Início
» LINUX
»
Como redefinir uma senha de root esquecida no Harmonica OS (HamoniKR)
Como redefinir uma senha de root esquecida no Harmonica OS (HamoniKR)
O nome oficial do projeto é HamoniKR OS . Se você pesquisou por “Harmonica OS”, este guia usa a grafia oficial HamoniKR, conforme a documentação do projeto. A distinção prática mais importante é a seguinte: em um ambiente de desktop da família Ubuntu, como o HamoniKR, você normalmente faz login com uma conta de administrador comum e a utiliza sudopara tarefas privilegiadas. O Ubuntu desabilita o login direto como root por padrão, portanto, uma “senha de root esquecida” geralmente se refere à senha esquecida da conta de administrador criada durante a instalação.
A documentação atual do HamoniKR descreve o sistema operacional como um software da família Ubuntu e mostra o instalador criando um nome de usuário e senha para a conta de usuário. Seus exemplos de comando também usam `sudo` sudo. A própria documentação do Ubuntu afirma que a conta root está desativada por padrão e que os comandos administrativos normalmente são executados com sudo`sudo`. É por isso que o procedimento de recuperação mais seguro geralmente é redefinir sua senha de administrador normal, e não criar uma nova senha de root.
Referência rápida
Situação
O que fazer
Você esqueceu sua senha de login do HamoniKR.
Inicialize o sistema no modo de recuperação GRUB, abra um shell com privilégios de root, remonte as /configurações de leitura e gravação e execute o comando passwd your_username.
Você realmente habilitou uma senha de root separada e se esqueceu dela.
Use o mesmo shell de recuperação, mas execute o comando passwd root. Faça isso somente se você usar intencionalmente a autenticação direta de root.
O sistema de arquivos raiz é somente leitura.
Executar mount -o remount,rw /antes de passwd.
O disco está criptografado e solicita uma senha de criptografia ou uma chave de recuperação.
Primeiro, você precisa desbloquear o disco criptografado. Redefinir a senha da conta não recupera uma chave de criptografia de disco perdida.
Você não consegue acessar o GRUB ou o menu de recuperação.
Verifique o comportamento de inicialização do firmware e tente exibir o GRUB com Shift ou Esc; se as entradas de recuperação não estiverem disponíveis, use um USB live HamoniKR/Ubuntu confiável como um caminho de reparo separado.
Antes de reiniciar qualquer coisa
Utilize este procedimento apenas em um computador que você possui ou que está autorizado a administrar.
Se possível, desconecte unidades externas desnecessárias para não confundir o sistema instalado com outro disco.
Saiba o nome de usuário que deseja reparar. Se não tiver certeza, o shell de recuperação pode listar os diretórios pessoais com o comando ` ls /home.
Se a criptografia de disco completo estiver ativada, tenha em mãos a senha ou a chave de recuperação do disco. O procedimento de redefinição de senha não consegue contornar a criptografia do disco.
Não escolha uma opção de instalação que apague o disco. A documentação de instalação do HamoniKR avisa explicitamente que seu modo de instalação automática pode apagar o conteúdo do disco.
Passo 1: Abra o menu de inicialização GRUB
Reinicie o computador. Se o menu GRUB não aparecer automaticamente, tente manter pressionada a tecla Shift em sistemas BIOS legados ou pressionar Esc imediatamente após o logotipo do firmware em muitos sistemas UEFI. O comportamento do firmware varia, portanto, o momento exato em que a tecla deve ser pressionada depende do sistema.
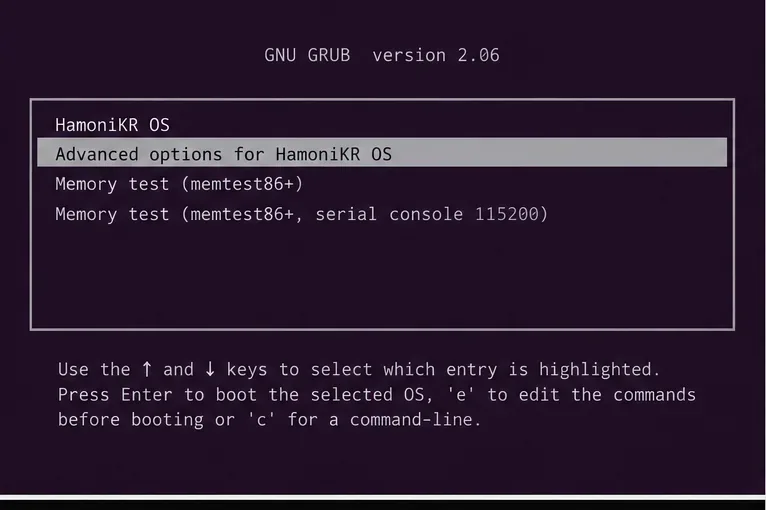
No GRUB, selecione a entrada com um rótulo semelhante a Opções avançadas para HamoniKR OS . A descrição pode incluir o nome da distribuição ou do kernel instalado, em vez de corresponder exatamente à ilustração abaixo. Em seguida, escolha uma entrada de kernel que termine em (modo de recuperação) .
No GRUB, abra as opções avançadas do sistema HamoniKR instalado para que você possa selecionar uma entrada de kernel em modo de recuperação.
O guia de instalação oficial do HamoniKR confirma que a distribuição utiliza um menu de inicialização GRUB. Para obter a documentação de instalação atual do projeto, consulte o guia de instalação do HamoniKR 8.0 .
Passo 2: Acesse o shell de recuperação root.
Após o carregamento do ambiente de recuperação, escolha a opção semelhante a root — Acessar o prompt do shell root . A nomenclatura do menu de recuperação pode variar de acordo com a versão da família Ubuntu e os pacotes de recuperação instalados.
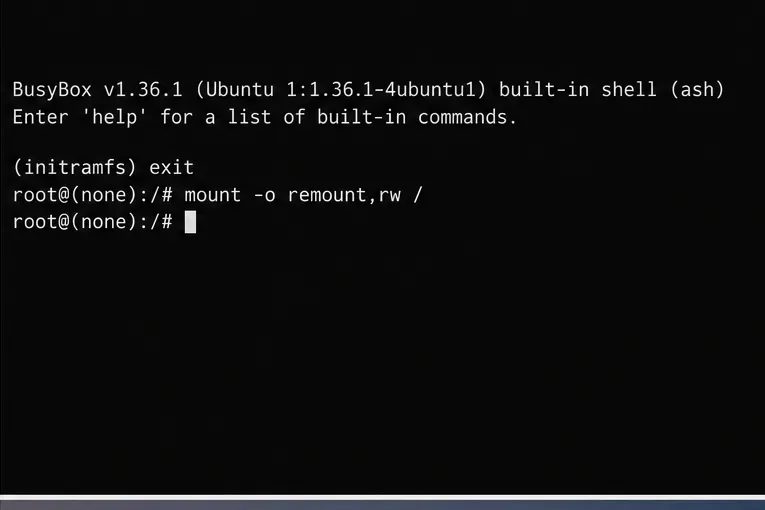
O sistema de arquivos raiz de recuperação geralmente é montado em modo somente leitura. Antes de alterar a senha, remonte-o em modo de leitura e gravação:
mount -o remount,rw /
Você pode verificar o estado de montagem com:
mount | grep ' on / '
O shell de recuperação deve ter o sistema de arquivos raiz montado em modo de leitura e gravação antes que o banco de dados de senhas possa ser atualizado.
Passo 3: Identifique a conta que você realmente precisa redefinir.
Se você souber o nome de login, pule para a próxima etapa. Se você se lembrar apenas do nome de exibição na área de trabalho, liste os diretórios pessoais:
ls /home
Por exemplo, se a saída incluir john, esse é provavelmente um nome de usuário local. Você pode confirmar com:
id john
Se a conta existir, idimprime seu UID e as associações de grupo às quais pertence. Evite tentar adivinhar contas de serviço do sistema. A conta desejada geralmente é a do usuário humano criada durante a instalação.
Passo 4: Defina uma nova senha
Redefina a conta de administrador normal com:
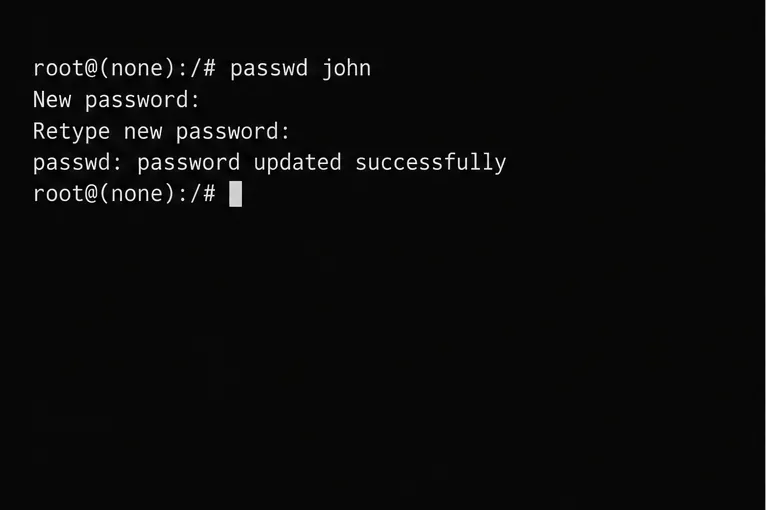
passwd john
Substitua johnpelo nome de usuário real. Digite a nova senha quando solicitado e, em seguida, digite-a novamente. O Linux não exibe os caracteres da senha enquanto você digita. Uma alteração bem-sucedida termina com uma mensagem semelhante a password updated successfully.
Execute o comando passwdseguido do nome de usuário afetado; uma mensagem de sucesso confirma que o banco de dados de senhas foi atualizado.
O manual do Ubuntupasswd documenta o comando de alteração de senha e o comportamento de bloqueio de conta.
Se você realmente se refere à conta raiz.
A documentação do Ubuntu afirma que a conta root está desativada por padrão, e o HamoniKR segue o modelo administrativo baseado em sistemas da família Ubuntu sudo. Se você habilitou a autenticação direta de root anteriormente e agora precisa substituir essa senha, o comando do shell de recuperação é:
passwd root
No entanto, não habilite uma senha de root apenas porque você esqueceu sua senha normal de área de trabalho. Redefinir a senha da conta de administrador normal é mais adequado ao modelo de segurança padrão. O Ubuntu explica esse design em seu tutorial de linha de comando do Linux , incluindo os motivos pelos quais sudoé preferível a sessões de root de longa duração.
Passo 5: Reinicie e verifique a nova senha.
Limpe as gravações pendentes e reinicie:
sync
reboot
Se o rebootsistema não retornar corretamente do ambiente de recuperação, digite exitpara voltar ao menu de recuperação e escolha a opção de retomar ou reiniciar normalmente.
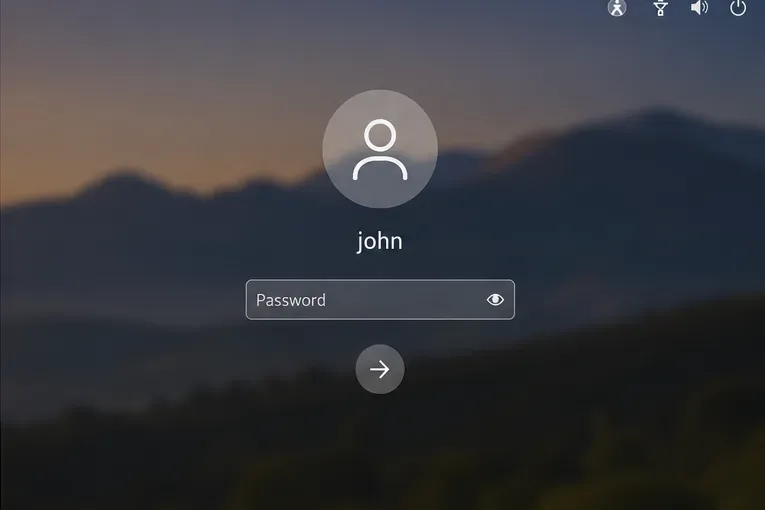
Na tela de login gráfica, selecione a conta reparada e insira a nova senha. Após o login, teste o acesso administrativo com um comando inofensivo:
sudo -v
Quando solicitado, digite a mesma nova senha de usuário. Se o comando retornar sem erros, sua senha de login e sudoautenticação estão funcionando corretamente.
Após reiniciar, faça login com a conta de usuário reparada e a nova senha e, em seguida, verifique se o sudosistema a aceita.
Solução de problemas em falhas comuns
“Erro de manipulação do token de autenticação”
Isso geralmente significa que o sistema não conseguiu atualizar os arquivos de senha. No modo de recuperação, primeiro verifique /se o dispositivo tem permissão de escrita:
mount -o remount,rw /
passwd your_username
Se o erro persistir, interrompa o processo em vez de editar repetidamente os arquivos da conta manualmente. Danos no sistema de arquivos, uma partição raiz cheia ou uma configuração de autenticação incomum podem exigir uma abordagem de reparo diferente.
A nova senha funciona para login, mas não para os dados criptografados antigos.
A senha da conta e a senha de criptografia de disco não são a mesma credencial. A documentação de segurança do Ubuntu explica que a criptografia de disco completo usa seu próprio material de chave derivado da senha. Se o computador solicitar uma chave LUKS, uma chave de criptografia com suporte a TPM ou uma chave de recuperação antes da inicialização do sistema operacional, você deve atender a essa solicitação de criptografia antes que a redefinição da senha da conta possa funcionar. Consulte a documentação sobre criptografia de disco completo do Ubuntu .
Não existe entrada para o modo de recuperação.
Não presuma que o sistema esteja corrompido. A configuração do GRUB, menus ocultos, kernels personalizados, configurações de dual-boot ou firmware do fornecedor podem alterar a aparência do sistema. Um USB inicializável pode ser usado para montar o sistema instalado e realizar um reparo controlado, mas os nomes dos dispositivos e o tratamento de volumes criptografados diferem o suficiente para que uma sequência de comandos genérica seja insegura. Se optar por esse caminho, primeiro identifique a partição raiz e confirme se a criptografia está presente.
Você não tem certeza de qual versão do HamoniKR está instalada.
Após recuperar o acesso, execute:
cat /etc/os-release
Guarde o resultado junto com suas anotações de manutenção. O HamoniKR atualmente publica documentação específica para cada versão, e as telas de recuperação podem variar entre as versões. O guia de projeto atual descreve o HamoniKR como um sistema operacional da família Ubuntu e documenta seu ambiente de desktop baseado em Cinnamon na documentação de integração do HamoniKR com o Ubuntu .
Lista de verificação pós-reinicialização
Confirme que consegue iniciar sessão com a nova palavra-passe.
Execute o comando sudo -vpara confirmar a autenticação do administrador.
Verifique se seus arquivos e diretório pessoal abrem normalmente.
Armazene a nova senha em um gerenciador de senhas confiável, em vez de em um bloco de notas de texto simples.
Se o sistema utiliza criptografia de disco completo, verifique se a chave de recuperação está armazenada separadamente do computador.
Se você habilitou intencionalmente o login direto como root no passado, reconsidere se ainda precisa dele; o modelo padrão da família Ubuntu é administrar através de sudo.
O que este procedimento faz e o que ele não faz
Este processo altera a senha de uma conta local usando acesso físico autorizado para recuperação. Ele não recupera a senha antiga, não descriptografa dados cuja chave de criptografia é desconhecida, não repara um sistema de arquivos danificado nem recupera credenciais para serviços online. Também não comprova que todas as versões do HamoniKR apresentem os mesmos rótulos no menu de recuperação. Os comandos mount -o remount,rw /são passwd usernameoperações padrão do Linux/Ubuntu; o fluxo de trabalho do menu de inicialização pode variar de acordo com o firmware, a configuração do GRUB, a criptografia do disco e a versão do HamoniKR instalada.
Para a maioria das instalações do HamoniKR para desktop, a principal recomendação prática é simples: redefina a senha do usuário administrador criado durante a instalação e continue usando o programa sudo. Defina uma senha de root somente se o seu sistema foi configurado intencionalmente para usar autenticação direta de root e você compreende as implicações de segurança.