Início
» LINUX
»
Como usar o Keybase para criptografar arquivos no Linux
Como usar o Keybase para criptografar arquivos no Linux
O Keybase pode criptografar arquivos no Linux através do seu Sistema de Arquivos Keybase (KBFS). Após instalar o Keybase e fazer login, coloque um arquivo em sua pasta KBFS privada, como por exemplo, `/etc/ /keybase/private/YOUR_KEYBASE_USERNAME/keybase.conf`. O cliente Keybase criptografa os dados privados no seu dispositivo antes de serem armazenados nos servidores do Keybase. Uma distinção importante: arquivos em `/etc/keybase.conf` /keybase/publicsão assinados, mas não criptografados .
O Keybase documenta oficialmente os pacotes para sistemas da família Ubuntu/Debian, sistemas da família Fedora/Red Hat e Arch Linux. Os pacotes oficiais também instalam os componentes necessários para a interface gráfica, o cliente de linha de comando e o KBFS.
A Keybase observa que seus pacotes DEB e RPM oficiais adicionam um repositório de pacotes para que as atualizações normais do sistema possam fornecer versões mais recentes da Keybase. Outras distribuições podem depender de pacotes mantidos pela comunidade; o Guia do Usuário do Keybase Linux lista opções adicionais.
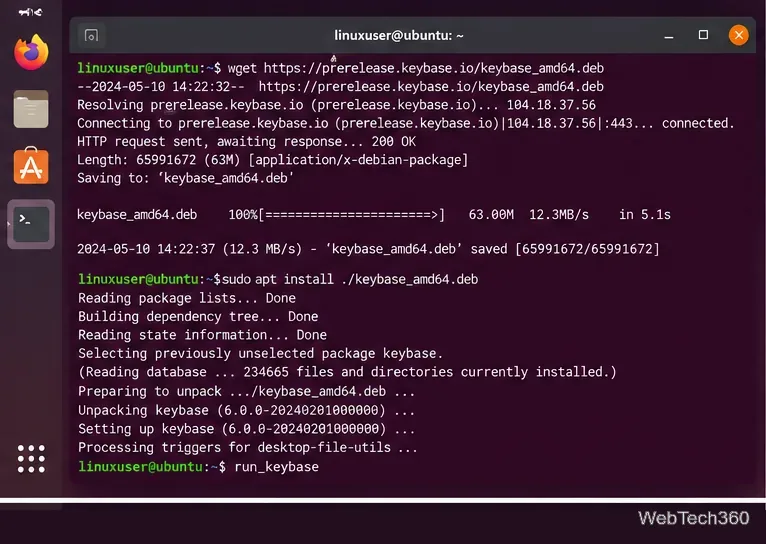
Um terminal Linux instalando o pacote Keybase antes de iniciar os serviços do Keybase.
2. Inicie sessão e verifique a seção Arquivos.
Execute este script run_keybasese o Keybase ainda não estiver em execução. O script oficial inicia o serviço Keybase, o KBFS e o aplicativo para desktop. Você pode criar uma conta ou fazer login pela interface gráfica; usuários do terminal também podem usar o comando `keybase` keybase signupou `keybase-login` keybase login.
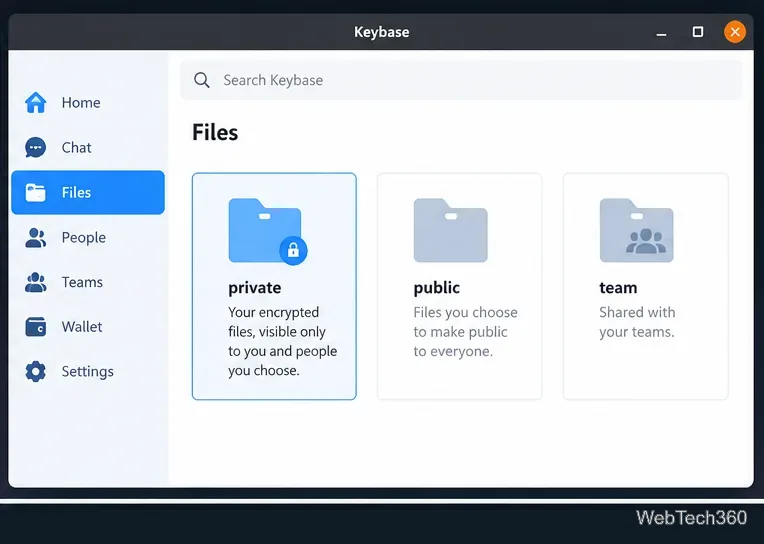
Na área Arquivos, o Keybase separa o armazenamento em locais privados, públicos e de equipe. Use a pasta privada para arquivos criptografados pessoais ou para pastas criptografadas compartilhadas com usuários específicos do Keybase. As pastas de equipe também são criptografadas para os membros da equipe. Não use a pasta pública para segredos.
A visualização Arquivos separa o armazenamento criptografado privado e de equipe da área pública.
3. Criptografe um arquivo em sua pasta privada do Keybase.
Com o KBFS em execução, o Linux normalmente expõe o Keybase em /keybase. O fluxo de trabalho de criptografia mais simples é apenas copiar um arquivo para sua pasta privada.
Encontre seu nome de usuário do Keybase no aplicativo ou com keybase id.
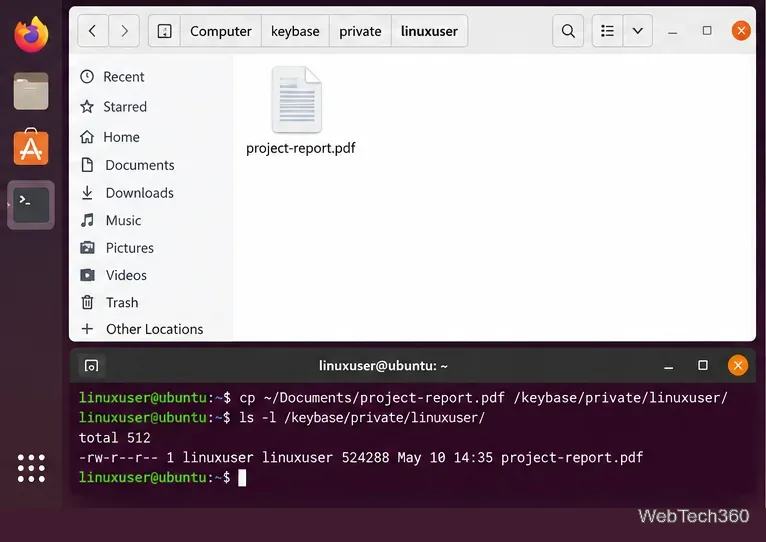
Copie o arquivo para sua pasta privada. Substitua o espaço reservado pelo seu nome de usuário real do Keybase:
Aguarde o Keybase enviar os dados criptografados. Você pode inspecionar os envios pendentes do KBFS com:
keybase fs uploads
Confirme se o arquivo aparece na visualização Arquivos do Keybase ou no diretório privado montado.
De acordo com a documentação do KBFS da Keybase , as pastas privadas são criptografadas e assinadas, e os servidores da Keybase não podem ler o conteúdo ou os nomes dos arquivos privados.
Copiar um arquivo para um caminho KBFS privado o torna disponível através do sistema de arquivos criptografado do Keybase.
4. Compartilhe um arquivo criptografado com outro usuário do Keybase.
As pastas privadas do KBFS podem incluir mais de um usuário do Keybase. Por exemplo, uma pasta privada com o nome de dois usuários só pode ser lida por esses usuários autorizados:
/keybase/private/alice,bob/
Você pode copiar um arquivo para essa pasta da mesma forma que faria para sua pasta pessoal privada. Para colaboração contínua, use uma equipe do Keybase e armazene os arquivos em /keybase/team/TEAM_NAME/. O acesso é controlado pela participação na equipe e pelas funções.
Tenha cuidado com o /keybase/public/USERNAME/KBFS. Os dados públicos do KBFS são autenticados com assinaturas, mas são intencionalmente legíveis por todos, portanto, não é o local adequado para documentos confidenciais.
5. Baixar ou descriptografar um arquivo posteriormente
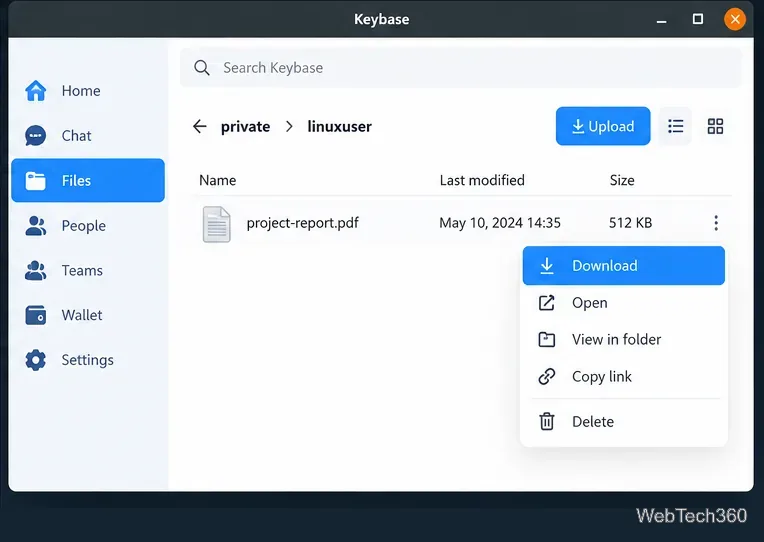
Ao abrir um arquivo privado autorizado pelo Keybase, o cliente cuida da descriptografia para você. No aplicativo para desktop, acesse Arquivos, abra a pasta privada desejada, selecione o arquivo e use a opção de download. Se o KBFS estiver montado, você também pode copiar o arquivo de /keybase/private/...volta para uma pasta local normal; o cliente Keybase fornece o conteúdo descriptografado para sua conta de forma transparente.
Um arquivo privado autorizado pode ser baixado através da interface de desktop do Keybase.
Se a pasta /keybase estiver faltando
Alguns pacotes ou configurações do Linux podem não fornecer o /keybaseredirecionador padrão. O Keybase documenta este comando para encontrar o diretório de montagem real:
keybase config get -b mountdir
Você também pode reiniciar toda a pilha Linux com run_keybase. Se o cliente estiver apresentando falhas que você não consegue diagnosticar, a documentação de instalação do Keybase recomenda o envio de logs com keybase log send.
Pontos de segurança que vale a pena lembrar
Os dados privados e de equipe do KBFS são criptografados de ponta a ponta. Os dados públicos do KBFS não são.
Qualquer pessoa que obtenha controle de um dispositivo já autorizado pode potencialmente acessar os arquivos aos quais esse dispositivo tem acesso, portanto, a segurança normal de contas e dispositivos Linux ainda é importante.
O modelo de ameaças do Keybase protege o conteúdo de arquivos privados de seus servidores, mas o serviço ainda pode saber quais usuários estão autorizados a acessar uma pasta privada de nível superior. Para detalhes técnicos, consulte a especificação oficial de criptografia do KBFS .
Para a maioria dos usuários de Linux, o fluxo de trabalho prático é simples: instale o Keybase, faça login, coloque os arquivos confidenciais em seu caminho KBFS privado e deixe o Keybase lidar com a criptografia e descriptografia automaticamente.