Início
» LINUX
»
How to Configure VPN Connections on Pardus Linux Desktop
How to Configure VPN Connections on Pardus Linux Desktop
You have the VPN server address, credentials, or a configuration file, but Pardus either shows no suitable VPN type, refuses to import the file, or says “connected” while the private network is still unreachable. Those symptoms usually come from three different layers: the required NetworkManager VPN plugin is missing, the connection profile is incomplete, or the tunnel is established but its routes and DNS settings do not match what the remote network expects.
This guide starts with the least disruptive path and moves toward deeper troubleshooting. It applies to Pardus 25 Desktop, whose official ISO archive shows Pardus 25.2 GNOME and XFCE images dated July 16, 2026. The original Pardus 25 release notes identify GNOME 48.4 and Xfce 4.20.2 as the supported desktop environments. NetworkManager is the networking layer underneath these desktop tools, so the same connection profiles can also be inspected and controlled from the command line.
Before changing anything, identify the VPN you actually have
Do not start by picking a protocol that “looks close.” Ask your VPN administrator or provider for the exact protocol and authentication method. At minimum, collect the server hostname, protocol, username if one is used, and any configuration or certificate files. Corporate setups may also require a CA certificate, a client certificate and private key, a one-time password, a specific DNS domain, or routes for internal subnets.
OpenVPN: often supplied as a .ovpn profile, sometimes with separate CA/client certificate files.
WireGuard: uses a private key, peer public key, endpoint, and AllowedIPs. NetworkManager supports WireGuard natively rather than through a separate VPN plugin.
OpenConnect: commonly used with Cisco AnyConnect-compatible gateways and some other enterprise SSL VPNs.
IKEv2/IPsec: commonly handled with the strongSwan NetworkManager plugin.
L2TP/IPsec: requires its own NetworkManager plugin on Debian-family desktops.
NetworkManager’s current VPN documentation explicitly marks PPTP as cryptographically broken and says it should not be used. If an old organization still gives you PPTP instructions, the better next step is to ask for a supported replacement instead of treating PPTP as the normal fallback.
Step 1: Open Pardus network settings
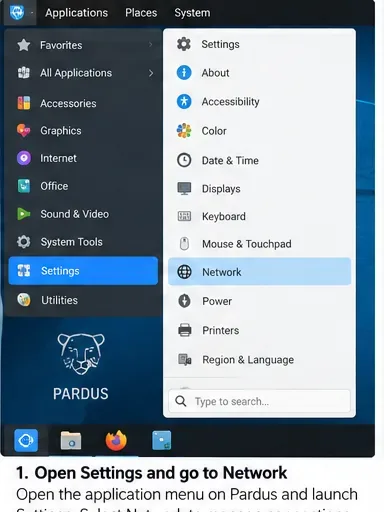
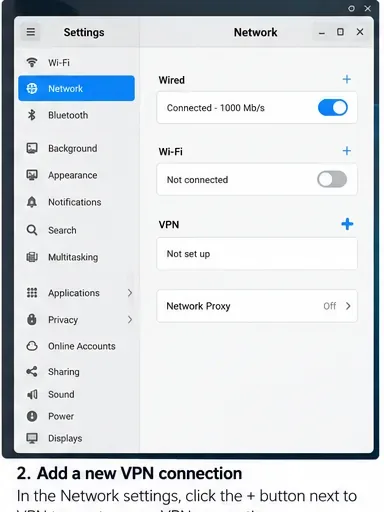
On Pardus GNOME, open Settings and choose Network. GNOME’s own help describes adding a VPN from the VPN section with the plus button. On Pardus XFCE, the layout is different; the NetworkManager connection editor can be opened from the network applet, or you can run nm-connection-editor if that graphical editor is installed.
Open Settings and then Network. Pardus GNOME and XFCE present different shells, but both ultimately manage NetworkManager connection profiles.
If the VPN section is present but does not offer the protocol you need, do not keep recreating the connection. That usually means the corresponding NetworkManager integration is not installed.
Step 2: Confirm NetworkManager is running
Before installing anything, check that Pardus is using NetworkManager normally:
nmcli -t -f RUNNING general
nmcli -t -f STATE general
systemctl is-active NetworkManager
A healthy desktop should report NetworkManager as running/active. If the service is not active, resolve that first; a VPN plugin cannot work when its parent network service is stopped.
The VPN section is where a new profile is added in the GNOME network panel. If your protocol is missing from the next dialog, check the relevant NetworkManager package.
Step 3: Install the plugin only when your protocol needs one
Pardus is Debian-based, and the current Debian 13 package set provides the same NetworkManager plugin families used here. Install only what matches your VPN:
sudo apt update
sudo apt install network-manager-openvpn-gnome
# or
sudo apt install network-manager-openconnect-gnome
# or
sudo apt install network-manager-l2tp-gnome
# or, for IKEv2/IPsec
sudo apt install network-manager-strongswan
The official Debian package pages describe network-manager-openvpn-gnome as the GNOME GUI component for NetworkManager’s OpenVPN plugin, network-manager-openconnect-gnome as the OpenConnect integration, and network-manager-strongswan as a NetworkManager plugin for IKEv2 IPsec. You normally do not need a separate NetworkManager VPN plugin for WireGuard because NetworkManager has supported it natively since version 1.16.
After installing a plugin, close and reopen the connection editor. A full reboot is usually unnecessary. If the GUI still does not refresh, restarting NetworkManager will interrupt active networking, so do it only when you can tolerate a brief disconnect:
sudo systemctl restart NetworkManager
Step 4: Import a supplied profile instead of retyping it when possible
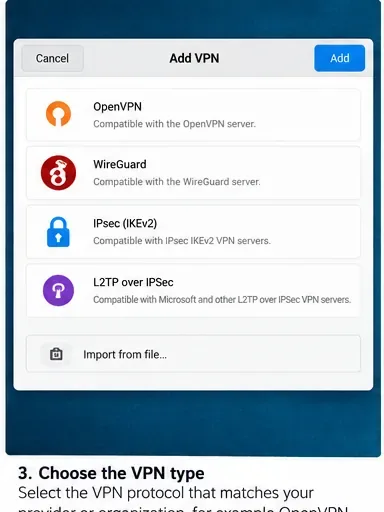
If your administrator gave you an OpenVPN profile, importing it is usually safer than manually copying every option. In GNOME, choose the option to import a saved VPN configuration file when it is available. The exact list of VPN choices depends on which plugins are installed, so do not expect every Pardus system to show the same menu.
Choose the protocol that exactly matches the server. The entries shown in the Add VPN dialog depend on installed plugins; legacy options should not be selected merely because they appear in the list.
NetworkManager also documents an OpenVPN import path through nmcli:
nmcli connection import type openvpn file ~/Downloads/company.ovpn
Se o comando indicar que o tipo de VPN não é compatível, verifique primeiro se o plugin OpenVPN NetworkManager está instalado. Se o arquivo contiver diretivas específicas do fornecedor que o importador do NetworkManager não reconhece, compare o perfil com as instruções do administrador de VPN para Linux, em vez de excluir linhas desconhecidas aleatoriamente.
Passo 5: Insira os detalhes de autenticação e certificado com atenção.
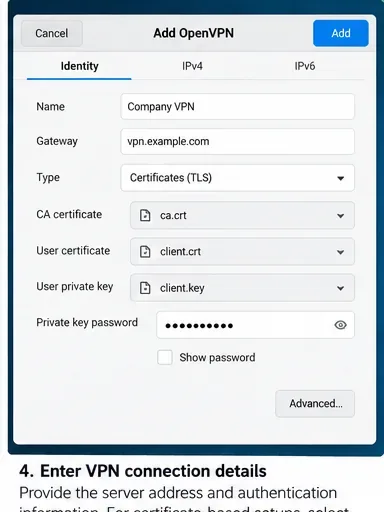
Para um perfil OpenVPN ou IPsec criado manualmente, o gateway, o tipo de autenticação, o certificado da CA, o certificado do usuário, a chave privada e as credenciais devem corresponder à configuração do servidor. Um erro comum é misturar um perfil de nome de usuário/senha com instruções baseadas em certificado ou escolher o arquivo de CA errado.
Preencha apenas os campos de autenticação exigidos pelo seu projeto de VPN. Implantações baseadas em certificado podem exigir um certificado de CA, além de um certificado de cliente e uma chave privada; implantações que utilizam apenas senha usam um modo de autenticação diferente.
Tenha cautela com opções que armazenam senhas para todos os usuários. A decisão de salvar, solicitar a senha a cada conexão ou compartilhar a senha em todo o sistema depende da política da organização. O NetworkManager pode armazenar segredos de conexão em seu sistema de perfis, e sua documentação indica que os arquivos de conexão podem conter senhas ou chaves privadas. Em dispositivos compartilhados, prefira o acesso mais restrito que ainda atenda aos seus requisitos operacionais.
Etapa 6: Autorizar alterações e conectar
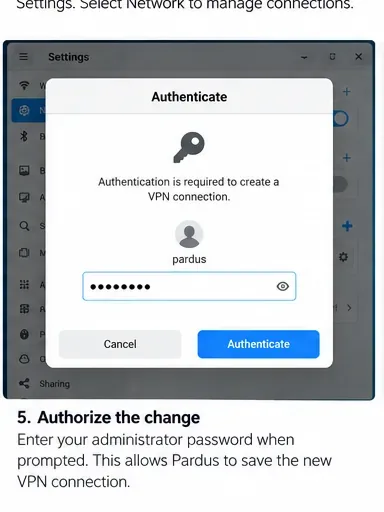
Criar ou alterar um perfil de rede do sistema pode acionar uma solicitação de autorização na área de trabalho. Digite sua senha de administrador local somente se você iniciou a alteração e reconhece a ação.
O Pardus pode solicitar autorização local antes de salvar uma conexão de sistema. Isso é diferente da senha da conta VPN usada para autenticar no servidor remoto.
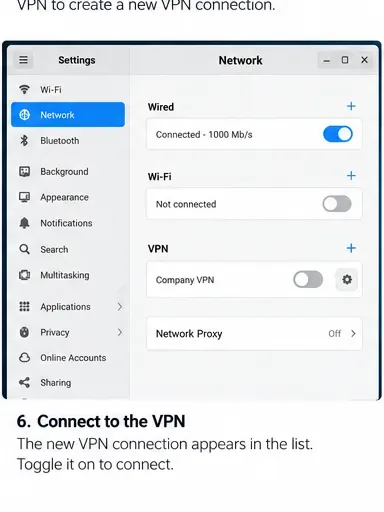
Após salvar o perfil, ative-o no painel de Rede ou no menu de rede da área de trabalho. Se sua VPN usar MFA ou uma senha que não esteja salva, você poderá receber outra solicitação ao se conectar.
Ative o perfil VPN salvo nas configurações de rede. A presença de um perfil na lista apenas confirma que ele foi salvo; isso não comprova que a VPN remota aceitou a conexão.
Passo 7: Verifique o túnel em vez de confiar apenas na chave seletora.
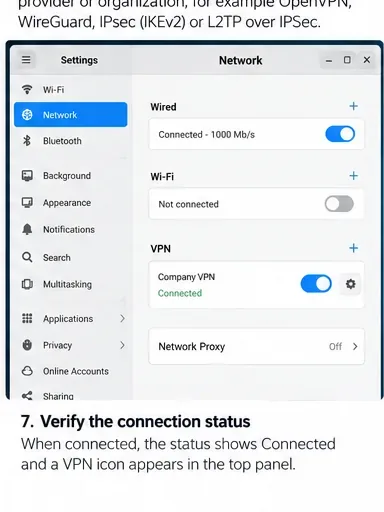
Quando a interface gráfica exibir "Conectado" , confirme o estado com o NetworkManager:
nmcli connection show --active
nmcli device status
ip route
ip -6 route
O status "Conectado" é o primeiro sinal de sucesso. Continue com as verificações de rota, DNS e acessibilidade antes de considerar a configuração da VPN concluída.
Em uma VPN de túnel completo, você pode esperar que a rota padrão ou as regras de roteamento de políticas enviem o tráfego de internet pelo túnel. Já em uma VPN corporativa de túnel dividido, a rota de internet comum pode permanecer inalterada, enquanto apenas prefixos privados específicos passam pela VPN. Isso significa que "meu IP público não mudou" não é automaticamente uma falha.
Etapa 8: Teste o recurso que a VPN deve alcançar.
O melhor alvo de validação é um recurso interno que só deve ser acessível através da VPN: por exemplo, um nome DNS interno, um portal web, um servidor Git ou um IP privado fornecido pelo seu administrador. Não invente um endereço privado arbitrário e assuma que ele deve responder ao ping; muitas redes bloqueiam o ICMP.
nmcli connection show --active
ip route get 10.20.30.40
getent hosts intranet.example.internal
curl -I https://intranet.example.internal/
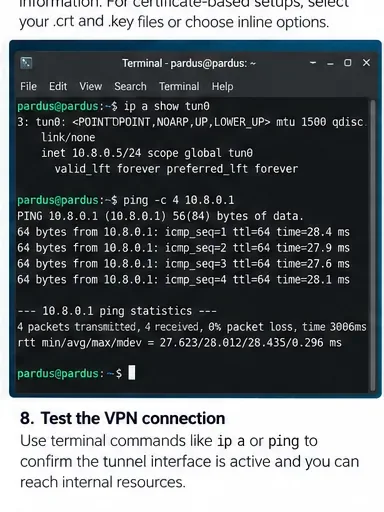
Use verificações no terminal para confirmar se uma interface de túnel ou conexão VPN está ativa e se o destino privado pretendido está acessível. O nome da interface e o endereço interno dependem da sua VPN.
No caso do OpenVPN, a interface do túnel costuma ser nomeada como `<nome_da_interface>` tun0, mas esse nome não é garantido. O WireGuard geralmente aparece com seu próprio nome de interface. Use `<nome_da_interface>` nmcli connection show --activee ` ip link<nome_da_interface>` para descobrir qual nome seu sistema realmente criou.
Se a VPN conectar, mas os sites internos continuarem apresentando falhas,
Verifique o roteamento primeiro.
Execute ip routeo comando ip route get INTERNAL_IP. Se a pesquisa selecionar seu gateway Wi-Fi/Ethernet normal em vez do caminho da VPN, o perfil pode estar sem a rota de sub-rede privada necessária. Consulte o administrador da VPN sobre quais prefixos devem ser roteados pelo túnel antes de adicionar rotas por conta própria.
Em seguida, verifique o DNS.
Se os endereços IP privados funcionarem, mas os nomes de host internos não, o problema provavelmente está na resolução de nomes e não no próprio túnel. Em sistemas que utilizam o NetworkManager systemd-resolved, resolvectl statusé possível visualizar os servidores DNS e os domínios por link. Em outras configurações, inspecione as informações de DNS expostas pelo NetworkManager:
nmcli device show | grep -E 'IP4.DNS|IP6.DNS|IP4.DOMAIN|IP6.DOMAIN'
O DNS dividido é especialmente importante em ambientes corporativos: apenas os nomes de um domínio interno podem precisar ser acessados pelo servidor DNS da empresa. Substituir todas as configurações de DNS por um resolvedor público pode fazer com que um túnel funcional pareça quebrado, pois os nomes privados deixam de ser resolvidos.
Utilize os registros quando a autenticação ou a negociação falhar.
Se a conexão nunca atingir o estado conectado, monitore os logs do NetworkManager enquanto tenta novamente:
Procure por erros de validação de certificado, mensagens de gateway inacessível, falhas de autenticação ou erros de inicialização de plugins. Evite colar logs completos publicamente sem revisá-los, pois eles podem conter nomes de servidores, nomes de usuário, caminhos de certificados e detalhes de rede.
WireGuard no Pardus: utilize o suporte nativo do NetworkManager.
O WireGuard difere dos tipos de VPN baseados em plugins mencionados acima. A documentação oficial da VPN do NetworkManager afirma que o WireGuard é suportado nativamente, e a referência de configurações do NetworkManager expõe propriedades específicas do WireGuard, como chaves privadas, pares, endpoints, IPs permitidos e keepalive persistente.
Se você tiver uma configuração WireGuard, prefira importar ou criar um perfil WireGuard no NetworkManager com os valores exatos fornecidos pelo seu administrador. Preste atenção especial ao parâmetro `destination_prefix` AllowedIPs: ele determina quais prefixos de destino são enviados ao par. Uma configuração contendo `destination_prefix` 0.0.0.0/0e ` ::/0destination_prefix` geralmente se destina a um túnel completo; prefixos mais estreitos indicam tunelamento dividido (split tunneling).
Quando parar de solucionar problemas do NetworkManager e mudar de abordagem.
O NetworkManager é uma boa opção quando a tecnologia VPN possui integração estável com o NetworkManager e o desktop precisa de um perfil persistente que os usuários possam alternar facilmente. Mude a abordagem quando o fornecedor exigir funcionalidades que seu plugin para NetworkManager não oferece, quando o cliente corporativo realizar verificações de postura do dispositivo ou autenticação proprietária, ou quando o administrador oferecer suporte explícito apenas ao cliente Linux do fornecedor.
O próprio NetworkManager alerta que alguns plugins VPN de terceiros não recebem mais manutenção. Sua página de suporte atual identifica o antigo plugin SSLVPN da Fortinet como descontinuado e sugere o OpenConnect como uma alternativa ao protocolo Fortinet mais antigo e compatível, enquanto o PPTP não recebe mais manutenção e apresenta vulnerabilidades criptográficas. Portanto, a presença de um plugin em um repositório de pacotes não significa necessariamente que você deva implantá-lo hoje.
Autoverificação final
Antes de considerar a configuração da VPN Pardus concluída, desconecte e reconecte uma vez e verifique o resultado novamente. Uma configuração bem-sucedida deve passar nestas verificações:
O perfil VPN esperado é ativado sem erros de plugin ou autenticação.
nmcli connection show --activeExibe o perfil da VPN ou do WireGuard enquanto a conexão estiver ativa.
O percurso até um destino interno aprovado passa pelo trajeto previsto do túnel.
Os nomes DNS internos são resolvidos quando a organização espera que sejam.
Você pode acessar pelo menos um serviço interno real que faz parte da finalidade da VPN.
Desconectar a VPN remove a rota privada ou o acesso, como esperado.
Se a conexão passar pela autenticação, mas falhar nas verificações de roteamento ou DNS, não fique trocando senhas e certificados. Concentre-se nas rotas, domínios DNS, políticas do servidor e na configuração de túnel dividido necessária. Se o próprio protocolo exigir um plugin desatualizado ou sem suporte, a solução mais duradoura é migrar para uma tecnologia VPN atualmente suportada, em vez de forçar o funcionamento da antiga.