Início
» LINUX
»
Como reforçar a segurança do SLES 15 para conformidade com o STIG: um fluxo de trabalho seguro com o OpenSCAP
Como reforçar a segurança do SLES 15 para conformidade com o STIG: um fluxo de trabalho seguro com o OpenSCAP
Garantir a conformidade do SUSE Linux Enterprise Server 15 (SLES 15) com o Guia de Implementação Técnica de Segurança (STIG) exige mais do que simplesmente executar um scanner. Comece comparando o pacote de serviços instalado com a lista de verificação DISA e o conteúdo SCAP atuais, estabeleça uma linha de base para o host, revise cada descoberta quanto ao impacto nos serviços, corrija os problemas em um ambiente de teste e execute uma nova varredura. Mantenha os resultados da varredura em formato legível por máquina e a lista de verificação STIG revisada por um usuário como evidência.
Nota de versão atual, verificada em 6 de outubro de 2026: A listagem DISA da SUSE mostra o SLES 15 STIG como V2R8 , datado de 10 de julho de 2026. O SLES 15 SCAP Benchmark, listado separadamente, é V2R9 , também datado de 10 de julho de 2026. Esses rótulos de revisão pertencem a artefatos separados, portanto, verifique ambos antes de realizar a verificação. Use a lista de verificação DISA atual para revisão formal e o conteúdo correspondente do SUSE SCAP para verificações automatizadas.
As imagens da interface abaixo são ilustrações conceituais do software. Elas mostram os tipos de informações e exemplos de comandos discutidos aqui; não são capturas de tela de um sistema que foi escaneado ou modificado.
Todos os servidores SLES 15 precisam das mesmas configurações STIG?
Utilize o STIG SLES 15 quando esse benchmark for a base aplicável para sua organização ou contrato. A DISA afirma que os STIGs são obrigatórios para sistemas que se conectam a redes do Departamento de Defesa (DoD); outras organizações podem adotá-los por meio de políticas, requisitos do cliente ou decisões de risco. Confirme o escopo com sua autoridade de segurança antes de alterar um host.
Um servidor web, um nó de banco de dados, um host SAP e um dispositivo de segurança reforçado podem ter diferentes restrições operacionais. A linha de base da plataforma é o mesmo ponto de referência, mas cada regra ainda precisa ser avaliada quanto à aplicabilidade, dependências e impacto no serviço. Uma descoberta que exija a desativação de um serviço ou a alteração da autenticação pode interromper um aplicativo ou a administração remota se aplicada sem testes.
Qual versão do STIG e do SCAP você deve usar?
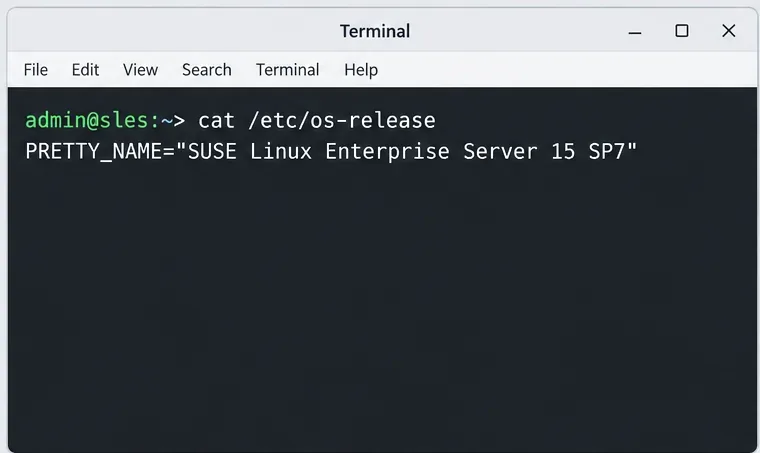
Primeiramente, confirme o produto e o pacote de serviços exatos. No host SLES, inspecione /etc/os-releasee registre o pacote de serviços do SLES 15, a função do sistema e o nível de patch. O Guia de Segurança e Reforço (STIG) atual da SUSE é para o SLES 15 SP7; o próprio perfil STIG é para o SLES 15. Verifique se o conteúdo da política que você possui é adequado para o seu alvo e registre o pacote e a revisão do benchmark.
Confirme o produto SLES e o pacote de serviços instalados antes de selecionar uma lista de verificação STIG ou um perfil SCAP.
Use a lista de versões do SUSE DISA STIG para verificar as revisões atuais. Baixe a lista de verificação correspondente na página de downloads do STIG da DISA . Em particular, não assuma que o número de revisão de um benchmark SCAP seja igual ao número de revisão da lista de verificação. Armazene os arquivos baixados junto com seu registro de alterações para que um revisor posterior possa ver exatamente qual conteúdo foi usado.
O que você deve preparar antes do endurecimento?
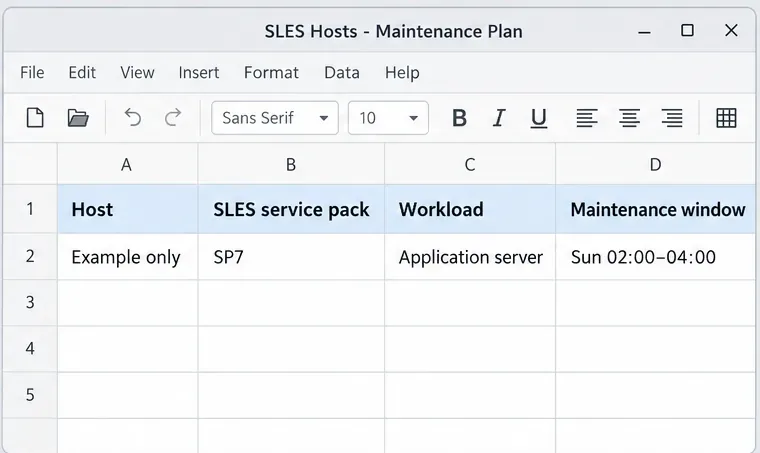
Antes de instalar um perfil ou aplicar correções, crie um inventário de hosts e um plano de testes. Registre o pacote de serviços, a função comercial, o proprietário, o console acessível ou o método de recuperação, a janela de manutenção, os serviços críticos e a referência de backup ou snapshot de cada host. Agrupe os sistemas que compartilham a mesma configuração e carga de trabalho e, em seguida, teste um host representativo de cada grupo.
Um plano de manutenção meramente exemplificativo ajuda a mapear cada host à sua função, pacote de serviços, proprietário e janela de alteração aprovada.
Faça um backup verificado e certifique-se de que você pode recuperar o acesso caso as configurações de SSH, PAM, firewall, bootloader ou sistema de arquivos sejam alteradas. A SUSE recomenda especificamente um ambiente de teste não operacional antes de implementar as configurações STIG. Trate a correção do OpenSCAP como uma alteração de configuração: revise o que uma regra irá alterar, teste a alteração e confirme a integridade do aplicativo antes de replicá-la em toda a frota.
Como instalar as ferramentas de digitalização do SLES?
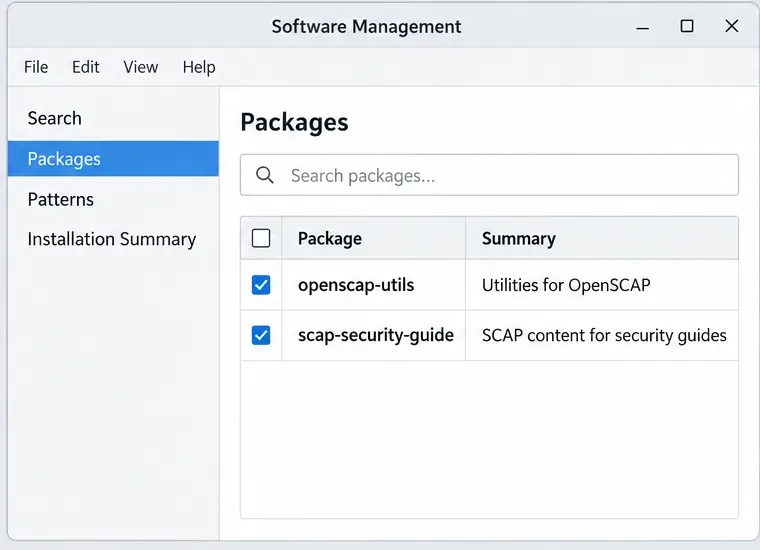
Em um sistema SLES registrado com os repositórios necessários habilitados, a SUSE documenta estes pacotes principais:
A disponibilidade dos pacotes depende do seu registro, dos módulos habilitados e do acesso ao repositório. Se os pacotes não estiverem disponíveis, verifique a assinatura SUSE do host e a configuração do repositório em vez de instalar um pacote não verificado de outra fonte. O SCAP Workbench é uma interface gráfica opcional; a SUSE recomenda executá-lo a partir de uma estação de trabalho administrativa separada, sempre que possível, mantendo o sistema de destino limitado às ferramentas necessárias.
A ilustração de seleção de pacotes mostra os dois nomes de pacotes principais usados pelo fluxo de trabalho OpenSCAP da SUSE.
Antes de avaliar, examine o conteúdo disponível e o perfil do alvo:
ls -1 /usr/share/xml/scap/ssg/content/ssg-*-ds.xml
oscap info /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
O caminho do arquivo mostrado é o usado no exemplo STIG do SLES 15 da SUSE. Confirme se ele existe e se oscap infolista o perfil STIG desejado. Se o seu pacote fornecer um arquivo ou identificador de perfil diferente, use o valor documentado do conteúdo instalado em vez de copiar um comando antigo sem alterações.
Como coletar uma imagem de referência?
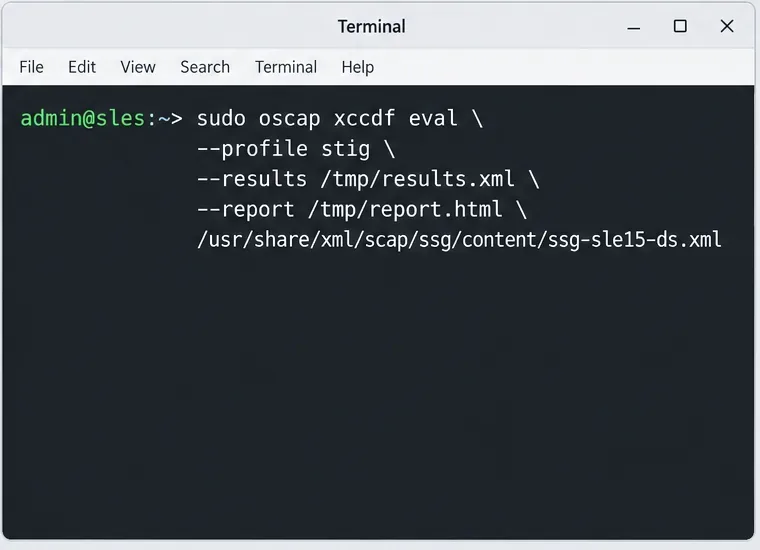
Execute primeiro uma avaliação sem a --remediateopção. A SUSE documenta este padrão de varredura local para o SLES 15:
Este exemplo de comando cria resultados XML legíveis por máquina e um relatório HTML; ele não aplica correções.
Após a digitalização, salve o XML resultante e o relatório no local de evidências aprovado, em vez de usar arquivos temporários para /tmpregistros de longo prazo. Em ambientes segmentados ou offline, revise a saída do scanner para identificar recursos OVAL externos ignorados. Decida se deve fornecer recursos locais aprovados ou realizar uma busca remota autorizada; uma digitalização que ignorou conteúdo necessário não constitui uma avaliação completa.
Para uma revisão interativa, o SUSE oferece suporte ao SCAP Workbench com o perfil SLES 15. Para trabalho formal, regra por regra, importe a lista de verificação DISA correspondente ou os resultados da verificação para o DISA STIG Viewer. O scanner é útil para regras que possuem verificações automatizadas; mantenha a verificação manual para requisitos que necessitam de inspeção humana ou comprovação.
Como você deve interpretar os resultados da varredura?
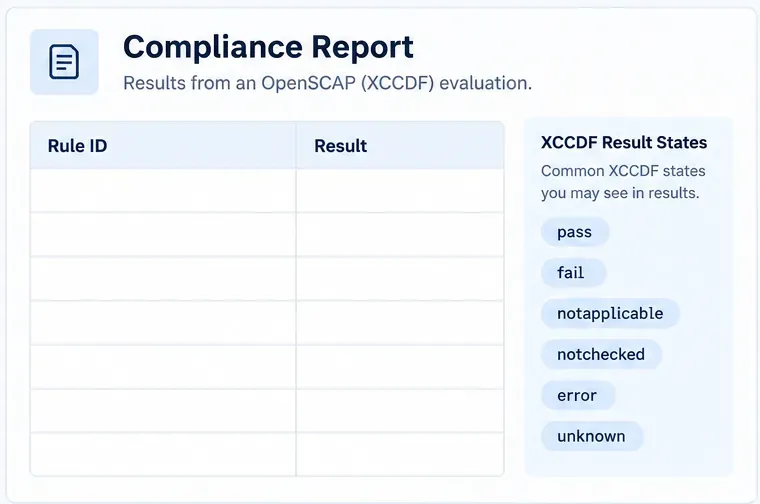
Use o estado do resultado para decidir o que fazer em seguida. Um "A" passsignifica que a verificação avaliada foi aprovada; " failFALSE" significa que não foi. " notapplicableA" significa que a regra não se aplica ao alvo avaliado, enquanto " notcheckedFALSE" significa que o mecanismo de verificação não avaliou essa regra. "FALSE" errore unknown"FALSE" indicam uma verificação incerta ou incompleta e precisam de investigação. A especificação XCCDF do NIST define esses estados; eles não são intercambiáveis.
Leia o status do resultado para cada regra; a ilustração do relatório em branco lista os estados comuns do XCCDF sem representar as descobertas da verificação.
Para cada regra com falha ou não resolvida, registre o identificador da regra, a gravidade de acordo com a lista de verificação atual, o serviço afetado, o estado necessário, o estado atual, o método de correção, o responsável e as evidências necessárias para o encerramento. Verifique se uma regra está realmente dentro do escopo antes de classificá-la como não aplicável. Um relatório automatizado sozinho pode não capturar uma verificação manual, uma exceção específica do sistema ou o controle compensatório aprovado pela sua autoridade de segurança.
Acompanhe as decisões de remediação e as evidências de apoio, regra por regra, incluindo os itens que precisam de revisão manual.
Como você deve remediar as descobertas?
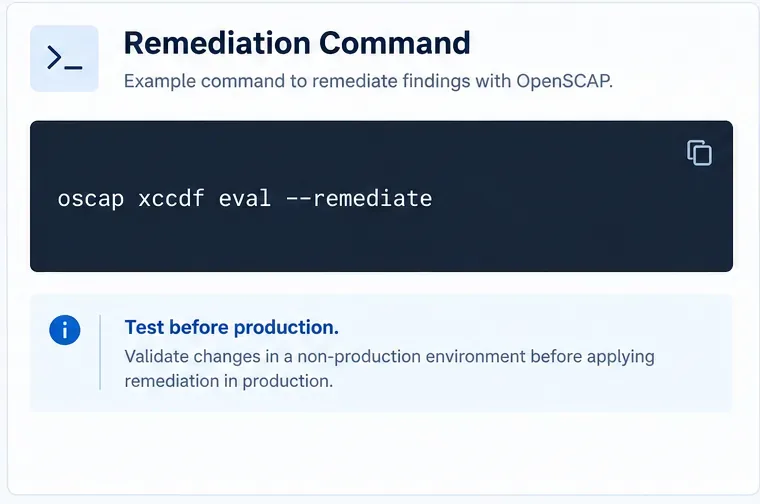
Corrija primeiro no ambiente de teste. O conteúdo do STIG do SLES 15 permite aplicar correções através do OpenSCAP; consulte a documentação da SUSE --remediatepara esse fim. A seguir, o formato do comando extraído do guia da SUSE:
Este comando altera a configuração do sistema. Não o execute em um servidor de produção como primeiro passo. Revise as regras selecionadas, confirme o caminho de backup e recuperação, teste a correção e verifique os serviços de aplicativos necessários, a autenticação, o acesso à rede, o registro de logs e as tarefas agendadas. Algumas regras podem precisar de correção manual ou tratamento personalizado; documente o motivo e o controle compensatório por meio do processo de exceção da sua organização.
O OpenSCAP pode aplicar correções, portanto, valide as alterações em um sistema SLES que não seja de produção antes da implementação.
O que comprova que o servidor está pronto para avaliação?
Após as alterações aprovadas, execute a mesma verificação novamente com a mesma revisão de benchmark e preserve os resultados de antes e depois. Revise as falhas, erros, incógnitas e regras não verificadas restantes. Confirme os itens da lista de verificação manual separadamente. Uma pontuação mais alta por si só não comprova que todos os requisitos aplicáveis foram avaliados ou que a carga de trabalho ainda opera corretamente.
Mantenha juntos os relatórios de linha de base e pós-alteração, as exceções aprovadas, o responsável pelas evidências e a data da revisão.
Registre a versão e o pacote de serviços do SLES, a função do host, a data da verificação e a alteração de manutenção.
Arquive a lista de verificação exata do DISA STIG, a revisão do conteúdo do SCAP, os resultados em XML e o relatório em HTML.
Mapear regras não resolvidas ou manuais para um proprietário responsável e destinação documentada.
Repita a verificação após atualizações de materiais ou alterações de configuração, usando o benchmark atualmente necessário.
Validar a recuperação do sistema, a administração remota, os serviços necessários e o comportamento do aplicativo após o reforço da segurança.
A conformidade com o STIG do SLES 15 é um processo contínuo de configuração e comprovação. O resultado mais robusto combina uma lista de verificação DISA atualizada, conteúdo SCAP com suporte da SUSE, correções testadas, revisão manual quando a automação não se aplica e um processo de exceção documentado.