Início
» WINDOWS
»
Como acessar o Windows Server remotamente com RDP
Como acessar o Windows Server remotamente com RDP
Como acessar o Windows Server remotamente com RDP
Para acessar um servidor Windows remotamente, habilite a Área de Trabalho Remota (RDP), mantenha a NLA ativada e permita apenas as contas necessárias. Conecte-se pelo nome do servidor ou pelo endereço IP privado através da sua LAN ou VPN. Para acesso gerenciado pela internet, utilize um Gateway de Área de Trabalho Remota (Gateway de RD); não exponha a porta RDP do servidor diretamente à internet.
Estas etapas pressupõem que o Gerenciador de Servidores esteja instalado e que você tenha direitos de administrador. O acesso básico via RDP a um servidor; hospedar desktops ou aplicativos de usuário separados requer uma implantação planejada dos Serviços de Área de Trabalho Remota e o licenciamento aplicável.
Habilitar a Área de Trabalho Remota no Windows Server
Abra as propriedades do Servidor Local.
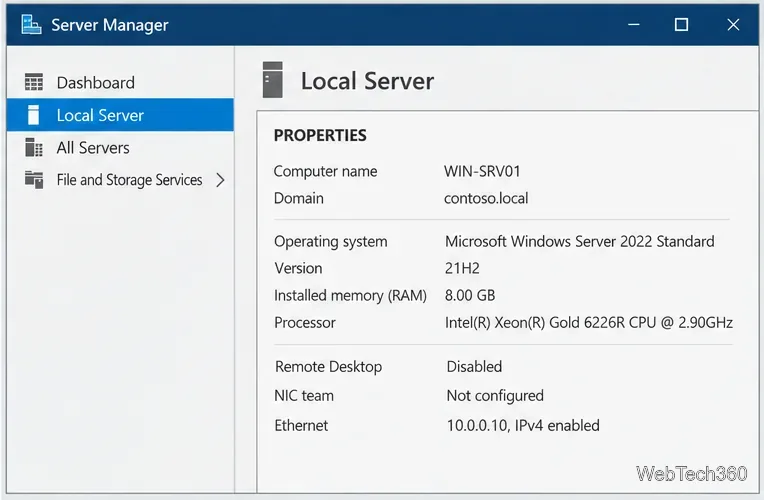
Abra o Gerenciador do Servidor, selecione Servidor Local e encontre Área de Trabalho Remota em Propriedades. Se estiver como Desativada, selecione-a. Os nomes podem variar um pouco dependendo da versão do servidor.
Onde encontrar o status da Área de Trabalho Remota no Gerenciador do Servidor.
Permitir conexões e manter NLA
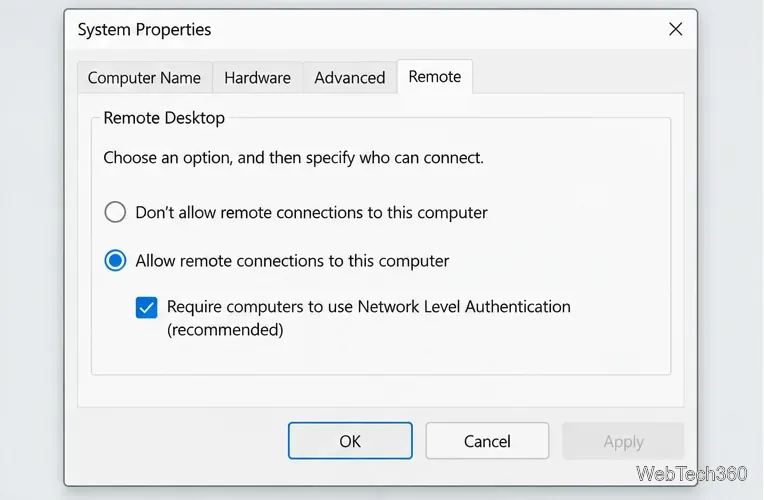
Selecione Permitir conexões remotas a este computador . Mantenha a Autenticação em Nível de Rede (NLA) selecionada; ela autentica os usuários antes que uma sessão seja aberta. Selecione Aplicar e , em seguida, OK .
A NLA permanece selecionada na configuração padrão.
Conceder acesso a contas específicas
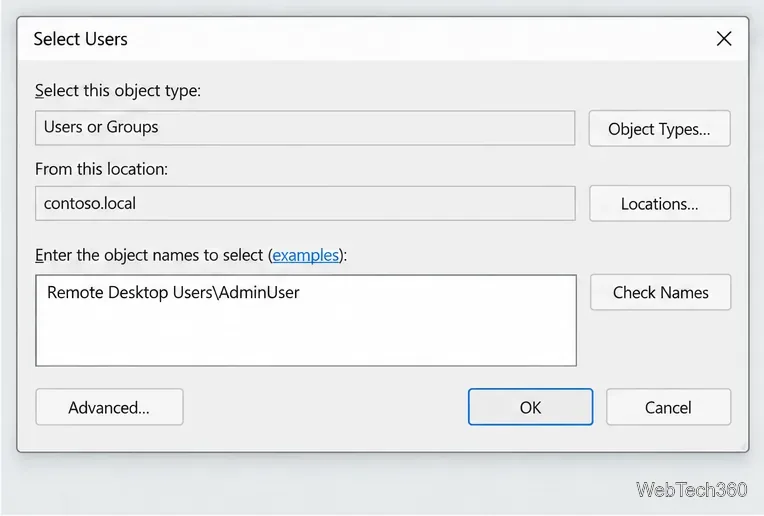
Selecione "Selecionar usuários" e adicione apenas os usuários ou grupos que precisam de acesso. Usuários sem privilégios de administrador geralmente pertencem ao grupo " Usuários da Área de Trabalho Remota" ; administradores locais podem se conectar por padrão. Use uma conta separada com privilégios mínimos para tarefas rotineiras e senhas fortes e exclusivas.
Adicione uma conta específica ou um grupo aprovado.
Verifique o firewall e o caminho de rede.
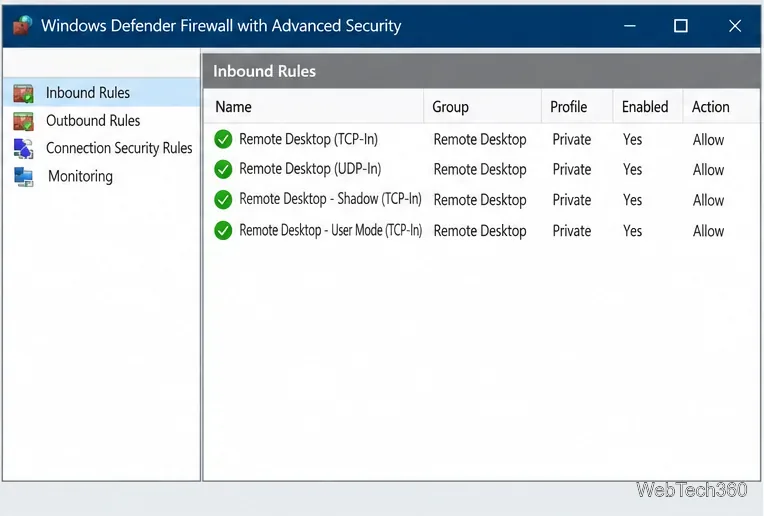
Permita as regras de firewall integradas da Área de Trabalho Remota somente no perfil de domínio ou privado que o servidor utiliza. Verifique também as regras de firewall da VPN, do roteador, do grupo de segurança na nuvem e da rede; restrinja-as ao intervalo de rede ou VPN esperado. Não abra o perfil público apenas para que o RDP funcione.
Limitar a regra do firewall a perfis de rede confiáveis.
Conecte-se a partir de um PC com Windows
Na LAN ou VPN do servidor, pressione a tecla Windows + R , execute o comando mstsce insira o nome do servidor ou o endereço IP privado em Conexão de Área de Trabalho Remota . Selecione Mostrar Opções para inserir um nome de usuário e, em seguida, escolha Conectar e insira as credenciais. Use o formato de conta exigido pela sua organização, como por exemplo DOMAIN\username...
Antes de aceitar um aviso de identidade ou certificado, confirme se o nome corresponde ao servidor que você pretendia acessar. Não salve credenciais em dispositivos compartilhados. Se o nome não funcionar, verifique o DNS ou use o IP privado enquanto estiver conectado à VPN.
Utilize um Gateway de Área de Trabalho Remota para acesso remoto gerenciado.
Para um único servidor, uma VPN costuma ser mais simples. O Gateway de Área de Trabalho Remota (RD Gateway) fornece um caminho gerenciado da internet para recursos RDP internos. Ele requer um certificado confiável e políticas que restringem usuários e computadores de destino; portanto, siga o guia de implantação da Microsoft para ambientes de produção.
Instale o serviço de função Gateway de Área de Trabalho Remota.
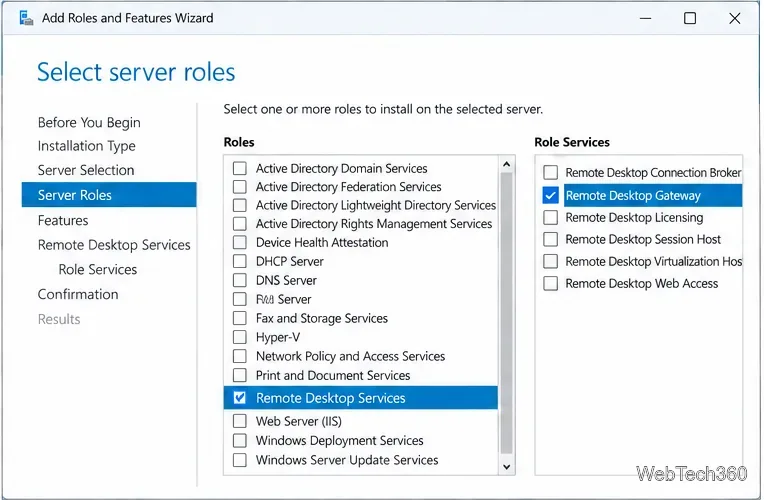
No Gerenciador do Servidor, selecione Gerenciar > Adicionar Funções e Recursos ; escolha o caminho da função Serviços de Área de Trabalho Remota e o Gateway de Área de Trabalho Remota em Serviços de Função. Consulte os pré-requisitos da Microsoft antes da instalação em produção.
Selecione o serviço de função Gateway de Área de Trabalho Remota.
Vincule um certificado que seja confiável para os clientes.
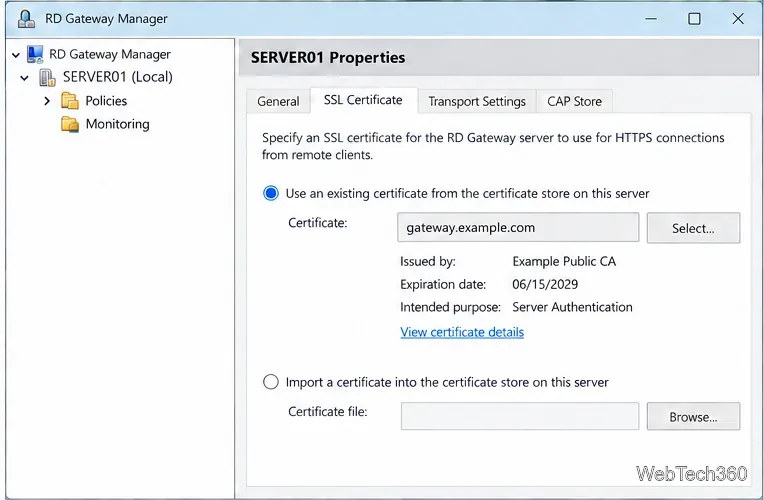
No Gerenciador de Gateway de Área de Trabalho Remota , abra as Propriedades do servidor e a guia Certificado SSL . Importe ou selecione um certificado para o nome do host do gateway público e certifique-se de que os clientes confiem na sua cadeia de certificados. Use um certificado emitido publicamente em produção; a Microsoft reserva certificados autoassinados para testes.
Utilize um certificado em que os clientes confiem para o nome do gateway.
Limitar usuários e servidores de destino
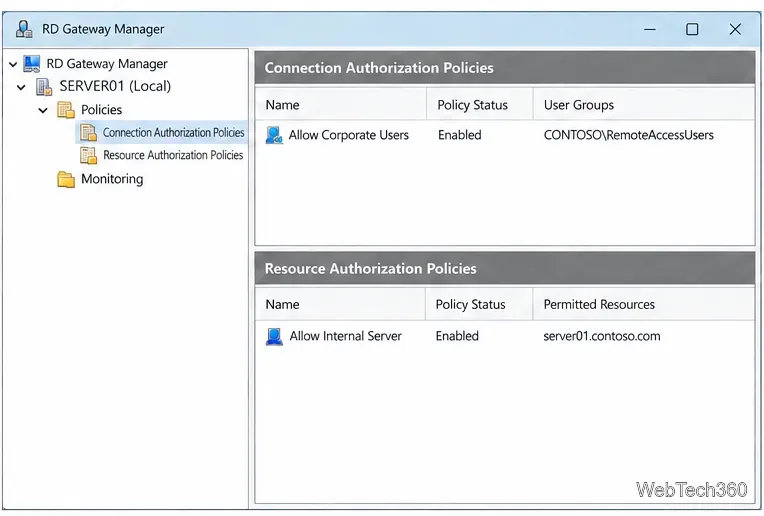
Crie uma Política de Autorização de Conexão (CAP) para especificar quem pode usar o gateway e uma Política de Autorização de Recursos (RAP) para especificar quais computadores internos podem ser acessados. Restrinja o acesso a ambas a grupos e destinos aprovados; adicione um design de autenticação multifator compatível, quando disponível.
CAP limita os usuários; RAP limita os servidores de destino.
Configure o gateway no cliente.
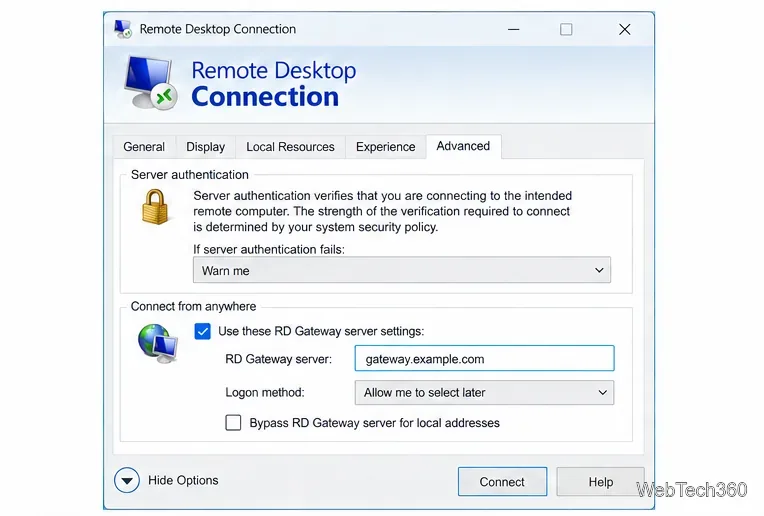
Na Conexão de Área de Trabalho Remota , insira o servidor de destino em Geral. Em Avançado > Configurações , selecione Usar estas configurações do servidor de Gateway de Área de Trabalho Remota e insira o nome DNS do gateway. A Microsoft lista a porta TCP 443 para HTTPS e a porta UDP 3391 para os ouvintes do Gateway de Área de Trabalho Remota; mantenha o acesso direto à internet na porta RDP do servidor de destino fechado.
Insira o host do gateway separadamente do servidor de destino.
Verificações rápidas de solução de problemas
Tempo limite de conexão: verifique se o servidor está ligado, se o RDP está habilitado e se o cliente tem uma rota pela LAN ou VPN. Verifique as regras do Firewall do Windows e da rede upstream.
Acesso negado: confirme se a conta tem permissão para Área de Trabalho Remota, se possui o domínio ou formato de conta local correto e se não está bloqueada por alguma política.
Erros de NLA ou de credenciais: verifique a senha, o status da conta e a compatibilidade do cliente. Mantenha a NLA ativada, a menos que um administrador tenha um motivo documentado para alterá-la.
O acesso ao gateway foi negado: revise o CAP e o RAP, o nome do certificado e a cadeia de confiança, bem como os logs operacionais do Gateway de Área de Trabalho Remota.