Início
» WINDOWS
»
Como adicionar e excluir usuários no Windows Server
Como adicionar e excluir usuários no Windows Server
Em uma instalação do Windows Server com Experiência de Área de Trabalho, para criar ou remover um usuário local no Gerenciamento do Computador: abra o Gerenciador do Computador compmgmt.msc, acesse Ferramentas do Sistema > Usuários e Grupos Locais > Usuários . Use Novo Usuário para adicionar uma conta ou clique com o botão direito do mouse em uma conta existente e escolha Excluir . Essas etapas afetam apenas esse servidor. Se você se refere a uma conta de domínio, use Usuários e Computadores do Active Directory.
Este guia aborda contas locais em um servidor independente ou em um servidor membro de um domínio. Uma conta local tem permissões apenas nesse computador. Em um controlador de domínio, o recurso Usuários e Grupos Locais não é usado para gerenciar as contas do domínio. Consulte as orientações da Microsoft sobre contas locais e as instruções para contas de usuário do Active Directory para obter mais informações.
Adicionar um usuário local no Gerenciamento do Computador
Inicie sessão com uma conta que tenha direitos de administrador. Abra o Menu Iniciar, pesquise por "Gerenciamento do Computador" e abra-o. Você também pode pressionar Windows+ R, digitar compmgmt.msce pressionar Enter. Confirme a solicitação de administrador se o Windows perguntar.
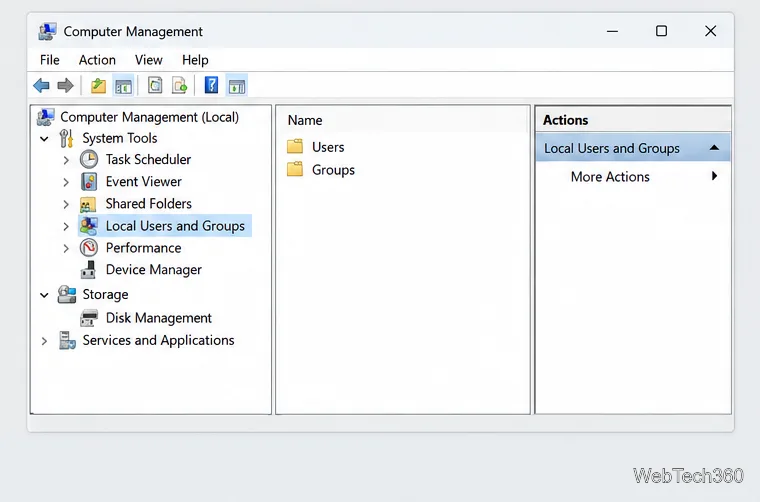
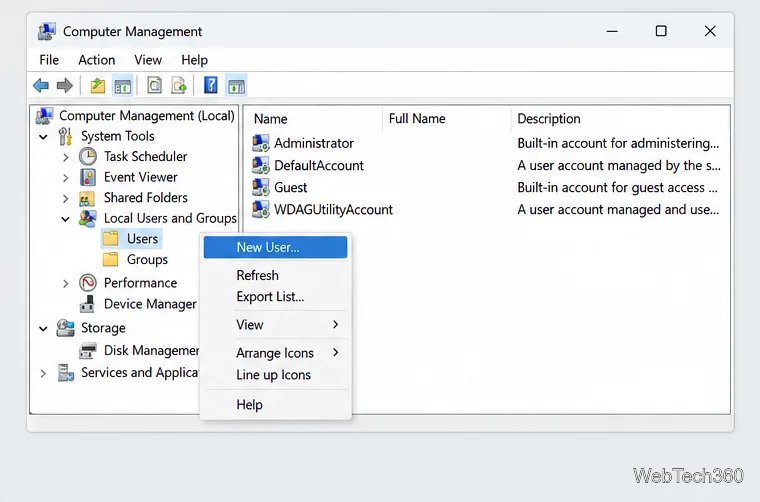
No painel esquerdo, expanda Ferramentas do Sistema , depois Usuários e Grupos Locais e selecione Usuários . Clique com o botão direito do mouse na pasta Usuários e escolha Novo Usuário... .
Usuários e Grupos Locais faz parte do console de Gerenciamento do Computador.Abra o comando Novo Usuário na pasta Usuários.
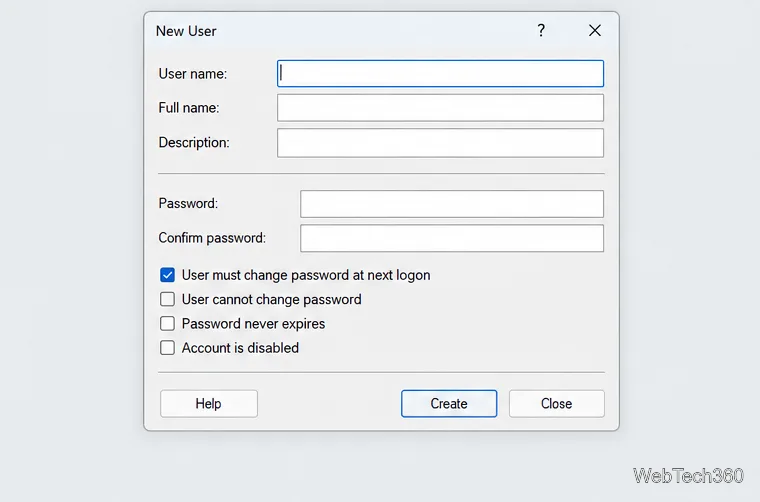
Insira um nome de usuário exclusivo . Adicione o nome completo da pessoa e uma breve descrição, se útil para a administração. Digite e confirme uma senha temporária que esteja de acordo com a política de senhas do seu servidor.
Para um usuário que fará login, deixe a opção "O usuário deve alterar a senha no próximo logon" selecionada ao atribuir uma senha temporária. Evite selecionar "A senha nunca expira" sem um motivo justificado. Selecione "Criar" e, em seguida, "Fechar" . A nova conta aparecerá na lista de usuários e normalmente pertencerá ao grupo de usuários padrão.
A caixa de diálogo Novo Usuário aceita o nome de usuário e a senha inicial.
Conceda privilégios de administrador ao usuário somente quando necessário.
Um usuário local comum é a opção padrão mais segura. A participação no grupo Administradores local concede amplo controle sobre o servidor, portanto, conceda esse acesso apenas a contas que precisam executar tarefas administrativas.
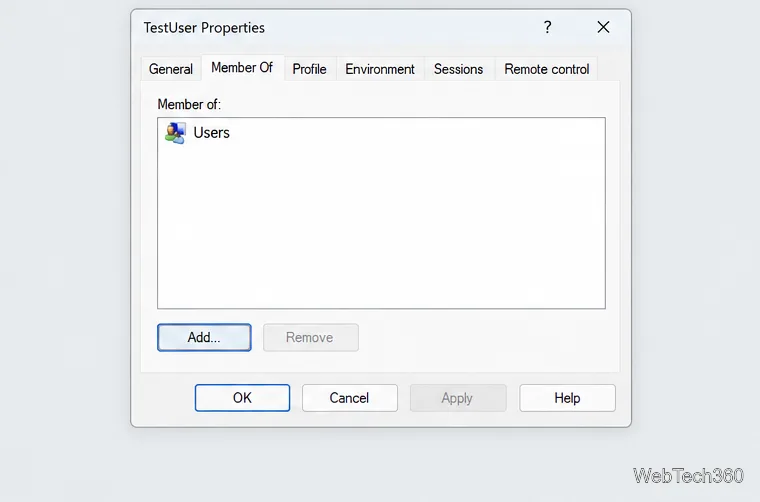
Na lista de usuários, clique com o botão direito do mouse na conta e escolha Propriedades .
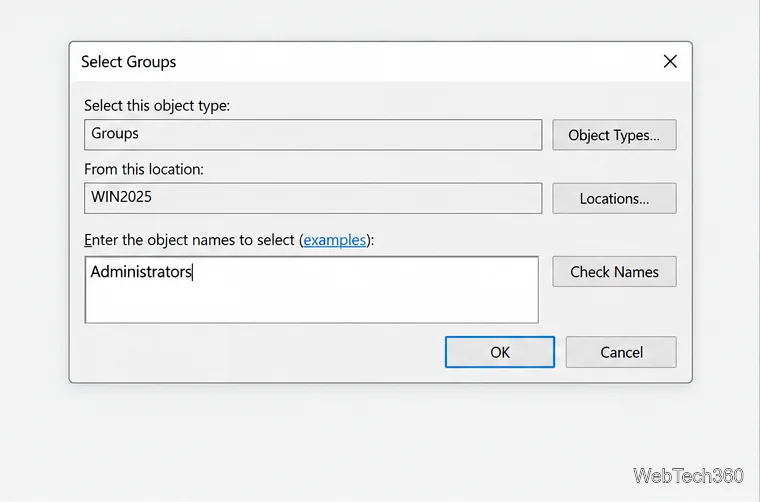
Abra "Membro de" , escolha "Adicionar" , insira o nome do Administratorsgrupo e selecione "Verificar nomes" . Confirme o grupo definido, selecione "OK" e aplique a alteração.
A gestão da participação em grupos é feita na aba "Membros de" da conta.Confirme o grupo de Administradores local antes de solicitar acesso elevado.
Peça ao usuário para sair e entrar novamente antes de confiar nas alterações de permissões de grupo. A Microsoft recomenda limitar o número de administradores locais, pois esse grupo tem controle total do dispositivo.
Desative ou exclua uma conta.
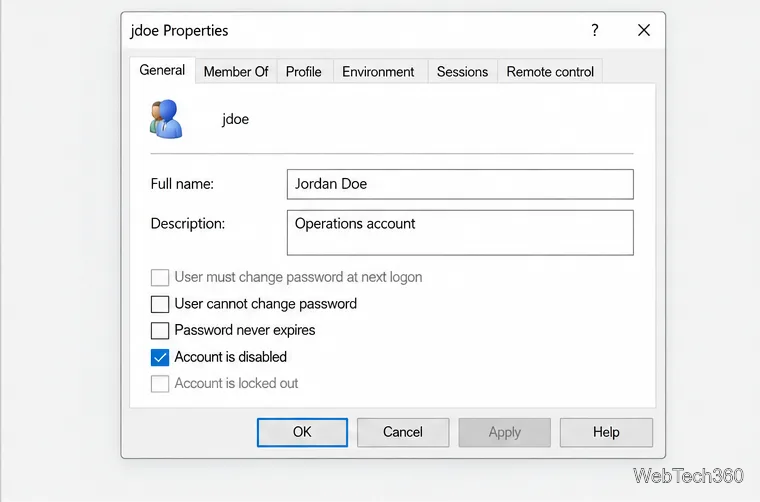
Caso o acesso seja interrompido temporariamente, desative a conta em vez de excluí-la. A desativação é reversível e impede que a conta faça login novamente; você pode desmarcar a mesma caixa de seleção posteriormente para ativá-la novamente.
Na lista de usuários, abra as propriedades da conta .
Na guia Geral , selecione Conta desativada e, em seguida, escolha Aplicar e OK .
A opção "Selecionar conta" está desativada para bloquear futuros logins na conta local.
Antes de remover permanentemente a conta, confirme se ela não é mais necessária para nenhum serviço, tarefa agendada, fluxo de trabalho de acesso remoto ou permissão de arquivo. Faça backup ou transfira todos os arquivos que a pessoa precisa. Excluir a conta não substitui a tarefa separada de revisar e remover o perfil local; use as orientações da Microsoft para remoção de perfil do Windows Server se a limpeza do perfil também for necessária.
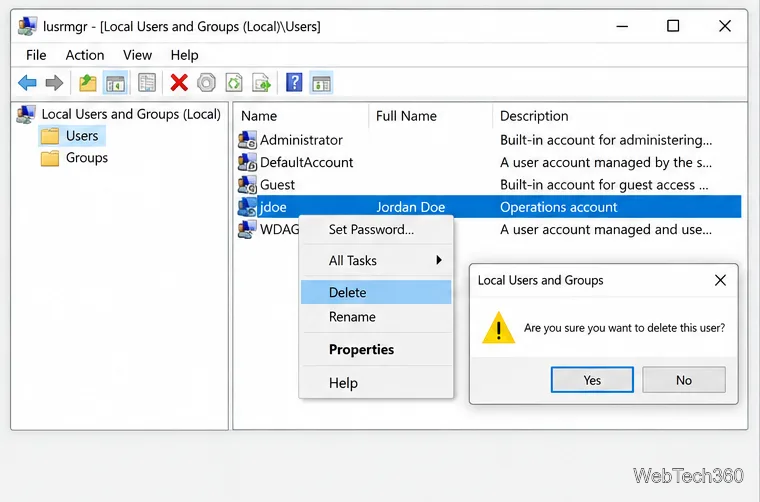
Em Usuários e Grupos Locais > Usuários , clique com o botão direito do mouse na conta e selecione Excluir .
Confira o nome da conta na tela de confirmação e confirme somente se realmente deseja removê-la. Em caso de dúvida, desative a conta primeiro e verifique o acesso antes de excluí-la.
Verifique o nome da conta selecionada antes de confirmar a exclusão.
Não tente excluir contas internas, como Administrador ou Convidado. O Windows não permite a exclusão de contas de usuário locais padrão. A conta Convidado está desativada por padrão, e a Microsoft recomenda mantê-la desativada, a menos que uma necessidade específica tenha sido analisada.
Use o PowerShell no Server Core ou para tarefas repetíveis.
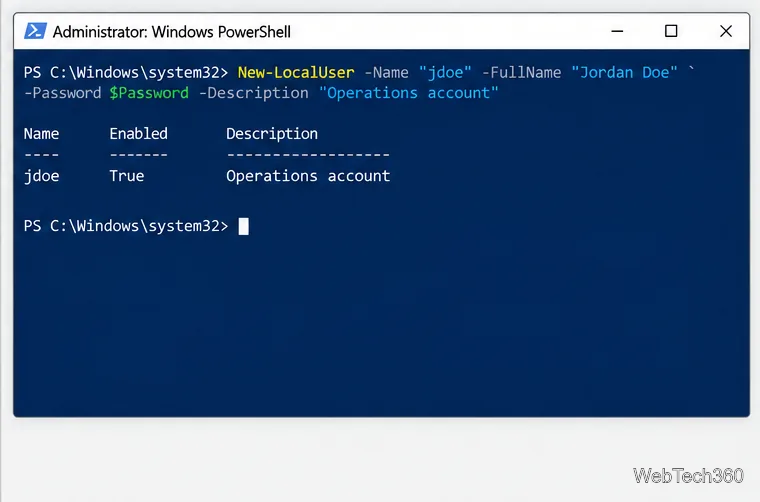
Quando o console gráfico não estiver disponível, abra uma sessão do PowerShell com privilégios elevados. O módulo LocalAccounts fornece comandos para criar, desativar e remover usuários locais, bem como para adicioná-los a grupos locais. Este exemplo solicita uma senha como uma string segura, em vez de inseri-la na linha de comando:
O PowerShell pode criar contas locais sem expor a senha no texto do comando.
Para obter informações sobre sintaxe e versões, consulte a documentação da Microsoft sobre os comandos New-LocalUser , Add-LocalGroupMember , Disable-LocalUser e Remove-LocalUser . Use as ferramentas do Active Directory e as permissões de domínio para contas de domínio; os comandos de usuário local não criam usuários de domínio.