Início
» WINDOWS
»
Como remover o PUA:Win32/Presenker no Windows 10
Como remover o PUA:Win32/Presenker no Windows 10
Para remover o PUA:Win32/Presenker no Windows 10, abra Segurança do Windows > Proteção contra vírus e ameaças > Histórico de proteção , expanda a detecção e escolha Remover . Se o Windows oferecer apenas a opção Quarentena , coloque-o em quarentena e, em seguida, retorne ao item e remova-o. Desinstale o aplicativo indesejado relacionado, se houver algum instalado, e execute uma verificação se o alerta reaparecer.
PUA significa "aplicativo potencialmente indesejado". A entrada de ameaça da Microsoft afirma que o Defender detecta e remove o Presenoker, mas detalhes técnicos não estão disponíveis. O nome da detecção por si só não identifica o arquivo, e um nome de aplicativo familiar não comprova que ele seja seguro. Verifique o caminho e o status do arquivo antes de decidir o que remover. Microsoft Security Intelligence: PUA:Win32/Presenoker
1. Encontre o alerta do Presenoker na Segurança do Windows.
Selecione Iniciar , digite Segurança do Windows e abra o aplicativo.
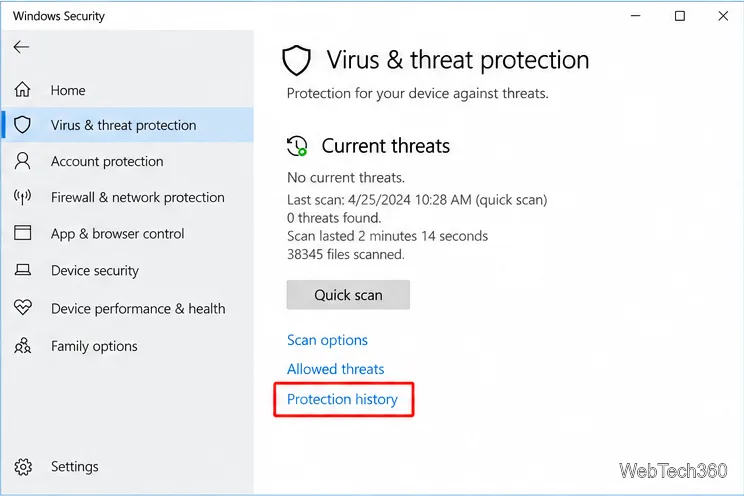
Escolha Proteção contra vírus e ameaças e, em seguida, selecione Histórico de proteção . Em algumas versões do Windows 10, o Histórico de proteção aparece como um link na página Proteção contra vírus e ameaças.
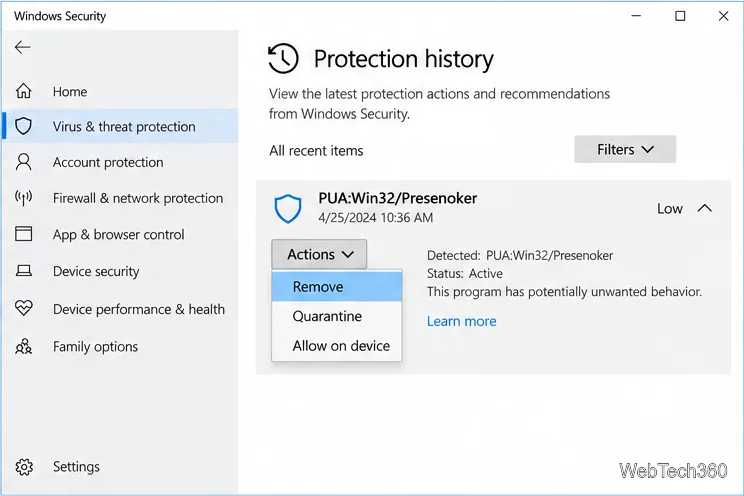
Expanda o cartão com a etiqueta PUA:Win32/Presenoker . Analise o item afetado, a localização do arquivo, a data e o status atual. O Windows pode solicitar permissão de administrador para exibir os detalhes da ameaça.
Ilustração do link Histórico de proteção na Segurança do Windows. Sua tela pode parecer diferente após as atualizações.
2. Remova ou coloque em quarentena o item detectado.
Use a ação que corresponde ao status exibido no cartão expandido:
Ameaça detectada ou ação necessária: escolha Remover, se essa opção estiver disponível. Se a ação disponível for Quarentena , selecione-a e, em seguida, escolha Iniciar ações, se solicitado. A quarentena impede a execução do arquivo; não é o mesmo que excluí-lo.
Ameaça em quarentena: Expanda o cartão, abra Ações e selecione Remover . A Microsoft informa que um item em quarentena é bloqueado, mas permanece no dispositivo até ser removido.
Ameaça bloqueada ou removida: O defensor já bloqueou e removeu o item, portanto, nenhuma ação adicional de remoção é necessária para esse evento.
As opções variam de acordo com a detecção. Evite restaurar ou permitir o arquivo no dispositivo, a menos que você tenha verificado se o arquivo em questão é legítimo. Restaurar o arquivo o retorna ao local original, onde o Defender pode detectá-lo novamente; permitir um item inseguro pode colocar seu dispositivo e seus dados em risco. Consulte o guia de histórico de proteção da Microsoft .
Ilustração de um cartão de detecção e suas opções de remoção; as ações disponíveis variam de acordo com o status.
3. Desinstale o aplicativo que o trouxe para o sistema.
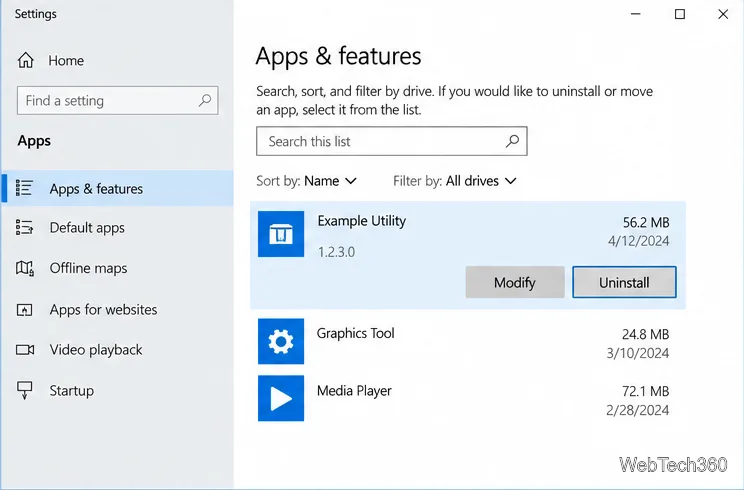
Um programa instalado pode deixar uma cópia para trás. Use o caminho do arquivo no histórico de proteção para identificar o aplicativo associado. Se for indesejado, abra Iniciar > Configurações > Aplicativos > Aplicativos e recursos , selecione-o e escolha Desinstalar . Verifique primeiro o editor e o nome; o fato de você não conhecer o programa não é motivo para removê-lo. Se o alerta indicar um instalador que você baixou, mas nunca instalou, exclua-o em vez de abri-lo novamente.
Não exclua arquivos manualmente das pastas do sistema Windows nem desative o Defender para interromper a notificação. Se não tiver certeza de qual item pode ser removido com segurança, deixe-o em quarentena enquanto investiga. As instruções da Microsoft para desinstalar aplicativos no Windows abrangem as opções de remoção padrão.
Ilustração da tela "Aplicativos e recursos" com um aplicativo genérico selecionado para avaliação.
4. Se o aviso retornar, faça uma nova verificação.
O histórico de proteção pode reter um cartão após a ação do Defender; verifique o status e a data. A Microsoft afirma que o histórico mantém os eventos por duas semanas. Uma nova detecção após a remoção sugere que outra cópia permanece na pasta Downloads, em uma unidade removível, em uma pasta sincronizada ou no aplicativo de origem do instalador.
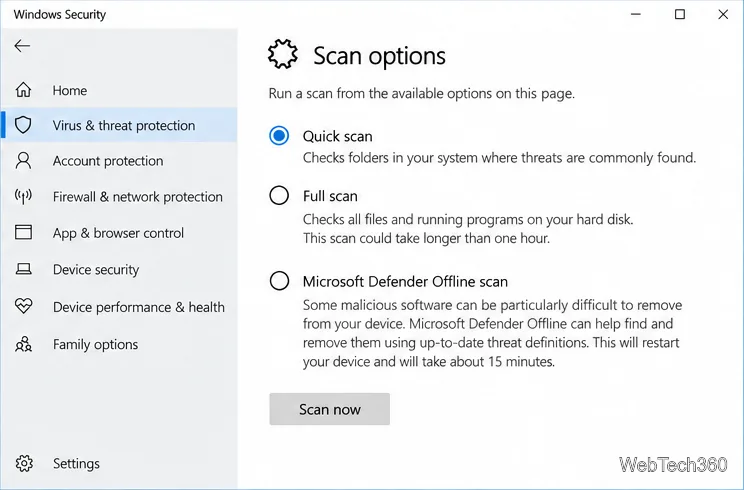
Abra Segurança do Windows > Proteção contra vírus e ameaças > Opções de verificação .
Selecione "Verificação completa" e, em seguida, "Verificar agora" . Aguarde a conclusão da verificação e revise quaisquer novos cartões de histórico de proteção.
Se o Defender não conseguir remover o item ou se a mesma detecção continuar a ocorrer, salve seu trabalho e execute a verificação offline do Microsoft Defender nas opções de verificação. O computador será reiniciado para realizar a verificação fora da sessão normal do Windows.
A Microsoft recomenda uma verificação offline para malware que retorna repetidamente ou é difícil de remover. Para obter detalhes sobre a verificação, siga as orientações da Microsoft sobre solução de problemas de detecção e remoção de malware .
Ilustração das opções de digitalização. A digitalização offline reinicia o computador, portanto, salve o trabalho aberto primeiro.
Se você acha que a detecção é um falso positivo
O reconhecimento por si só não basta. Confirme se o download veio do site oficial do editor e se a assinatura e os detalhes do arquivo correspondem. Se você ainda acredita que o Defender sinalizou um arquivo seguro, envie-o para a Inteligência de Segurança da Microsoft para análise . Mantenha-o em quarentena enquanto verifica; permita o download do arquivo somente se puder verificar que ele é legítimo.
Mantenha a proteção contra PUAs ativada.
Para reduzir downloads indesejados futuros, abra Segurança do Windows > Controle de apps e navegador > Configurações de proteção baseadas em reputação e revise Bloqueio de apps potencialmente indesejados . Ative o bloqueio de apps e downloads quando disponível; o bloqueio de downloads se aplica ao Edge. Essa configuração não remove um alerta atual. Consulte as instruções de proteção contra PUAs do Windows 10 da Microsoft .
O suporte para o Windows 10 terminou em 14 de outubro de 2025. A Segurança do Windows ainda consegue lidar com essa detecção, mas a maioria dos dispositivos com Windows 10 não recebe mais atualizações de segurança regulares, a menos que estejam cobertos por um programa de Atualizações de Segurança Estendidas ou uma edição especial. Planeje migrar para uma versão do Windows com suporte para proteção contínua. O aviso de suporte do Windows 10 da Microsoft explica a mudança.