Início
» WINDOWS
»
Criptografando dados no Windows Server: BitLocker e EFS
Criptografando dados no Windows Server: BitLocker e EFS
No Windows Server, use o BitLocker para proteger um volume inteiro ou o EFS para proteger arquivos NTFS selecionados com um certificado de usuário. O BitLocker protege uma unidade bloqueada ou offline; o EFS limita o acesso aos arquivos a usuários autorizados com certificado. Nenhum deles substitui permissões, backups testados ou criptografia de rede.
Ferramenta
Escopo
Recuperação
BitLocker
Volume inteiro
Método de desbloqueio mais uma chave de recuperação separada
EFS
Arquivos NTFS selecionados
Chave privada EFS do usuário ou agente de recuperação
Prepare a recuperação antes de ativar a criptografia.
Planeje a recuperação antes de ativar a criptografia. Para um servidor gerenciado pelo domínio, configure a política de unidade fixa para armazenar as informações de recuperação do BitLocker no AD DS e exigir um backup bem-sucedido; verifique se um administrador autorizado pode recuperá-las. Para um servidor independente, armazene a senha de recuperação em um cofre aprovado ou em um local offline separado da máquina e restrinja o acesso. Consulte a visão geral da recuperação do BitLocker da Microsoft . O EFS usa uma chave diferente: preserve a chave privada do usuário em um arquivo PFX protegido por senha e armazenado separadamente. Faça backup dos dados também e teste a restauração de uma cópia.
O BitLocker protege os dados enquanto um volume está bloqueado, mas o servidor em execução pode ler uma unidade desbloqueada. Mantenha as permissões NTFS e de compartilhamento adequadas à carga de trabalho e proteja o sistema que controla o acesso ao volume.
Criptografe um volume do Windows Server com o BitLocker.
1. Instale o recurso BitLocker
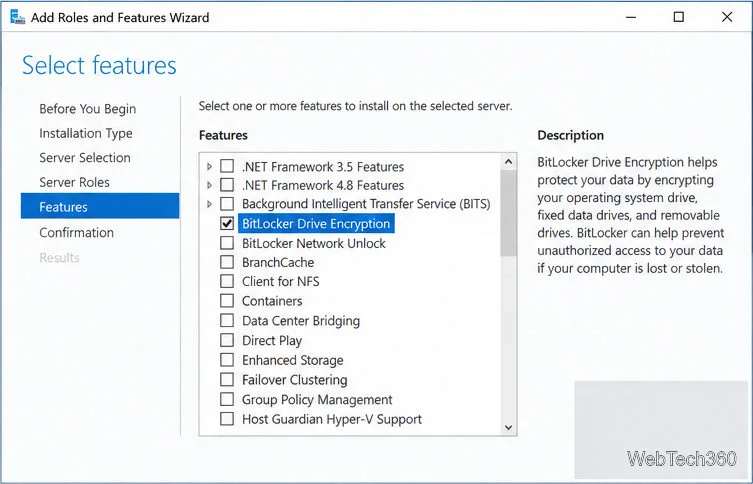
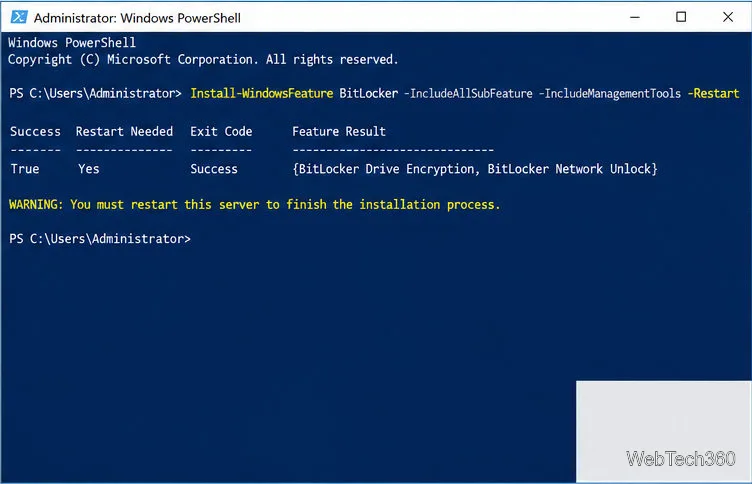
No Gerenciador do Servidor, abra Gerenciar > Adicionar Funções e Recursos , selecione o servidor de destino, ignore Funções do Servidor, marque Criptografia de Unidade BitLocker em Recursos e instale. Ou execute este comando no PowerShell com privilégios elevados no Server Core ou para automação:
A instalação requer reinicialização, portanto, programe um período de inatividade. Consulte o guia de instalação do BitLocker da Microsoft . Na Experiência Desktop, o applet do Painel de Controle também está disponível; o Server Core usa o PowerShell ou o manage-bde.
Gerenciador de Servidor com BitLocker selecionado.Instale o BitLocker e reinicie o servidor.
2. Adicionar protetores de desbloqueio e recuperação
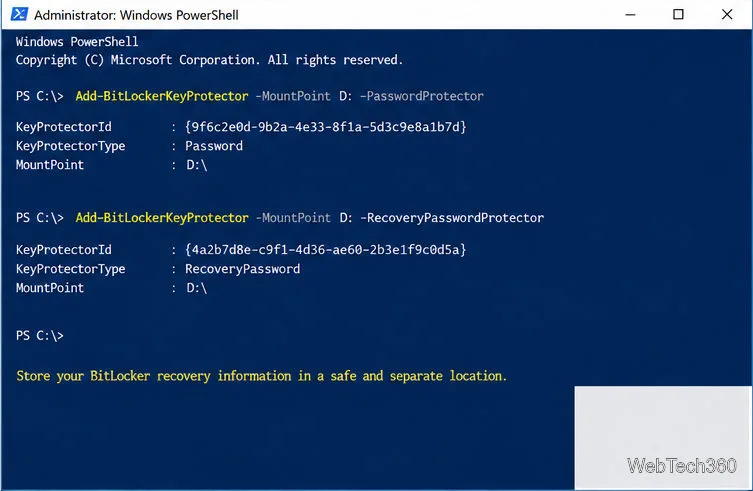
Confirme a letra da unidade antes de fazer qualquer alteração. Este exemplo usa D:um volume de dados fixo; substitua-o pelo volume correto no seu servidor. Adicione uma proteção por senha para desbloqueio rotineiro e uma proteção por senha de recuperação separada.
Antes da criptografia, verifique se a senha de recuperação foi armazenada em um local seguro, conforme a política da empresa, ou salva em seu cofre aprovado; nunca a deixe apenas no servidor criptografado. A Microsoft recomenda um método de desbloqueio primário, além de um protetor de recuperação para volumes de dados; consulte o guia de operações do BitLocker .
Adicione métodos de desbloqueio para uso diário e recuperação.
3. Inicie a criptografia e verifique o progresso.
-UsedSpaceOnlyÉ mais rápido para um novo volume, mas deixa os setores apagados intactos. Omita esta opção se o disco já tiver armazenado dados confidenciais.
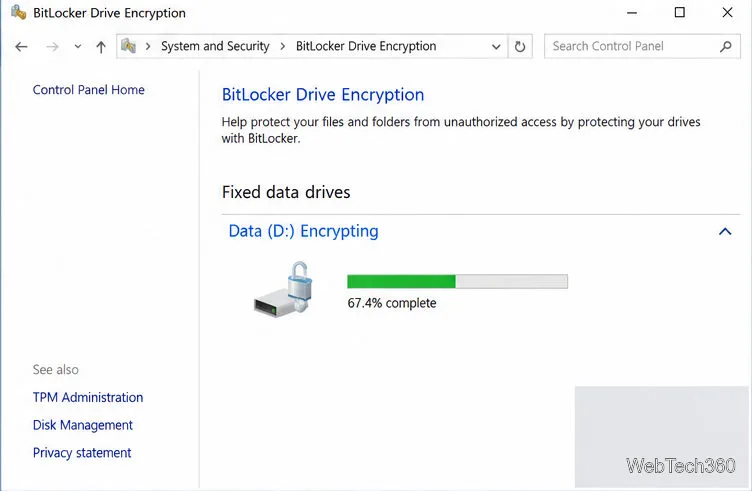
Verifique VolumeStatus, EncryptionPercentagee ProtectionStatuscom Get-BitLockerVolume; aguarde a conclusão. Consulte as referências da Microsoft sobre Enable-BitLocker e Get-BitLockerVolume .
Monitore a criptografia até que D: seja concluída.
Criptografar arquivos selecionados com EFS
O EFS protege arquivos e pastas individuais no NTFS , geralmente quando diferentes usuários precisam de acesso separado. Ele não pode criptografar arquivos compactados, arquivos ou diretórios do sistema, nem a raiz de um volume. Consulte a visão geral da criptografia de arquivos EFS da Microsoft .
1. Certifique-se de que a criptografia NTFS esteja ativada.
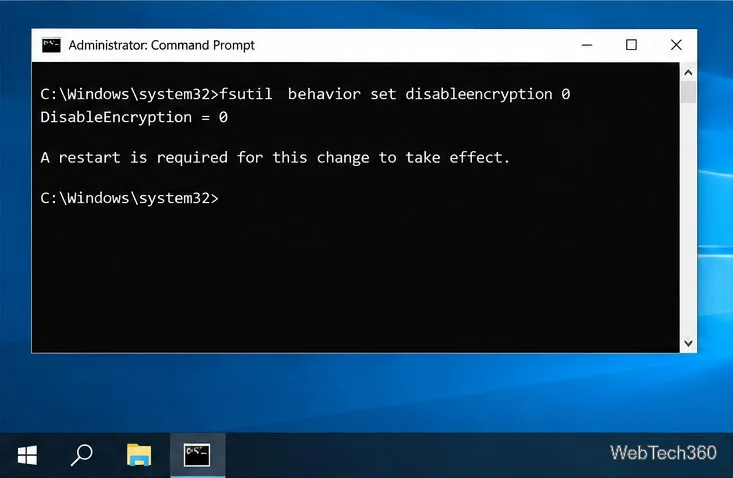
Em um prompt de comando com privilégios elevados, verifique a configuração:
fsutil behavior query disableencryption
0Significa ativado; 1significa desativado. Se desativado, execute:
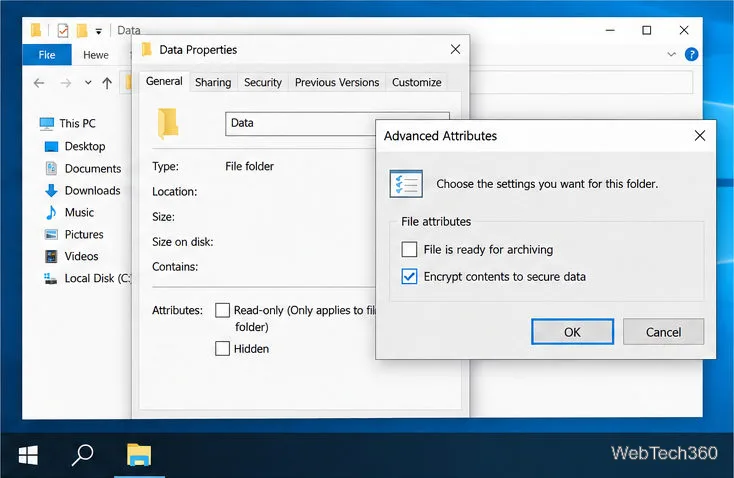
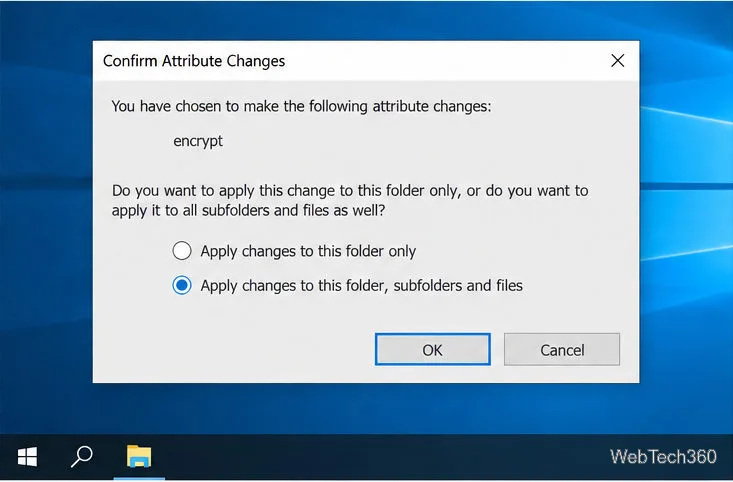
No Explorador de Arquivos, abra as Propriedades do item > Geral > Avançado . Marque a opção Criptografar conteúdo para proteger dados , clique em OK e depois em Aplicar. Na janela de escopo, escolha somente a pasta ou inclua subpastas e arquivos existentes. Criptografe também o diretório pai do arquivo para que alterações posteriores não deixem o arquivo descriptografado. A referência do comando cipher explica como verificar o status do EFS.
Selecione EFS em Atributos Avançados.Aplique o EFS à pasta e ao seu conteúdo.
3. Faça backup do certificado EFS.
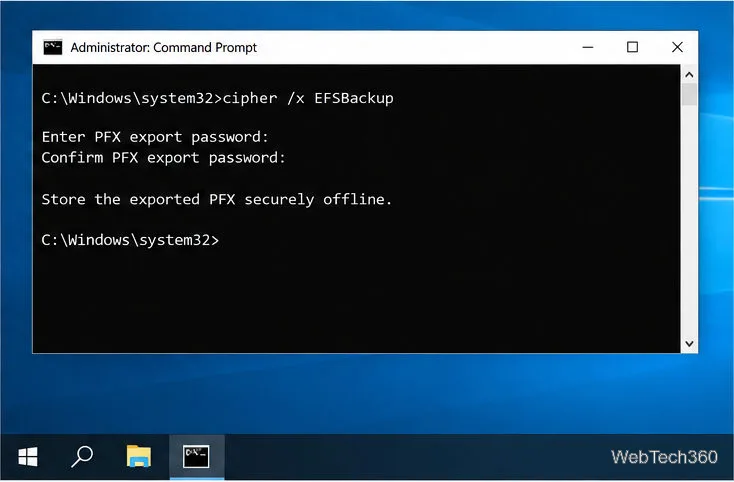
Com a sessão iniciada como usuário EFS, execute o comando cipher /x EFSBackupe defina uma senha para o arquivo PFX exportado. Armazene-o separadamente do servidor e dos dados. Este comando exporta o certificado e a chave EFS do usuário, não uma política do agente de recuperação. Faça backup do certificado do Agente de Recuperação de Dados do domínio separadamente, caso esteja configurado. Consulte a referência de criptografia da Microsoft .
Exporte e armazene o arquivo EFS PFX com segurança.
Qual opção você deve usar?
Use o BitLocker para proteção de volume completo enquanto o servidor estiver bloqueado ou offline; use o EFS para arquivos NTFS selecionados com acesso por usuário. Teste a recuperação de chaves e dados antes de confiar em qualquer um dos métodos.