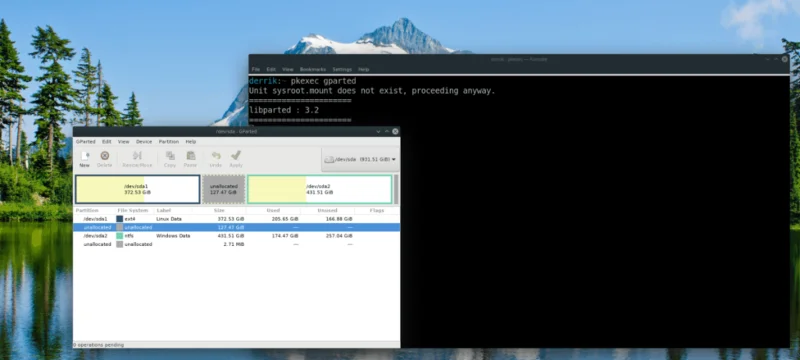
Deschiderea de programe cu privilegii root pe Linux este uneori necesară, din cauza naturii securității pe platformă. Adevărul este că unele operațiuni nu sunt posibile cu un utilizator obișnuit (îmi vin în minte lucruri precum gestionarea fișierelor din folderul rădăcină, formatarea unui hard disk sau editarea fișierelor de sistem.)
Există mai multe moduri de a deschide programe cu acces Root pe Linux. În acest ghid, vă vom arăta cum. Cu toate acestea, rețineți: pentru a porni programe cu contul Root , va trebui să îl activați mai întâi. Dacă utilizați un sistem de operare Linux cu un cont root dezactivat, urmați instrucțiunile de mai jos pentru a afla cum să îl activați.
Activați contul Root
Lansați o fereastră de terminal apăsând Ctrl + Alt + T sau Ctrl + Shift + T de pe tastatură. Apoi, presupunând că sistemul dvs. are privilegii sudo , utilizați comanda sudo -s pentru a vă conecta la o sesiune ridicată.
sudo -s
Apoi, tastați passwd pentru a forța resetarea parolei contului Root pe sistem.
passwd
Setați o nouă parolă pe computerul dvs. Linux pentru contul Root. Rețineți totuși că trebuie să fie sigur. Odată ce noua parolă este setată, contul Root poate fi accesat din nou.
Deschideți programe cu Root – Terminal
Cel mai rapid și, de obicei, cel mai fiabil mod de a lansa programe cu privilegii Root este să vă conectați la Root în terminal și apoi să executați numele programului ca o comandă.
su -
Odată ce ați obținut accesul root în sesiunea terminalului, veți putea porni un program. Deci, de exemplu, dacă doriți să accesați managerul de fișiere Gnome cu acces Root, ați rula comanda nautilus în terminal.
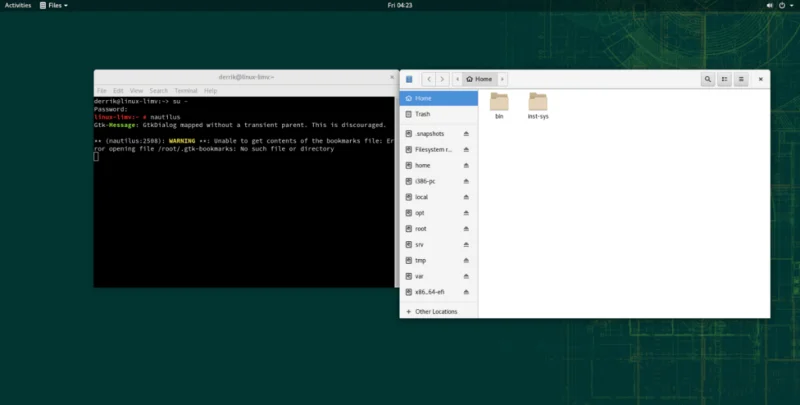
nautilus
Deci, amintiți-vă. Conectați-vă ca Root, apoi porniți aplicația cu:
numele programului
Majoritatea programelor pot porni rapid cu privilegii de superutilizator dacă sunteți Root. Deși, vă rugăm să rețineți că metoda ferestrei terminale nu este 100% fiabilă. Datorită naturii liniei de comandă pe Linux, unele aplicații pur și simplu nu vor rula.
Nu există o modalitate de a detecta ce programe funcționează cu această metodă și ce nu. Cel mai bun mod de a determina este prin încercare și eroare. Cu toate acestea, dacă un program refuză să se lanseze ca Root în terminal, va spune acest lucru în linia de comandă.
Deschideți programe cu Root – Pkexec
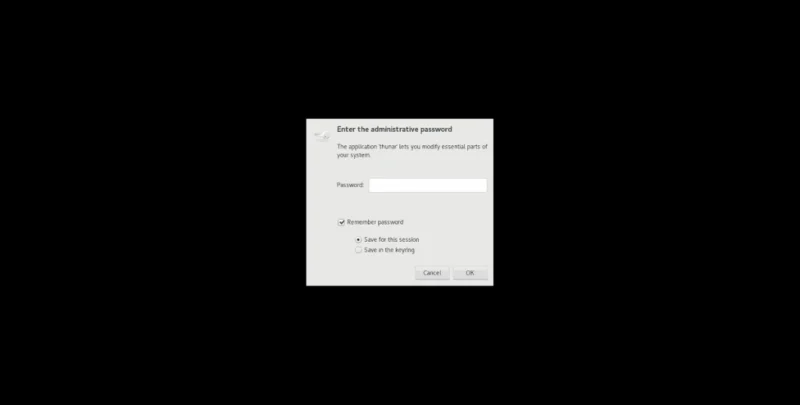
Pe majoritatea sistemelor de operare Linux, atunci când un program trebuie să ruleze ca rădăcină, apare o solicitare de parolă. Această solicitare îi cere utilizatorului să introducă parola contului. Apoi, se lansează aplicațiile cu privilegii ridicate. Lansarea programelor pe desktop în acest fel este posibilă datorită instrumentului Pkexec.
Lansarea programelor în acest fel nu este vrăjitorie. Este destul de ușor să porniți aproape orice aplicație instalată pe desktopul dvs. Linux cu acest instrument.
Pentru a utiliza pkexec, apăsați Alt + F2 de pe tastatură. Această combinație de tastaturi va porni o fereastră de lansare rapidă în mediul desktop.
Odată ce fereastra de lansare rapidă este deschisă pe desktop, scrieți comanda pkexec , urmată de numele programului pe care doriți să-l lansați.
De exemplu, pentru a lansa managerul de partiții Gparted ca rădăcină, ați face:

pkexec gparted
Doar urmați sintaxa comenzii ca mai jos și aproape fiecare program ar trebui să se lanseze ca root.
pkexec programname
Nu doriți să utilizați bara de lansare rapidă de pe desktopul Linux? De asemenea, este posibil să lansați aplicații ca Root prin intermediul instrumentului pkexec din terminal. Doar lansa o sesiune de terminale prin apăsarea Ctrl + T + Alt sau Ctrl + Shift + T . Atunci fa:
pkexec programname
Deschideți programe cu Root – Gksu
Cu mult înainte ca instrumentul Pkexec să-și ia locul, a existat Gksu. Funcționează identic cu Pkexec, dar întreținerii distribuției Linux au decis să-l renunțe, deoarece nu funcționează la fel de bine. Acestea fiind spuse, dacă nu vă place să utilizați Pkexec și aveți nevoie de o modalitate de a lansa programe ca Root, încă funcționează.
Din păcate, Gksu nu este configurat pe multe depozite de software ale distribuției Linux moderne, deoarece nu este folosit la fel de mult. Începând de acum, Debian 7-9 îl acceptă, OpenSUSE LEAP (42.3 și 15.0) și Tumbleweed îl acceptă. Ubuntu 16.04 LTS face de asemenea.
Pentru a-l instala, deschideți un terminal și introduceți comenzile care corespund sistemului dvs. de operare.
Ubuntu 16.04 LTS
sudo apt install gksu
Debian
sudo apt-get install gksu
OpenSUSE LEAP 15.0
sudo zypper addrepo https://widehat.opensuse.org/opensuse/repositories/GNOME:/Apps/openSUSE_Leap_15.0/ gnome-apps sudo zypper install gksu
OpenSUSE LEAP 42.3
sudo zypper adrepo https://widehat.opensuse.org/opensuse/repositories/GNOME:/Apps/openSUSE_Leap_42.3/ gnome-apps sudo zypper install gksu
OpenSUSE Tumbleweed
sudo zypper addrepo https://widehat.opensuse.org/opensuse/repositories/GNOME:/Apps/openSUSE_Factory/ gnome-apps sudo zypper install gksu
Când aplicația Gksu este configurată pe sistemul dvs. Linux, ar trebui să fie gata de utilizare. Pentru a porni un program ca Root, apăsați Alt + F2 pe desktop. Va apărea o bară de lansare. În bară, scrieți gksu urmat de programul pe care doriți să îl lansați. De exemplu, pentru a porni managerul de fișiere XFCE4, ați face:

gksu thunar
Pentru a lansa orice aplicație cu Gksu, urmați sintaxa liniei de comandă de mai jos.
Nume program gksu
De asemenea, puteți lansa o aplicație chiar de pe terminal ca Root cu aceeași sintaxă.