Acasă
» LINUX
»
Cum să configurați ușor SSH pe Linux cu EasySSH
Cum să configurați ușor SSH pe Linux cu EasySSH
EasySSH este o aplicație Linux care permite utilizatorilor să configureze conexiuni SSH predefinite. Odată ce ați configurat SSH cu aplicația, puteți accesa rapid mașinile de la distanță și puteți lucra într-un terminal încorporat, eliminând nevoia de a vă aminti lucruri precum adrese IP, nume de utilizator etc.
Instalare EasySSH
EasySSH a fost construit pentru sistemul de operare Elementary , cu toate acestea, deoarece programul este open source, codul sursă este pe internet și ușor de compilat. Drept urmare, programul și-a găsit drumul pe multe tipuri de distribuții Linux, de la Ubuntu la Arch Linux și chiar OpenSUSE. În această secțiune a tutorialului, vom analiza cum puteți lua rapid cea mai recentă versiune de EasySSH și o puteți instala pentru utilizare.
Ubuntu/Debian
EasySSH a fost creat având în vedere utilizatorii sistemului de operare elementar. Un lucru despre Elementary OS este că folosește Ubuntu sub capotă. Cu toate acestea, chiar dacă Elementary OS seamănă mult cu Ubuntu, dezvoltatorul nu oferă un pachet DEB descărcabil ușor de instalat sau chiar un Snap în magazinul Snap. Deci, dacă utilizați Ubuntu obișnuit și doriți să utilizați EasySSH ca client SSH principal pe acest sistem de operare, va trebui să construiți programul de la zero pe Ubuntu.
Construirea Easy SSH pe Ubuntu este destul de ușoară. Începe prin lansarea unei ferestre de terminal (cu Ctrl + Alt + T sau Ctrl + Shift + T ) și instalarea dependențelor necesare pentru ca programul să se construiască corect.
Notă: folosiți Debian Linux? Urmați aceste instrucțiuni de construire și EasySSH ar trebui să compilați bine. Alternativ, utilizați versiunea Flatpak.
Sistemul de operare elementar se bazează pe Ubuntu, așa că de obicei nu îl includem în instrucțiunile despre cum să instalați aplicațiile. Totuși, în cazul EasySSH, este important de menționat, deoarece dezvoltatorul a lansat programul în centrul de aplicații al Elementary OS.
Dacă utilizați cea mai recentă versiune a Elementary OS Juno și aveți nevoie de un client SSH bun, vă recomandăm să îl descărcați prin centrul de aplicații. Pentru mai multe informații, consultați acest link .
Arch Linux
Folosești Arch Linux și vrei să instalezi EasySSH? Dacă da, va trebui să creați programul din AUR . Primul pas în construirea pachetului EasySSH AUR este să instalați pachetele Git și Base-devel cu Pacman în terminal.
sudo pacman -S git base-devel
Cu pachetele Git și Base-devel configurate, este timpul să descărcați ajutorul Trizen AUR. Vă va ajuta să instalați EasySSH, împreună cu toate dependențele, mai degrabă decât să trebuiască să vă ocupați de el manual.
Notă: aveți probleme la construirea EasySSH prin AUR folosind Trizen? Încercați în schimb versiunea Flatpak.
git clone https://github.com/trizen/trizen
cd trizen
makepkg -sri
Cu Trizen gata de funcționare, instalarea EasySSH din AUR este o simplă rapiditate!
trizen -S easyssh
sau
trizen -S easyssh-git
Fedora
Dacă ești un utilizator Fedora Linux care dorește să instaleze cea mai recentă versiune a EasySSH, nu vei putea compila codul sursă fără probleme (în principal pentru că dezvoltatorii nu listează în mod specific pachetele Fedora de care vei avea nevoie). Din fericire, compilarea codului nu este atât de importantă, deoarece există un RPM EasySSH disponibil.
Pentru a-l instala, lansați o fereastră de terminal cu Ctrl + Alt + T sau Ctrl + Shift + T . Apoi, utilizați managerul de pachete DNF pentru a încărca fișierul în sistemul dvs.
Notă: la testarea noastră, am instalat și rulat EasySSH pe Fedora 29. Dacă acest lucru nu funcționează pentru dvs., luați în considerare metoda Flatpak.
OpenSUSE Linux este una dintre cele mai ușoare distribuții Linux non-Ubuntu/Debian pe care să instalați EasySSH. Motivul principal pentru acest lucru este că aplicația este activată pe OBS.
Oficial, aplicația poate fi instalată pe Leap 15 și Tumbleweed. Pentru ca acesta să funcționeze, mergeți la pagina EasySSH din Serviciul de compilare OpenSUSE. Apoi, localizați versiunea dvs. a SUSE și faceți clic pe butonul „Instalare 1 clic” pentru ca EasySSH să funcționeze.
Flatpak
EasySSH este pe Flathub și este foarte simplu de instalat. Cu toate acestea, înainte de a putea instala aplicația în acest fel, trebuie să instalați rularea Flatpak și să o activați pe distribuția dvs. Linux.
Nu sunteți sigur cum să activați rularea Flatpak pe distribuția dvs. Linux? Consultați tutorialul nostru despre Flatpaks! În el, vom analiza cum să activați timpul de execuție Flatpak pe majoritatea distribuțiilor Linux moderne.
Când aveți Flatpak în funcțiune pe sistemul de operare Linux, lansați un terminal cu Ctrl + Alt + T sau Ctrl + Shift + T și rulați comenzile de mai jos pentru a obține EasySSH.
Acum că aplicația EasySSH este configurată și instalată, este timpul să adăugați o conexiune SSH. Pentru a adăuga o conexiune, găsiți pictograma „+” în secțiunea din stânga sus a aplicației și faceți clic pe ea.
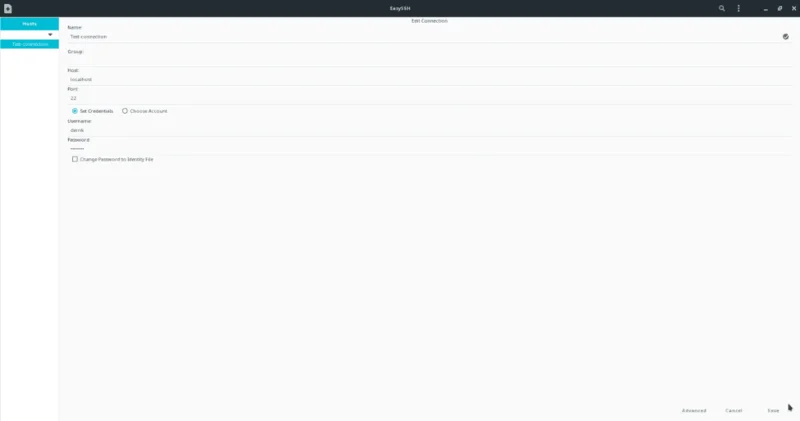
În noua fereastră de conectare, există mai multe câmpuri de text. Mai întâi, găsiți „Nume” și denumiți noua conexiune. Apoi, deplasați-vă în jos la „Gazdă” și completați numele de gazdă (de exemplu, intel-desktop etc.). Dacă nu cunoașteți numele de gazdă, adăugați adresa IP locală în casetă.
După ce ați completat adresa IP, găsiți caseta „Nume utilizator” și introduceți utilizatorul de la distanță pe care îl veți folosi pentru a vă conecta prin SSH. Apoi, adăugați parola utilizatorului în caseta „Parolă”. Alternativ, selectați „Schimbați parola în fișierul de identitate” dacă preferați să accesați cu chei.
Odată ce toate câmpurile importante sunt completate, faceți clic pe butonul „Salvare” pentru a închide noua fereastră de conexiune.
Conectați-vă prin SSH
Pentru a vă conecta prin SSH cu aplicația EasySSH, găsiți coloana „Gazde” din partea stângă a aplicației și faceți dublu clic pe conexiunea pe care doriți să o porniți.
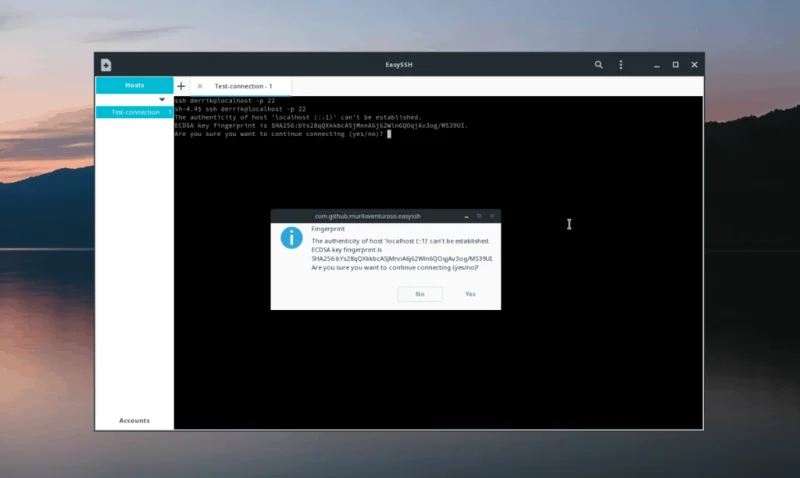
După ce ați găsit conexiunea pe care doriți să o încărcați cu EasySSH, selectați butonul „conectare” din fereastra principală a aplicației.
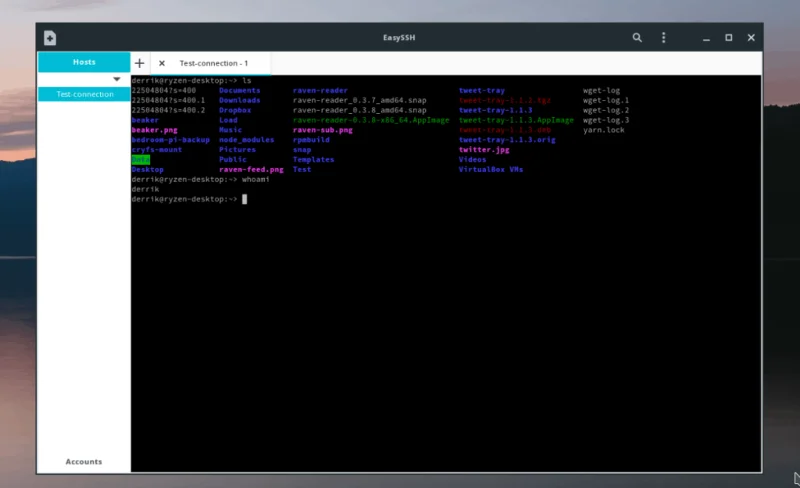
La scurt timp după ce faceți clic pe „conectați”, va apărea o fereastră de terminal și va trimite o conexiune la sistemul pe care încercați să îl accesați. Dacă totul are succes, veți avea imediat acces la terminal.