Ubuntu Linux este construit din ramura Debian Unstable și utilizează aceleași tehnologii de bază, cum ar fi Apt, pachetele DEB și alte componente de bază. Este ceea ce este cunoscut ca un „derivat” al Debian Linux.
Deși Ubuntu este un derivat al Debian, utilizatorii Debian nu pot folosi PPA-uri foarte ușor. Motivul? PPA-urile sunt o tehnologie unică pentru Ubuntu și necesită software specializat pentru a interacționa cu Launchpad. În plus, deoarece Ubuntu se bazează pe Debian Unstable, majoritatea utilizatorilor Debian nu vor avea pachetele actualizate pe care le necesită PPA.
Înainte să începem
în acest ghid, vom analiza cum să adăugați manual PPA-uri Ubuntu. Este un proces obositor, dar este cel mai sigur mod de a proceda, deoarece este important să înțelegeți cum funcționează PPA-urile pe sistem și că nu fiecare PPA funcționează bine Debian. Dacă nu vă place metoda manuală, încercați să utilizați comanda de mai jos. Ar trebui să vă permită să utilizați comenzi PPA, la fel ca pe Ubuntu.
sudo apt install software-properties-common
Efectuarea unei copii de rezervă a surselor software
Activarea PPA-urilor pe Debian implică efectuarea de modificări la fișierul sursă din interiorul /etc/apt/directorului. Ca rezultat, este o idee bună să faceți o copie de rezervă a acestui fișier. În acest fel, dacă apar probleme cu PPA-urile, aceasta poate fi anulată cu ușurință.
Pentru a face o copie de rezervă a surselor software în Debian, începeți prin a face o copie a sources.listfișierului cu comanda cp . Rețineți că această comandă trebuie făcută ca root cu comanda sudo .
sudo cp /etc/apt/sources.list /etc/apt/sources.list.bak
Alternativ, dacă nu aveți sudo activat, utilizați comanda su .
su - cp /etc/apt/sources.list /etc/apt/sources.list.bak
În orice moment, dacă ceva a mers prost și trebuie să restaurați copia de rezervă, faceți următoarele într-un terminal.
Pasul 1: Ștergeți fișierul cu lista de surse deteriorate /etc/apt/folosind comanda rm.
sudo rm /etc/apt/sources.list
sau
su - rm /etc/apt/sources.list
Pasul 2: Faceți o copie a fișierului de rezervă și redenumiți-l ca sources.listîn comanda cp.
sudo cp /etc/apt/sources.list.back /etc/apt/sources.list
sau
su -
cp /etc/apt/sources.list.bak /etc/apt/sources.list
Pasul 3: Utilizați comanda apt update pentru a reîmprospăta sursele software. Această comandă va elimina PPA-urile și va restabili depozitele implicite.
actualizare sudo apt
Găsirea PPA-urilor pentru Debian
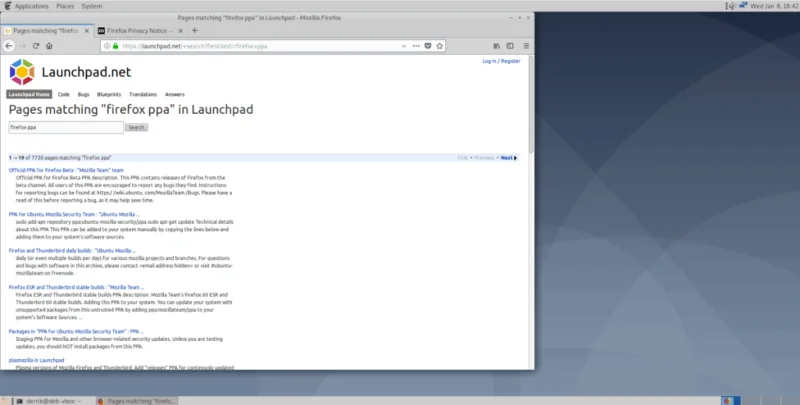
Găsirea PPA-urilor de adăugat la Debian se face cel mai bine cu site-ul web Launchpad.net . Motivul? Motoarele de căutare precum Google sau Bing sau DuckDuckGo omit adesea anumite PPA, din motive necunoscute.
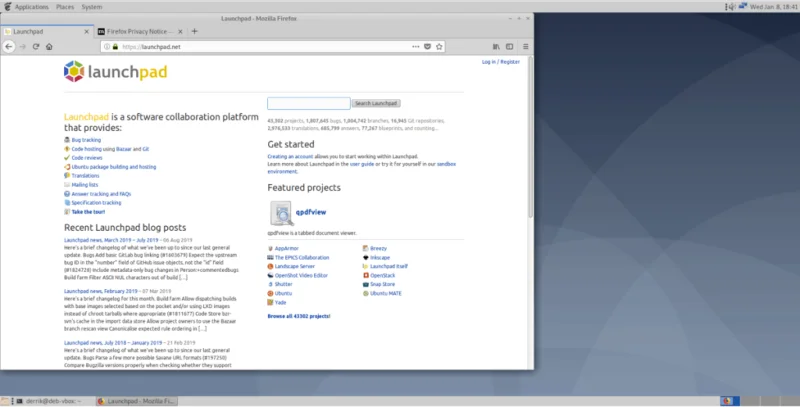
Dacă doriți să găsiți un nou PPA de utilizat pe computerul dvs. Debian Linux, procedați în felul următor. De exemplu, pentru a găsi un PPA pentru cea mai recentă versiune de Firefox, ați folosi următorul termen de căutare.

firefox ppa
De acolo, faceți clic pe pagina PPA cu mouse-ul și veți fi dus la pagina PPA. De aici, veți vedea descrierea PPA, urmată de „Adăugarea acestui PPA la sistemul dumneavoastră” și instrucțiunile specifice Ubuntu despre cum să-l instalați.
Adăugarea PPA la Debian
Acum că ați găsit un PPA pentru a-l folosi cu Debian, va trebui să adăugați depozitul de software la sistem. Urmați instrucțiunile pas cu pas pentru a afla cum să adăugați PPA pe computerul dumneavoastră Debian.
Pasul 1: pe pagina PPA, localizați textul verde care spune „Detalii tehnice despre acest PPA”. Apoi, faceți clic pe el cu mouse-ul pentru a-l dezvălui. Aceste detalii sunt informațiile complete ale depozitului care trebuie adăugate la sources.listfișier.
Pasul 2: Lansați o fereastră de terminal pe desktop apăsând Ctrl + Alt + T sau Ctrl + Shift + T de pe tastatură. Apoi, utilizați terminalul pentru a deschide sources.listfișierul în editorul de text Nano.
sudo nano -w /etc/apt/sources.list
sau
su - nano -w /etc/apt/sources.list
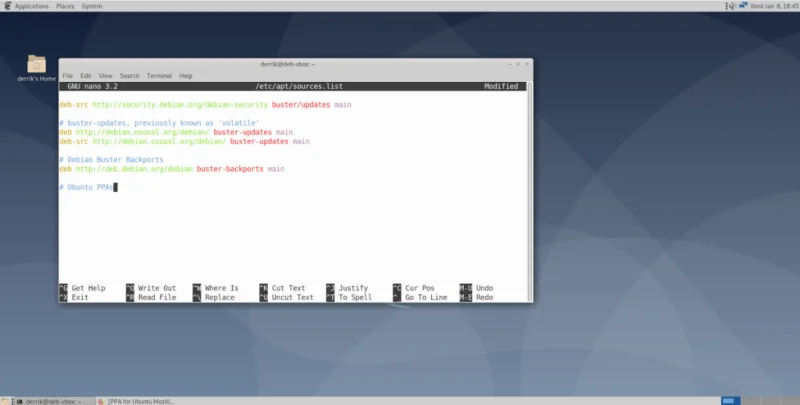
Pasul 3: Îndreptați -vă spre partea de jos a sources.listfișierului apăsând tasta săgeată în jos de pe tastatură. Apoi, scrie următorul text în.

# Ubuntu PPAs
Pasul 4: Luați codul din secțiunea „Detalii tehnice” și copiați-l în clipboard. Asigurați-vă că copiați totul.
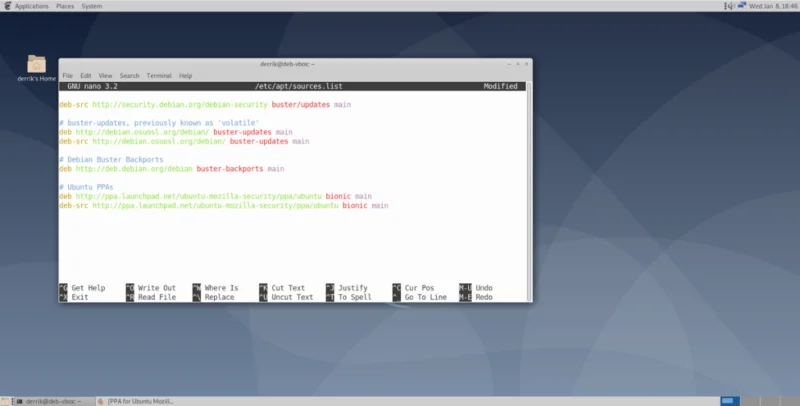
Pasul 5: Accesați editorul de text Nano din terminal și apăsați Enter pentru a crea o nouă linie sub # PPA Ubuntu. Apoi, apăsați Ctrl + Shift + V pentru a lipi codul.
Pasul 6: Uitați-vă prin codul lipit sub # Ubuntu PPAsși găsiți YOUR_UBUNTU_VERSION_HERE. Ștergeți-l și înlocuiți-l cu „ ” Bionic, dacă utilizați Debian 10 Buster. Ubuntu 18.04 Bionic Beaver și Debian 10 Buster sunt foarte identice în pachete, așa că PPA-urile setate la Bionic au de obicei cele mai mari șanse de a funcționa.
Dacă aveți mai multe PPA-uri de adăugat în Debian, vă rugăm să le lipiți pe toate sub # Ubuntu PPAs. Vă va ajuta să spuneți care depozite sunt PPA-uri.
Notă: codul de mai jos este un exemplu. Adresele URL PPA vor diferi.

deb https://ppa.launchpad.net/ubuntu-mozilla-security/ppa/ubuntu bionic main
deb-src https://ppa.launchpad.net/ubuntu-mozilla-security/ppa/ubuntu bionic main
Pasul 7: Salvați modificările la fișierul sources.list apăsând Ctrl + O și ieșiți din el cu Ctrl + X .
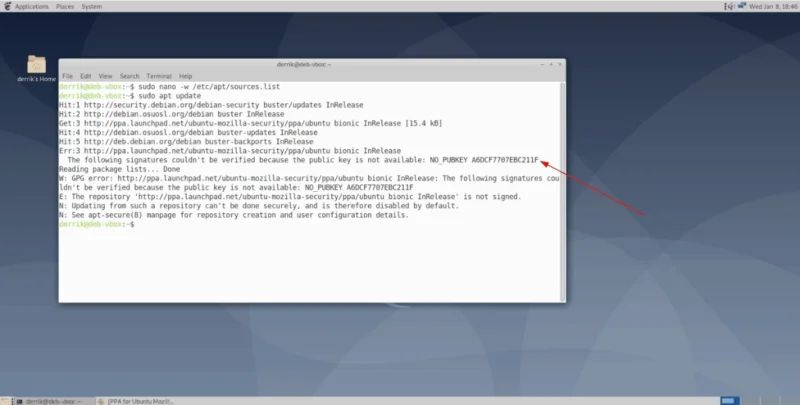
Pasul 8: Rulați comanda apt update . Odată ce comanda este executată, va apărea o eroare. Această eroare este „Următoarele semnături nu au putut fi verificate deoarece cheia publică nu este disponibilă: NO_PUBKEY.”
Folosind mouse-ul, evidențiați numărul de lângă „NO_PUBKEY” și salvați-l în clipboard cu Ctrl + Shift + C .

Pasul 9: Utilizați comanda de recuperare a cheii GPG pentru a remedia eroarea „NO_PUBKEY” cu PPA pe care l-ați adăugat în sistem. Asigurați-vă că lipiți numărul copiat pe tastatură după –recv-keys .
Pentru a lipi numărul cheii, apăsați Ctrl + Shift + V .
sudo apt-key adv --keyserver hkp://keyserver.ubuntu.com:80 --recv-keys YOUR-KEY-NUMBER-HERE
Pasul 10: Reluați comanda apt update și asigurați-vă că nu există erori. Presupunând că nu există erori, instalați software-ul din PPA.