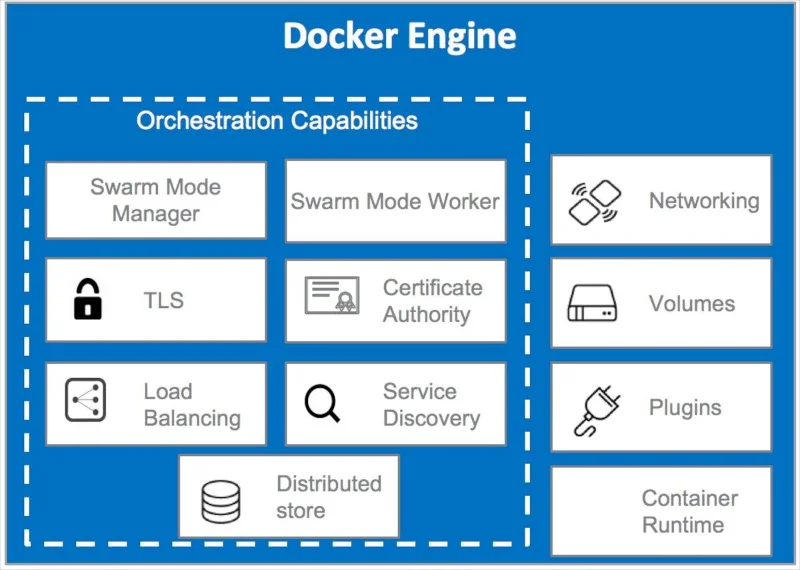
Docker Engine este un program de containerizare deschis pentru Linux și alte platforme. Docker Engine gestionează „containere” autonome care funcționează similar mașinilor virtuale. În acest ghid, vom analiza cum să instalați Docker Engine pe CentOS.
Docker Engine acceptă doar CentOS 7 și 8. Prin urmare, dacă utilizați o versiune mai veche a sistemului de operare, trebuie să faceți upgrade înainte de a încerca să instalați Docker pe sistemul dvs. CentOS.
Înainte de a începe
Înainte de a configura Docker Engine pe CentOS, versiunile mai vechi Docker sau Docker Engine trebuie eliminate. Motivul pentru care versiunile mai vechi ale Docker trebuie dezinstalate este că pot intra în conflict cu ediția Docker Engine care este configurată în acest ghid.
Din fericire, dezinstalarea versiunilor mai vechi ale Docker în CentOS este ușoară. Pentru a le elimina, lansați un terminal și utilizați comanda yum remove pentru a scăpa de pachetele vechi.
 sudo yum remove docker \
                  docker-client \
                  docker-client-latest \
                  docker-common \
                  docker-latest \
                  docker-latest-logrotate \
                  docker-logrotate \
                  docker-engine
După ce ați scăpat de pachetele vechi din sistemul dvs. CentOS, trebuie să configurați depozitul de software „centos-extras”. Acest depozit de software este de obicei configurat din fabricație pe CentOS, așa că nu este nevoie să treceți peste cum să îl faceți să funcționeze aici. Cu toate acestea, dacă ați dezactivat acest repo (din orice motiv), trebuie să îl reporniți înainte de a încerca să instalați Docker Engine pe CentOS.
Configurarea motorului Docker pe Cent OS 7/CentOS 8

Pentru a începe configurarea Docker Engine pe CentOS, veți avea nevoie de pachetul „yum-utils”. Acest pachet vă va oferi acces la instrumentul „yum-config-manager”, pe care îl puteți utiliza pentru a configura depozitul oficial Docker.
Deschideți o fereastră de terminal și utilizați comanda yum install pentru a configura pachetul „yum-utils” pe sistem. Instalarea ar trebui să fie rapidă.
sudo yum install -y yum-utils
După configurarea pachetului „yum-utils” pe sistemul dvs. CentOS, utilizați comanda yum-config-manager pentru a adăuga depozitul oficial Docker. Adăugarea acestui depozit vă va permite să obțineți cele mai recente actualizări de securitate și corecții pentru Docker.
sudo yum-config-manager \

--add-repo \

https://download.docker.com/linux/centos/docker-ce.repo
Depozitul software Docker este activat pe CentOS cu comanda de mai sus rulată. Cu toate acestea, dacă aveți nevoie de Docker seara sau de depozitul canalului de testare Docker, trebuie să le activați.
Docker CE Repoziție nocturnă
Deși nu este recomandat să activați depozitul de noapte, o puteți face dacă aveți nevoie. Pentru a activa depozitul Docker CE Nightly pe CentOS, utilizați următoarea comandă yum-config-manager de mai jos într-un terminal.
sudo yum-config-manager --enable docker-ce-nightly
Dacă v-ați răzgândit și doriți să dezactivați depozitul software Docker CE Nightly, rulați comanda yum-config-manager , dar adăugați comutatorul –disable la aceasta.
sudo yum-config-manager --dezactivați docker-ce-nightly
Repoziție de testare Docker CE
Dacă doriți să activați depozitul de testare Docker CE pe CentOS, este posibil, deși nu este recomandat în scopuri de producție. Pentru a configura acest repo pe sistemul dvs. CentOS, utilizați comanda yum-config-manager de mai jos într-o fereastră de terminal.
sudo yum-config-manager --enable docker-ce-test
Dacă nu mai doriți să utilizați depozitul Docker CE Test pe sistemul dvs. CentOS, este posibil să îl dezactivați. Pentru a opri depozitul de testare Docker CE, rulați comanda yum-config-manager de mai jos, dar cu comutatorul –disable .
sudo yum-config-manager --disable docker-ce-test
După configurarea depozitului de software Docker CE pe sistemul dvs. CentOS, utilizați comanda yum list pentru a vedea versiunile disponibile de Docker CE în depozitul oficial Docker.
yum list docker-ce --showduplicates | sortare -r
Rulând comanda yum list docker-ce –showduplicates , veți vedea toate versiunile de Docker CE disponibile pentru instalare. Deci, dacă aveți nevoie de o versiune specifică a Docker CE, puteți alege una din listă.
De exemplu, pentru a instala versiunea 3:18.09.1-3, o puteți specifica cu comanda yum install .
sudo yum install docker-ce- docker-ce-cli- containerd.io
Procesul de instalare pentru Docker CE nu ar trebui să dureze mult. Odată ce este configurat pe sistemul dvs. CentOS, trebuie să îl activați cu Systemd. Apoi, folosind comanda systemctl start , porniți Docker pe CentOS.
sudo systemctl start docker
Pe lângă pornirea Docker pe CentOS, va trebui să-l activați și la pornire. Permiterea pornirii Docker la pornire înseamnă că Docker CE va fi gata de utilizare chiar și atunci când CentOS este repornit.
sudo systemctl enable docker
Dacă în orice moment doriți să opriți rularea Docker pe CentOS, puteți rula comanda systemctl stop de mai jos.
sudo systemctl stop docker
De asemenea, veți putea dezactiva pornirea Docker la pornirea CentOS, rulând comanda systemctl disable .
sudo systemctl stop docker
Odată ce sistemul Docker Engine este configurat pe sistemul dvs. CentOS, va trebui să îl testați pentru a funcționa și a rula corect. Rulați comanda docker run pentru a testa Docker Engine pe sistemul dvs.
sudo docker rulează hello-world







