Главная
» СЕТЕВОЙ АДМИНИСТРАТОР
»
10 лучших инструментов для сканирования сети, позволяющих обнаруживать устройства и IP-адреса.
10 лучших инструментов для сканирования сети, позволяющих обнаруживать устройства и IP-адреса.
Для быстрого получения списка устройств в небольшой локальной сети начните с Angry IP Scanner или Fing Desktop. Для более глубокого обнаружения хостов и проверки портов рассмотрите Nmap или SoftPerfect Network Scanner. Если вам требуется постоянно обновляемый инвентарь сети или управление IP-адресами, сравните Lansweeper, ManageEngine OpUtils и SolarWinds IP Address Manager. Лучший сетевой сканер зависит от того, нужна ли вам разовая проверка устройств, техническое сканирование или постоянный инвентарь IP-адресов.
Этот краткий список составлен по сценариям использования, а не по результатам лабораторных испытаний. Сканируйте только те сети, которыми вы владеете или которыми имеете право управлять.
Как сетевые сканеры находят устройства
Сканер отправляет зондирующие запросы в диапазон IP-адресов и записывает ответы. В зависимости от инструмента и конфигурации, он может использовать ARP в локальной сети, запросы эхо ICMP, проверки TCP, SNMP или аутентифицированные запросы. Сканирование только с помощью ping не является полным инвентаризационным анализом: брандмауэр, изоляция клиентов, спящее устройство или другая VLAN могут препятствовать ответу хоста. Nmap описывает несколько методов обнаружения и позволяет разделить обнаружение хостов и сканирование портов.
Концептуальное представление устройств, которые могут отображаться в сетевом реестре; это не скриншот конкретного продукта.
10 инструментов для сканирования сети, которые стоит рассмотреть
1. Nmap — лучший вариант для гибкого технического сканирования.
Nmap — это наиболее гибко настраиваемый вариант для администраторов, которым необходимо обнаружение хостов и, при необходимости, проверка портов или служб. Он работает на Windows, macOS и Linux. В режиме только обнаружения определяются отвечающие хосты без перехода к сканированию портов.
2. Angry IP Scanner — лучший вариант для быстрого создания кроссплатформенных списков.
Angry IP Scanner — это бесплатное программное обеспечение с открытым исходным кодом, работающее на Windows, macOS и Linux. Оно сканирует диапазоны IP-адресов и порты, отображает результаты в таблице и поддерживает плагины для получения дополнительной информации о хостах — это полезно для быстрых проверок без централизованного учета.
3. Расширенный IP-сканер — лучше всего подходит для простого сканирования локальной сети Windows.
Advanced IP Scanner — это утилита для Windows, предназначенная для сканирования локальных сетей. Она отображает обнаруженные устройства и MAC-адреса, а также экспортирует результаты в формат CSV. Используйте её для быстрого сканирования рабочего стола; это не кроссплатформенная служба инвентаризации.
4. SoftPerfect Network Scanner — лучший инструмент для обнаружения объектов по нескольким протоколам.
SoftPerfect Network Scanner работает на Windows, macOS и Linux, поддерживая IPv4 и IPv6. Он может запрашивать данные с устройств через SNMP, WMI, HTTP, SSH и PowerShell, что делает его подходящим в тех случаях, когда простого списка отвечающих хостов недостаточно.
5. Fing Desktop — лучший вариант для домашнего использования и работы в небольших офисах.
Fing Desktop предоставляет средства обнаружения и устранения неполадок в домашней сети на Windows и macOS, бесплатно для личного использования. Для непрерывного мониторинга и расширенных проверок безопасности требуется подписка, поэтому уточните детали текущего тарифного плана, если вам необходимы круглосуточные оповещения.
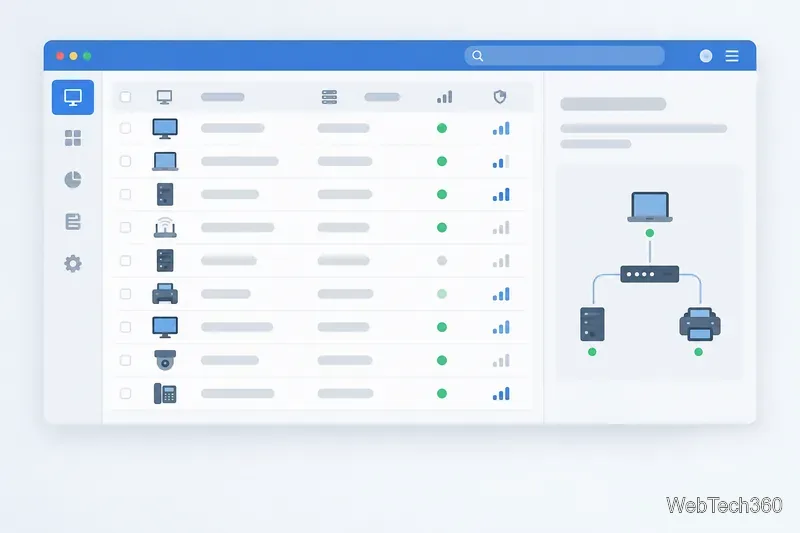
Концептуальное представление инвентаризации устройств: строки представляют собой хосты, которые может обнаружить сканер, а не интерфейс конкретного производителя.
6. Lansweeper Network Discovery — лучший вариант для текущей инвентаризации активов.
Lansweeper Network Discovery предназначен для проведения текущей инвентаризации ИТ, ОТ и IoT-активов. Его ИТ/ОТ-датчики сканируют заданные диапазоны IP-адресов; отдельный датчик трафика пассивно обнаруживает устройства в видимых сегментах сети. Он подходит для инвентаризации предприятий, а не для разового сканирования домашних сетей.
7. ManageEngine OpUtils — лучший инструмент для отслеживания и управления IP-адресами.
ManageEngine OpUtils объединяет сканирование с управлением IP-адресами и портами коммутатора. Он поддерживает IPv4/IPv6 и обогащает результаты информацией о MAC-адресах, DNS, состоянии и ответах. Выберите его для централизованного, регулярного отслеживания в подсетях.
8. SolarWinds IP Address Manager — лучший вариант для корпоративного управления IP-адресами.
SolarWinds IP Address Manager автоматизирует отслеживание IP-адресов и добавляет управление DHCP/DNS, обнаружение подсетей, просмотр использования и оповещения о конфликтах. Он подходит администраторам, которые поддерживают адресное пространство в течение длительного времени, а не для быстрого сканирования одной сети Wi-Fi.
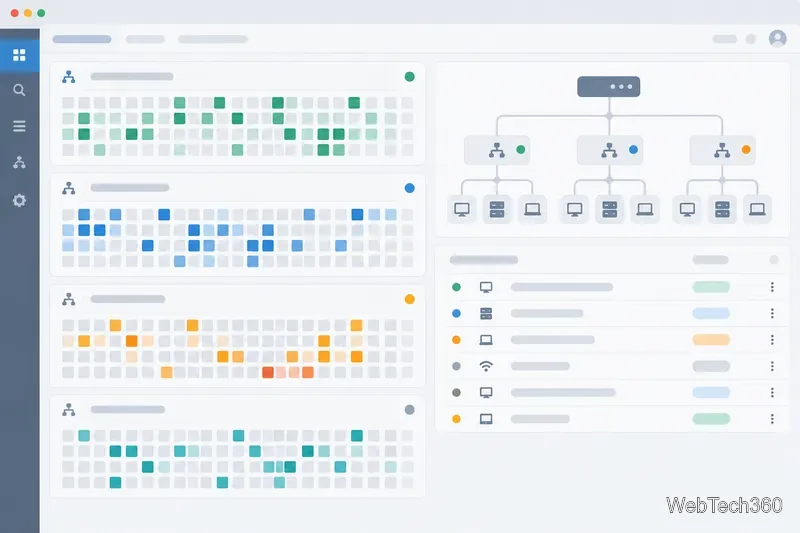
Концептуальное изображение адресного пространства и сетевых сегментов; фактические экраны IPAM различаются в зависимости от продукта.
9. arp-scan — лучший инструмент для локального обнаружения IPv4-адресов из командной строки.
arp-scan использует протокол ARP для обнаружения хостов IPv4 в локальной сети и поддерживает Linux, BSD, macOS и Solaris. Это специализированный инструмент командной строки; ARP не может передавать данные между маршрутизаторами в другие подсети.
10. Netdiscover — лучший инструмент для обнаружения ARP-серверов в Kali Linux.
Netdiscover — это сканер ARP в режиме активный/пассивный для Kali Linux. Он может прослушивать ARP-трафик или отправлять запросы на поиск локальных хостов. Подходит для авторизованных лабораторных проверок, а не для общей инвентаризации активов.
Как выбрать и проверить результаты сканирования
Для быстрого и удобного сканирования попробуйте Angry IP Scanner, Advanced IP Scanner для Windows или Fing Desktop для домашней сети.
Для получения подробной информации о протоколе и порте используйте Nmap или SoftPerfect и включите только необходимые проверки.
Для управления адресами: оцените OpUtils или SolarWinds IPAM; выбирайте Lansweeper, если цель — более широкий перечень активов.
Для локальной проверки ARP из командной строки используйте arp-scan или Netdiscover, учитывая, что ARP видит только локальный сетевой сегмент.
Перед сканированием подтвердите разрешенные диапазоны IP-адресов и устройство, на котором должен работать сканер. Сканирование, запущенное из одной VLAN, может не обнаружить устройства в другой. Сравните результаты с авторитетными записями, такими как DHCP-аренды, данные коммутатора или существующая система учета активов, и проверьте наличие неожиданных устройств с помощью стандартной процедуры. Одно сканирование — это снимок состояния сети, а не доказательство того, что все устройства обнаружены или что незарегистрированное устройство не авторизовано.