Главная
» СЕТЕВОЙ АДМИНИСТРАТОР
»
10 лучших инструментов для сканирования сети с помощью команды ping, позволяющих находить устройства в вашей сети.
10 лучших инструментов для сканирования сети с помощью команды ping, позволяющих находить устройства в вашей сети.
Чтобы узнать, какие адреса отвечают в подсети, выполните проверку доступности (ping sweep ). В качестве гибкого бесплатного варианта используйте Nmap; для более простого кроссплатформенного окна попробуйте Angry IP Scanner; а для регулярной инвентаризации адресов рассмотрите продукт, поддерживающий IPAM, такой как ManageEngine OpUtils. Правильный выбор зависит от вашей операционной системы, размера сканирования и от того, нужен ли вам одноразовый список хостов или постоянно обновляемая инвентаризация.
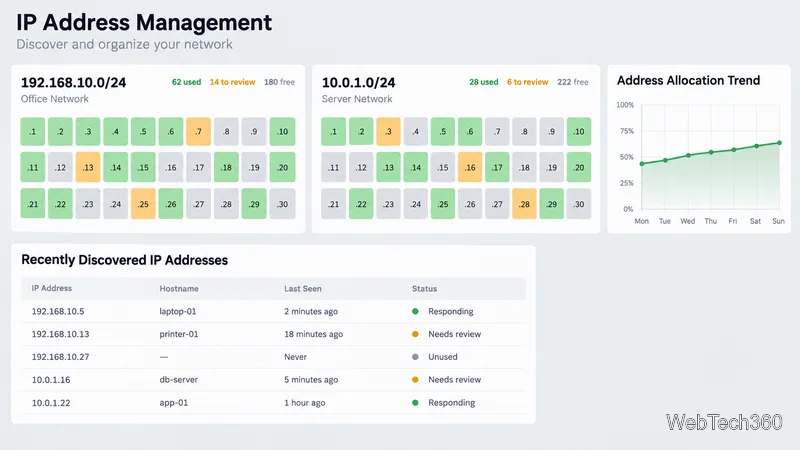
Примерный вид данных о хостах и ответах, которые может вернуть сканирование сети в процессе обнаружения.
Что показывает анализ пинга
Классический ping отправляет запрос ICMP Echo Request и ожидает ответа Echo Reply. Sweep повторяет эту проверку в определенном диапазоне, но название также охватывает более широкий поиск хостов: Nmap -snотключает сканирование портов и может использовать ICMP, TCP и ARP в локальной сети Ethernet. Sweep помогает найти отвечающие устройства и сравнить полученные данные с записями DHCP, DNS или IPAM.
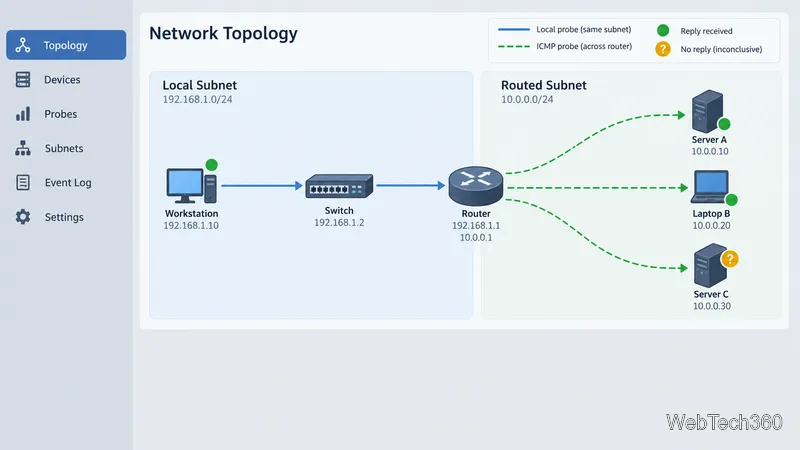
Отсутствие ответа не доказывает, что устройство находится в автономном режиме: брандмауэры, списки контроля доступа (ACL), потеря пакетов, неправильная VLAN или короткий тайм-аут могут скрывать работающий хост. Ответ подтверждает доступность только в данный момент; молчание не означает, что адрес свободен. В локальном канале ARP или обнаружение соседей IPv6 могут обнаружить хосты, игнорирующие ping. При использовании маршрутизаторов применяйте разрешенные зондирующие запросы, установленные в настройках сети.
Обнаружение локальных соседей и проверка маршрутизируемых ICMP-запросов имеют разную зону охвата; конечная точка, не ответившая на запрос, остается неподтвержденной.
10 инструментов для сканирования пинга, которые стоит рассмотреть
Nmap с графическим интерфейсом пользователя на базе Zenmap.
Лучше всего подходит для гибкого обнаружения. Nmap — бесплатное программное обеспечение с открытым исходным кодом для Windows, macOS и Linux. nmap -sn 192.168.1.0/24Обнаруживает хосты без сканирования портов; Zenmap добавляет графический интерфейс и профили. См. руководство по Nmap и страницу Zenmap .
fping
Лучше всего подходит для скриптов. Эта Unix-подобная утилита командной строки принимает несколько целей или файл, что делает её удобной для проверки множества хостов. Это специализированный инструмент для проверки доступности, а не визуальный каталог ресурсов. См. официальный проект .
Злой IP-сканер
Лучший бесплатный кроссплатформенный графический интерфейс. Приложение с открытым исходным кодом работает на Windows, macOS и Linux; оно принимает диапазоны значений или файлы и может экспортировать результаты. Также доступен интерфейс командной строки. Посетите сайт проекта .
Расширенный сканер IP-адресов
Лучше всего подходит для проверки локальной сети Windows. Эта бесплатная портативная утилита отображает список сетевых устройств, определяет MAC-адреса, открывает общие ресурсы и экспортирует данные в формате CSV. Она также предлагает удаленное управление и управление питанием, для которых требуются соответствующие права доступа и настройки. См. страницу с описанием функций на сайте издателя .
Сетевой сканер SoftPerfect
Лучше всего подходит для более широкого кроссплатформенного поиска. Приложение поддерживает Windows, macOS и Linux, выполняет сканирование ICMP и ARP для IPv4 и IPv6, а также дополнительные запросы к портам, SNMP и WMI. Выбирайте только необходимые данные. Ознакомьтесь с руководством пользователя и условиями лицензии.
Инструментарий инженера SolarWinds: Ping Sweep
Лучший вариант для существующих пользователей SolarWinds. Этот настольный инструмент для Windows выполняет ICMP-сканирование диапазонов, списков или файлов, может разрешать DNS-имена и экспортировать результаты. Сравните текущий пакет Engineer's Toolset и информацию о лицензировании в официальной документации .
ManageEngine OpUtils IP Scanner
Лучшее решение для управления IP-адресами. OpUtils объединяет обнаружение соседей по протоколам ICMP, ARP, TCP и IPv6 с DNS, DHCP и контекстом устройства. Запланированные сканирования и инвентаризация адресов лучше подходят для текущих операций, чем разовая проверка. Изучите сканер OpUtils .
IP-сканер Lansweeper
Лучший облегченный вариант для Windows или Mac. Lansweeper предлагает бесплатный сканер, не требующий учетных данных, который сообщает о подсетевых устройствах и основных сведениях, таких как IP-адрес, MAC-адрес, тип устройства и открытые порты. Он предназначен для быстрого обнаружения; сравните его с более широкой платформой, если вам нужны записи об управляемых активах. См. официальную информацию .
Сетевой сканер MiTeC
Лучше всего подходит для получения более подробной информации о хосте Windows. Добавляет информацию о SNMP, NetBIOS, Active Directory, портах и общих ресурсах к запросам ICMP, с возможностью экспорта в CSV. Издатель разрешает частное, образовательное и некоммерческое использование; для коммерческого использования требуется лицензия. См. страницу MiTeC .
NirSoft PingInfoView
Лучше всего подходит для проверки известного списка. Эта утилита для Windows отслеживает имена хостов, диапазоны IP-адресов и блоки CIDR, а также может записывать результаты в лог. Она также может проверять TCP-порт вместо ICMP; это подтверждает соединение, а не поведение приложения. См. документацию PingInfoView .
Инвентаризация IP-адресов может объединять данные об обнаружении с записями о выделении адресов; результат пинга сам по себе не может подтвердить, что адрес не используется.
Как выбрать и безопасно использовать его
Одноразовая проверка локальной сети: используйте Angry IP Scanner или Advanced IP Scanner для графического интерфейса, или Nmap для более тщательного контроля.
Автоматизация: используйте fping или Nmap с явно указанным списком целей и умеренной скоростью сканирования.
Текущая настройка IPAM: используйте продукт, который сопоставляет результаты с DHCP, DNS, арендой IP-адресов или резервированием.
IPv6: выберите инструмент, поддерживающий обнаружение соседей, и просканируйте назначенные префиксы.
Сканируйте только те сети, которыми вы управляете или к которым имеете доступ. Начните с соответствующей подсети, запишите хост сканирования и время, и используйте умеренный уровень параллельной обработки в загруженных или уязвимых сетях. Прежде чем изменять резервирование или объявлять адрес свободным, проверьте записи DHCP, DNS, коммутатора или IPAM. Инструмент сканирования ping предоставляет снимок состояния сети, а не полную инвентаризацию или аудит безопасности.