Главная
» LINUX
»
Как настроить VPN-подключения на настольной системе Pardus Linux
Как настроить VPN-подключения на настольной системе Pardus Linux
У вас есть адрес VPN-сервера, учетные данные или файл конфигурации, но Pardus либо не показывает подходящий тип VPN, либо отказывается импортировать файл, либо сообщает «подключено», в то время как частная сеть остается недоступной. Эти симптомы обычно возникают на трех разных уровнях: отсутствует необходимый плагин NetworkManager VPN, профиль подключения неполный или туннель установлен, но его маршруты и настройки DNS не соответствуют ожиданиям удаленной сети.
Это руководство начинается с наименее ресурсоемкого пути и переходит к более глубокому устранению неполадок. Оно применимо к Pardus 25 Desktop, официальный ISO-архив которого содержит образы Pardus 25.2 GNOME и XFCE от 16 июля 2026 года. В оригинальных примечаниях к выпуску Pardus 25 указаны поддерживаемые среды рабочего стола GNOME 48.4 и Xfce 4.20.2. NetworkManager — это сетевой уровень, лежащий в основе этих инструментов рабочего стола, поэтому те же профили подключения можно также проверять и контролировать из командной строки.
Прежде чем что-либо менять, определите, какой VPN вы используете.
Не начинайте с выбора протокола, который «похож на существующий». Уточните у администратора или провайдера VPN точный протокол и метод аутентификации. Как минимум, соберите имя хоста сервера, протокол, имя пользователя (если используется), а также любые файлы конфигурации или сертификатов. Для корпоративных настроек может также потребоваться сертификат центра сертификации (CA), клиентский сертификат и закрытый ключ, одноразовый пароль, определенный домен DNS или маршруты для внутренних подсетей.
OpenVPN: часто предоставляется в виде .ovpnпрофиля, иногда с отдельными файлами сертификатов центра сертификации/клиента.
WireGuard: использует закрытый ключ, открытый ключ партнера, конечную точку и AllowedIPs. NetworkManager поддерживает WireGuard изначально, а не через отдельный VPN-плагин.
OpenConnect: обычно используется с шлюзами, совместимыми с Cisco AnyConnect, и некоторыми другими корпоративными SSL VPN.
IKEv2/IPsec: обычно обрабатывается с помощью плагина strongSwan NetworkManager.
L2TP/IPsec: на настольных компьютерах под управлением Debian требуется собственный плагин NetworkManager.
В текущей документации NetworkManager по VPN явно указано, что протокол PPTP криптографически небезопасен, и его не следует использовать. Если старая организация по-прежнему предоставляет вам инструкции по использованию PPTP, лучше всего запросить поддерживаемую замену, а не рассматривать PPTP как обычный резервный вариант.
Шаг 1: Откройте сетевые настройки Pardus.
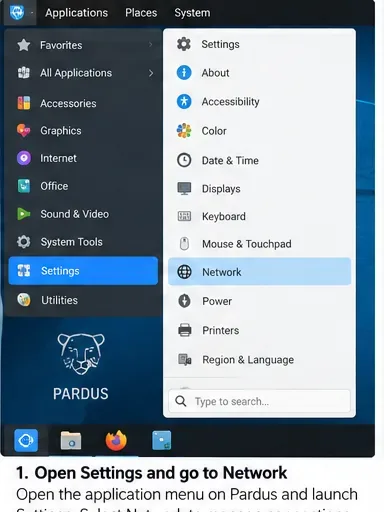
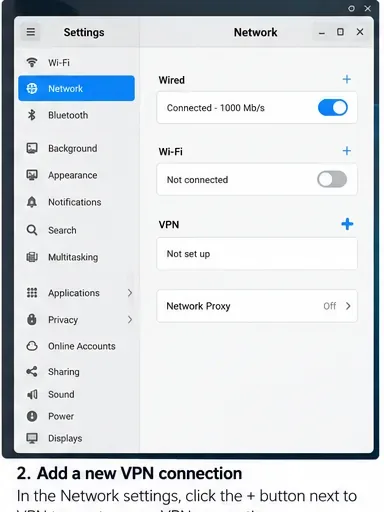
В Pardus GNOME откройте «Настройки» и выберите «Сеть» . В справке GNOME описывается добавление VPN из раздела VPN с помощью кнопки «плюс». В Pardus XFCE интерфейс другой; редактор подключений NetworkManager можно открыть из апплета сети или запустить, nm-connection-editorесли этот графический редактор установлен.
Откройте «Настройки», а затем «Сеть». Pardus GNOME и XFCE используют разные оболочки, но обе в конечном итоге управляют профилями подключения NetworkManager.
Если раздел VPN присутствует, но не предлагает необходимый вам протокол, не следует повторно создавать соединение. Обычно это означает, что соответствующая интеграция с NetworkManager не установлена.
Шаг 2: Убедитесь, что NetworkManager запущен.
Перед установкой чего-либо убедитесь, что Pardus использует NetworkManager в обычном режиме:
nmcli -t -f RUNNING general
nmcli -t -f STATE general
systemctl is-active NetworkManager
В исправном компьютере служба NetworkManager должна отображаться как запущенная/активная. Если служба неактивна, сначала устраните эту проблему; плагин VPN не сможет работать, если родительская сетевая служба остановлена.
В разделе VPN в панели управления сетью GNOME добавляется новый профиль. Если ваш протокол отсутствует в следующем диалоговом окне, проверьте наличие соответствующего пакета NetworkManager.
Шаг 3: Устанавливайте плагин только тогда, когда это необходимо вашему протоколу.
Pardus основан на Debian, и текущий набор пакетов Debian 13 предоставляет те же семейства плагинов NetworkManager, что и здесь. Устанавливайте только то, что соответствует вашему VPN:
sudo apt update
sudo apt install network-manager-openvpn-gnome
# or
sudo apt install network-manager-openconnect-gnome
# or
sudo apt install network-manager-l2tp-gnome
# or, for IKEv2/IPsec
sudo apt install network-manager-strongswan
На официальных страницах пакетов Debian он описывается network-manager-openvpn-gnomeкак компонент графического интерфейса GNOME для плагина OpenVPN в NetworkManager, network-manager-openconnect-gnomeкак интеграция с OpenConnect и network-manager-strongswanкак плагин NetworkManager для IKEv2 IPsec. Обычно отдельный плагин VPN для WireGuard в NetworkManager не требуется, поскольку NetworkManager поддерживает его изначально, начиная с версии 1.16.
После установки плагина закройте и снова откройте редактор подключений. Полная перезагрузка обычно не требуется. Если графический интерфейс по-прежнему не обновляется, перезапуск NetworkManager прервет активное сетевое соединение, поэтому делайте это только тогда, когда вы можете смириться с кратковременным разрывом соединения:
sudo systemctl restart NetworkManager
Шаг 4: По возможности импортируйте предоставленный профиль вместо того, чтобы вводить его заново.
Если ваш администратор предоставил вам профиль OpenVPN, импорт его обычно безопаснее, чем ручное копирование всех параметров. В GNOME выберите опцию импорта сохраненного файла конфигурации VPN, если она доступна. Точный список параметров VPN зависит от установленных плагинов, поэтому не ожидайте, что во всех системах Pardus будет отображаться одно и то же меню.
Выберите протокол, точно соответствующий серверу. Список доступных протоколов в диалоговом окне «Добавить VPN» зависит от установленных плагинов; не следует выбирать устаревшие варианты только потому, что они присутствуют в списке.
В документации NetworkManager также описан путь импорта OpenVPN nmcli:
nmcli connection import type openvpn file ~/Downloads/company.ovpn
Если эта команда выдает сообщение о том, что тип VPN не поддерживается, сначала убедитесь, что установлен плагин OpenVPN NetworkManager. Если файл содержит директивы, специфичные для поставщика, которые импортер NetworkManager не понимает, сравните профиль с поддерживаемыми инструкциями Linux администратора VPN, а не удаляйте неизвестные строки наугад.
Шаг 5: Внимательно введите данные для аутентификации и сертификата.
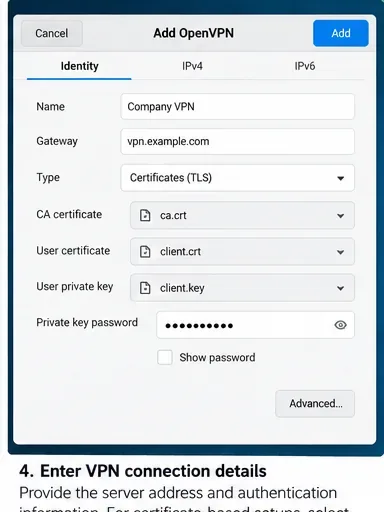
Для профиля OpenVPN или IPsec, созданного вручную, шлюз, тип аутентификации, сертификат центра сертификации, пользовательский сертификат, закрытый ключ и учетные данные должны соответствовать конфигурации сервера. Распространенная ошибка заключается в смешивании профиля с именем пользователя/паролем с инструкциями на основе сертификатов или в выборе неправильного файла центра сертификации.
Заполняйте только те поля аутентификации, которые необходимы для вашей VPN-сети. Для развертывания на основе сертификатов может потребоваться сертификат центра сертификации, а также клиентский сертификат и закрытый ключ; для развертывания только с использованием пароля используется другой режим аутентификации.
Следует с осторожностью относиться к вариантам, предполагающим хранение пароля для всех пользователей. Вопрос о том, следует ли сохранять секретный ключ, запрашивать его каждый раз или передавать по всей системе, решается на основе политики организации. NetworkManager может хранить секретные ключи подключения в своей системе профилей, и в его документации отмечается, что файлы подключения могут содержать пароли или закрытые ключи. На устройствах общего пользования предпочтительнее использовать максимально ограниченный доступ, который при этом соответствует вашим операционным требованиям.
Шаг 6: Подтвердите изменения и подключитесь.
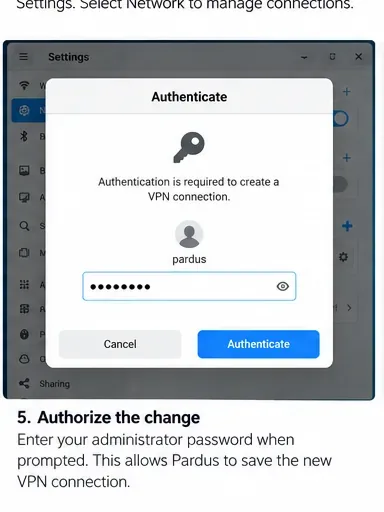
Создание или изменение сетевого профиля системы может вызвать запрос на авторизацию рабочего стола. Вводите пароль локального администратора только в том случае, если вы инициировали изменение и понимаете, что это за действие.
Перед сохранением подключения к системе Pardus может запросить локальную авторизацию. Это не связано с паролем учетной записи VPN, используемым для аутентификации на удаленном сервере.
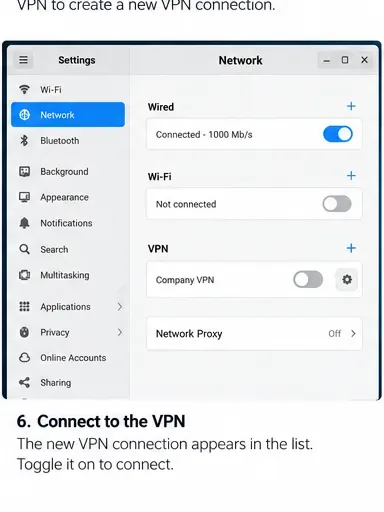
После сохранения профиля включите его через панель «Сеть» или меню сети на рабочем столе. Если ваш VPN использует многофакторную аутентификацию или пароль, который не сохранен, при подключении может появиться еще одно приглашение.
Активируйте сохраненный VPN-профиль в настройках сети. Наличие профиля в списке лишь подтверждает его сохранение; это не доказывает, что удаленный VPN-сервер принял соединение.
Шаг 7: Проверьте туннель, вместо того чтобы полагаться только на переключатель.
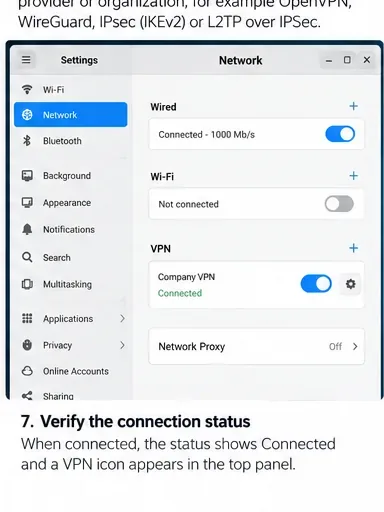
Когда графический интерфейс пользователя сообщит о подключении , подтвердите состояние с помощью NetworkManager:
nmcli connection show --active
nmcli device status
ip route
ip -6 route
Статус «Подключено» — это первый сигнал об успешном завершении. Перед тем как считать настройку VPN завершенной, продолжите проверку маршрутизации, DNS и доступности.
В случае VPN с полным туннелированием можно ожидать, что маршрут по умолчанию или правила маршрутизации на основе политик будут направлять интернет-трафик через туннель. В случае корпоративного VPN с раздельным туннелированием обычный интернет-маршрут может оставаться неизменным, в то время как через VPN проходят только определенные частные префиксы. Это означает, что фраза «мой публичный IP-адрес не изменился» не является автоматическим признаком сбоя.
Шаг 8: Проверьте ресурс, к которому должен подключаться VPN.
Наилучшим вариантом проверки является внутренний ресурс, доступный только через VPN: например, внутреннее DNS-имя, веб-портал, Git-сервер или частный IP-адрес, предоставленный администратором. Не следует придумывать произвольный частный адрес и предполагать, что он должен отвечать на ping; многие сети блокируют ICMP.
nmcli connection show --active
ip route get 10.20.30.40
getent hosts intranet.example.internal
curl -I https://intranet.example.internal/
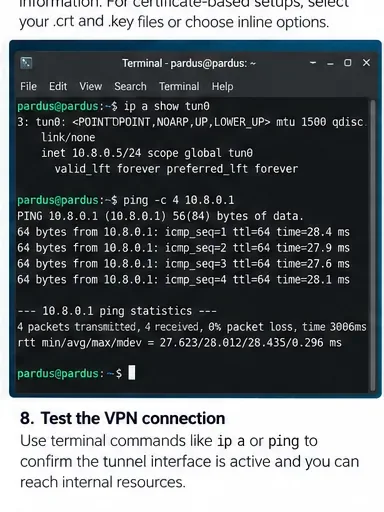
Используйте проверку терминала, чтобы убедиться, что туннельный интерфейс или VPN-соединение активны и что целевой частный адрес доступен. Фактическое имя интерфейса и внутренний адрес зависят от вашей VPN.
В OpenVPN интерфейс туннеля часто называется `<имя_интерфейса>` tun0, но это имя не гарантируется. WireGuard обычно отображается как собственный интерфейс. Используйте `<имя_интерфейса>` nmcli connection show --activeи `<имя_интерфейса>`, ip linkчтобы узнать, какое имя фактически создала ваша система.
Если VPN-соединение установлено, но внутренние сайты по-прежнему не работают,
Сначала проверьте маршрутизацию.
Запустите ip routeи ip route get INTERNAL_IP. Если поиск выбирает ваш обычный Wi-Fi/Ethernet-шлюз вместо пути VPN, возможно, в профиле отсутствует необходимый маршрут частной подсети. Прежде чем добавлять маршруты самостоятельно, спросите администратора VPN, какие префиксы должны маршрутизироваться через туннель.
Затем проверьте DNS.
Если частные IP-адреса работают, а внутренние имена хостов — нет, проблема, вероятно, заключается в разрешении имен, а не в самом туннеле. В системах, использующих systemd-resolvedNetworkManager, resolvectl statusможно отобразить DNS-серверы и домены для каждого канала связи. В других конфигурациях проверьте информацию DNS, предоставляемую NetworkManager:
nmcli device show | grep -E 'IP4.DNS|IP6.DNS|IP4.DOMAIN|IP6.DOMAIN'
Разделение DNS особенно важно в корпоративной среде: на DNS-сервер компании могут потребоваться только имена для внутреннего домена. Замена всех настроек DNS на публичный резолвер может привести к тому, что работающий туннель будет выглядеть неработоспособным, поскольку частные имена перестанут разрешаться.
Используйте журналы событий в случае сбоя аутентификации или согласования.
Если соединение так и не устанавливается в состояние "подключено", следите за логами NetworkManager и повторяйте попытку:
Ищите ошибки проверки сертификатов, сообщения о недоступности шлюза, сбои аутентификации или ошибки запуска плагинов. Избегайте публикации полных логов без предварительного их просмотра, поскольку они могут содержать имена серверов, имена пользователей, пути к сертификатам и сведения о сети.
WireGuard на Pardus: используйте встроенную поддержку NetworkManager.
WireGuard отличается от описанных выше типов VPN на основе плагинов. В официальной документации NetworkManager указано, что WireGuard поддерживается изначально, а в справочнике настроек NetworkManager представлены специфические для WireGuard свойства, такие как закрытые ключи, пиры, конечные точки, разрешенные IP-адреса и постоянное подтверждение соединения (keepalive).
Если у вас настроен WireGuard, предпочтительнее импортировать или создать профиль WireGuard в NetworkManager с точными значениями, предоставленными вашим администратором. Обратите особое внимание на параметр AllowedIPs: он определяет, какие префиксы назначения отправляются на удаленный узел. Конфигурация, содержащая 0.0.0.0/0и , ::/0обычно предназначена для полного туннелирования; более узкие префиксы указывают на раздельное туннелирование.
Когда следует прекратить устранение неполадок NetworkManager и изменить подход
NetworkManager хорошо подходит, когда технология VPN имеет поддерживаемую интеграцию с NetworkManager, а для настольного компьютера требуется постоянный профиль, который пользователи могут легко переключать. Следует изменить подход, если поставщику требуется функциональность, которую не предоставляет его плагин NetworkManager, если корпоративный клиент выполняет проверки состояния устройства или использует собственную аутентификацию, или если ваш администратор явно поддерживает только Linux-клиент данного поставщика.
Сам NetworkManager предупреждает, что некоторые сторонние плагины VPN больше не поддерживаются. На текущей странице поддержки указано, что старый плагин Fortinet SSLVPN снят с поддержки, и предлагается OpenConnect для более старого совместимого протокола Fortinet, в то время как PPTP не поддерживается и криптографически не защищен. Таким образом, видимый плагин в репозитории пакетов — это не то же самое, что протокол, который следует развертывать уже сегодня.
Итоговая самопроверка
Прежде чем считать настройку VPN Pardus завершенной, отключитесь и снова подключитесь, а затем еще раз проверьте результат. Правильно настроенная система должна пройти следующие проверки:
Ожидаемый профиль VPN активируется без ошибок плагина или аутентификации.
nmcli connection show --activeОтображает профиль VPN или WireGuard во время подключения.
Маршрут к утвержденному внутреннему пункту назначения проходит через предусмотренный туннельный путь.
Внутренние DNS-имена разрешаются тогда, когда этого ожидает организация.
Вы сможете получить доступ как минимум к одной реальной внутренней службе, что является частью предназначения VPN.
Отключение VPN, как и ожидалось, удаляет частный маршрут или доступ.
Если соединение проходит аутентификацию, но не проходит проверку маршрутизации или DNS, не следует постоянно менять пароли и сертификаты. Перенесите расследование на маршруты, DNS-домены, политику на стороне сервера и необходимую архитектуру разделенного туннелирования. Если сам протокол требует устаревшего или не поддерживаемого плагина, более надежным решением будет переход на поддерживаемую в настоящее время технологию VPN, а не принудительное использование старой.