หากต้องการกำหนดให้การเข้าสู่ระบบ ownCloud Infinite Scale ต้องใช้การยืนยันตัวตนแบบสองขั้นตอน (2FA) ให้กำหนดค่าในผู้ให้บริการข้อมูลประจำตัว OpenID Connect (IDP) ที่ใช้ยืนยันตัวตนผู้ใช้ของคุณ สำหรับการใช้งานหลายๆ กรณี นั่นหมายถึงการเปิดใช้งานรหัสผ่านแบบใช้ครั้งเดียวตามเวลา (TOTP) ใน Keycloak จากนั้นกำหนดให้ผู้ใช้ลงทะเบียนก่อนจึงจะสามารถเข้าสู่ระบบได้สำเร็จ Infinite Scale ไม่มีหน้าจอลงทะเบียน TOTP ทั่วไปให้ใช้งาน และ IDP ในตัวของ Infinite Scale ก็มีฟังก์ชันการทำงานที่จำกัด ownCloud แนะนำให้ใช้ผู้ให้บริการ OpenID Connect ภายนอกสำหรับความต้องการด้านข้อมูลประจำตัวที่กว้างขึ้น และเอกสารประกอบของ ownCloud ชี้ไปที่ Keycloak สำหรับ 2FA
ตัวอย่างสมมติ: Northstar Design เป็นบริษัทสมมติขนาด 40 คน ที่ใช้ ownCloud Infinite Scale และเชื่อมต่อกับ Keycloak realm ชื่อ แล้วfilesพนักงานเข้าสู่ระบบด้วยรหัสผ่าน ผู้ดูแลระบบต้องการให้พนักงานลงทะเบียนแอปตรวจสอบสิทธิ์และใช้รหัสเมื่อเข้าสู่ระบบครั้งถัดไป ตัวอย่างนี้เป็นเพียงตัวอย่างประกอบ ไม่ใช่รายงานการติดตั้งหรือทดสอบจริง ขั้นตอนด้านล่างนี้สมมติว่า Keycloak เป็น IDP ที่ Infinite Scale ใช้งานอยู่แล้ว หากไม่ใช่ ให้ทำตามคำแนะนำการติดตั้งอย่างเป็นทางการสำหรับการเชื่อมต่อสองบริการก่อน
ภาพอินเทอร์เฟซในคู่มือนี้เป็นเพียงตัวอย่างเชิงแนวคิด ไม่ใช่ภาพหน้าจอจากระบบ Northstar หรือ ownCloud ที่ใช้งานจริง ข้อความและการจัดวางเมนูอาจแตกต่างกันไปในแต่ละเวอร์ชันของ Keycloak คำแนะนำเหล่านี้ได้รับการตรวจสอบกับเอกสาร ownCloud Infinite Scale 8.2 และคู่มือการดูแลระบบเซิร์ฟเวอร์ Keycloak เวอร์ชัน 26.8 เมื่อวันที่ 6 ตุลาคม 2026
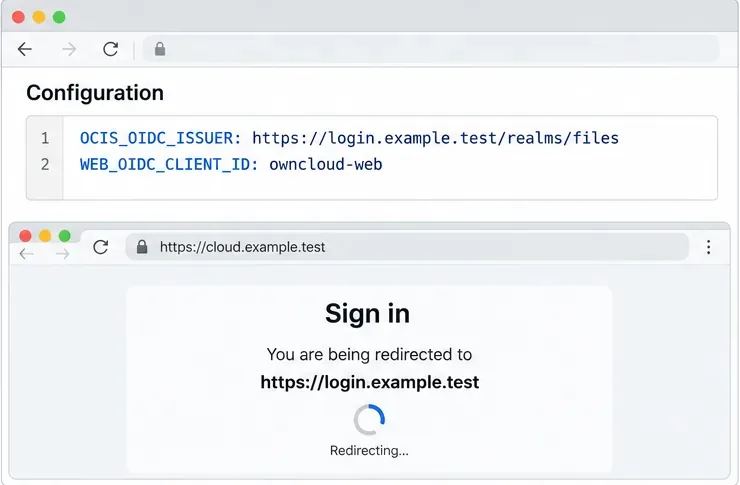 สำหรับการตั้งค่าสมมุติในครั้งนี้ Infinite Scale จะส่งผู้ใช้ไปยังผู้ให้บริการ Keycloak ที่กำหนดค่าไว้ โดยการตั้งค่า OIDC ที่แน่นอนจะขึ้นอยู่กับการใช้งานที่มีอยู่เดิม
การเปลี่ยนแปลง 2FA ในการใช้งาน Infinite Scale เป็นอย่างไร
OpenID Connect (OIDC) คือโปรโตคอลการเข้าสู่ระบบที่ช่วยให้ Infinite Scale สามารถใช้ IDP แทนการตรวจสอบรหัสผ่านแต่ละครั้งด้วยตนเอง Keycloak จะขอข้อมูลประจำตัวหลัก และเมื่อขั้นตอนการตรวจสอบสิทธิ์ต้องการ ก็จะขอปัจจัยที่สอง เช่น TOTP จากนั้น Infinite Scale จะได้รับผลการตรวจสอบสิทธิ์ OIDC ที่ได้ TOTP คือรหัสที่มีอายุสั้นซึ่งสร้างขึ้นจากรหัสลับที่ใช้ร่วมกันและเวลาปัจจุบัน แอปตรวจสอบสิทธิ์จะจัดเก็บรหัสลับนี้เมื่อผู้ใช้สแกนคิวอาร์โค้ดสำหรับการลงทะเบียน
การแยกส่วนนี้มีความสำคัญ การตั้งค่านโยบาย OTP ใน Keycloak จะเปลี่ยนวิธีการที่ Keycloak ใช้ในการตรวจสอบสิทธิ์ผู้ใช้ การตั้งค่าตัวเลือก MFA ของ ownCloud ไม่ได้เป็นการลงทะเบียนโทรศัพท์หรือสร้างข้อมูลรับรอง TOTP โดยเฉพาะอย่างยิ่งOCIS_MFA_ENABLEDตัวเลือก ownCloud มีไว้สำหรับการตรวจสอบสิทธิ์แบบเพิ่มระดับบนเส้นทางที่ได้รับการป้องกันเฉพาะเมื่อ IDP รองรับการอ้างอิงคลาสบริบทการตรวจสอบสิทธิ์ OpenID Connect (ACR) ไม่ใช่สวิตช์ที่เพิ่มข้อความแจ้งเตือน TOTP ทั่วไปในการเข้าสู่ระบบทุกครั้ง
ก่อนที่จะเปลี่ยนอาณาจักร
- ตรวจสอบว่าไคลเอ็นต์ Infinite Scale ในสภาพแวดล้อมการผลิตใช้ IDP และโดเมนใด เปรียบเทียบ OIDC issuer และ client ID กับการกำหนดค่าการปรับใช้ แทนที่จะเดาจากแถบที่อยู่ของเบราว์เซอร์
- ควรมีบัญชีผู้ดูแลระบบสำหรับโดเมน Keycloak ที่ถูกต้อง แอปตรวจสอบสิทธิ์ที่รองรับสำหรับผู้ใช้แต่ละราย และกระบวนการกู้คืนสำหรับผู้ใช้ที่ทำอุปกรณ์หาย
- ตรวจสอบว่าหน้าเข้าสู่ระบบ Keycloak และ Infinite Scale สามารถใช้งานได้ผ่าน HTTPS ด้วยใบรับรองที่ถูกต้อง ในระหว่างทำการเปลี่ยนแปลงการตรวจสอบสิทธิ์ ให้เปิดเซสชันผู้ดูแลระบบที่มีอยู่ไว้ และทดสอบด้วยบัญชีที่ไม่ใช่ผู้ดูแลระบบก่อน
- ตรวจสอบเส้นทางการเข้าสู่ระบบทั้งหมด การควบคุมการไหลของเบราว์เซอร์จะควบคุมการตรวจสอบสิทธิ์ OIDC บนเบราว์เซอร์ ส่วนข้อมูลประจำตัว API บัญชีบริการ รหัสผ่านแอป หรือกระบวนการตรวจสอบสิทธิ์อื่นๆ อาจถูกควบคุมแยกต่างหาก
1. ยืนยันว่า Infinite Scale ใช้ Keycloak
ในตัวอย่างของ Northstar ผู้ดูแลระบบยืนยันว่าเว็บไคลเอ็นต์ได้รับการเปลี่ยนเส้นทางไปยังfilesโดเมนที่แล้วhttps://login.example.test/realms/filesตัวอย่างการปรับใช้ ownCloud ใช้การตั้งค่าเช่นOCIS_OIDC_ISSUER, WEB_OIDC_CLIENT_ID, และ ในการตั้งค่า Keycloak นั้น ใช้ ค่า PROXY_OIDC_REWRITE_WELLKNOWNเหล่านี้เป็นค่าการกำหนดค่าการปรับใช้ ไม่ใช่ฟิลด์ที่ผู้ใช้ทั่วไปเปลี่ยนแปลงในอินเทอร์เฟซเว็บของ Infinite Scale
หากอินสแตนซ์ของคุณยังคงใช้ IDP แบบฝังตัวอยู่ ให้วางแผนการผสานรวม Keycloak แยกต่างหากก่อนที่จะบังคับใช้ OTP การเชื่อมต่อ IDP ภายนอกนั้นเกี่ยวข้องมากกว่าแค่การป้อน URL ของผู้ออกบัตร: การลงทะเบียนไคลเอ็นต์ การเปลี่ยนเส้นทางและการกำหนดค่าเว็บโอริจินัล การอ้างสิทธิ์โทเค็น HTTPS และไคลเอ็นต์บนเดสก์ท็อปหรือมือถือที่ใช้งานอยู่ทั้งหมดต้องเห็นพ้องต้องกัน ใช้ตัวอย่างการปรับใช้ Keycloak ที่ ownCloud ดูแลรักษาเป็นจุดเริ่มต้นสำหรับเวอร์ชันและโครงสร้างที่แน่นอนของคุณ
2. เลือกนโยบาย OTP แบบกำหนดเวลาใน Keycloak
เปิดไฟล์โดเมนใน Keycloak Admin Console แล้วไปที่Authenticationจากนั้นไป ที่ Policyแล้วไปที่OTP Policyเลือกนโยบายแบบกำหนดเวลา (TOTP) สำหรับแอปยืนยันตัวตน Keycloak ยังรองรับ HOTP แบบนับจำนวนด้วย แต่ TOTP มักเหมาะสมกว่าสำหรับแอปยืนยันตัวตนบนโทรศัพท์ เนื่องจากรหัสจะเปลี่ยนไปตามเวลา
ตรวจสอบนโยบายก่อนใช้งานจริง Keycloak มีการตั้งค่าต่างๆ เช่น อัลกอริทึมแฮช ความยาวรหัส ช่วงเวลาการคลาดเคลื่อนของเวลา ระยะเวลาของโทเค็น และการนำรหัสกลับมาใช้ใหม่ได้ เริ่มต้นด้วยค่าที่รองรับโดยโปรแกรมตรวจสอบสิทธิ์ที่ผู้ใช้ของคุณมี ช่วงเวลาการคลาดเคลื่อนของเวลาที่กว้างขึ้นสามารถช่วยแก้ปัญหาการคลาดเคลื่อนของเวลาได้ แต่ก็ทำให้ช่วงเวลาที่รหัสอาจได้รับการยอมรับนานขึ้นด้วย รักษาเวลาของเซิร์ฟเวอร์ให้ตรงกันและหลีกเลี่ยงการขยายช่วงเวลาการคลาดเคลื่อนของเวลาเพื่อทดแทนการแก้ไขการซิงโครไนซ์เวลา
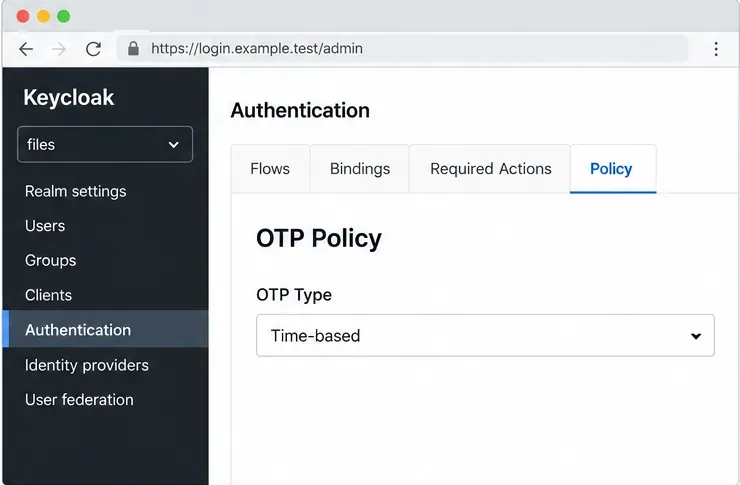 เลือกนโยบาย OTP แบบอิงเวลาในระบบ เพื่อให้ผู้ใช้สามารถลงทะเบียนแอปยืนยันตัวตนที่เข้ากันได้
3. กำหนดให้ผู้ใช้ใหม่ต้องลงทะเบียนใช้ OTP
ในส่วนการตรวจสอบสิทธิ์ > การดำเนินการที่จำเป็นตรวจสอบให้แน่ใจว่า ได้เปิดใช้ งาน กำหนดค่า OTPแล้ว และทำเครื่องหมายว่าเป็นการดำเนินการเริ่มต้น เอกสารของ Keycloak ระบุว่าการดำเนินการที่จำเป็นเริ่มต้นจะใช้เมื่อผู้ใช้ใหม่เข้าสู่ระบบเป็นครั้งแรก ซึ่งจะสร้างข้อกำหนดการลงทะเบียน ผู้ใช้ยังคงต้องดำเนินการตั้งค่าให้เสร็จสมบูรณ์ก่อนจึงจะได้รับข้อมูลรับรอง TOTP
ตรวจสอบขั้นตอนการตรวจสอบสิทธิ์ของเบราว์เซอร์ด้วย ในขั้นตอนการตรวจสอบสิทธิ์แบบมาตรฐานของ Keycloak บนเบราว์เซอร์ ขั้นตอนย่อยการตรวจสอบสิทธิ์แบบสองปัจจัยแบบมีเงื่อนไขจะแจ้งให้ป้อน OTP เมื่อผู้ใช้ได้กำหนดค่าข้อมูลรับรอง OTP ไว้แล้ว หากผู้ใช้ไม่จำเป็นต้องกำหนดค่า OTP พวกเขาสามารถดำเนินการต่อได้โดยไม่ต้องแจ้งให้ป้อนปัจจัยที่สอง รักษาขั้นตอนรหัสผ่านหรือปัจจัยแรกตามปกติไว้ และทดสอบขั้นตอนอย่างละเอียดก่อนที่จะผูกขั้นตอนที่กำหนดเอง การเปลี่ยนแปลงขั้นตอนการตรวจสอบสิทธิ์จะส่งผลกระทบต่อทั้งโดเมนและอาจทำให้ผู้ดูแลระบบไม่สามารถเข้าถึงได้หากกำหนดค่าไม่ถูกต้อง
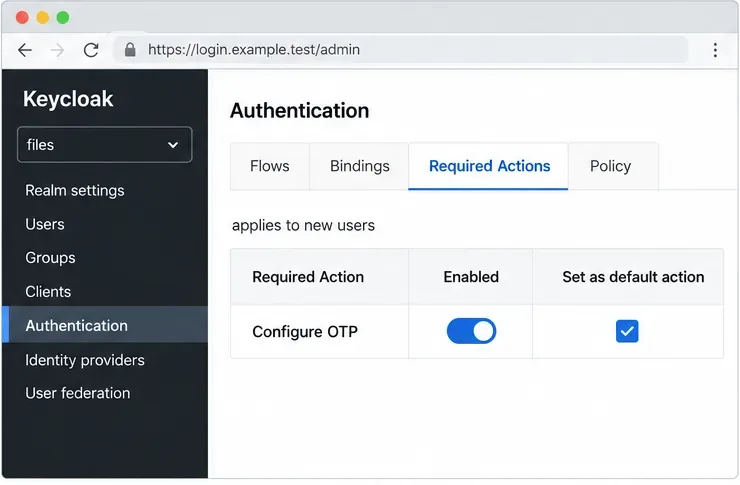 ตั้งค่า OTP เป็นการกระทำที่จำเป็นโดยค่าเริ่มต้น เพื่อให้บัญชีที่สร้างใหม่ต้องลงทะเบียน OTP เมื่อเข้าสู่ระบบครั้งแรก
4. เพิ่มข้อกำหนดการลงทะเบียนให้กับผู้ใช้ปัจจุบัน
การดำเนินการเริ่มต้นจะไม่ส่งผลย้อนหลังกับบัญชีที่มีอยู่แล้ว สำหรับพนักงานปัจจุบันของ Northstar ผู้ดูแลระบบจะเปิดผู้ใช้แต่ละรายใน Keycloak realm และเพิ่ม " กำหนดค่า OTP"ภายใต้การดำเนินการที่จำเป็นของผู้ใช้รายนั้น จากนั้นบันทึกการเปลี่ยนแปลง Keycloak ยังมีเอกสารอธิบายตัวเลือกภายใต้ แท็บ ข้อมูลประจำตัว ของผู้ใช้ ในการส่งอีเมลรีเซ็ตข้อมูลประจำตัวซึ่งจะนำผู้ใช้ไปยังการตั้งค่า OTP เลือกวิธีการที่เหมาะสมกับกระบวนการจัดการบัญชีของคุณและตรวจสอบว่าผู้ใช้สามารถรับอีเมลได้หากคุณใช้งาน
สำหรับฐานข้อมูลขนาดใหญ่ ให้วางแผนกระบวนการลงทะเบียนแบบกลุ่มอย่างเป็นระบบ โดยใช้ส่วนติดต่อผู้ดูแลระบบของ Keycloak ที่รองรับ หรือระบบอัตโนมัติ อย่าคิดว่าการเปิดใช้งานการดำเนินการเริ่มต้นจะทำให้ทุกคนได้รับการลงทะเบียน สร้างผู้ใช้ทดสอบและตรวจสอบพฤติกรรมการเข้าสู่ระบบครั้งแรกที่คาดหวังก่อนที่จะนำนโยบายไปใช้ในวงกว้าง
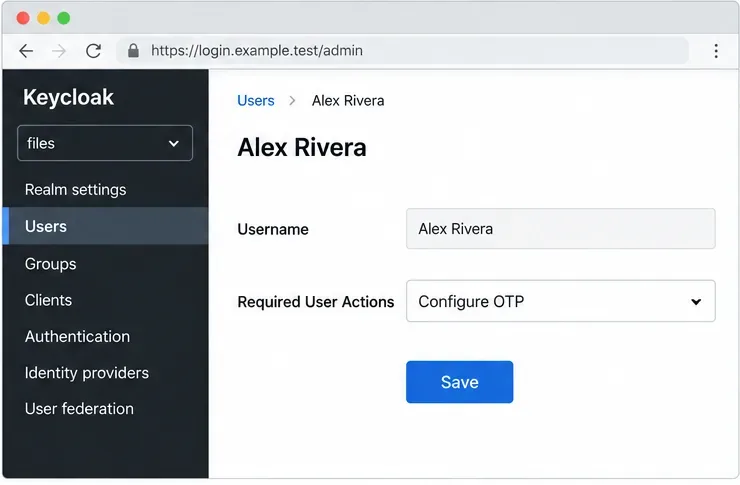 สำหรับบัญชีที่มีอยู่แล้ว ให้กำหนดให้การตั้งค่า OTP เป็นการกระทำที่จำเป็นของผู้ใช้ และบันทึกการเปลี่ยนแปลงบัญชี
5. ให้ผู้ใช้แต่ละคนลงทะเบียนอุปกรณ์ยืนยันตัวตน
เมื่ออเล็กซ์ พนักงานสมมติของนอร์ธสตาร์ เข้าสู่ระบบ ownCloud และถูกนำไปยัง Keycloak Keycloak จะขอให้อเล็กซ์ตั้งค่า OTP อเล็กซ์เปิดแอปยืนยันตัวตน สแกนคิวอาร์โค้ดที่ Keycloak แสดง และป้อนรหัสปัจจุบันจากแอปเพื่อยืนยันการลงทะเบียน คิวอาร์โค้ดมีรหัสลับ TOTP ดังนั้นผู้ใช้ควรปฏิบัติต่อมันเหมือนข้อมูลประจำตัว: ห้ามส่งให้ผู้ดูแลระบบทางอีเมล บันทึกไว้ในตั๋วที่ใช้ร่วมกัน หรือสแกนลงในอุปกรณ์ที่ไม่น่าเชื่อถือ
หากแอปไม่สามารถสแกนรหัสได้ หน้าการตั้งค่าของ Keycloak อาจเสนอให้ป้อนรหัสด้วยตนเอง ผู้ใช้ควรเก็บรหัสดังกล่าวไว้ในแอปตรวจสอบสิทธิ์เท่านั้น และควรทำการตรวจสอบให้เสร็จสิ้นก่อนปิดหน้าการตั้งค่า รหัสที่ไม่ผ่านการตรวจสอบอาจเป็นรหัสเก่า พิมพ์ผิด หรือสร้างโดยแอปที่มีนาฬิกาของอุปกรณ์ไม่ถูกต้อง
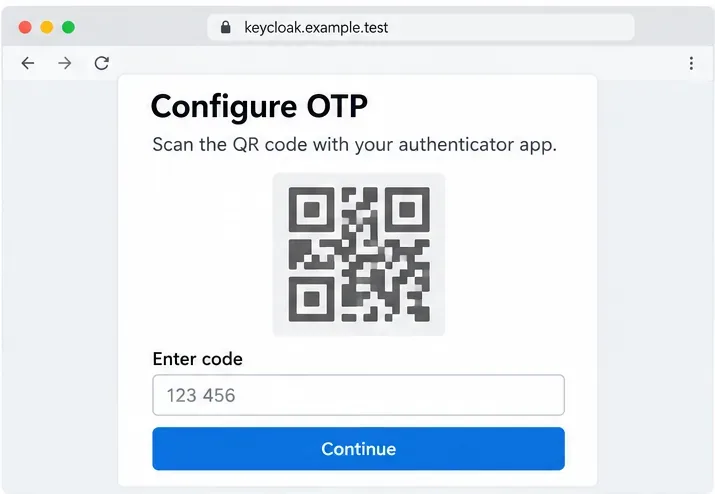 หน้าลงทะเบียน Keycloak จะแสดงรหัส QR และขอให้ผู้ใช้ป้อนรหัสจากตัวตรวจสอบสิทธิ์ ภาพนี้เป็นตัวอย่าง UI ในเชิงแนวคิด
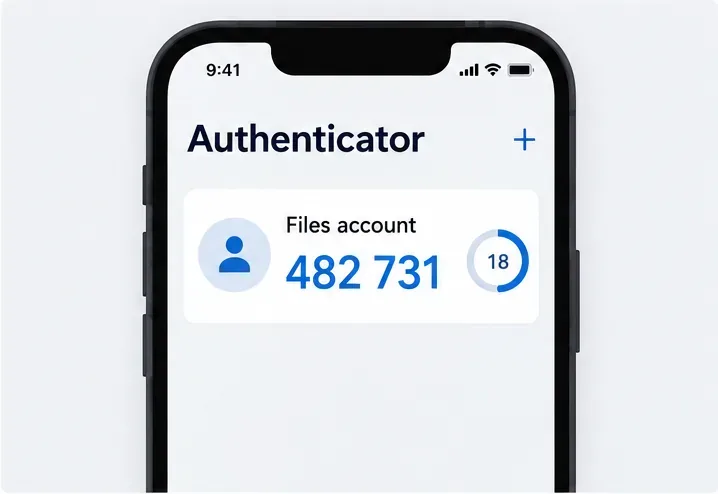 แอปยืนยันตัวตนจะสร้างรหัสที่เปลี่ยนแปลงได้สำหรับบัญชี ตัวเลขที่แสดงเป็นเพียงตัวอย่าง ไม่ใช่ข้อมูลประจำตัวที่ใช้งานได้จริง
6. เตรียมความพร้อมสำหรับการฟื้นฟูก่อนบังคับใช้นโยบาย
ผู้ใช้จำเป็นต้องมีวิธีในการกู้คืนการเข้าถึงหากโทรศัพท์สูญหาย เปลี่ยนใหม่ หรือข้อมูลถูกลบ Keycloak เวอร์ชัน 26.8 ได้ระบุรหัสยืนยันการกู้คืน (Recovery Authentication Codes) เป็นข้อมูลประจำตัวเพิ่มเติมที่สามารถเปิดใช้งานและเพิ่มเป็นทางเลือกในขั้นตอนการใช้งานผ่านเบราว์เซอร์ได้ หากเวอร์ชัน Keycloak และโดเมนของคุณใช้คุณสมบัตินี้ โปรดเปิดใช้งานและทดสอบอย่างรอบคอบ ผู้ใช้ควรจัดเก็บรหัสการกู้คืนไว้ในโปรแกรมจัดการรหัสผ่านที่ได้รับการอนุมัติหรือตำแหน่งออฟไลน์ที่ได้รับการป้องกันอื่นๆ และควรปฏิบัติต่อรหัสแต่ละรหัสอย่างระมัดระวัง อย่าจัดเก็บไว้ในแอปโทรศัพท์เดียวกันกับที่เก็บรหัสลับ TOTP
หากไม่ได้เปิดใช้งานรหัสกู้คืนในโดเมนของคุณ ให้จัดทำเอกสารขั้นตอนการกู้คืนที่ดำเนินการโดยผู้ดูแลระบบ กำหนดให้มีการตรวจสอบตัวตนก่อนที่จะรีเซ็ตหรือลบข้อมูลรับรอง OTP เก็บรักษาบัญชีผู้ดูแลระบบฉุกเฉินไว้ในกระบวนการที่แยกต่างหากและควบคุมอย่างเข้มงวด เพื่อป้องกันไม่ให้ปัญหาการลงทะเบียนผู้ใช้กลายเป็นปัญหาล็อกเอาต์ทั่วทั้งโดเมน
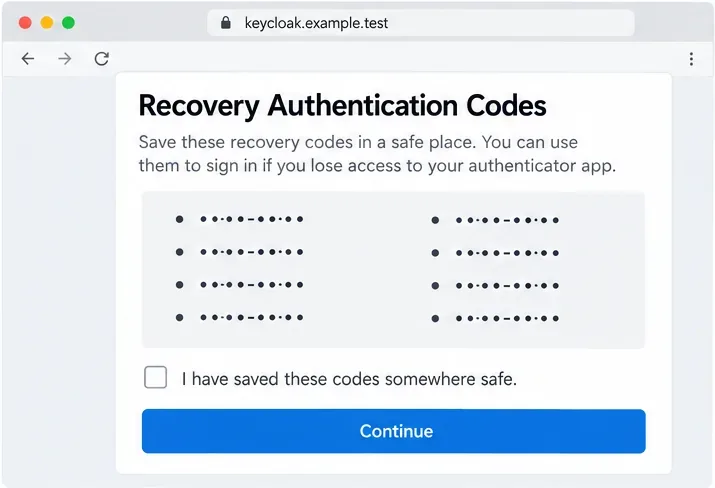 เมื่อเปิดใช้งานรหัสกู้คืนสำหรับโดเมนแล้ว ควรบันทึกรหัสเหล่านั้นไว้ในที่ปลอดภัยก่อนที่ผู้ใช้จะลงทะเบียนเสร็จสมบูรณ์
7. ทดสอบขั้นตอนการเข้าสู่ระบบ ownCloud ทั้งหมด
หลังจากลงทะเบียนแล้ว ให้ลงชื่อออกจากบัญชีทดสอบและลงชื่อเข้าใช้ใหม่ที่ที่อยู่ Infinite Scale ปกติ ตรวจสอบว่าเบราว์เซอร์เข้าถึงโดเมน Keycloak ที่คาดหวัง ยอมรับรหัสผ่านของบัญชี ขอรหัสตามเวลา และส่งผู้ใช้กลับไปยัง ownCloud หลังจากยืนยันตัวตนสำเร็จ จากนั้นทดสอบไคลเอ็นต์เดสก์ท็อปและมือถือที่รองรับ ลิงก์ที่แชร์ และเครื่องมือการทำงานใดๆ ที่ใช้ผู้ให้บริการยืนยันตัวตนเดียวกัน
การทดสอบเบราว์เซอร์ที่ประสบความสำเร็จไม่ได้พิสูจน์ว่าทุกไคลเอ็นต์หรือโปรโตคอลใช้ขั้นตอนเดียวกัน ขั้นตอนการทำงานของเบราว์เซอร์ของ Keycloak อาจไม่ครอบคลุมขั้นตอนการให้สิทธิ์โดยตรงที่แยกต่างหาก และเซสชันการลงชื่อเข้าใช้ครั้งเดียว (SSO) ของ Keycloak ที่มีอยู่แล้วสามารถใช้สำหรับการเข้าสู่ระบบ ownCloud ในภายหลังได้โดยไม่ต้องแสดงข้อความแจ้งให้ป้อน OTP อีกครั้ง นั่นคือการนำเซสชันกลับมาใช้ซ้ำตามที่คาดไว้ ไม่ใช่หลักฐานว่าปัจจัยดังกล่าวเสียหาย หากนโยบายกำหนดให้ใช้ปัจจัยใหม่บ่อยขึ้น ให้ตรวจสอบการตั้งค่า SSO และระดับการตรวจสอบสิทธิ์ของ Keycloak เป็นส่วนหนึ่งของนโยบายเซสชันที่รอบคอบ
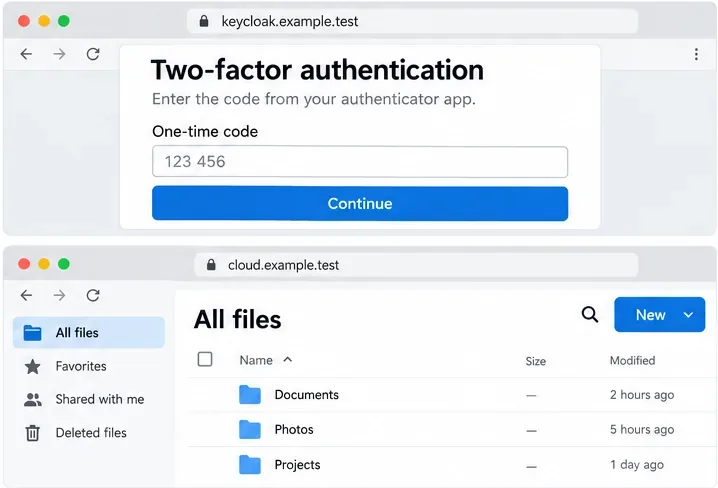 เส้นทางการใช้งานเบราว์เซอร์ที่คาดหวังจะขอรหัสใช้ครั้งเดียวจากผู้ให้บริการยืนยันตัวตน จากนั้นจึงกลับไปยังอินเทอร์เฟซไฟล์บนคลาวด์ นี่เป็นเพียงตัวอย่างขั้นตอนการทำงาน ไม่ใช่ผลการทดสอบ
ตัวเลือกเสริม: กำหนดให้ต้องใช้ MFA ขั้นสูงเฉพาะสำหรับเส้นทางที่ได้รับการป้องกันเท่านั้น
บางการใช้งานต้องการการยืนยันตัวตนแบบสองปัจจัยเฉพาะเมื่อผู้ใช้เปิดทรัพยากรที่มีความละเอียดอ่อน Infinite Scale รองรับการยืนยันตัวตนแบบเพิ่มระดับเส้นทางผ่านการอ้างสิทธิ์ ACR ของ OIDC ในเอกสารเวอร์ชัน 8.2 ได้OCIS_MFA_ENABLEDเปิดใช้งานการบังคับใช้และOCIS_MFA_AUTH_LEVEL_NAMESระบุชื่อระดับ ACR ที่บ่งบอกถึง MFA ผู้ให้บริการระบุตัวตน (IDP) ต้องรองรับการยืนยันตัวตนแบบเพิ่มระดับและออกค่า ACR ที่ตรงกันในโทเค็น Keycloak มีการกำหนดค่าระดับการยืนยันตัวตนและ ACR สำหรับรูปแบบนี้ แต่โฟลว์ ระดับที่ร้องขอ และการแมปโทเค็นต้องตรงกับค่าที่กำหนดค่าไว้ใน Infinite Scale
OCIS_MFA_ENABLED=true
OCIS_MFA_AUTH_LEVEL_NAMES=advanced
ตัวอย่างนี้เป็นเพียงจุดเริ่มต้นเท่านั้น: ควรใช้advancedเฉพาะในกรณีที่ Keycloak ได้รับการกำหนดค่าให้ส่งคืนค่า ACR นั้นหลังจากปัจจัยที่จำเป็นแล้ว หากมีการร้องขอเส้นทางที่ได้รับการป้องกันโดยไม่มีระดับที่ต้องการ Infinite Scale อาจปฏิเสธการเข้าถึงและส่งการตอบกลับ 403 พร้อมX-OCIS-MFA-Requiredส่วนหัว การเพิ่มระดับเส้นทางนั้นแตกต่างจากการกำหนดให้ใช้ TOTP ในระหว่างการตรวจสอบสิทธิ์เบราว์เซอร์ Keycloak ใหม่ทุกครั้ง
ปัญหาที่พบได้บ่อยและวิธีแก้ไข
| อาการ | สิ่งที่ต้องตรวจสอบ |
|---|
| ไม่มีข้อความแจ้งให้ป้อนรหัส OTP ปรากฏขึ้น | ตรวจสอบให้แน่ใจว่าบัญชีได้ทำการลงทะเบียน OTP เสร็จสมบูรณ์แล้ว ขั้นตอนการใช้งานผ่านเบราว์เซอร์เรียกใช้ขั้นตอน OTP สำหรับผู้ใช้ที่กำหนดค่าไว้ และเซสชัน SSO ที่มีอยู่ก่อนหน้านี้ไม่ได้ใช้การตรวจสอบสิทธิ์ซ้ำ |
| ผู้ใช้ใหม่ไม่จำเป็นต้องลงทะเบียน | ตรวจสอบว่าได้เปิดใช้งานการกำหนดค่า OTP และทำเครื่องหมายเป็นการดำเนินการเริ่มต้นในโดเมนที่ถูกต้องแล้ว การดำเนินการเริ่มต้นจะใช้กับผู้ใช้ใหม่ บัญชีผู้ใช้ที่มีอยู่แล้วจำเป็นต้องกำหนดการดำเนินการที่จำเป็นเพิ่มเติม |
| รหัสถูกปฏิเสธ | ตรวจสอบให้แน่ใจว่าผู้ใช้เลือก TOTP ไม่ใช่ HOTP และตรวจสอบนาฬิกาของอุปกรณ์และเซิร์ฟเวอร์ ขอให้ผู้ใช้รอจนถึงช่วงเวลาการให้รหัสครั้งถัดไปแล้วป้อนรหัสใหม่ |
| การเข้าสู่ระบบล้มเหลวทั้งบนเดสก์ท็อป มือถือ หรือระบบอัตโนมัติ | ตรวจสอบว่าไคลเอ็นต์ใช้ OIDC หรือขั้นตอนการตรวจสอบสิทธิ์แบบใด ทดสอบไคลเอ็นต์ที่รองรับแต่ละตัว และตรวจสอบให้แน่ใจว่าการเปลี่ยนแปลงไม่ได้อาศัยขั้นตอนการตรวจสอบสิทธิ์เฉพาะเบราว์เซอร์สำหรับการลงชื่อเข้าใช้โดยไม่ใช้เบราว์เซอร์ |
| ผู้ใช้จะไม่สามารถเข้าใช้งานได้หลังจากเปลี่ยนขั้นตอนการทำงาน | ใช้กระบวนการกู้คืนผู้ดูแลระบบที่ระบุไว้ในเอกสารและบัญชีฉุกเฉินที่ได้รับการป้องกัน ตรวจสอบการเปลี่ยนแปลงขั้นตอนการทำงานครั้งล่าสุดของโดเมนก่อนที่จะเปลี่ยนแปลงขั้นตอนการทำงานเริ่มต้นอีกครั้ง |
เอกสารอ้างอิงอย่างเป็นทางการ









