ประเด็นสำคัญที่สุดคือ ในเอกสาร Zimbra Daffodil ปัจจุบันนั้น Admin Console เป็นที่ที่คุณสามารถเปิดใช้งานหรือกำหนดให้ใช้การตรวจสอบสิทธิ์แบบสองปัจจัยสำหรับบัญชีหรือ Class of Service (COS) ได้ แต่ผู้ดูแลระบบจะลงทะเบียนปัจจัยที่สองของตนเองใน Zimbra Web Client หลังจากลงทะเบียนแล้ว ผู้ดูแลระบบคนเดียวกันนี้จะถูกขอให้ป้อนปัจจัยที่สองเมื่อลงชื่อเข้าใช้ Administration Console การแยกขั้นตอนเหล่านี้ออกจากกันจะช่วยป้องกันข้อผิดพลาดในการตั้งค่าที่พบบ่อยที่สุด
คู่มือนี้อ้างอิงจากเอกสารสำหรับผู้ดูแลระบบ Zimbra Daffodil (v10) ฉบับปัจจุบันที่มีให้ใช้งานในเดือนตุลาคม 2026 ป้ายกำกับเมนูอาจแตกต่างกันเล็กน้อยระหว่างเวอร์ชัน Classic และ Modern Web App ดังนั้น Zimbra จึงระบุไว้อย่างชัดเจนว่าหน้าการลงทะเบียนอาจปรากฏอยู่ภายใต้Preferences > Accounts หรือSecurity โปรดดูคู่มือผู้ดูแลระบบ Zimbra Daffodil สำหรับขั้นตอนการทำงานที่ถูกต้อง
คุณกำลังตั้งค่าอะไรอยู่กันแน่ Zimbra แยกนโยบายออกจากการลงทะเบียน นโยบายระบุว่าการยืนยันตัวตนสองขั้นตอน (2FA) สามารถใช้งานได้หรือไม่ หรือเป็นข้อบังคับ และผู้ใช้สามารถใช้วิธีใดได้บ้าง การลงทะเบียนจะเชื่อมโยงบัญชีผู้ดูแลระบบเฉพาะกับแอปยืนยันตัวตน หรือหากการใช้งานของคุณอนุญาต ก็จะเชื่อมโยงกับวิธีการยืนยันอีเมลกู้คืน Zimbra จัดทำเอกสารนโยบาย 2FA ทั้งในระดับบัญชีแต่ละบัญชีและระดับ COS
สำหรับการใช้งานในวงกว้าง COS มักเป็นจุดเริ่มต้นที่เหมาะสมกว่า เพราะใช้การตั้งค่าที่สม่ำเสมอสำหรับทุกบัญชีที่กำหนดให้กับคลาสนั้น สำหรับโครงการนำร่อง บัญชีผู้ดูแลระบบเพียงบัญชีเดียวอาจปลอดภัยกว่า เพราะคุณสามารถตรวจสอบพฤติกรรมการเข้าสู่ระบบก่อนที่จะขยายขอบเขตของนโยบาย หากคุณจัดการผู้ดูแลระบบที่ได้รับมอบหมาย Zimbra ยังรองรับ 2FA สำหรับบัญชีเหล่านั้นด้วย โดยขึ้นอยู่กับสิทธิ์ที่เหมาะสม
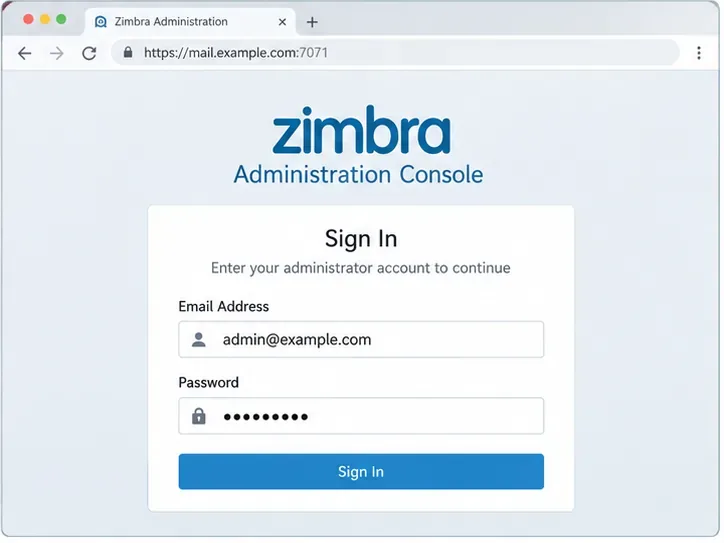
ก่อนที่คุณจะเริ่มต้น ใช้บัญชีผู้ดูแลระบบที่สามารถเข้าถึง Admin Console ได้ ในการติดตั้งทั่วไป Zimbra จะอธิบายรายละเอียดของคอนโซลไว้ที่ [ลิงก์ไปยังเอกสารประกอบhttps://server.domain.com:7071/] โปรดตรวจสอบให้แน่ใจว่าผู้ดูแลระบบสามารถเข้าสู่ระบบ Zimbra Web Client ได้ด้วย เนื่องจากขั้นตอนการลงทะเบียนจะเสร็จสมบูรณ์ที่นั่น หากคุณวางแผนที่จะใช้ TOTP โปรดเตรียมแอปยืนยันตัวตนที่ใช้งานร่วมกันได้ไว้ด้วย TOTP ย่อมาจาก Time-Based One-Time Password (รหัสผ่านใช้ครั้งเดียวตามเวลา): แอปจะสร้างรหัสยืนยันที่มีอายุสั้นจากรหัสลับที่ใช้ร่วมกัน หากคุณวางแผนที่จะอนุญาตการยืนยันทางอีเมล โปรดตรวจสอบให้แน่ใจว่าการกำหนดค่าอีเมลสำหรับการกู้คืนเหมาะสมกับการใช้งานของคุณ เอกสาร Zimbra Daffodil ระบุว่าอีเมลเป็นปัจจัยการยืนยันตัวตนสองขั้นตอนเพิ่มเติม ก่อนที่จะบังคับใช้ 2FA สำหรับ COS ขนาดใหญ่ ควรทดสอบกับผู้ดูแลระบบอย่างน้อยหนึ่งคนก่อน และบันทึกขั้นตอนการกู้คืน การติดตั้งที่ไม่ถูกต้องอาจทำให้ผู้ใช้ไม่สามารถเข้าถึงคอนโซลได้ แม้ว่าเซิร์ฟเวอร์จะทำงานได้ปกติก็ตาม ขั้นตอนที่ 1: เข้าสู่ระบบคอนโซลการจัดการ Zimbra เปิดคอนโซลการดูแลระบบผ่าน HTTPS และลงชื่อเข้าใช้ด้วยที่อยู่ผู้ดูแลระบบและรหัสผ่านแบบเต็ม Zimbra ระบุพอร์ต 7071 เป็นพอร์ตเริ่มต้นสำหรับคอนโซลการดูแลระบบในการติดตั้งทั่วไป การใช้งานของคุณอาจอยู่เบื้องหลังพร็อกซีแบบย้อนกลับหรือใช้รูปแบบการเข้าถึงอื่น ดังนั้นให้ใช้ URL การดูแลระบบปกติขององค์กรของคุณหากแตกต่างกัน
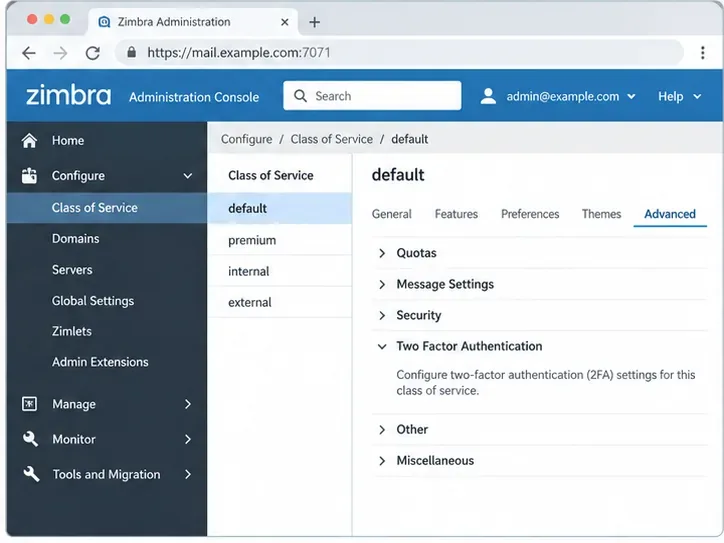
การเข้าสู่ระบบในฐานะผู้ดูแลระบบเป็นจุดเริ่มต้นสำหรับการเปลี่ยนแปลงนโยบาย 2FA ชื่อโฮสต์ที่ใช้จริงอาจแตกต่างจากตัวอย่างนี้ได้ ขั้นตอนที่ 2: เปิดประเภทบริการที่คุณต้องการปกป้อง สำหรับการตั้งค่านโยบายทั่วทั้ง COS ให้ไปที่กำหนดค่า > ระดับบริการ เลือก COS ที่เกี่ยวข้อง เปิดขั้นสูง และค้นหาการตรวจสอบสิทธิ์แบบสองปัจจัย คู่มืออย่างเป็นทางการระบุเส้นทางนี้เป็นหน้าแรก > กำหนดค่า > ระดับบริการ > COS > ขั้นสูง > การตรวจสอบสิทธิ์แบบสอง ปัจจัย
หากคุณต้องการปกป้องบัญชีที่มีอยู่เพียงบัญชีเดียว ให้ใช้จัดการ > บัญชี แก้ไขบัญชี เปิดขั้นสูง แล้วเลื่อนลงไปที่ส่วน การตรวจสอบสิทธิ์แบบสองปัจจัย การเริ่มต้นด้วยบัญชีเดียวเป็นวิธีที่เหมาะสมในการตรวจสอบพฤติกรรมก่อนที่จะบังคับใช้กับทั้งชั้นเรียน
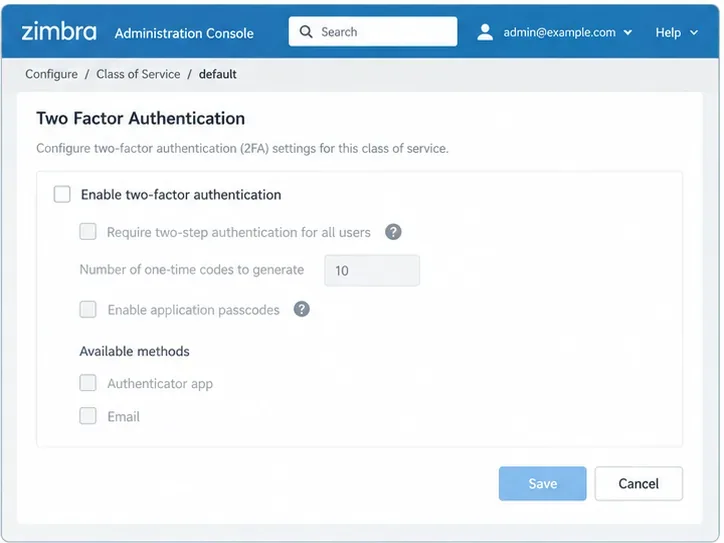
หน้า COS Advanced คือหน้าที่ Zimbra แสดงการตั้งค่านโยบายสำหรับการตรวจสอบสิทธิ์แบบสองขั้นตอน ขั้นตอนที่ 3: เปิดใช้งานการตรวจสอบสิทธิ์แบบสองขั้นตอน (2FA) ก่อนที่คุณจะต้องการใช้งาน ตรวจสอบ ช่อง " เปิดใช้งานการตรวจสอบสิทธิ์แบบสองปัจจัย " การตั้งค่านี้จะทำให้ฟีเจอร์นี้ใช้งานได้สำหรับบัญชีหรือ COS ที่เลือก อย่าสับสนการตั้งค่านี้กับ " กำหนดให้ต้องใช้การตรวจสอบสิทธิ์แบบสองขั้นตอน " การเปิดใช้งานจะทำให้การลงทะเบียนเป็นไปได้ การกำหนดให้ใช้การตรวจสอบสิทธิ์แบบสองขั้นตอนจะทำให้ต้องใช้ การตรวจสอบสิทธิ์แบบสองขั้นตอน
ความแตกต่างนี้มีความสำคัญในระหว่างการใช้งานแบบเป็นขั้นตอน ตัวอย่างเช่น คุณสามารถเปิดใช้งาน 2FA สำหรับ COS ของผู้ดูแลระบบก่อน ลงทะเบียนและทดสอบบัญชีผู้ดูแลระบบสองหรือสามบัญชี แล้วค่อยเปิดใช้งานข้อกำหนดดังกล่าวในภายหลัง เอกสาร 2FA อย่างเป็นทางการของ Zimbra อธิบายการควบคุมทั้งสองอย่างแยกจากกัน
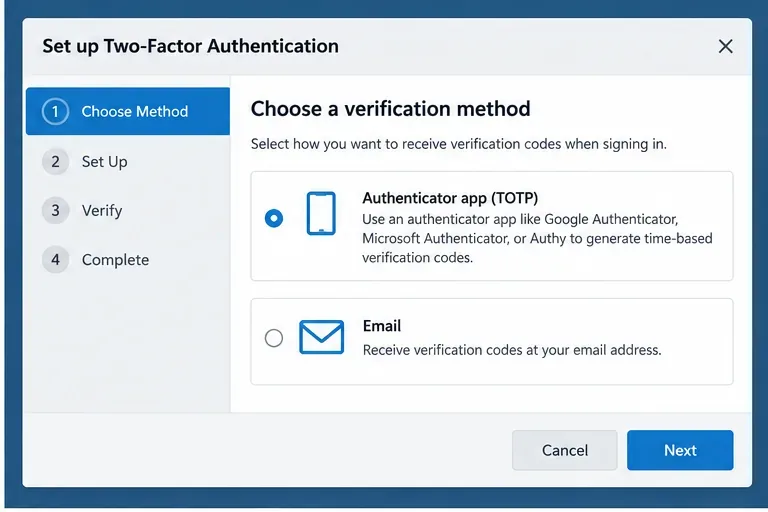
ก่อนเปิดใช้งาน ตัวเลือก 2FA ที่เกี่ยวข้องจะไม่สามารถใช้งานได้ โปรดเปิดใช้งานฟีเจอร์นี้ก่อน จากนั้นเลือกนโยบายที่คุณต้องการใช้งานจริง ขั้นตอนที่ 4: เลือกวิธีการและตั้งค่านโยบายที่เกี่ยวข้อง หลังจากเปิดใช้งานฟีเจอร์แล้ว ให้เลือกวิธีการยืนยันตัวตนสองขั้นตอน (2FA) ที่เวอร์ชันและการใช้งานของคุณอนุญาต เอกสาร Zimbra Daffodil ฉบับปัจจุบันระบุ ว่า แอป Authenticator และอีเมล เป็นวิธีการที่รองรับเมื่อเปิดใช้งานแล้ว คำแนะนำอย่างเป็นทางการของ Zimbra ปี 2024 ยังแสดงให้เห็นว่าผู้ดูแลระบบสามารถอนุญาตแอป Authenticator อีเมล หรือทั้งสองอย่างได้
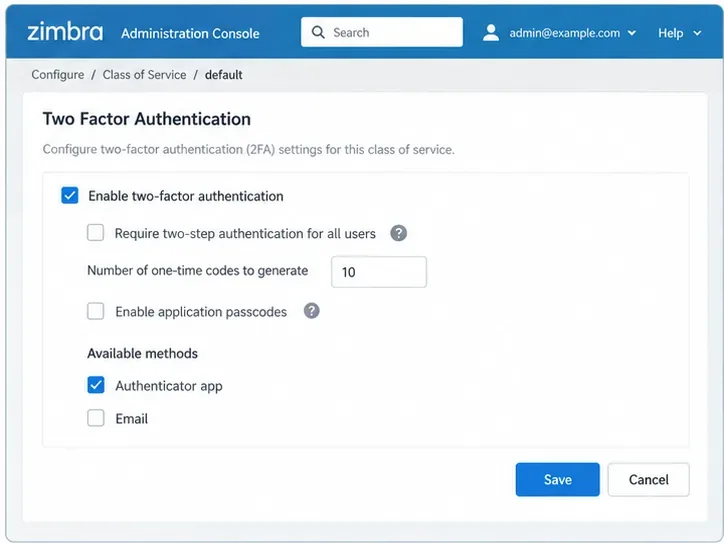
ในส่วนเดียวกันของนโยบาย อาจรวมถึงการกำหนดให้ใช้การยืนยันตัวตนสองขั้นตอน จำนวนรหัสกู้คืนแบบใช้ครั้งเดียวที่จะสร้าง และการเปิดใช้งานรหัสผ่านแอปพลิเคชัน รหัส ผ่านแอปพลิเคชันมีไว้สำหรับไคลเอนต์รุ่นเก่าที่ไม่สามารถดำเนินการยืนยันตัวตนสองขั้นตอนแบบโต้ตอบได้ อย่าเปิดใช้งานโดยอัตโนมัติเพียงเพราะมีอยู่ ให้ใช้เฉพาะเมื่อคุณมีข้อกำหนดของไคลเอนต์และกระบวนการปฏิบัติงานสำหรับการยกเลิกเท่านั้น
บันทึกการกำหนดค่าเมื่อการตั้งค่าตรงกับแผนการใช้งานของคุณ สำหรับคำสั่งบรรทัดคำสั่งและวิธีการควบคุมในปัจจุบัน โปรดดูคำแนะนำสำหรับผู้ดูแลระบบ 2FA อย่างเป็นทางการ ของ Zimbra
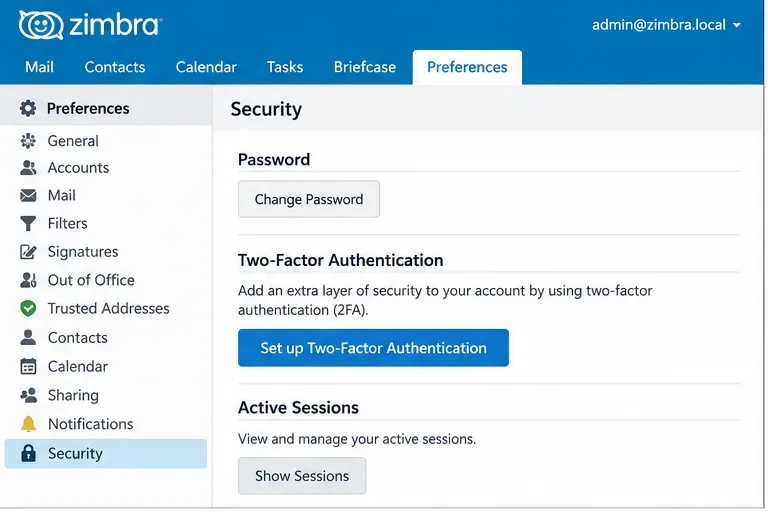
นโยบายตัวอย่างนี้เปิดใช้งานการยืนยันตัวตนสองขั้นตอน (2FA) และอนุญาตให้ใช้แอปยืนยันตัวตนได้ การบังคับใช้ 2FA เป็นการตัดสินใจแยกต่างหากและสามารถทยอยนำมาใช้ในภายหลังได้ ขั้นตอนที่ 5: ลงทะเบียนผู้ดูแลระบบใน Zimbra Web Client ตอนนี้ออกจาก Admin Console แล้วลงชื่อเข้าใช้ Zimbra Web Client ด้วยบัญชีผู้ดูแลระบบเดียวกัน นี่คือส่วนที่หลายคนอาจมองข้าม: คู่มือ Daffodil ของ Zimbra ระบุว่าบัญชีผู้ดูแลระบบต้องกำหนดค่า 2FA ด้วยตนเองจากอินเทอร์เฟซ Web Client
เปิดการตั้งค่า (Preferences) จากนั้น เลือก บัญชี (Accounts) หรือความปลอดภัย (Security) ขึ้นอยู่กับเวอร์ชัน UI ค้นหาการ ตรวจ สอบสิทธิ์แบบสองปัจจัย (Two-Factor Authentication ) และเริ่มการตั้งค่า หากไม่มีตัวเลือกการตั้งค่าปรากฏขึ้น ให้ตรวจสอบก่อนว่าได้เปิดใช้งาน 2FA สำหรับบัญชีนั้นแล้วหรือไม่ ผ่านการตั้งค่าบัญชีหรือนโยบาย COS ที่ได้รับมา
การลงทะเบียนผู้ดูแลระบบเกิดขึ้นในเว็บไคลเอ็นต์ ไม่ใช่ภายในคอนโซลผู้ดูแลระบบทั้งหมด ขั้นตอนที่ 6: เลือกวิธีการตรวจสอบยืนยัน เลือกวิธีการที่นโยบายของคุณอนุญาต แอปยืนยันตัวตนใช้รหัส TOTP และไม่ขึ้นอยู่กับการรับข้อความเมื่อเข้าสู่ระบบ การยืนยันตัวตนผ่านอีเมลจะใช้อีเมลสำหรับกู้คืนเป็นปัจจัยเพิ่มเติมเมื่อเปิดใช้งานและกำหนดค่าวิธีการนั้นแล้ว หากองค์กรของคุณอนุญาตทั้งสองวิธี ให้ตัดสินใจว่าวิธีใดเหมาะสมกับความต้องการในการกู้คืนและการดำเนินงานของคุณมากกว่าที่จะคิดว่าทั้งสองวิธีสามารถใช้แทนกันได้
สำหรับบัญชีผู้ดูแลระบบที่มีสิทธิ์พิเศษ ควรพิจารณาด้วยว่าหากการยืนยันตัวตนสองขั้นตอนไม่สามารถใช้งานได้จะเกิดอะไรขึ้น วิธีการนั้นจะมีประโยชน์ก็ต่อเมื่อคุณสามารถกู้คืนการเข้าถึงได้โดยไม่ทำให้บัญชีอ่อนแอลงหรือสร้างวิธีการแก้ไขที่ไม่ปลอดภัย
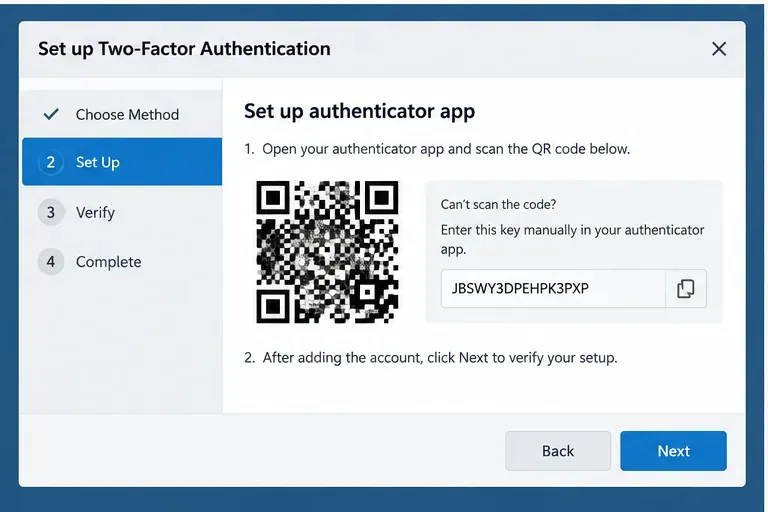
เลือกวิธีการที่นโยบายของผู้ดูแลระบบอนุญาต ตัวเลือกที่มีให้เลือกอาจแตกต่างกันไปตามเวอร์ชันของ Zimbra และการตั้งค่าการปรับใช้ ขั้นตอนที่ 7: ตั้งค่าระบบยืนยันตัวตนให้เสร็จสมบูรณ์และยืนยันรหัส หากคุณเลือกใช้แอปยืนยันตัวตน ให้ทำตามขั้นตอนการตั้งค่าบนหน้าจอ เพิ่มบัญชี Zimbra ลงในแอป และป้อนรหัสยืนยันที่ Zimbra ร้องขอ อินเทอร์เฟซอาจแสดงรหัส QR หรือรหัสลับแบบกำหนดเอง ขึ้นอยู่กับเวอร์ชันของไคลเอนต์ โปรดเก็บรักษารหัสลับที่ใช้ในการตั้งค่าไว้อย่างระมัดระวัง เพราะเป็นข้อมูลประจำตัวที่สำคัญ ใครก็ตามที่ได้รับรหัสนี้อาจสามารถสร้างรหัส TOTP ที่ถูกต้องได้
หลังจากลงทะเบียนแล้ว ให้เก็บรหัสกู้คืนแบบใช้ครั้งเดียวไว้ในที่ปลอดภัย หากการตั้งค่าของคุณมีรหัสเหล่านั้น คู่มือการใช้งาน Modern Web App ฉบับปัจจุบันอธิบายว่ารหัสกู้คืนแต่ละรหัสสามารถใช้ได้เพียงครั้งเดียว และแนะนำให้เก็บรหัสไว้ในที่ปลอดภัย คู่มือเดียวกันนี้ยังกล่าวถึงรหัสผ่านแอปสำหรับโปรแกรมอีเมลที่ไม่สามารถขอการยืนยันตัวตนสองขั้นตอนได้: คู่มือผู้ใช้ Zimbra Daffodil Modern Web App
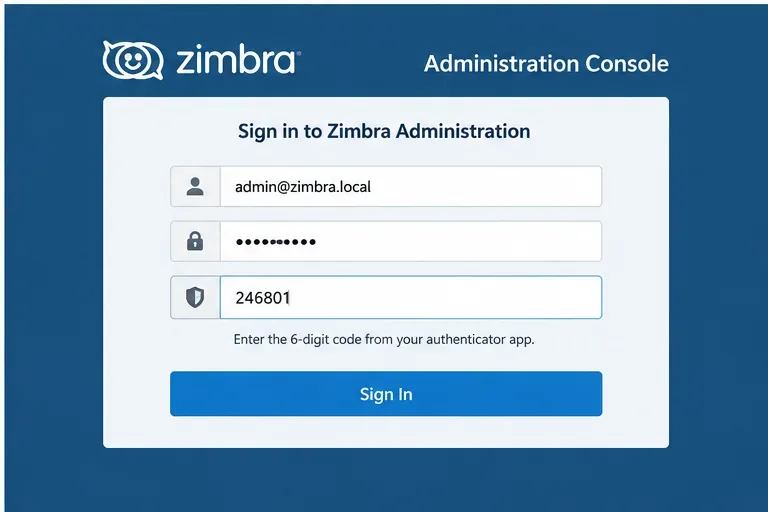
การลงทะเบียน Authenticator จะจับคู่บัญชี Zimbra กับแอป TOTP จากนั้น Zimbra จะขอรหัสเพื่อยืนยันการตั้งค่า ขั้นตอนที่ 8: ทดสอบการเข้าสู่ระบบ Admin Console ครั้งใหม่ ออกจากระบบ Admin Console และ Web Client จากนั้นเริ่มเซสชัน Admin Console ใหม่ ป้อนชื่อผู้ใช้และรหัสผ่านของผู้ดูแลระบบ ผู้ดูแลระบบที่ลงทะเบียนอย่างถูกต้องจะต้องดำเนินการขั้นตอนการตรวจสอบเพิ่มเติม คู่มือผู้ดูแลระบบของ Zimbra ระบุว่า เมื่อเปิดใช้งาน 2FA สำหรับบัญชีผู้ดูแลระบบแล้ว จะต้องใช้รหัสนี้สำหรับการเข้าสู่ระบบทั้ง Web Client และ Administration Console
อย่าถือว่าการเปลี่ยนแปลงเสร็จสมบูรณ์จนกว่าการทดสอบนี้จะสำเร็จ หากยังคงเข้าสู่ระบบได้ด้วยรหัสผ่านเพียงอย่างเดียว ให้ตรวจสอบอีกครั้งว่าคุณได้เปลี่ยนบัญชีหรือ COS ที่ต้องการหรือไม่ บัญชีนั้นได้ลงทะเบียนเสร็จสมบูรณ์แล้วหรือไม่ และบัญชีนั้นได้รับ COS ที่คาดหวังไว้หรือไม่ หากการเข้าสู่ระบบล้มเหลวหลังจากขั้นตอนการใส่รหัสผ่าน ให้ใช้กระบวนการกู้คืนที่บันทึกไว้ของคุณแทนการเปลี่ยนการตั้งค่าที่ไม่เกี่ยวข้องซ้ำๆ
เงื่อนไขความสำเร็จคือการเข้าสู่ระบบ Admin Console ครั้งแรก ซึ่งต้องใช้ปัจจัยยืนยันตัวตนที่สองที่ลงทะเบียนไว้หลังจากรหัสผ่าน คุณควรเปิดใช้งานหรือกำหนดให้ใช้การยืนยันตัวตนสองขั้นตอน (2FA) หรือไม่? การตั้งค่า มันทำอะไรได้บ้าง เมื่อมันพอดี เปิดใช้งานการตรวจสอบสิทธิ์แบบสองขั้นตอน เปิดใช้งานการยืนยันตัวตนสองขั้นตอน (2FA) สำหรับบัญชีหรือ COS โครงการนำร่อง การทยอยเปิดใช้งาน การลงทะเบียนโดยสมัครใจก่อนการบังคับใช้ กำหนดให้ต้องมีการยืนยันตัวตนสองขั้นตอน ทำให้ปัจจัยที่สองเป็นข้อบังคับสำหรับขอบเขตที่เลือกไว้ หลังจากผู้ดูแลระบบลงทะเบียนและทดสอบขั้นตอนการกู้คืนแล้ว แอปตรวจสอบสิทธิ์ ใช้รหัสแบบใช้ครั้งเดียวตามเวลาที่กำหนด เป็นการดีหากผู้ดูแลระบบสามารถกำหนดวิธีการตรวจสอบสิทธิ์เฉพาะได้ อีเมล ใช้ที่อยู่อีเมลสำหรับกู้คืนที่ตั้งค่าไว้เป็นปัจจัยเพิ่มเติม เฉพาะเมื่อเวอร์ชัน Zimbra การตั้งค่าอีเมลกู้คืน และนโยบายความปลอดภัยของคุณรองรับเท่านั้น รหัสผ่านแอปพลิเคชัน ให้ข้อมูลประจำตัวสำหรับลูกค้าที่ไม่สามารถดำเนินการขั้นตอนการยืนยันตัวตนสองขั้นตอนแบบโต้ตอบได้ รองรับการใช้งานร่วมกับไคลเอ็นต์รุ่นเก่า พร้อมระบบการออกและการยกเลิกที่ควบคุมได้
หากตัวเลือก 2FA หายไป ควรตรวจสอบอะไรบ้าง ก่อนอื่น ตรวจสอบเวอร์ชันและรุ่นของ Zimbra ที่คุณใช้งานอยู่จริง แทนที่จะสันนิษฐานว่าภาพหน้าจอจากรุ่นอื่นใช้ได้ จากนั้น ตรวจสอบว่ามีการเปิดใช้งาน 2FA สำหรับบัญชีนั้นผ่าน COS หรือการตั้งค่าระดับบัญชีหรือไม่ และผู้ดูแลระบบมีสิทธิ์ที่จำเป็นหรือไม่ Zimbra ยังระบุรายละเอียดเกี่ยวกับการอนุญาตใช้งานและสิทธิ์การใช้งานฟีเจอร์ต่างๆ ไว้ใน Daffodil ด้วย ดังนั้น หากสภาพแวดล้อมใดขาดฟีเจอร์ด้านความปลอดภัย ควรตรวจสอบกับใบอนุญาตที่เปิดใช้งานและข้อมูลการสนับสนุนอย่างเป็นทางการ แทนที่จะบังคับใช้คุณสมบัติต่างๆ โดยไม่รู้ข้อมูล
เอกสารเก่าในวิกิของ Zimbra ระบุว่า 2FA ถูกนำมาใช้ในเวอร์ชัน 8.7 และเซิร์ฟเวอร์เมลบ็อกซ์รุ่นเก่าไม่สามารถใช้งานร่วมกันได้ ข้อมูลนี้ส่วนใหญ่เกี่ยวข้องกับสภาพแวดล้อมที่มีเวอร์ชันเก่าหรือหลายเวอร์ชัน สำหรับการใช้งานในปัจจุบัน ให้ปฏิบัติตามเอกสารที่ตรงกับเวอร์ชัน Daffodil ที่คุณติดตั้งไว้
วิธีตรวจสอบว่าการตั้งค่าเสร็จสมบูรณ์แล้ว ขั้นตอนจะเสร็จสมบูรณ์เมื่อเงื่อนไขทั้งสี่ข้อเป็นจริง: บัญชีหรือ COS ที่ต้องการใช้งานมีการเปิดใช้งาน 2FA; ผู้ดูแลระบบได้ลงทะเบียนวิธีการที่อนุญาตไว้ใน Web Client; รหัสการกู้คืนหรือขั้นตอนการสำรองข้อมูลที่ได้รับอนุมัติได้รับการบันทึกไว้ในกรณีที่เกี่ยวข้อง; และการเข้าสู่ระบบ Administration Console ครั้งใหม่ไม่สามารถดำเนินการต่อได้โดยใช้รหัสผ่านเพียงอย่างเดียว
หากเป้าหมายของคุณคือการปกป้องผู้ดูแลระบบที่มีสิทธิ์พิเศษสูงเพียงคนเดียว ให้ใช้การตั้งค่าระดับบัญชีและทดสอบบัญชีนั้น หากเป้าหมายของคุณคือการบังคับใช้ทั่วทั้งองค์กร ให้ตรวจสอบ COS นำร่องก่อน จากนั้นค่อยขยายขอบเขตของนโยบายอย่างรอบคอบ การตั้งค่าหลักนั้นตรงไปตรงมา ส่วนที่ต้องใส่ใจคือลำดับการใช้งาน การกู้คืน และความเข้ากันได้กับไคลเอ็นต์ที่ไม่สามารถดำเนินการตามขั้นตอนการยืนยันตัวตนสองขั้นตอนตามปกติได้
เอกสารอ้างอิงอย่างเป็นทางการ