OAuth2 เป็นวิธีที่นิยมใช้ในการเชื่อมต่อบัญชีอีเมลจำนวนมากเข้ากับ Nextcloud Mail เนื่องจากผู้ให้บริการอีเมลจะออกโทเค็นให้แทนที่จะให้ Nextcloud ต้องใช้รหัสผ่านกล่องจดหมายปกติของผู้ใช้ ในทางปฏิบัติแล้ว การตั้งค่าที่ดีไม่ได้วัดจากว่าหน้าต่างขอความยินยอม OAuth ปิดลงอย่างสำเร็จหรือไม่ ผลลัพธ์ที่มีประโยชน์คือ Nextcloud Mail สามารถโหลดโฟลเดอร์ผ่าน IMAP ส่งอีเมลผ่าน SMTP รีเฟรชการตรวจสอบสิทธิ์โดยไม่ต้องถามผู้ใช้ซ้ำ และดำเนินการต่อไปได้แม้โทเค็นการเข้าถึงแรกจะหมดอายุแล้ว
คู่มือนี้ครอบคลุมการผสานรวม OAuth สองแบบที่ Nextcloud Mail ระบุไว้โดยตรง ได้แก่ บัญชี Google และบัญชี Microsoft Outlook/Microsoft 365 ที่โฮสต์ไว้ ณ วันที่ 6 ตุลาคม 2026 Nextcloud App Store ระบุว่า Mail 5.12.3 เป็นเวอร์ชันเสถียรสำหรับ Nextcloud 32 ถึง 35 ในขณะที่คู่มือการดูแลระบบฉบับปัจจุบันระบุการกำหนดค่า Google OAuth และ Microsoft XOAUTH2 หากคุณกำลังใช้งาน Mail เวอร์ชันเก่ากว่า โปรดอัปเดตภายในช่วงความเข้ากันได้ที่เซิร์ฟเวอร์ Nextcloud ของคุณรองรับก่อนที่จะแก้ไขปัญหาพฤติกรรมที่อาจเปลี่ยนแปลงไปแล้ว
เอกสารอ้างอิงอย่างเป็นทางการที่ใช้ในที่นี้ ได้แก่คู่มือการดูแลระบบ Nextcloud Mail , หน้าเว็บ Nextcloud Mail ใน App Store , เอกสาร OAuth ของ Google สำหรับ IMAP, POP และ SMTP และเอกสาร OAuth ของ Microsoft สำหรับ IMAP และ SMTP
การตั้งค่า Nextcloud Mail OAuth2 ที่ประสบความสำเร็จควรมีคุณสมบัติอะไรบ้าง
ก่อนที่จะเปลี่ยนแปลงการตั้งค่าผู้ให้บริการ ให้กำหนดผลลัพธ์ที่คุณคาดหวัง การกำหนดค่าที่ใช้งานได้ควรผ่านการตรวจสอบเหล่านี้ทั้งหมด:
ผู้ให้บริการจะเปลี่ยนเส้นทางผู้ใช้กลับไปยัง URI การเปลี่ยนเส้นทางของ Nextcloud ที่กำหนดค่าไว้สำหรับไคลเอ็นต์ OAuth อย่างแม่นยำ
Nextcloud Mail เปิดกล่องจดหมายและแสดงรายการโฟลเดอร์โดยไม่ต้องขอรหัสผ่านกล่องจดหมายตามปกติอีกครั้ง
ข้อความใหม่จะเข้ามาผ่านทาง IMAP และกล่องจดหมายเข้าจะได้รับการอัปเดตเมื่อรีเฟรชด้วยตนเองโดยไม่มีข้อผิดพลาดในการตรวจสอบสิทธิ์
ข้อความทดสอบที่ส่งจาก Nextcloud Mail ได้รับการยอมรับผ่านโปรโตคอล SMTP และปรากฏในโฟลเดอร์ส่งแล้ว
หลังจากเวลาผ่านไปนานพอที่โทเค็นการเข้าถึงที่มีอายุสั้นจะหมดอายุ บัญชีจะยังคงใช้งานได้ต่อไปโดยใช้โทเค็นรีเฟรชแทนที่จะต้องล็อกอินใหม่ทุกครั้ง
หากการตั้งค่าผ่านเฉพาะขั้นตอนการขอความยินยอม แต่ไม่ผ่านการทดสอบ IMAP และ SMTP ให้ถือว่าการตั้งค่าไม่สมบูรณ์ การอนุญาต OAuth และการเข้าถึงโปรโตคอลอีเมลมีความเกี่ยวข้องกัน แต่เป็นขั้นตอนที่แยกจากกัน
ขั้นตอนที่ 1: ตรวจสอบว่าผู้ให้บริการของคุณตรงกับเส้นทาง OAuth ที่รองรับหรือไม่
ปัจจุบัน Nextcloud Mail รองรับการตรวจสอบสิทธิ์ OAuth ในตัวสำหรับบัญชี Google และ Microsoft เซิร์ฟเวอร์อีเมลของ Google รองรับ OAuth 2.0 ด้วย SASL XOAUTH2 สำหรับ IMAP และ SMTP ส่วน Microsoft ระบุถึงการรองรับ OAuth2 สำหรับ IMAP, POP และ SMTP ใน Microsoft 365 และ Outlook.com จากนั้น Nextcloud จะใช้โทเค็นที่ออกโดยผู้ให้บริการในการตรวจสอบสิทธิ์กับโปรโตคอลอีเมล
อย่าคิดว่าเซิร์ฟเวอร์อีเมลที่รองรับ OpenID Connect หรือ OAuth2 ทุกตัวจะสามารถใช้งานร่วมกันได้ในอินเทอร์เฟซเดียวกัน คำขอปรับปรุง Nextcloud Mail ปี 2026 สำหรับผู้ให้บริการ OAuth/OpenID ของบุคคลที่สามทั่วไปยังคงเป็นเพียงการปรับปรุง ไม่ใช่เส้นทางการกำหนดค่าทั่วไปที่ได้รับการบันทึกไว้ หากผู้ให้บริการของคุณไม่ใช่ Google หรือ Microsoft โปรดตรวจสอบการสนับสนุนสำหรับผู้ให้บริการรายนั้น ๆ ก่อนที่จะสร้างระบบใช้งานจริงโดยใช้ OAuth2 การอภิปรายโครงการมีอยู่ในประเด็นการปรับปรุง OAuth2 ทั่วไปของ Nextcloud Mail
ตั้งค่า Gmail ด้วย OAuth2
ขั้นตอนที่ 2: คัดลอก Gmail redirect URI จาก Nextcloud
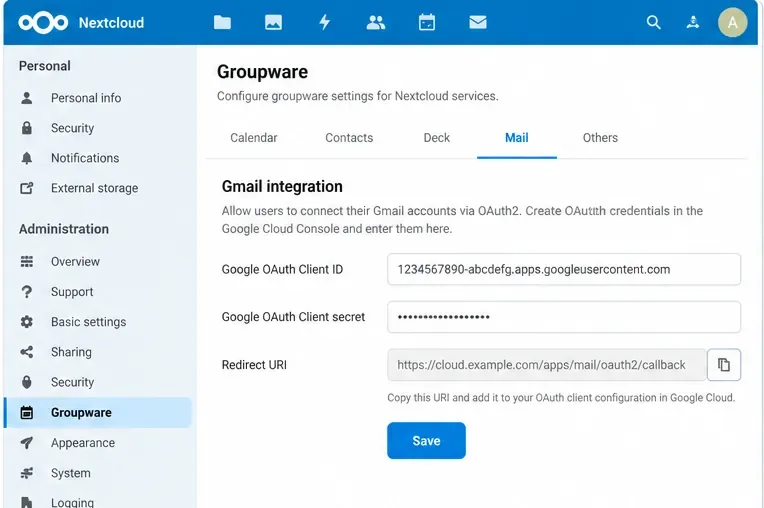
ลงชื่อเข้าใช้ในฐานะผู้ดูแลระบบ Nextcloud เปิดการตั้งค่าการดูแลระบบ ไปที่Groupware และค้นหาการผสานรวม Gmail คู่มือการดูแลระบบ Nextcloud ระบุให้ป้อน Google Client ID และ Client Secret ในส่วนนี้ ใช้ URI การเปลี่ยนเส้นทางที่แสดงโดยอินสแตนซ์ของคุณเองเมื่อกำหนดค่า Google อย่าสร้างเส้นทางใหม่จากตัวอย่าง เนื่องจากพร็อกซีแบบย้อนกลับ การเปลี่ยนแปลงรูทเว็บ และโครงสร้างการปรับใช้ อาจส่งผลต่อ URL ที่มองเห็นได้จากภายนอก
ในการจัดการ Nextcloud นั้น Gmail OAuth จะถูกกำหนดค่าไว้ในส่วน Groupware ให้คัดลอก URI การเปลี่ยนเส้นทางที่แสดงโดยอินสแตนซ์ Nextcloud ของคุณเอง แทนที่จะสร้างขึ้นเอง ตรวจสอบคุณภาพ: URI สำหรับการเปลี่ยนเส้นทางควรใช้ชื่อโฮสต์ HTTPS ในระบบการผลิตของคุณ และควรสามารถเข้าถึงได้จากเบราว์เซอร์ของผู้ใช้ หาก Nextcloud แสดงชื่อโฮสต์ภายในในขณะที่ผู้ใช้เข้าถึงชื่อโฮสต์สาธารณะ ให้แก้ไขการกำหนดค่า URL ของ Nextcloud/พร็อกซีเสียก่อน OAuth จะไม่ชดเชยความไม่ตรงกันของ URL สาธารณะ
ขั้นตอนที่ 3: สร้างไคลเอ็นต์ Google OAuth
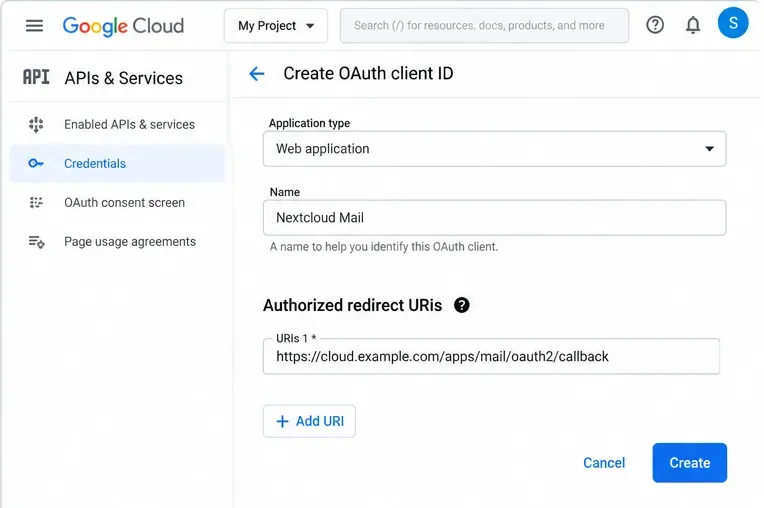
ใน Google Cloud ให้กำหนดค่าแพลตฟอร์มการตรวจสอบสิทธิ์ของ Google/การตั้งค่าความยินยอมสำหรับโปรเจ็กต์ และสร้างไคลเอ็นต์ OAuth สำหรับเว็บแอปพลิ เคชัน เพิ่ม URI การเปลี่ยนเส้นทางที่คัดลอกมาจาก Nextcloud เป็น URI การเปลี่ยนเส้นทางที่ได้รับอนุญาต Google กำหนดให้ URI การเปลี่ยนเส้นทางในคำขออนุญาตต้องตรงกับค่าที่ได้รับอนุญาตอย่างแม่นยำ ทั้งรูปแบบ ตัวพิมพ์ใหญ่-เล็ก เส้นทาง และเครื่องหมายทับท้ายมีความสำคัญ Google ได้อธิบายพฤติกรรมนี้ไว้ในเอกสาร "การใช้ OAuth 2.0 สำหรับแอปพลิเคชันเว็บเซิร์ฟเวอร์ "
สร้างไคลเอ็นต์ Google OAuth สำหรับเว็บแอปพลิเคชัน และทำให้ URI การเปลี่ยนเส้นทางที่ได้รับอนุญาตตรงกับค่าที่แสดงโดย Nextcloud ทุกประการ การเข้าถึงอีเมล Gmail มีความสำคัญในแง่ของการปฏิบัติตามกฎระเบียบ Google จัดประเภทhttps://mail.google.com/ขอบเขตการใช้งานที่กว้างขวาง รวมถึงการใช้งาน IMAP, SMTP และ POP3 ว่าเป็นขอบเขตที่จำกัด ขึ้นอยู่กับว่าแอปนั้นใช้งานภายใน อยู่ระหว่างการทดสอบ หรือมีจุดประสงค์เพื่อใช้งานจริงในวงกว้าง ข้อกำหนดการตรวจสอบของ Google อาจมีผลบังคับใช้ ตรวจสอบเอกสารเกี่ยวกับขอบเขตที่จำกัด ของ Google และคำแนะนำเกี่ยวกับการตรวจสอบแอป OAuth ก่อนที่จะเพิ่มผู้ใช้จำนวนมากเข้ามาใช้งาน
ขั้นตอนที่ 4: บันทึกรหัสไคลเอ็นต์และรหัสลับของ Google ใน Nextcloud
กลับไปที่การตั้งค่าการดูแลระบบ > กลุ่มงาน > การผสานรวม Gmail วางรหัสไคลเอ็นต์และรหัสลับไคลเอ็นต์ของ Google แล้วบันทึก หลีกเลี่ยงการเปิดเผยรหัสลับในภาพหน้าจอ ตั๋ว ประวัติเชลล์ หรือบันทึกที่แชร์ หากคุณเปลี่ยนรหัสลับไคลเอ็นต์ OAuth ในภายหลัง โปรดอัปเดต Nextcloud ทันทีและกำหนดเวลาการตรวจสอบบัญชีที่มีอยู่แบบควบคุม
ขั้นตอนที่ 5: เพิ่มบัญชี Gmail และกรอกข้อมูลยินยอมให้ครบถ้วน
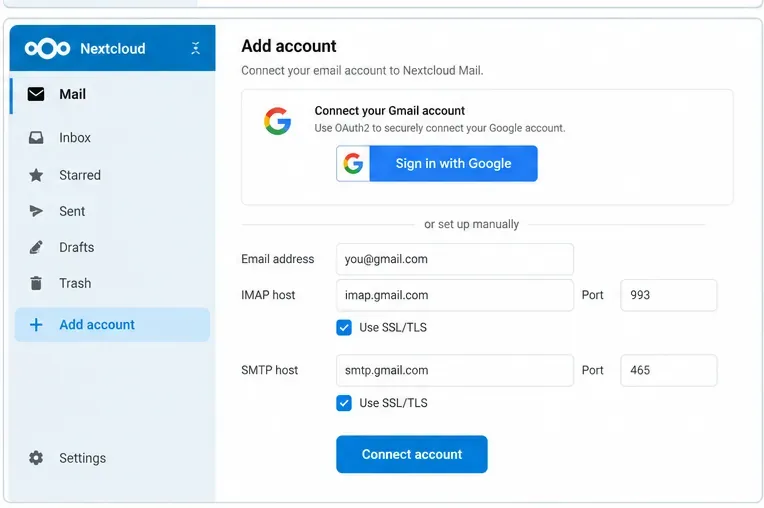
เปิด Nextcloud Mail ในฐานะผู้ใช้และเพิ่มบัญชี Gmail โค้ดของ Mail ปัจจุบันรู้จัก Gmail โดยใช้โฮสต์ IMAP/SMTP มาตรฐานของ Gmail และจะเปลี่ยนวิธีการตรวจสอบสิทธิ์เป็น XOAUTH2 เมื่อผู้ดูแลระบบได้กำหนดค่า Google OAuth แล้ว เอกสารของ Google เกี่ยวimap.gmail.com:993กับ IMAP ผ่าน SSL และsmtp.gmail.comTLS บนพอร์ต SMTP ที่รองรับ
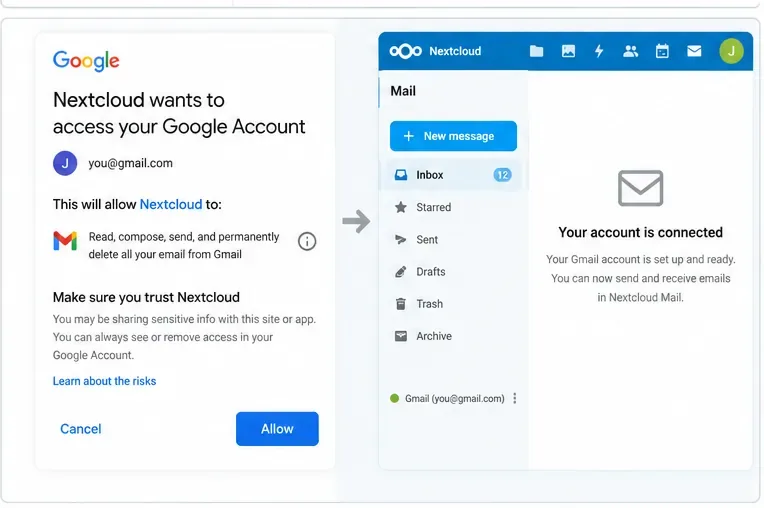
หลังจากผู้ดูแลระบบบันทึกข้อมูลรับรอง Google OAuth แล้ว บัญชี Gmail ควรใช้ขั้นตอนการอนุญาตของ Google แทนการบันทึกรหัสผ่านบัญชีตามปกติ ดำเนินการลงชื่อเข้าใช้ Google ต่อไปและตรวจสอบหน้าจอขอความยินยอม ผู้ให้บริการอาจแสดงคำเตือนหรือจำกัดการเข้าถึงหากแอป OAuth ไม่ได้รับการกำหนดค่าหรือตรวจสอบความถูกต้องสำหรับขอบเขตและกลุ่มเป้าหมายที่ใช้งานอยู่
อนุญาตเฉพาะสิทธิ์ที่ผู้ให้บริการแจ้งมาเท่านั้น จากนั้นกลับไปที่ Nextcloud และตรวจสอบว่ากล่องจดหมายโหลดได้จริงหรือไม่ การตรวจสอบเฉพาะหน้าเปลี่ยนเส้นทางอย่างเดียวไม่ถือเป็นการทดสอบความสำเร็จที่เพียงพอ อย่าหยุดแค่เพียง “เชื่อมต่อบัญชีแล้ว” เปิดกล่องจดหมายเข้า เปิดข้อความอย่างน้อยหนึ่งข้อความ ส่งข้อความไปยังกล่องจดหมายที่สองที่คุณควบคุม ตอบกลับ และยืนยันการรับส่งข้อมูล การทดสอบนี้พิสูจน์ได้มากกว่าการเปลี่ยนเส้นทาง OAuth เพียงอย่างเดียวมาก
ตั้งค่า Microsoft 365 หรือ Outlook ด้วย OAuth2
ขั้นตอนที่ 6: ลงทะเบียนแอปพลิเคชันใน Microsoft Entra
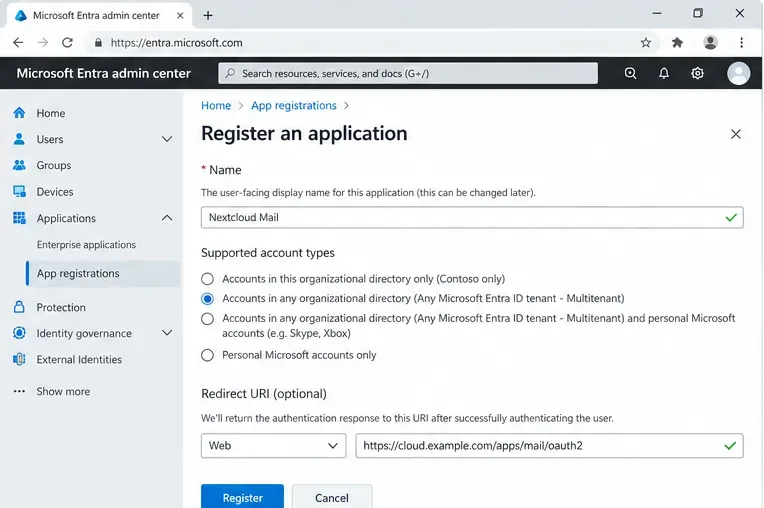
เปิดศูนย์การจัดการ Microsoft Entra และสร้างการลงทะเบียนแอป คู่มือ Nextcloud แนะนำให้ผู้ดูแลระบบเลือกประเภทบัญชีที่อนุญาตให้ใช้บัญชี Microsoft ขององค์กรและส่วนบุคคลสำหรับตัวอย่างทั่วไป และกำหนดค่า URI การเปลี่ยนเส้นทาง เว็บ ที่คัดลอกมาจาก Nextcloud หากองค์กรของคุณใช้ผู้เช่ารายเดียวโดยเจตนา อย่าคัดลอกตัวอย่างแบบหลายผู้เช่าโดยไม่คิดไตร่ตรอง: ให้ปรับประเภทบัญชีที่รองรับและการตั้งค่าผู้เช่าให้สอดคล้องกับนโยบายข้อมูลประจำตัวของคุณ
สำหรับ Microsoft 365 หรือ Outlook.com ให้ลงทะเบียนแอปพลิเคชันเว็บใน Microsoft Entra และเลือกประเภทบัญชีที่รองรับซึ่งตรงกับกลยุทธ์ผู้เช่าที่คุณต้องการใช้ ไมโครซอฟต์กำหนดให้ต้องลงทะเบียน URI สำหรับการเปลี่ยนเส้นทางในแอปพลิเคชัน หากไม่ตรงกันอาจส่งผลให้เกิดข้อผิดพลาด เช่นAADSTS50011คำแนะนำปัจจุบันของไมโครซอฟต์อยู่ในเอกสาร " แนวทางปฏิบัติที่ดีที่สุดและข้อจำกัดของ URI สำหรับการเปลี่ยนเส้นทาง "
ขั้นตอนที่ 7: บันทึกรหัสไคลเอ็นต์และสร้างรหัสลับไคลเอ็นต์
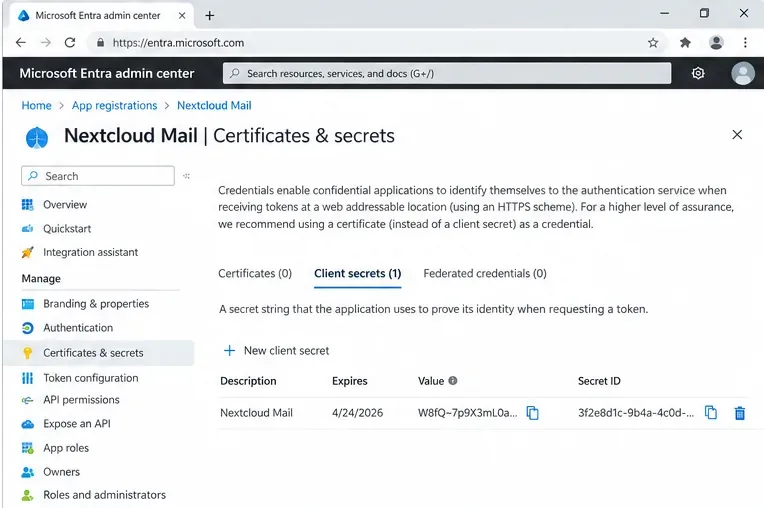
คัดลอกรหัสแอปพลิเคชัน (ไคลเอ็นต์) จากนั้นเปิดใบรับรองและความลับ สร้างความลับไคลเอ็นต์ใหม่ และคัดลอกค่าความลับ ทันที ไมโครซอฟต์ระบุว่าค่านี้จะไม่แสดงอีกหลังจากที่คุณออกจากหน้านั้น นอกจากนี้ยังจำกัดอายุการใช้งานของความลับไคลเอ็นต์ไว้ที่ 24 เดือนหรือน้อยกว่านั้น และแนะนำให้กำหนดระยะเวลาหมดอายุที่สั้นกว่าในเอกสารการลงทะเบียนแอปปัจจุบัน
สร้างและบันทึกค่ารหัสลับไคลเอ็นต์อย่างปลอดภัย ไมโครซอฟต์ระบุว่าค่ารหัสลับจะแสดงเพียงครั้งเดียวและมีอายุการใช้งานจำกัด วันหมดอายุนั้นเป็นเงื่อนไขการทำงาน ไม่ใช่รายละเอียดการติดตั้งเพียงครั้งเดียว ควรเพิ่มวันหมดอายุของรหัสลับลงในกระบวนการหมุนเวียนข้อมูลประจำตัวขององค์กร มิเช่นนั้น การใช้งาน Nextcloud Mail ที่ดูเหมือนเสถียรดีอาจล้มเหลวในภายหลัง เนื่องจากไม่สามารถรีเฟรชโทเค็นได้อีกต่อไป
ขั้นตอนที่ 8: ป้อนข้อมูลประจำตัวของ Microsoft ใน Nextcloud
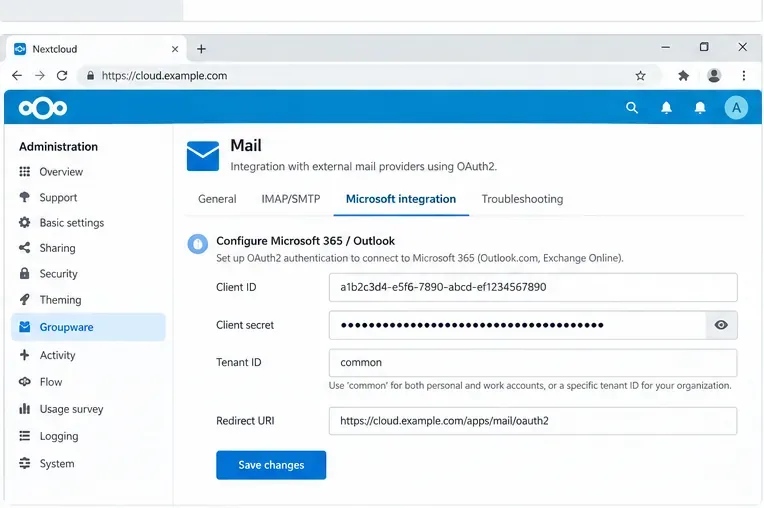
ในการตั้งค่าการดูแลระบบ Nextcloud ให้เปิดGroupware และพื้นที่การผสานรวม Microsoft ป้อน Client ID และ Client Secret คู่มืออย่างเป็นทางการของ Nextcloud ใช้ค่า Tenant commonสำหรับการกำหนดค่า Outlook ที่โฮสต์แบบกว้างๆ และเตือนอย่างชัดเจนว่า Tenant ID แบบกำหนดเองอยู่นอกเหนือคู่มือพื้นฐานนั้น เว้นแต่คุณจะเปลี่ยนประเภทบัญชีที่รองรับด้วย
ป้อนข้อมูลรับรองแอปพลิเคชัน Microsoft ใน Nextcloud Groupware คู่มืออย่างเป็นทางการของ Nextcloud ใช้ค่าเริ่มต้นของผู้เช่าเป็น “common” สำหรับตัวอย่าง Outlook ที่โฮสต์ทั่วไป สำหรับสิทธิ์การเข้าถึงโปรโตคอลพื้นฐาน เอกสารของ Microsoft ระบุขอบเขตการมอบหมายสิทธิ์ไว้ รวมถึงhttps://outlook.office.com/IMAP.AccessAsUser.Allสำหรับ IMAP และhttps://outlook.office.com/SMTP.SendSMTP ตลอดจนoffline_accessกรณีที่จำเป็นต้องใช้โทเค็นรีเฟรช Nextcloud จะสร้างขั้นตอนการให้บริการ แต่คุณควรตรวจสอบให้แน่ใจว่านโยบายผู้เช่าและกฎการเข้าถึงแบบมีเงื่อนไขอนุญาตการเข้าถึงที่ได้รับมอบหมายตามที่ร้องขอ
ขั้นตอนที่ 9: เชื่อมต่อบัญชี Microsoft และยืนยันกล่องจดหมาย
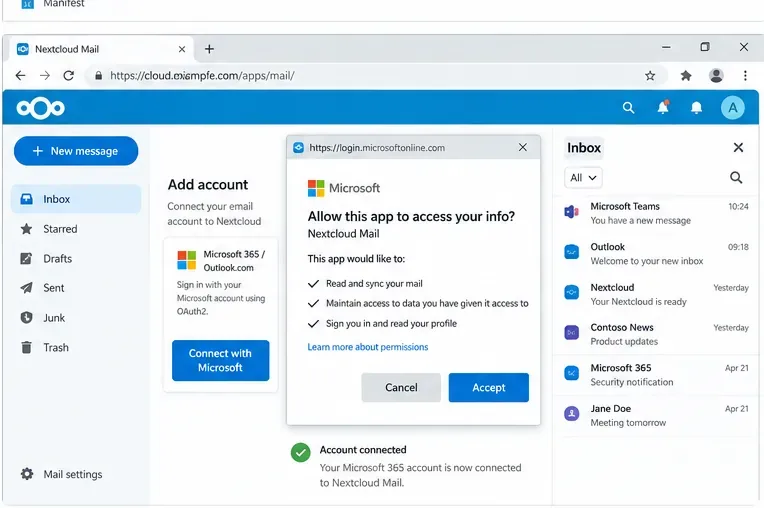
เพิ่มที่อยู่อีเมล Outlook หรือ Microsoft 365 ใน Nextcloud Mail แล้วดำเนินการต่อตามขั้นตอนการลงชื่อเข้าใช้/ให้ความยินยอมของ Microsoft คู่มือการดูแลระบบของ Nextcloud อธิบายว่า เมื่อกำหนดค่า OAuth แล้ว รหัสผ่านที่ป้อนระหว่างการตั้งค่าบัญชีจะถูกยกเลิก และผู้ใช้จะได้รับแจ้งขอความยินยอมจาก Microsoft
ดำเนินการขอความยินยอมจาก Microsoft ให้เสร็จสมบูรณ์ จากนั้นตรวจสอบว่าโฟลเดอร์โหลดได้ และการรับส่งข้อมูลทำงานได้ตามปกติ ก่อนที่จะถือว่าการตั้งค่า OAuth เสร็จสมบูรณ์ ย้ำอีกครั้งว่า ผลลัพธ์การยินยอมที่แสดงให้เห็นนั้นเป็นเพียงสัญญาณชั่วคราวเท่านั้น โปรดยืนยันว่ารายการโฟลเดอร์โหลดได้ สามารถอ่านข้อความทดสอบได้ สามารถส่งข้อความได้ และโฟลเดอร์ส่งแล้วมีสำเนาที่คาดหวังไว้
วิธีตรวจสอบว่า OAuth2 อยู่ในสภาพที่ใช้งานได้ดีหรือไม่
สัญญาณ มันหมายความว่าอย่างไร จะทำอย่างไรต่อไป
การให้ความยินยอมสำเร็จและกล่องจดหมายเข้าโหลดเสร็จแล้ว การอนุญาตและ IMAP น่าจะทำงานได้แล้ว ทดสอบการส่งอีเมลผ่าน SMTP และพฤติกรรมการรีเฟรชข้อมูล การให้ความยินยอมสำเร็จ แต่โฟลเดอร์ไม่โหลด การเปลี่ยนเส้นทางอาจเสร็จสมบูรณ์แล้วในขณะที่การเชื่อมต่ออีเมลล้มเหลว ตรวจสอบนโยบายของผู้ให้บริการ การเข้าถึง IMAP บันทึกของ Nextcloud และการตั้งค่าบัญชี การรับข้อมูลสำเร็จ แต่การส่งข้อมูลล้มเหลว IMAP ใช้งานได้ แต่การอนุญาต SMTP หรือนโยบายเซิร์ฟเวอร์อาจใช้งานไม่ได้ ตรวจสอบบริการ SMTP, สิทธิ์ที่ได้รับมอบหมาย และข้อจำกัดของผู้เช่า/ผู้ให้บริการ ใช้งานได้ในตอนแรก แต่ต่อมาจะขอให้ลงชื่อเข้าใช้ซ้ำ ๆ อาจเกิดจากปัญหาในการใช้งาน refresh token, ความถูกต้องของรหัสลับ, สถานะของแอป หรือนโยบายของผู้ให้บริการ ตรวจสอบการหมดอายุของข้อมูลลับ สถานะการเผยแพร่/การตรวจสอบแอป OAuth ข้อผิดพลาดของโทเค็น และการเปลี่ยนแปลงนโยบายล่าสุด ข้อผิดพลาดการเปลี่ยนเส้นทางไม่ตรงกัน URL ของฟังก์ชันเรียกกลับที่ลงทะเบียนไว้ไม่ตรงกับคำขออย่างแม่นยำ คัดลอก URI จาก Nextcloud อีกครั้ง แล้วเปรียบเทียบทีละตัวอักษร
เมื่อใดควรเปลี่ยนวิธีการของคุณ
ให้เปลี่ยนการตั้งค่าแอปพลิเคชัน OAuth การลองใหม่ซ้ำๆ จะไม่สามารถแก้ไขความไม่ตรงกันเชิงโครงสร้างได้
เมื่อ Nextcloud สร้างที่อยู่เรียกกลับภายใน, HTTP หรือที่อยู่เรียกกลับสาธารณะที่ไม่ถูกต้อง ให้เปลี่ยน URL การปรับใช้/การกำหนดค่าพร็อกซี แก้ไข URL ภายนอกที่ถูกต้องก่อน จากนั้นสร้างใหม่หรืออัปเดต URI การเปลี่ยนเส้นทางของผู้ให้บริการ
ควรใช้การจัดการเฉพาะของผู้ให้บริการแทนการใช้สมมติฐาน OAuth ทั่วไป เมื่อการเข้าถึงแบบมีเงื่อนไข นโยบายการยินยอมของผู้ดูแลระบบ การยืนยันแอปของ Google หรือขอบเขตที่จำกัด ป้องกันไม่ให้ผู้ใช้ดำเนินการอนุญาตเสร็จสมบูรณ์ การควบคุมเหล่านั้นถูกบังคับใช้โดยเจตนาโดยผู้ให้บริการข้อมูลประจำตัว
ควรพิจารณาใช้วิธีการตรวจสอบสิทธิ์แบบอื่นก็ต่อเมื่อผู้ให้บริการและนโยบายความปลอดภัยของคุณอนุญาตอย่างชัดเจนเท่านั้น ตัวอย่างเช่น อินเทอร์เฟซของ Nextcloud Mail ระบุว่ารหัสผ่าน Google App Password สามารถใช้เป็นทางเลือกได้เมื่อไม่ได้กำหนดค่า Google OAuth และบัญชี Google ใช้การตรวจสอบสิทธิ์แบบสองขั้นตอน อย่างไรก็ตาม วิธีนี้ไม่เทียบเท่ากับ OAuth2 และไม่ควรนำมาใช้เป็นทางเลือกทดแทนที่เหมาะสมที่สุดสำหรับทั้งองค์กรเพียงเพราะตั้งค่าได้ง่ายกว่า
ข้อจำกัดที่ทราบและข้อควรระวังในการแก้ไขปัญหาปี 2026
มีข้อควรระวังที่สำคัญอย่างหนึ่งในการวินิจฉัยปัญหาของโครงการ Nextcloud Mail ในเดือนกรกฎาคม 2026 ผู้ดูแลระบบได้ยืนยันรายงานข้อบกพร่องที่ระบุว่า ข้อผิดพลาด OAuth ฝั่งผู้ให้บริการยังคงแสดงหน้าเปลี่ยนเส้นทาง "บัญชีเชื่อมต่อแล้ว" เหมือนกับการอนุญาตสำเร็จ รายงานดังกล่าวครอบคลุมถึง Microsoft โดยตรงและระบุรูปแบบตัวควบคุมเดียวกันสำหรับ Google รายงานแยกต่างหากในปี 2026 อธิบายถึงความยากลำบากในการเชื่อมต่อบัญชีใหม่หลังจากโทเค็นรีเฟรชใช้งานไม่ได้ รายงานเหล่านี้ถูกยื่นสำหรับโค้ดเวอร์ชัน Mail 5.10.7 ดังนั้นอย่าคิดว่าทุกเวอร์ชันจะได้รับผลกระทบตลอดไป แต่ก็อย่าใช้หน้าเปลี่ยนเส้นทางเป็นหลักฐานเดียวของความสำเร็จเช่นกัน
คุณสามารถตรวจสอบ ปัญหาการจัดการข้อผิดพลาดการเปลี่ยนเส้นทาง OAuth และปัญหาการเชื่อมต่อ OAuth ใหม่ ของโปรเจ็กต์ได้หากคุณกำลังแก้ไขปัญหาในเวอร์ชันปัจจุบัน โปรดตรวจสอบเวอร์ชัน Mail ที่ติดตั้งและบันทึกการเปลี่ยนแปลงล่าสุดก่อนที่จะใช้วิธีแก้ปัญหาที่เขียนขึ้นสำหรับเวอร์ชันเก่ากว่า
รายการตรวจสอบการตรวจสอบขั้นสุดท้าย
ตรวจสอบว่าเวอร์ชันของแอปอีเมลที่ติดตั้งนั้นรองรับโดยเวอร์ชันของเซิร์ฟเวอร์ Nextcloud ของคุณหรือไม่
ใช้ URI การเปลี่ยนเส้นทางที่แสดงโดยอินสแตนซ์ Nextcloud จริง และลงทะเบียน URI นั้นกับผู้ให้บริการอย่างถูกต้อง
สำหรับ Google ให้ตรวจสอบกลุ่มเป้าหมาย OAuth การกำหนดค่าความยินยอม ข้อกำหนดขอบเขตที่จำกัด และสถานะการใช้งานจริง/การทดสอบ
สำหรับ Microsoft โปรดตรวจสอบประเภทบัญชีที่รองรับ ตัวเลือกผู้เช่า รหัสไคลเอ็นต์ ความถูกต้องของรหัสลับไคลเอ็นต์ และนโยบายการเข้าถึงแบบมีเงื่อนไขหรือนโยบายการยินยอมของผู้ดูแลระบบ
เชื่อมต่อบัญชีทดลองใช้งานหนึ่งบัญชีก่อนที่จะนำการตั้งค่านี้ไปใช้กับระบบโดยรวม
ทดสอบการโหลดกล่องจดหมายเข้า การอ่านข้อความ การส่งข้อความ การจัดเก็บในโฟลเดอร์ส่งแล้ว และการรีเฟรชโทเค็นในภายหลัง
บันทึกวันหมดอายุและสิทธิ์การเป็นเจ้าของรหัสลับของลูกค้า เพื่อป้องกันไม่ให้การหมุนเวียนข้อมูลประจำตัวกลายเป็นปัญหาขัดข้องโดยไม่คาดคิด
OAuth2 ปรับปรุงรูปแบบการตรวจสอบสิทธิ์สำหรับ Nextcloud Mail แต่ไม่ได้ขจัดความจำเป็นในการจัดการนโยบายผู้ให้บริการ, URI การเปลี่ยนเส้นทาง, ข้อมูลประจำตัวแอปพลิเคชัน และการเข้าถึงโปรโตคอลอีเมล การกำหนดค่าจะพร้อมใช้งานจริงเมื่อเส้นทางทั้งหมด—การอนุญาตจากผู้ให้บริการ, การรีเฟรชโทเค็น, การดึงข้อมูล IMAP และการส่ง SMTP—ทำงานได้อย่างคาดการณ์ได้ภายใต้นโยบายที่ใช้กับผู้ใช้ของคุณ