หากคุณต้องการรวมศูนย์บันทึกข้อมูลของเราเตอร์ ไฟร์วอลล์ เซิร์ฟเวอร์ และแอปพลิเคชันโดยไม่ต้องเสียค่าใช้จ่ายสำหรับแพลตฟอร์มเชิงพาณิชย์ ยังคงมีตัวเลือกฟรีที่ดีหลายตัว ตัวเลือกที่เหมาะสมที่สุดขึ้นอยู่กับว่าคุณต้องการตัวรับข้อมูลแบบง่าย อินเทอร์เฟซผู้ใช้แบบกราฟิกที่ใช้งานง่ายบน Windows หรือระบบจัดการบันทึกข้อมูลแบบครบวงจรที่สามารถค้นหาได้ ตัวเลือกที่เราแนะนำในปัจจุบัน ได้แก่ManageEngine EventLog Analyzer Free, PRTG Freeware, Graylog Open, rsyslog, syslog-ng Open Source Edition และ NXLog Community Edition
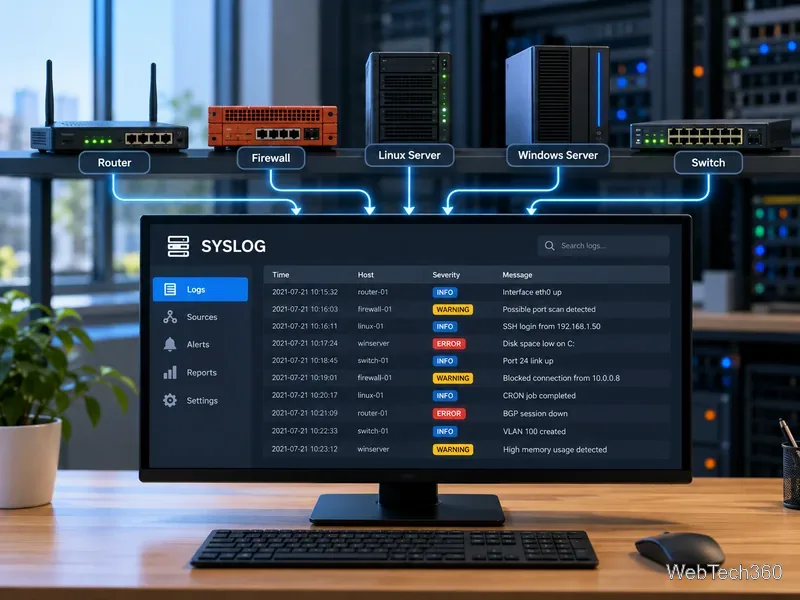
ระบบ syslog แบบรวมศูนย์ช่วยให้อุปกรณ์โครงสร้างพื้นฐานส่งข้อมูลเหตุการณ์ไปยังสตรีมเหตุการณ์เดียวที่สามารถค้นหาได้ แทนที่จะปล่อยให้บันทึกกระจัดกระจายอยู่ตามระบบต่างๆ
เซิร์ฟเวอร์ syslog ทำหน้าที่อะไรกันแน่
Syslog เป็นวิธีการมาตรฐานในการส่งการแจ้งเตือนเหตุการณ์จากระบบหนึ่งไปยังอีกระบบหนึ่ง รูปแบบข้อความที่ทันสมัยได้รับการกำหนดไว้ในRFC 5424 ตัวรวบรวมส่วนกลางจะรับข้อความเหล่านั้น จัดเก็บหรือส่งต่อ และอาจเพิ่มการค้นหา การกรอง แดชบอร์ด หรือการแจ้งเตือนได้
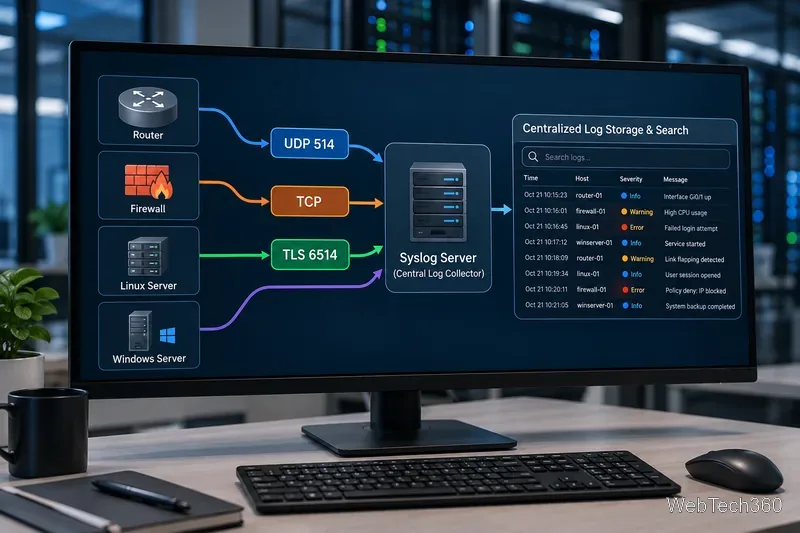
การขนส่งข้อมูลก็มีความสำคัญเช่นกัน การใช้งานแบบดั้งเดิมมักใช้ UDP เพราะใช้งานง่าย แต่ UDP ไม่รับประกันการส่งข้อมูลถึงปลายทาง TCP มีความน่าเชื่อถือมากกว่า ในขณะที่RFC 5425 กำหนดให้ใช้ syslog ผ่าน TLS และกำหนดให้พอร์ต TCP 6514 เป็นค่าเริ่มต้นสำหรับการขนส่งที่ปลอดภัยนั้น สำหรับการใช้งานจริง ควรเลือกใช้ TCP หรือ TLS เมื่ออุปกรณ์และตัวเก็บข้อมูลของคุณรองรับ
Windows Event Log ไม่เหมือนกับ syslog หากคุณต้องการเหตุการณ์ของ Windows ในไปป์ไลน์เดียวกัน ให้เลือกผลิตภัณฑ์ที่สามารถรวบรวมบันทึกของ Windows ได้โดยตรง หรือใช้เอเจนต์ที่แปลงและส่งต่อบันทึกเหล่านั้น
6 เซิร์ฟเวอร์และตัวเก็บรวบรวม syslog ฟรีที่ดีที่สุด
เครื่องมือ ข้อเสนอฟรี เหมาะที่สุดสำหรับ
ManageEngine EventLog Analyzer แหล่งบันทึกข้อมูลสูงสุด 5 แหล่ง ห้องปฏิบัติการขนาดเล็กที่ใช้ GUI Paessler PRTG เซ็นเซอร์ 100 ตัว ฟรีตลอดอายุการใช้งาน Syslog บวกกับการตรวจสอบเครือข่าย Graylog Open เวอร์ชันใช้งานฟรีแบบจัดการเองได้ ไม่มีข้อจำกัดปริมาณการนำเข้า การค้นหา แดชบอร์ด และการแจ้งเตือน rsyslog โอเพนซอร์ส เซิร์ฟเวอร์หรือรีเลย์ Linux ขนาดเล็ก syslog-ng OSE โอเพนซอร์ส การแยกวิเคราะห์และการกำหนดเส้นทางที่ยืดหยุ่น NXLog Community Edition รุ่นโอเพนซอร์สฟรี การรวบรวมและการส่งต่อข้ามแพลตฟอร์ม
1. โปรแกรมวิเคราะห์บันทึกเหตุการณ์ ManageEngine เวอร์ชันฟรี
EventLog Analyzer เป็นจุดเริ่มต้นที่สะดวกหากคุณต้องการอินเทอร์เฟซบนเว็บเบราว์เซอร์แทนการแก้ไขไฟล์การกำหนดค่า รุ่นฟรีรองรับแหล่งบันทึกได้สูงสุดห้าแหล่งและไม่มีวันหมดอายุ ประกอบด้วยการรวบรวมบันทึกแบบรวมศูนย์ รายงานการปฏิบัติตามข้อกำหนด และการวิเคราะห์บันทึก แต่การเชื่อมโยงแบบเรียลไทม์ขั้นสูงและการแจ้งเตือนนั้นมีเฉพาะในรุ่นที่ต้องชำระเงินเท่านั้น
2. โปรแกรมฟรีแวร์ Paessler PRTG
PRTG เป็นแพลตฟอร์มสำหรับการตรวจสอบเครือข่ายเป็นหลัก แต่เซนเซอร์ Syslog Receiver ของมันสามารถรวบรวมและวิเคราะห์ข้อความ syslog ได้ เวอร์ชันฟรีแวร์มีเซนเซอร์ให้ใช้งานตลอดชีพถึง 100 ตัว ทำให้มีประโยชน์สำหรับห้องปฏิบัติการในบ้านหรือสภาพแวดล้อมขนาดเล็กที่คุณต้องการตรวจสอบ ping, SNMP, แบนด์วิดท์ หรือเซิร์ฟเวอร์ด้วย ข้อจำกัดที่สำคัญอย่างหนึ่งคือ เซนเซอร์ Syslog Receiver ในปัจจุบันรองรับเฉพาะ UDP เท่านั้น
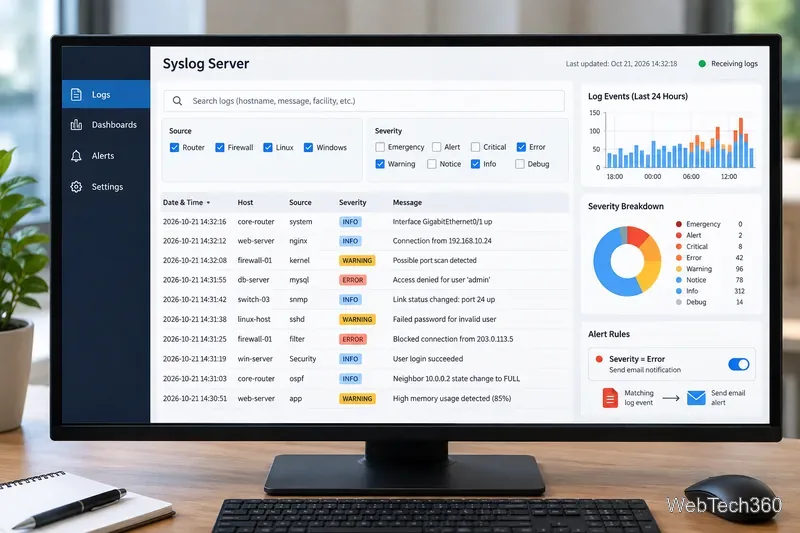
เครื่องมือรวบรวมข้อมูลแบบ GUI ช่วยให้การค้นหาเหตุการณ์ดิบ การกรองตามระดับความรุนแรง การแสดงผลข้อมูล และการส่งต่อไปยังขั้นตอนการแจ้งเตือนทำได้ง่ายขึ้น
3. Graylog Open
Graylog Open เป็นแพลตฟอร์มการจัดการบันทึกข้อมูลที่ครอบคลุมมากกว่า Graylog ระบุว่ารุ่น Open นั้นใช้งานได้ฟรีอย่างถาวร ไม่มีข้อจำกัดด้านปริมาณการรับข้อมูลรายวัน หรือปริมาณข้อมูลทั้งหมด และรวมถึงการรวบรวมบันทึกข้อมูล การค้นหา แดชบอร์ด และการแจ้งเตือน อินพุต syslog รองรับทั้ง TCP และ UDP ทำให้เป็นตัวเลือกที่ยอดเยี่ยมเมื่อคุณต้องการทดลองใช้เวิร์กโฟลว์ที่คล้ายกับ SIEM มากขึ้น แทนที่จะเป็นเพียงตัวรับข้อมูลพื้นฐาน ข้อเสียคือคุณต้องจัดการระบบสนับสนุนด้วยตนเอง
4. rsyslog
rsyslog เป็นหนึ่งในตัวเลือกที่ใช้งานได้จริงที่สุดสำหรับ Linux เป็นเฟรมเวิร์กการบันทึกข้อมูลที่มีประสิทธิภาพสูงและปรับเปลี่ยนได้ สามารถรับ syslog ผ่าน UDP หรือ TCP กำหนดเส้นทางข้อความด้วยกฎ เขียนลงไฟล์ และส่งต่อข้อมูลไปยังระบบอื่นได้ การรับข้อมูลผ่าน TCP ยังสามารถใช้ TLS ผ่านไดรเวอร์สตรีมเครือข่ายที่เหมาะสมได้ อย่างไรก็ตาม ไม่มีแดชบอร์ดในตัวที่สวยงาม ดังนั้น rsyslog จึงเหมาะที่สุดเมื่อคุณต้องการเซิร์ฟเวอร์ขนาดเล็ก รีเลย์ หรือส่วนประกอบไปป์ไลน์
5. syslog-ng รุ่นโอเพ่นซอร์ส
syslog-ng Open Source Edition เป็นอีกหนึ่งตัวเลือกโอเพนซอร์สที่พัฒนามาอย่างดีสำหรับระบบบันทึกข้อมูลแบบรวมศูนย์ มันสามารถรวบรวม วิเคราะห์ จัดประเภท เขียนใหม่ กรอง และส่งต่อบันทึกไปยังปลายทางต่างๆ ได้มากมาย เอกสารประกอบการใช้งานในปัจจุบันมีวิธีการตั้งค่าสำหรับบทบาทไคลเอ็นต์ เซิร์ฟเวอร์ และรีเลย์ ดังนั้นจึงมีประโยชน์อย่างยิ่งเมื่อคุณต้องการเรียนรู้วิธีการประกอบไปป์ไลน์บันทึกข้อมูลที่ยืดหยุ่น แทนที่จะติดตั้งแอปพลิเคชัน GUI เพียงอย่างเดียว
ตัวเก็บรวบรวม Syslog สามารถรับบันทึกผ่านการขนส่งที่แตกต่างกันได้ TLS ช่วยปกป้องข้อมูลระหว่างการส่ง ในขณะที่ UDP นั้นเรียบง่าย แต่ไม่รับประกันการส่งถึงปลายทาง
6. NXLog รุ่น Community Edition
NXLog Community Edition เป็นโปรแกรมเก็บรวบรวมข้อมูลแบบโอเพนซอร์สฟรีสำหรับ Windows และ GNU/Linux สามารถรับข้อมูลบันทึกผ่าน UDP และ TCP วิเคราะห์ syslog รวบรวมข้อมูล Windows Event Log และส่งต่อเหตุการณ์ไปยังแพลตฟอร์มอื่น ๆ มีประโยชน์อย่างยิ่งเมื่อคุณต้องการเอเจนต์หรือเทคโนโลยีเก็บรวบรวมข้อมูลขนาดเล็กเพียงตัวเดียวสำหรับระบบปฏิบัติการที่หลากหลาย แม้ว่าจะไม่ใช่แดชบอร์ดวิเคราะห์ข้อมูลแบบเต็มรูปแบบก็ตาม
คุณควรเลือกเซิร์ฟเวอร์ syslog ฟรีตัวไหนดี?
สำหรับแล็บ GUI ขนาดเล็กที่ใช้งานง่ายที่สุด: ManageEngine EventLog Analyzerสำหรับ syslog ควบคู่กับการตรวจสอบเครือข่าย: PRTG โปรแกรมฟรีแวร์หากต้องการแดชบอร์ดที่ค้นหาได้ง่ายและระบบจัดการบันทึกข้อมูลที่ครบครันยิ่งขึ้น: Graylog Openสำหรับตัวรับหรือตัวส่งต่อข้อมูล Linux ที่มีน้ำหนักเบา: rsyslogสำหรับการแยกวิเคราะห์และกำหนดเส้นทางข้อมูลแบบโอเพนซอร์สขั้นสูง: syslog-ng OSEสำหรับระบบ Windows และ Linux ที่ใช้เอเจนต์ตระกูลเดียวกัน: NXLog Community Edition
เหตุใด Kiwi Syslog Server จึงไม่อยู่ในรายชื่อซอฟต์แวร์ฟรีนี้อีกต่อไป
บทความเวอร์ชันก่อนหน้านี้แนะนำ SolarWinds Kiwi Syslog Server รุ่นฟรี ปัจจุบัน SolarWinds ระบุว่ารุ่นฟรีนี้"กำลังจะเปิดให้บริการเร็วๆ นี้" และเวอร์ชันที่ดาวน์โหลดได้นั้นเป็นเวอร์ชันทดลองใช้งานเต็มรูปแบบ 14 วัน เนื่องจากปัจจุบันยังไม่เปิดให้ดาวน์โหลดฟรีอย่างถาวร เราจึงไม่ได้นับรวมไว้ในกลุ่มเครื่องมือฟรีทั้งหกรายการข้างต้น คุณสามารถตรวจสอบสถานะปัจจุบันได้ที่หน้าเว็บทางการของ Kiwi Syslog Server