ทุกคนต้องการป้องกันไม่ให้ผู้บุกรุกออกจากบ้าน ในทำนองเดียวกัน—และด้วยเหตุผลที่คล้ายคลึงกัน ผู้ดูแลระบบเครือข่ายพยายามที่จะป้องกันผู้บุกรุกจากเครือข่ายที่พวกเขาจัดการ หนึ่งในทรัพย์สินที่สำคัญที่สุดขององค์กรหลายแห่งในปัจจุบันคือข้อมูลขององค์กร เป็นสิ่งสำคัญมากที่บุคคลที่มีเจตนาร้ายจำนวนมากจะพยายามอย่างเต็มที่เพื่อขโมยข้อมูลนั้น พวกเขาทำเช่นนั้นโดยใช้เทคนิคมากมายเพื่อเข้าถึงเครือข่ายและระบบโดยไม่ได้รับอนุญาต ดูเหมือนว่าจำนวนการโจมตีดังกล่าวจะเพิ่มขึ้นแบบทวีคูณเมื่อเร็วๆ นี้ และในเชิงปฏิกิริยา ได้มีการวางระบบเพื่อป้องกันการโจมตีดังกล่าว ระบบเหล่านี้เรียกว่า Intrusion Prevention Systems หรือ IPS วันนี้ เรากำลังดูระบบป้องกันการบุกรุกที่ดีที่สุดที่เราหาได้
เราจะเริ่มด้วยการพยายามให้คำจำกัดความว่าการป้องกันการบุกรุกคืออะไร แน่นอนว่าสิ่งนี้ทำให้เราต้องกำหนดว่าการบุกรุกคืออะไร จากนั้นเราจะสำรวจวิธีการตรวจจับต่างๆ ที่มักใช้และการดำเนินการแก้ไขใดที่เกิดขึ้นเมื่อตรวจพบ จากนั้นเราจะพูดถึงการป้องกันการบุกรุกแบบพาสซีฟโดยสังเขป เป็นมาตรการคงที่ที่สามารถนำมาใช้ซึ่งสามารถลดจำนวนการพยายามบุกรุกได้อย่างมาก คุณอาจแปลกใจที่พบว่าบางส่วนไม่เกี่ยวข้องกับคอมพิวเตอร์ เมื่อเราทุกคนเข้าใจตรงกัน เราจะสามารถตรวจสอบระบบป้องกันการบุกรุกที่ดีที่สุดบางระบบที่เราหาได้ในที่สุด
การป้องกันการบุกรุก - ทั้งหมดนี้เกี่ยวกับอะไร?
หลายปีก่อน ไวรัสเป็นปัญหาเดียวของผู้ดูแลระบบ ไวรัสมาถึงจุดที่เป็นเรื่องธรรมดามากจนอุตสาหกรรมตอบสนองด้วยการพัฒนาเครื่องมือป้องกันไวรัส วันนี้ไม่มีผู้ใช้ที่จริงจังในใจที่ถูกต้องจะคิดใช้งานคอมพิวเตอร์โดยไม่มีการป้องกันไวรัส แม้ว่าเราจะไม่ได้ยินไวรัสมากนักอีกต่อไป แต่การบุกรุกหรือการเข้าถึงข้อมูลของคุณโดยไม่ได้รับอนุญาตจากผู้ใช้ที่มุ่งร้ายนั้นเป็นภัยคุกคามใหม่ เนื่องจากข้อมูลมักเป็นทรัพย์สินที่สำคัญที่สุดขององค์กร เครือข่ายองค์กรจึงกลายเป็นเป้าหมายของแฮ็กเกอร์ที่มีเจตนาร้าย ซึ่งจะต้องใช้ความพยายามอย่างมากในการเข้าถึงข้อมูล เช่นเดียวกับซอฟต์แวร์ป้องกันไวรัสคือคำตอบสำหรับการแพร่กระจายของไวรัส Intrusion Prevention Systems คือคำตอบสำหรับการโจมตีของผู้บุกรุก
ระบบป้องกันการบุกรุกทำสองสิ่งเป็นหลัก ขั้นแรก พวกเขาตรวจจับความพยายามในการบุกรุก และเมื่อตรวจพบกิจกรรมที่น่าสงสัย พวกเขาจะใช้วิธีต่างๆ ในการหยุดหรือปิดกั้น มีสองวิธีที่สามารถตรวจจับความพยายามในการบุกรุกได้ การตรวจจับตามลายเซ็นทำงานโดยการวิเคราะห์การรับส่งข้อมูลเครือข่ายและข้อมูล และค้นหารูปแบบเฉพาะที่เกี่ยวข้องกับความพยายามในการบุกรุก ซึ่งคล้ายกับระบบป้องกันไวรัสแบบเดิมที่อาศัยคำจำกัดความของไวรัส การตรวจจับการบุกรุกตามลายเซ็นอาศัยลายเซ็นหรือรูปแบบการบุกรุก ข้อเสียเปรียบหลักของวิธีการตรวจจับนี้คือต้องมีลายเซ็นที่เหมาะสมเพื่อโหลดลงในซอฟต์แวร์ และเมื่อวิธีการโจมตีแบบใหม่ มักจะมีการล่าช้าก่อนที่จะอัปเดตลายเซ็นการโจมตี ผู้ค้าบางรายสามารถให้ลายเซ็นการโจมตีที่อัปเดตได้รวดเร็วมาก ในขณะที่ผู้ให้บริการรายอื่นๆ จะช้ากว่ามาก ความถี่และความถี่ในการอัพเดทลายเซ็นเป็นปัจจัยสำคัญที่ต้องพิจารณาเมื่อเลือกผู้ขาย
การตรวจจับตามความผิดปกติมีการป้องกันการโจมตีซีโร่เดย์ที่ดีกว่า ซึ่งเกิดขึ้นก่อนลายเซ็นการตรวจจับมีโอกาสได้รับการอัปเดต กระบวนการนี้จะค้นหาความผิดปกติแทนที่จะพยายามจดจำรูปแบบการบ���กรุกที่รู้จัก ตัวอย่างเช่น มันจะถูกทริกเกอร์หากมีคนพยายามเข้าถึงระบบด้วยรหัสผ่านที่ไม่ถูกต้องหลายครั้งติดต่อกัน ซึ่งเป็นสัญญาณทั่วไปของการโจมตีด้วยกำลังเดรัจฉาน นี่เป็นเพียงตัวอย่าง และโดยทั่วไปมีกิจกรรมที่น่าสงสัยหลายร้อยรายการที่สามารถกระตุ้นระบบเหล่านี้ได้ วิธีการตรวจจับทั้งสองมีข้อดีและข้อเสีย เครื่องมือที่ดีที่สุดคือเครื่องมือที่ใช้การผสมผสานระหว่างการวิเคราะห์ลายเซ็นและพฤติกรรมเพื่อการป้องกันที่ดีที่สุด
การตรวจจับการบุกรุกเป็นส่วนแรกของการป้องกัน เมื่อตรวจพบแล้ว ระบบป้องกันการบุกรุกจะทำงานอย่างแข็งขันในการหยุดกิจกรรมที่ตรวจพบ ระบบเหล่านี้สามารถดำเนินการแก้ไขได้หลายอย่าง ตัวอย่างเช่น พวกเขาสามารถระงับหรือปิดใช้งานบัญชีผู้ใช้ได้ การดำเนินการทั่วไปอีกประการหนึ่งคือการบล็อกที่อยู่ IP ต้นทางของการโจมตีหรือแก้ไขกฎไฟร์วอลล์ หากกิจกรรมที่เป็นอันตรายมาจากกระบวนการเฉพาะ ระบบป้องกันอาจฆ่ากระบวนการได้ การเริ่มกระบวนการป้องกันเป็นปฏิกิริยาทั่วไปอีกอย่างหนึ่ง และในกรณีที่เลวร้ายที่สุด สามารถปิดทั้งระบบเพื่อจำกัดความเสียหายที่อาจเกิดขึ้น งานที่สำคัญอีกประการหนึ่งของ Intrusion Prevention Systems คือการแจ้งเตือนผู้ดูแลระบบ บันทึกเหตุการณ์ และรายงานกิจกรรมที่น่าสงสัย
มาตรการป้องกันการบุกรุกแบบพาสซีฟ
แม้ว่าระบบป้องกันการบุกรุกสามารถปกป้องคุณจากการโจมตีหลายประเภท แต่ไม่มีอะไรดีไปกว่ามาตรการป้องกันการบุกรุกแบบพาสซีฟที่ล้าสมัยและล้าสมัย ตัวอย่างเช่น การกำหนดรหัสผ่านที่คาดเดายากเป็นวิธีที่ยอดเยี่ยมในการป้องกันการบุกรุกจำนวนมาก มาตรการป้องกันที่ง่ายอีกอย่างหนึ่งคือการเปลี่ยนรหัสผ่านเริ่มต้นของอุปกรณ์ แม้ว่าในเครือข่ายองค์กรจะมีไม่บ่อยนัก แต่ก็ไม่เคยเกิดขึ้นมาก่อน ฉันเห็นแต่เกตเวย์อินเทอร์เน็ตที่ยังคงมีรหัสผ่านผู้ดูแลระบบเริ่มต้นอยู่บ่อยเกินไป ในเรื่องของรหัสผ่าน อายุรหัสผ่านเป็นอีกขั้นตอนหนึ่งที่เป็นรูปธรรมที่สามารถนำไปใช้เพื่อลดความพยายามในการบุกรุก รหัสผ่านใดๆ ก็ตาม แม้แต่รหัสผ่านที่ดีที่สุดก็สามารถถอดรหัสได้ในที่สุด โดยให้เวลาเพียงพอ อายุรหัสผ่านช่วยให้แน่ใจว่ารหัสผ่านจะถูกเปลี่ยนก่อนที่จะถูกถอดรหัส
มีเพียงตัวอย่างของสิ่งที่สามารถทำได้เพื่อป้องกันการบุกรุก เราสามารถเขียนโพสต์ทั้งหมดเกี่ยวกับมาตรการเชิงรับที่สามารถนำมาใช้ได้ แต่นี่ไม่ใช่วัตถุประสงค์ของเราในวันนี้ เป้าหมายของเราคือการนำเสนอระบบป้องกันการบุกรุกที่ดีที่สุด
ระบบป้องกันการบุกรุกที่ดีที่สุด
รายการของเราประกอบด้วยเครื่องมือต่างๆ ที่สามารถใช้เพื่อป้องกันการพยายามบุกรุก เครื่องมือส่วนใหญ่ที่รวมไว้คือระบบป้องกันการบุกรุกที่แท้จริง แต่เรายังรวมเครื่องมือที่สามารถใช้เพื่อป้องกันการบุกรุกได้ รายการแรกของเราเป็นหนึ่งในตัวอย่างดังกล่าว โปรดจำไว้ว่า มากกว่าสิ่งอื่นใด การเลือกเครื่องมือที่จะใช้ควรได้รับคำแนะนำจากความต้องการเฉพาะของคุณ มาดูกันว่าเครื่องมือชั้นนำของเรามีอะไรบ้าง
1. SolarWinds Log & Event Manager (ทดลองใช้ฟรี)
SolarWinds เป็นชื่อที่รู้จักกันดีในการบริหารเครือข่าย มีชื่อเสียงในด้านการสร้างเครือข่ายและเครื่องมือการดูแลระบบที่ดีที่สุด ผลิตภัณฑ์เรือธง Network Performance Monitor ให้คะแนนอย่างสม่ำเสมอในหมู่เครื่องมือตรวจสอบแบนด์วิดท์เครือข่ายชั้นนำที่มีอยู่ SolarWinds ยังมีชื่อเสียงในด้านเครื่องมือฟรีมากมาย ซึ่งแต่ละอันก็ตอบสนองความต้องการเฉพาะของผู้ดูแลระบบเครือข่าย เซิร์ฟเวอร์ Kiwi Syslog หรือเซิร์ฟเวอร์ SolarWinds TFTP เป็นสองตัวอย่างที่ยอดเยี่ยมของเครื่องมือฟรีเหล่านี้
อย่าให้ชื่อของSolarWinds Log & Event Managerหลอกคุณ มันมีอะไรมากกว่าที่เห็น คุณลักษณะขั้นสูงบางอย่างของผลิตภัณฑ์นี้ถือเป็นระบบตรวจจับและป้องกันการบุกรุก ในขณะที่คุณสมบัติอื่นๆ กำหนดให้อยู่ในช่วงข้อมูลความปลอดภัยและการจัดการเหตุการณ์ (SIEM) ตัวอย่างเช่น เครื่องมือนี้แสดงความสัมพันธ์ของเหตุการณ์แบบเรียลไทม์และการแก้ไขแบบเรียลไทม์
 สำหรับปี 2021")
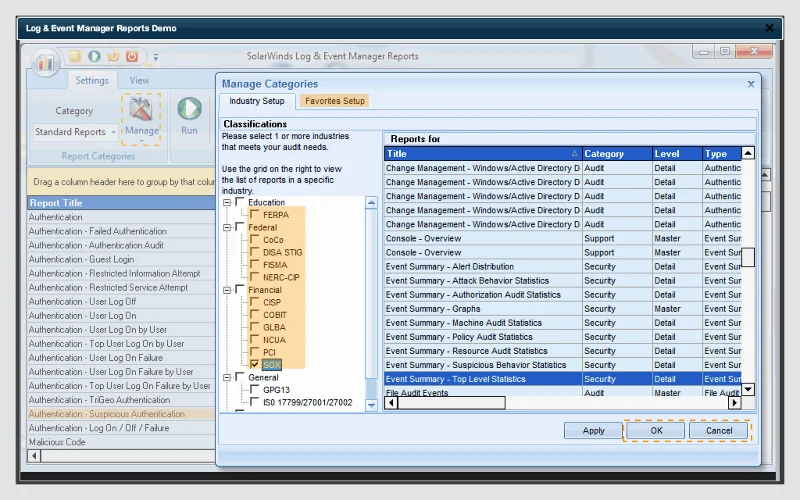
SolarWinds เข้าสู่ระบบและกิจกรรมผู้จัดการภูมิใจนำเสนอการตรวจสอบที่รวดเร็วของกิจกรรมที่น่าสงสัย (ฟังก์ชั่นตรวจจับการบุกรุก) และการตอบสนองอัตโนมัติ (ฟังก์ชั่นการป้องกันการบุกรุก) เครื่องมือนี้ยังสามารถใช้เพื่อดำเนินการตรวจสอบเหตุการณ์ด้านความปลอดภัยและนิติวิทยาศาสตร์ สามารถใช้เพื่อวัตถุประสงค์ในการบรรเทาผลกระทบและการปฏิบัติตามข้อกำหนด เครื่องมือนี้มีคุณลักษณะการรายงานที่ผ่านการตรวจสอบโดยการตรวจสอบแล้ว ซึ่งสามารถใช้เพื่อแสดงให้เห็นถึงการปฏิบัติตามกรอบการกำกับดูแลต่างๆ เช่น HIPAA, PCI-DSS และ SOX เครื่องมือนี้ยังมีการตรวจสอบความสมบูรณ์ของไฟล์และการตรวจสอบอุปกรณ์ USB คุณสมบัติขั้นสูงทั้งหมดของซอฟต์แวร์ทำให้เป็นแพลตฟอร์มความปลอดภัยแบบบูรณาการมากกว่าแค่ระบบการจัดการบันทึกและเหตุการณ์ที่ชื่อจะทำให้คุณเชื่อ
คุณลักษณะการป้องกันการบุกรุกของSolarWinds Log & Event Managerทำงานโดยใช้การดำเนินการที่เรียกว่า Active Responses ทุกครั้งที่ตรวจพบภัยคุกคาม คำตอบที่แตกต่างกันสามารถเชื่อมโยงกับการแจ้งเตือนเฉพาะได้ ตัวอย่างเช่น ระบบสามารถเขียนไปยังตารางไฟร์วอลล์เพื่อบล็อกการเข้าถึงเครือข่ายของที่อยู่ IP ต้นทางที่ได้รับการระบุว่าทำกิจกรรมที่น่าสงสัย เครื่องมือนี้ยังสามารถระงับบัญชีผู้ใช้ หยุดหรือเริ่มกระบวนการ และปิดระบบ คุณจะจำได้ว่าการดำเนินการแก้ไขเหล่านี้แม่นยำเพียงใดที่เราระบุก่อนหน้านี้
ราคาสำหรับSolarWinds Log & Event Managerแตกต่างกันไปตามจำนวนโหนดที่ถูกตรวจสอบ ราคาเริ่มต้นที่ $4,585 สำหรับโหนดที่ได้รับการตรวจสอบสูงสุด 30 โหนด และสิทธิ์ใช้งานสำหรับโหนดสูงสุด 2,500 โหนดสามารถซื้อได้ ทำให้ผลิตภัณฑ์สามารถปรับขนาดได้สูง หากคุณต้องการที่จะใช้ผลิตภัณฑ์สำหรับการทดสอบการทำงานและดูตัวเองถ้ามันเหมาะสมสำหรับคุณทดลองใช้ฟรี 30 วันเต็มรูปแบบสามารถใช้ได้
2. Splunk
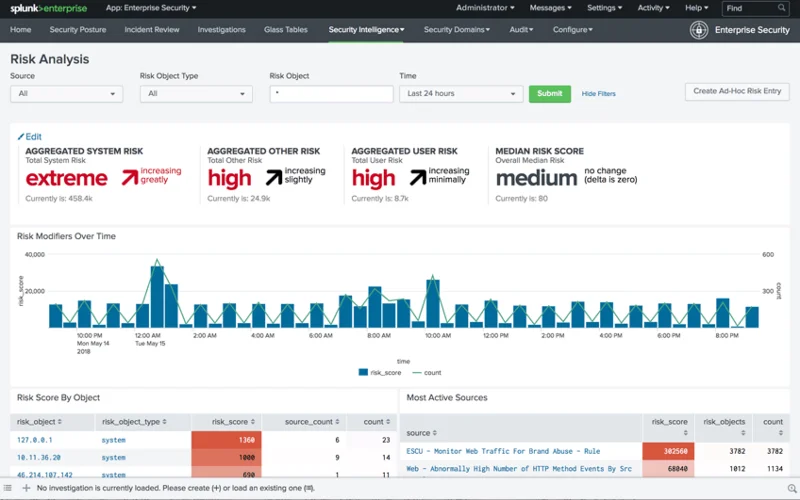
Splunkน่าจะเป็นหนึ่งในระบบป้องกันการบุกรุกที่ได้รับความนิยมมากที่สุด มีจำหน่ายในรุ่นต่างๆ หลายรุ่นพร้อมชุดคุณลักษณะที่แตกต่างกัน Splunk Enterprise SecurityหรือSplunk ESที่มักเรียกกันว่าเป็นสิ่งที่คุณต้องการสำหรับการป้องกันการบุกรุกอย่างแท้จริง ซอฟต์แวร์ตรวจสอบข้อมูลระบบของคุณแบบเรียลไทม์ โดยมองหาช่องโหว่และสัญญาณของกิจกรรมที่ผิดปกติ
 สำหรับปี 2021")
การตอบสนองด้านความปลอดภัยเป็นหนึ่งในความเหมาะสมของผลิตภัณฑ์และสิ่งที่ทำให้ผลิตภัณฑ์นี้เป็นระบบป้องกันการบุกรุก ใช้สิ่งที่ผู้ขายเรียกว่า Adaptive Response Framework (ARF) โดยผสานรวมกับอุปกรณ์จากผู้จำหน่ายความปลอดภัยมากกว่า 55 ราย และสามารถดำเนินการตอบสนองอัตโนมัติ เร่งงานที่ต้องดำเนินการด้วยตนเอง ชุดค่าผสมนี้หากการแก้ไขอัตโนมัติและการแทรกแซงด้วยตนเองสามารถให้โอกาสที่ดีที่สุดในการได้เปรียบอย่างรวดเร็ว เครื่องมือนี้มีส่วนต่อประสานกับผู้ใช้ที่เรียบง่ายและไม่เกะกะ ทำให้เป็นโซลูชันที่ชนะ คุณสมบัติการป้องกันที่น่าสนใจอื่น ๆ ได้แก่ ฟังก์ชัน "Notables" ซึ่งแสดงการแจ้งเตือนที่ผู้ใช้กำหนดเองได้ และ "Asset Investigator" สำหรับตั้งค่าสถานะกิจกรรมที่เป็นอันตรายและป้องกันปัญหาเพิ่มเติม
ข้อมูลราคาของSplunk Enterprise Securityไม่พร้อมใช้งาน คุณจะต้องติดต่อฝ่ายขายของ Splunk เพื่อรับใบเสนอราคาโดยละเอียด นี่เป็นผลิตภัณฑ์ที่ยอดเยี่ยมสำหรับการทดลองใช้ฟรี
3. สากัน
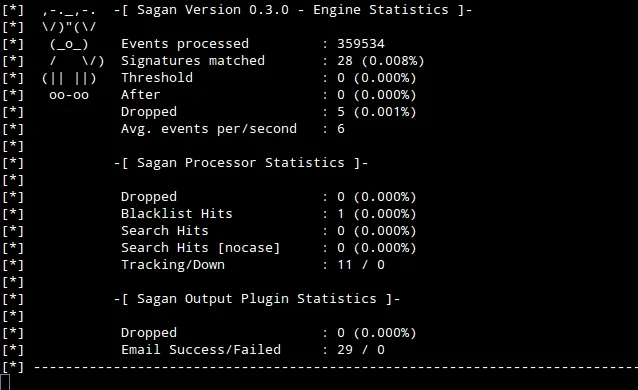
Saganเป็นระบบตรวจจับการบุกรุกฟรี อย่างไรก็ตาม เครื่องมือที่มีความสามารถในการเรียกใช้สคริปต์ซึ่งสามารถจัดอยู่ในหมวด Intrusion Prevention Systems เซแกนตรวจจับความพยายามในการบุกรุกผ่านการตรวจสอบไฟล์บันทึก คุณยังสามารถรวมSaganเข้ากับ Snort ซึ่งสามารถป้อนเอาต์พุตไปยังSaganทำให้เครื่องมือมีความสามารถในการตรวจจับการบุกรุกบนเครือข่าย อันที่จริงSaganสามารถรับข้อมูลจากเครื่องมืออื่นๆ มากมาย เช่น Bro หรือ Suricata ซึ่งรวมเอาความสามารถของเครื่องมือต่างๆ เข้าด้วยกันเพื่อการป้องกันที่ดีที่สุด
 สำหรับปี 2021")
มีการจับไปเป็นเซแกนของความสามารถในการเรียกใช้สคริปต์แม้ว่า คุณต้องเขียนสคริปต์การแก้ไข แม้ว่าเครื่องมือนี้อาจใช้ไม่ได้เป็นเครื่องมือป้องกันการบุกรุกเพียงอย่างเดียว แต่อาจเป็นองค์ประกอบสำคัญของระบบที่รวมเครื่องมือหลายอย่างโดยเชื่อมโยงเหตุการณ์จากแหล่งที่มาต่างๆ เข้าด้วยกัน ทำให้คุณได้รับผลิตภัณฑ์ที่ดีที่สุดมากมาย
แม้ว่าSaganจะสามารถติดตั้งได้บน Linux, Unix และ Mac OS เท่านั้น แต่ก็สามารถเชื่อมต่อกับระบบ Windows เพื่อรับกิจกรรมได้ คุณสมบัติที่น่าสนใจอื่นๆ ของ Sagan ได้แก่ การติดตามตำแหน่งที่อยู่ IP และการประมวลผลแบบกระจาย
4. OSSEC
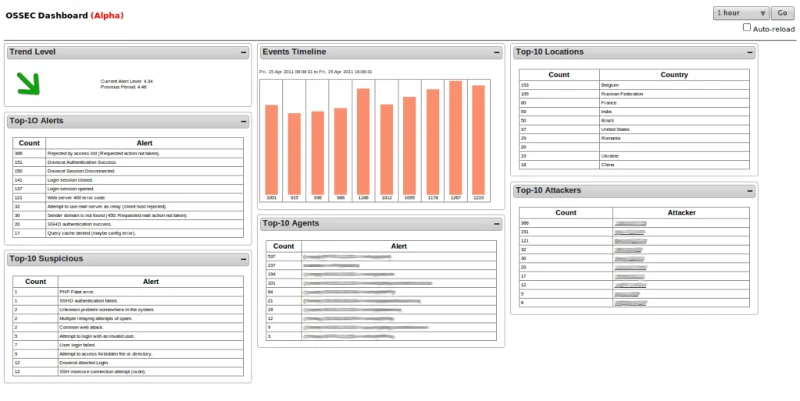
Open Source SecurityหรือOSSECเป็นหนึ่งในระบบตรวจจับการบุกรุกแบบโอเพนซอร์สชั้นนำ เรากำลังรวมไว้ในรายการของเราด้วยเหตุผลสองประการ ความนิยมของมันเป็นสิ่งที่เราต้องรวมไว้ โดยเฉพาะอย่างยิ่งเมื่อพิจารณาว่าเครื่องมือนี้ช่วยให้คุณสามารถระบุการดำเนินการที่จะดำเนินการโดยอัตโนมัติทุกครั้งที่มีการเรียกใช้การแจ้งเตือนเฉพาะ ทำให้มีความสามารถในการป้องกันการบุกรุกบางอย่าง OSSECเป็นของ Trend Micro ซึ่งเป็นหนึ่งในบริษัทชั้นนำด้านการรักษาความปลอดภัยด้านไอที และเป็นผู้ผลิตชุดป้องกันไวรัสที่ดีที่สุดชุดหนึ่ง
 สำหรับปี 2021")
เมื่อติดตั้งบนระบบปฏิบัติการที่คล้ายกับ Unix กลไกการตรวจจับของซอฟต์แวร์จะเน้นที่ไฟล์บันทึกและการกำหนดค่าเป็นหลัก มันสร้างเช็คซัมของไฟล์สำคัญและยืนยันเป็นระยะ แจ้งเตือนคุณหรือเรียกการดำเนินการแก้ไขเมื่อใดก็ตามที่มีสิ่งแปลก ๆ เกิดขึ้น นอกจากนี้ยังจะตรวจสอบและแจ้งเตือนความพยายามที่ผิดปกติในการเข้าถึงรูท บน Windows ระบบยังคอยจับตาดูการแก้ไขรีจิสทรีที่ไม่ได้รับอนุญาต เนื่องจากอาจเป็นสัญญาณบ่งบอกถึงกิจกรรมที่เป็นอันตราย การตรวจจับใด ๆ จะทริกเกอร์การแจ้งเตือนซึ่งจะแสดงบนคอนโซลส่วนกลางในขณะที่การแจ้งเตือนจะถูกส่งทางอีเมลด้วย
OSSECเป็นระบบป้องกันการบุกรุกบนโฮสต์ ดังนั้น จึงต้องติดตั้งไว้ในคอมพิวเตอร์แต่ละเครื่องที่คุณต้องการป้องกัน อย่างไรก็ตาม คอนโซลแบบรวมศูนย์จะรวบรวมข้อมูลจากคอมพิวเตอร์ที่ได้รับการป้องกันแต่ละเครื่องเพื่อการจัดการที่ง่ายขึ้น OSSECคอนโซลจะทำงานบนระบบปฏิบัติการ UNIX เหมือน แต่ตัวแทนที่มีอยู่เพื่อปกป้องโฮสต์ของ Windows หรือใช้เครื่องมืออื่นๆ เช่น Kibana หรือ Graylog เป็นส่วนหน้าของเครื่องมือก็ได้
5. เปิด WIPS-NG
เราไม่แน่ใจเหมือนกันว่าควรรวมOpen WIPS NGไว้ในรายการของเราหรือไม่ เพิ่มเติมเกี่ยวกับเรื่องนี้ในอีกสักครู่ ส่วนใหญ่ทำให้มันเป็นผลิตภัณฑ์เดียวที่กำหนดเป้าหมายเครือข่ายไร้สายโดยเฉพาะ เปิด WIPS NG– โดยที่ WIPS ย่อมาจาก Wireless Intrusion Prevention System – เป็นเครื่องมือโอเพ่นซอร์สซึ่งทำจากสามองค์ประกอบหลัก อย่างแรกคือมีเซ็นเซอร์ นี่เป็นกระบวนการโง่ ๆ ที่จับการรับส่งข้อมูลแบบไร้สายและส่งไปยังเซิร์ฟเวอร์เพื่อทำการวิเคราะห์ อย่างที่คุณอาจเดาได้ ส่วนประกอบต่อไปคือเซิร์ฟเวอร์ มันรวบรวมข้อมูลจากเซ็นเซอร์ทั้งหมด วิเคราะห์ข้อมูลที่รวบรวม และตอบสนองต่อการโจมตี องค์ประกอบนี้เป็นหัวใจสำคัญของระบบ สุดท้ายแต่ไม่ท้ายสุดคือส่วนประกอบอินเทอร์เฟซซึ่งเป็น GUI ที่คุณใช้จัดการเซิร์ฟเวอร์และแสดงข้อมูลเกี่ยวกับภัยคุกคามที่พบในเครือข่ายไร้สายของคุณ
สาเหตุหลักที่ทำให้เราลังเลก่อนที่จะรวมOpen WIPS NGในรายการของเราว่า ดีอย่างที่มันเป็น ไม่ใช่ทุกคนที่ชอบผู้พัฒนาผลิตภัณฑ์ มาจากผู้พัฒนาเดียวกันกับ Aircrack NG ซึ่งเป็นโปรแกรมดักจับแพ็กเก็ตไร้สายและตัวถอดรหัสรหัสผ่าน ซึ่งเป็นส่วนหนึ่งของชุดเครื่องมือของแฮ็กเกอร์ WiFi ทุกเครื่อง นี่เป็นการเปิดการอภิปรายเกี่ยวกับจริยธรรมของนักพัฒนาและทำให้ผู้ใช้บางคนระมัดระวัง ในทางกลับกัน ภูมิหลังของนักพัฒนาสามารถถูกมองว่าเป็นข้อพิสูจน์ถึงความรู้เชิงลึกของเขาเกี่ยวกับความปลอดภัยของ Wi-Fi
6. Fail2Ban
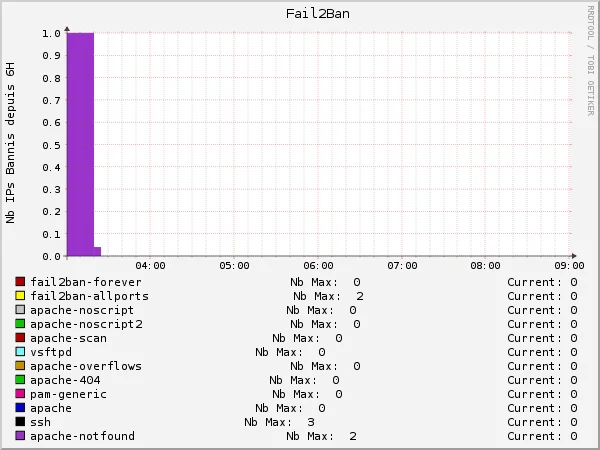
Fail2Banเป็นระบบตรวจจับการบุกรุกโฮสต์ฟรีที่ได้รับความนิยมพร้อมคุณสมบัติป้องกันการบุกรุก ซอฟต์แวร์ทำงานโดยการตรวจสอบไฟล์บันทึกของระบบสำหรับเหตุการณ์ที่น่าสงสัย เช่น การพยายามเข้าสู่ระบบที่ล้มเหลวหรือการค้นหาการหาประโยชน์ เมื่อระบบตรวจพบสิ่งที่น่าสงสัย ระบบจะตอบสนองโดยการอัปเดตกฎไฟร์วอลล์ในเครื่องโดยอัตโนมัติเพื่อบล็อกที่อยู่ IP ต้นทางของพฤติกรรมที่เป็นอันตราย แน่นอนว่านี่หมายความว่ากระบวนการไฟร์วอลล์บางอย่างกำลังทำงานอยู่บนเครื่องท้องถิ่น นี่คือข้อเสียเปรียบหลักของเครื่องมือ อย่างไรก็ตาม คุณสามารถกำหนดค่าการดำเนินการตามอำเภอใจอื่นๆ เช่น เรียกใช้สคริปต์แก้ไขหรือส่งการแจ้งเตือนทางอีเมลได้
 สำหรับปี 2021")
Fail2Ban มาพร้อมกับทริกเกอร์การตรวจจับที่สร้างไว้ล่วงหน้าหลายตัวที่เรียกว่าตัวกรอง ซึ่งครอบคลุมบริการทั่วไปบางส่วน เช่น Apache, Courrier, SSH, FTP, Postfix และอื่นๆ อีกมากมาย ดังที่เราได้กล่าวไปแล้ว การดำเนินการแก้ไขทำได้โดยการปรับเปลี่ยนตารางไฟร์วอลล์ของโฮสต์ Fail2Banรองรับ Netfilter, IPtablesหรือตาราง hosts.deny ของ TCP Wrapper ตัวกรองแต่ละตัวสามารถเชื่อมโยงกับการกระทำหนึ่งอย่างหรือหลายอย่าง ตัวกรองและการกระทำร่วมกันเรียกว่าคุก
7. Bro Network Security Monitor
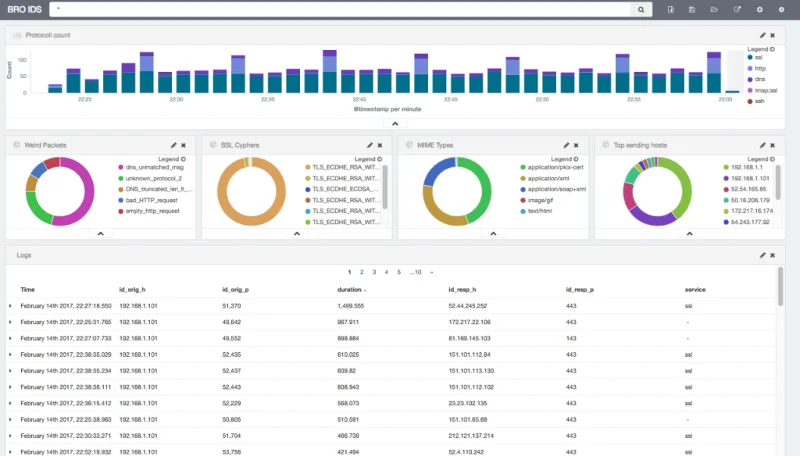
การรักษาความปลอดภัยตรวจสอบ Bro เครือข่ายเป็นอีกหนึ่งเครือข่ายระบบตรวจจับการบุกรุกฟรีกับ IPS เหมือนการทำงาน มันทำงานในสองขั้นตอน ขั้นแรกบันทึกการรับส่งข้อมูล จากนั้นจึงวิเคราะห์ เครื่องมือนี้ทำงานหลายชั้นจนถึงชั้นแอปพลิเคชันซึ่งช่วยตรวจจับความพยายามในการบุกรุกได้ดีขึ้น โมดูลการวิเคราะห์ของผลิตภัณฑ์ประกอบด้วยสององค์ประกอบ องค์ประกอบแรกเรียกว่า Event Engine และมีวัตถุประสงค์เพื่อติดตามเหตุการณ์ที่ทริกเกอร์ เช่น การเชื่อมต่อ TCP หรือคำขอ HTTP เหตุการณ์จะถูกวิเคราะห์โดย Policy Scripts ซึ่งเป็นองค์ประกอบที่สอง งานของสคริปต์นโยบายคือการตัดสินใจว่าจะทริกเกอร์การเตือน เริ่มการทำงาน หรือละเว้นเหตุการณ์ มีความเป็นไปได้ที่จะเปิดตัวการดำเนินการที่ทำให้Bro Network Security Monitorมีฟังก์ชัน IPS
 สำหรับปี 2021")
การรักษาความปลอดภัยตรวจสอบ Bro เครือข่ายมีข้อ จำกัด บาง จะติดตามเฉพาะกิจกรรม HTTP, DNS และ FTP และจะตรวจสอบการรับส่งข้อมูล SNMP ด้วย นี่เป็นสิ่งที่ดี เนื่องจาก SNMP มักใช้สำหรับการตรวจสอบเครือข่าย แม้ว่าจะมีข้อบกพร่องด้านความปลอดภัยที่ร้ายแรงก็ตาม SNMP แทบไม่มีการรักษาความปลอดภัยในตัวและใช้การรับส่งข้อมูลที่ไม่ได้เข้ารหัส และเนื่องจากโปรโตคอลนี้สามารถใช้แก้ไขการกำหนดค่าได้ ผู้ใช้ที่ประสงค์ร้ายจึงสามารถใช้ประโยชน์จากมันได้อย่างง่ายดาย ผลิตภัณฑ์จะคอยจับตาดูการเปลี่ยนแปลงการกำหนดค่าอุปกรณ์และกับดัก SNMP สามารถติดตั้งได้บน Unix, Linux และ OS X แต่ไม่มีให้สำหรับ Windows ซึ่งอาจเป็นข้อเสียเปรียบหลัก มิฉะนั้น นี่เป็นเครื่องมือที่น่าสนใจมากซึ่งคุ้มค่าที่จะลอง