Ingressคือปริมาณการรับส่งข้อมูลเครือข่ายที่เข้าสู่เครือข่าย อุปกรณ์ หรืออินเทอร์เฟซที่กำหนดไว้ส่วน Egressคือปริมาณการรับส่งข้อมูลที่ออกจากเครือข่าย อุปกรณ์ หรืออินเทอร์เฟซนั้น คำศัพท์เหล่านี้มีความสัมพันธ์กับจุดที่กำลังวัด ไม่ใช่ป้ายกำกับถาวรที่ติดอยู่กับแพ็กเก็ต การร้องขอจากแล็ปท็อปไปยังบริการคลาวด์ถือเป็น Egress จากแล็ปท็อปหรือเครือข่ายสำนักงาน และเป็น Ingress ไปยังบริการคลาวด์ สำหรับกฎไฟร์วอลล์ แพลตฟอร์มคลาวด์มักกำหนด Ingress ว่าเป็นแพ็กเก็ตที่เข้าสู่เป้าหมาย และ Egress ว่าเป็นแพ็กเก็ตที่ออกจากเป้าหมาย ดูคำจำกัดความของการรับส่งข้อมูล Ingress และ Egress จาก Google Cloud
 ที่ขอบเขตของเครือข่าย LAN การรับส่งข้อมูลที่เข้ามาในเครือข่ายส่วนตัวเรียกว่าขาเข้า (ingress) ส่วนการรับส่งข้อมูลที่ออกจากเครือข่ายเรียกว่าขาออก (egress)
ทางเข้าและทางออกโดยสังเขป
| เทอม | ความหมายสัมพันธ์กับขอบเขตที่เลือกไว้ | ตัวอย่าง |
|---|
| ทางเข้า | ขาเข้า; ได้รับโดยปลายทาง | การเชื่อมต่อที่เข้ามายังเว็บเซิร์ฟเวอร์หรือเครื่องเสมือนบนคลาวด์ |
| ทางออก | ขาออก; ส่งจากปลายทาง | แล็ปท็อปกำลังอัปโหลดไฟล์ไปยังที่เก็บข้อมูลบนคลาวด์ |
เหตุใดมุมมองจึงมีความสำคัญ
ลองนึกภาพพนักงานคนหนึ่งเปิดเว็บไซต์ คำขอจะออกจากแล็ปท็อปของพนักงานและเครือข่าย LAN ในสำนักงาน ดังนั้นจึงเป็นคำขอขาออกจากระบบเหล่านั้น เมื่อถึงเกตเวย์ของบริษัท แพ็กเก็ตจะเข้าสู่เกตเวย์ผ่านอินเทอร์เฟซที่เชื่อมต่อกับ LAN และออกจากเกตเวย์ผ่านอินเทอร์เฟซที่เชื่อมต่อกับอินเทอร์เน็ต ที่เซิร์ฟเวอร์ของเว็บไซต์ คำขอเดียวกันนี้ถือเป็นคำขอขาเข้า การตอบกลับจะใช้เส้นทางย้อนกลับ
นั่นเป็นเหตุผลที่เครื่องมือเครือข่ายอาจแสดงค่าขาเข้า/ขาออก , รับ/ส่งหรือRx/Txแทนที่จะแสดงเพียงแค่ขาเข้าและขาออก ค่า "ขาเข้า" บนแดชบอร์ดมักจะอธิบายถึงปริมาณการรับส่งข้อมูลที่ได้รับโดยอินเทอร์เฟซเฉพาะที่กำลังวัดอยู่ ไม่ใช่ปริมาณการรับส่งข้อมูลที่เข้าสู่องค์กรทั้งหมดของคุณ ตรวจสอบเสมอว่าบริบทนั้นเป็นโฮสต์ อินเทอร์เฟซ ซับเน็ต ไฟร์วอลล์ ทรัพยากรคลาวด์ หรือเครือข่ายทั้งหมด
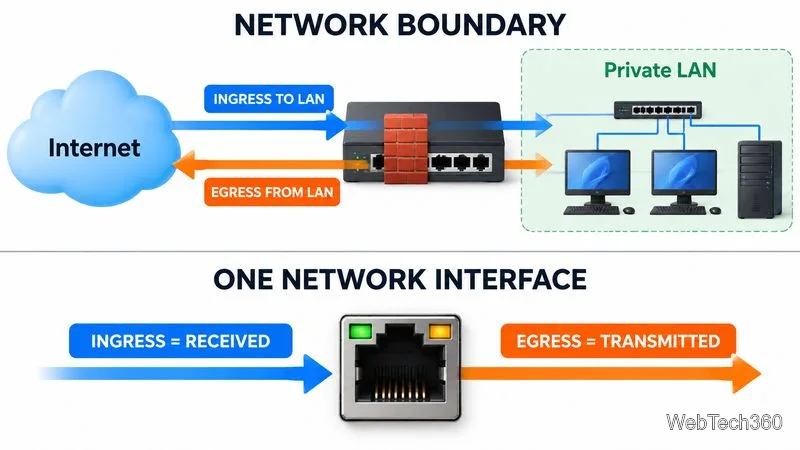 การเข้าและออกขึ้นอยู่กับขอบเขต: มุมมองระดับเครือข่ายแตกต่างจากมุมมองระดับอินเทอร์เฟซเดียว
วิธีการตรวจสอบการเข้าและออก
ซอฟต์แวร์ตรวจสอบเครือข่ายจะรวบรวมตัวนับอินเทอร์เฟซ ปริมาณงาน ข้อผิดพลาดและการทิ้งข้อมูล ความหน่วง และความพร้อมใช้งานของอุปกรณ์ โปรโตคอลการจัดการเครือข่ายอย่างง่าย (SNMP) มักใช้ในการตรวจสอบสวิตช์ เราเตอร์ ไฟร์วอลล์ และเซิร์ฟเวอร์ที่รองรับข้อกำหนด MIB ของกลุ่มอินเทอร์เฟซของ IETF (RFC 2863)กำหนดifInOctetsและifOutOctetsนับจำนวนไบต์ที่รับและส่ง ใช้ตัวนับความจุสูง 64 บิตบนลิงก์ความเร็วสูงเมื่อมีให้ใช้งาน
SNMP แสดงปริมาณการรับส่งข้อมูล แต่ไม่แสดงเสมอไปว่าแอปพลิเคชันหรืออุปกรณ์ปลายทางใดเป็นผู้สร้างข้อมูลนั้น NetFlow, IPFIX, sFlow หรือ jFlow สามารถเพิ่มที่อยู่ IP ต้นทาง/ปลายทาง พอร์ต โปรโตคอล และปริมาณการรับส่งข้อมูลได้ การจับแพ็กเก็ตให้รายละเอียดที่ลึกกว่า แต่ต้องการพื้นที่จัดเก็บข้อมูลมากกว่าและอาจเปิดเผยข้อมูลที่ละเอียดอ่อน ควรใช้ SNMPv3 หากรองรับ และจำกัดการเข้าถึงการตรวจสอบ
เครื่องมือตรวจสอบเครือข่ายเพื่อประเมินผล
- SolarWinds Network Performance Monitorติดตามการใช้งานอินเทอร์เฟซ สุขภาพของอุปกรณ์ เส้นทาง การแจ้งเตือน และแนวโน้มประสิทธิภาพในสภาพแวดล้อมเครือข่ายต่างๆ
- ManageEngine OpManagerให้บริการตรวจสอบอุปกรณ์และอินเทอร์เฟซ การมองเห็นปริมาณการรับส่งข้อมูล การค้นหา และการรายงาน โดยความสามารถในการวิเคราะห์การไหลเพิ่มเติมจะขึ้นอยู่กับส่วนประกอบที่เลือกใช้
- Paessler PRTGผสานรวมการตรวจสอบอินเทอร์เฟซ SNMP เข้ากับโปรโตคอลการไหลของข้อมูล และการแจ้งเตือนแบนด์วิดท์ที่สามารถกำหนดค่าได้
เปรียบเทียบการรองรับอุปกรณ์ โปรโตคอล การเก็บรักษาข้อมูล การแจ้งเตือน การติดตั้งใช้งาน และจำนวนอินเทอร์เฟซหรือตัวชี้วัดที่คุณต้องการ SNMP แสดงแบนด์วิดท์โดยรวม ข้อมูลโฟลว์ช่วยระบุว่าอะไรกำลังใช้แบนด์วิดท์นั้น การตรวจสอบเพียงอย่างเดียวไม่ได้บล็อกการรับส่งข้อมูล
การเข้าถึงข้อมูลในด้านความปลอดภัย
การรับส่งข้อมูลขาออกเป็นเรื่องปกติ ความเสี่ยงอยู่ที่การส่งออกข้อมูลโดยไม่ได้รับอนุญาตเช่น ไฟล์สำคัญที่ส่งไปยังอีเมลส่วนตัว บริการคลาวด์ที่ไม่ได้รับอนุญาต หรือเซิร์ฟเวอร์ภายนอกที่น่าสงสัย การอัปโหลดข้อมูลจำนวนมากเพียงอย่างเดียวไม่ได้บ่งชี้ว่ามีการละเมิดข้อมูล ให้สังเกตปลายทางใหม่ ปริมาณที่ผิดปกติ แอปหรือบัญชีที่ไม่คุ้นเคย กิจกรรมนอกเวลาทำการ หรือการถ่ายโอนข้อมูลที่แตกต่างจากมาตรฐานขององค์กร
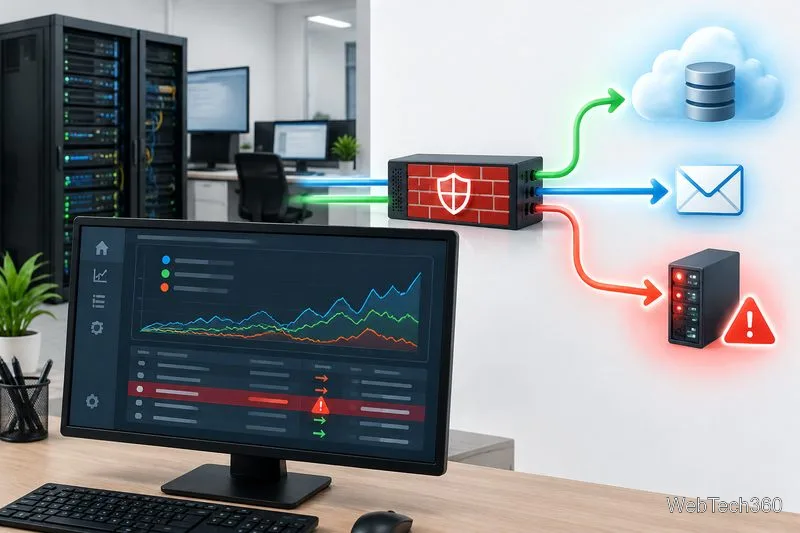 การตรวจสอบการจราจรขาออกมีประโยชน์มากที่สุดเมื่อพบปลายทางและรูปแบบการเปลี่ยนเส้นทางที่ผิดปกติ ซึ่งกระตุ้นให้เกิดการตรวจสอบ
ควรใช้การควบคุมแบบหลายระดับแทนการใช้แดชบอร์ดเดียว:
- กำหนดนโยบาย:ระบุรายการบริการที่ได้รับอนุมัติ จำแนกประเภทข้อมูลที่ละเอียดอ่อน และอธิบายกฎการแบ่งปันข้อมูล
- จำกัดการเข้าถึงขาออก:ใช้กฎไฟร์วอลล์ เกตเวย์เว็บที่ปลอดภัย หรือการกรอง DNS เพื่อจำกัดปลายทางและบริการที่ไม่จำเป็น
- รวบรวมบันทึกข้อมูล:เชื่อมโยงเหตุการณ์ต่างๆ จากไฟร์วอลล์ อุปกรณ์ปลายทาง ข้อมูลประจำตัว ระบบคลาวด์ และการเข้าถึงไฟล์ แจ้งเตือนเมื่อพบความผิดปกติที่สำคัญจากปริมาณการใช้งานปกติ
- ปกป้องข้อมูลสำคัญ:พิจารณาใช้ระบบป้องกันการสูญเสียข้อมูล (DLP) และการควบคุมปลายทางสำหรับการอัปโหลด การคัดลอก และสื่อบันทึกข้อมูลแบบถอดได้ ทดสอบนโยบายเพื่อหลีกเลี่ยงการรบกวนการทำงานที่ถูกต้องตามกฎหมาย
เครื่องมือ SIEM เหมาะสมกับการใช้งานในด้านใดบ้าง
แพลตฟอร์มการจัดการข้อมูลและเหตุการณ์ด้านความปลอดภัย (SIEM) รวบรวมบันทึกและเชื่อมโยงเหตุการณ์ต่างๆ ไว้ในที่เดียว เพื่อให้นักวิเคราะห์สามารถตรวจสอบการขโมยข้อมูลหรือบัญชีที่ถูกบุกรุกได้ SIEM เป็นส่วนเสริม แต่ไม่ได้มาแทนที่กฎไฟร์วอลล์, DLP หรือการป้องกันปลายทาง ตัวเลือกต่างๆ ได้แก่SolarWinds Security Event Manager , Splunk Enterprise SecurityและManageEngine Log360ควรเปรียบเทียบคุณสมบัติปัจจุบัน ใบอนุญาต ปริมาณข้อมูล และระยะเวลาการเก็บรักษาข้อมูล
รายการตรวจสอบอย่างรวดเร็ว
- จดบันทึกขอบเขตที่แน่นอน: โฮสต์, อินเทอร์เฟซ, ซับเน็ต, ไฟร์วอลล์ หรือทรัพยากรบนคลาวด์
- โปรดยืนยันว่าเครื่องมือนี้หมายถึงอะไรเมื่อพูดถึงขาเข้า/ขาออก, รับ/ส่ง และ Rx/Tx
- ข้อมูลปริมาณการรับส่งข้อมูลพื้นฐานจำแนกตามทิศทาง ปลายทาง โปรโตคอล เวลา และกระบวนการทางธุรกิจ
- ตั้งค่าการแจ้งเตือนที่เป็นประโยชน์และกำหนดผู้ที่จะตรวจสอบการแจ้งเตือนเหล่านั้น
- ทดสอบข้อจำกัดการออกนอกระบบทั้งกับเวิร์กโฟลว์ที่ได้รับอนุมัติและปลายทางที่ไม่ได้รับอนุญาต
โดยสรุปแล้ว ingress หมายถึง “ขาเข้า” และ egress หมายถึง “ขาออก” แต่จะเข้าใจได้ก็ต่อเมื่อระบุได้แล้วว่าทราฟฟิกนั้นเข้าหรือออกจากอะไร ใช้ตัวนับอินเทอร์เฟซและข้อมูลการไหลเพื่อทำความเข้าใจประสิทธิภาพ จากนั้นเชื่อมโยงกิจกรรมขาออกกับข้อมูลประจำตัว ปลายทาง และบันทึกแอปพลิเคชันเพื่อตรวจสอบความเสี่ยงด้านความปลอดภัย









