การติดตั้ง Google Chrome บน Gooroom OS นั้นโดยทางเทคนิคแล้วคล้ายกับการติดตั้งบน Debian แต่มีคำถามเพิ่มเติมที่ต้องตอบก่อนคือ คอมพิวเตอร์เครื่องนั้นเป็นการติดตั้ง Gooroom ทั่วไป หรือเป็นปลายทางที่ได้รับการจัดการจากส่วนกลางและมีการรักษาความปลอดภัยอย่างเข้มงวด? ข้อแตกต่างนี้มีความสำคัญมากกว่าคำสั่ง Chrome เองเสียอีก
ณ เดือนตุลาคม 2026 โครงการ Gooroom ระบุว่า Gooroom 4.5 เป็นเวอร์ชัน 4.x ที่ใช้งานทั่วไปในปัจจุบัน บันทึกการเผยแพร่แสดงให้เห็นว่ามีไฟล์ ISO สำหรับสถาปัตยกรรม amd64, เคอร์เนล Linux 6.1, APT 2.6.1 และแพ็กเกจที่ใช้ Debian 12 โครงการยังระบุถึงการป้องกันความสมบูรณ์ของไฟล์ปฏิบัติการและการจัดการแบบรวมศูนย์เป็นความสามารถด้านความปลอดภัยเพิ่มเติม ที่สำคัญคือ ไฟล์ ISO สาธารณะนั้นระบุไว้ว่าไม่ได้รวมคุณสมบัติการเสริมความปลอดภัยของ Gooroom ไว้โดยค่าเริ่มต้น แม้ว่าองค์กรต่างๆ สามารถเพิ่มคุณสมบัติเหล่านั้นได้ โปรดดูหน้าดาวน์โหลด Gooroom อย่างเป็นทางการ บันทึกการเผยแพร่ Gooroom 4.5 และภาพรวมความปลอดภัยของ Gooroom
ดังนั้น คู่มือนี้จึงใช้วิธีการรักษาไว้ซึ่งนโยบาย: ตรวจสอบเครื่องก่อน ติดตั้งเฉพาะแพ็คเกจ Debian ที่ลงนามโดย Google หากอนุญาตให้ติดตั้งในเครื่อง รักษาการป้องกันของ Gooroom ไว้ และหยุดหากนโยบายการจัดการบล็อกแพ็คเกจ
ภาพประกอบเดสก์ท็อปของ Gooroom OS ธีมเดสก์ท็อปที่แสดงอาจแตกต่างกันไปตามเวอร์ชันหรือองค์กร สิ่งที่คุณควรรู้ก่อนติดตั้ง Chrome APT คือตัวจัดการแพ็กเกจที่ใช้โดยระบบตระกูล Debian เพื่อติดตั้งซอฟต์แวร์และแก้ไขการพึ่งพาของซอฟต์แวร์แพ็กเกจ .deb คือรูปแบบแพ็กเกจซอฟต์แวร์ที่ใช้โดย Debian และระบบปฏิบัติการที่เข้ากันได้ Gooroom 4.5 มี APT รวมอยู่ด้วย และ Google ให้การสนับสนุน Chrome อย่างเป็นทางการบน Debian 10 หรือเวอร์ชันที่ใหม่กว่าแบบ 64 บิต ดังนั้นรูปแบบแพ็กเกจจึงเหมาะสมทางเทคนิคกับฐาน Gooroom 4.x ในปัจจุบัน
นั่นไม่ได้หมายความว่าคุณได้รับอนุญาตให้ติดตั้งโดยอัตโนมัติ Gooroom ถูกออกแบบมาสำหรับสภาพแวดล้อมการทำงานที่ปลอดภัย และเอกสารอย่างเป็นทางการได้อธิบายถึงการป้องกันไฟล์ปฏิบัติการที่ตรวจสอบลายเซ็นและสามารถป้องกันไม่ให้โปรแกรมที่ไม่ได้รับอนุญาตทำงานได้ นอกจากนี้ยังมีการจัดการปลายทางแบบรวมศูนย์อีกด้วย ในเครื่องที่เป็นขององค์กร การควบคุมเหล่านั้นเป็นส่วนหนึ่งของการออกแบบด้านความปลอดภัย ไม่ใช่ข้อผิดพลาดที่ต้องหลีกเลี่ยง
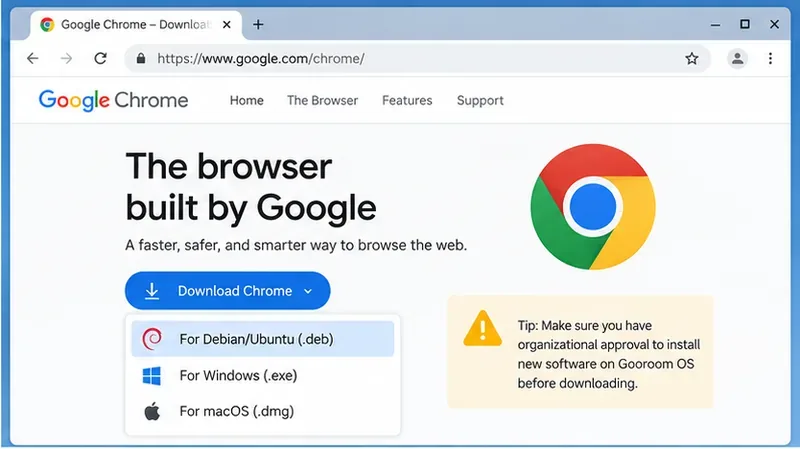
ข้อควรปฏิบัติ: ก่อนดาวน์โหลดสิ่งใดๆ ลงในอุปกรณ์ที่ใช้ในที่ทำงาน โรงเรียน หน่วยงานราชการ กระทรวงกลาโหม หรืออุปกรณ์อื่นๆ ที่อยู่ภายใต้การจัดการ โปรดตรวจสอบให้แน่ใจว่าอนุญาตให้ใช้เบราว์เซอร์ของบุคคลที่สามและที่เก็บแพ็กเกจภายนอก หากองค์กรของคุณกำหนดให้ซอฟต์แวร์ต้องมาจากที่เก็บภายในหรือการติดตั้งโดยผู้ดูแลระบบ โปรดใช้วิธีนั้นแทน
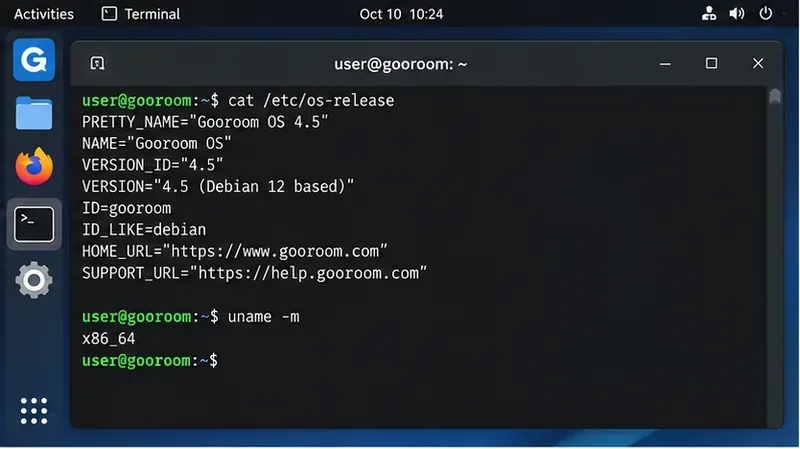
ขั้นตอนที่ 1: ตรวจสอบเวอร์ชัน Gooroom และสถาปัตยกรรม CPU ของคุณ เปิดเทอร์มินัลและตรวจสอบระบบปฏิบัติการและสถาปัตยกรรม คำสั่งเหล่านี้ใช้สำหรับอ่านข้อมูลระบบเท่านั้น:
cat /etc/os-release
uname -m
ในอิมเมจทั่วไปอย่างเป็นทางการของ Gooroom 4.5 คุณควรเลือกเส้นทาง amd64/x86-64 หากuname -mมีรายงานข้อผิดพลาดx86_64ให้เลือกแพ็คเกจ .deb 64 บิตของ Google สำหรับ Debian/Ubuntu อย่าคิดว่าอิมเมจหรือแพ็คเกจที่ออกแบบมาสำหรับสถาปัตยกรรม CPU อื่นจะใช้งานได้
ใช้เทอร์มินัลเพื่อตรวจสอบเวอร์ชัน Gooroom ที่ติดตั้งและสถาปัตยกรรม CPU ก่อนเลือกแพ็กเกจ Chrome ความเข้าใจผิดที่พบบ่อยคือ “ระบบที่ใช้ Debian เป็นพื้นฐาน” หมายความว่าแพ็กเกจ Debian ทุกตัวปลอดภัยหรือเป็นไปตามนโยบายโดยอัตโนมัติ ความเข้ากันได้และการอนุญาตเป็นคนละเรื่องกัน แพ็กเกจอาจติดตั้งได้สำเร็จแม้ว่าจะละเมิดนโยบายซอฟต์แวร์ที่ได้รับอนุมัติขององค์กรก็ตาม
ขั้นตอนที่ 2: ตรวจสอบว่าปลายทางนั้นได้รับการจัดการแล้วหรือไม่ ไม่มีคำสั่งใดคำสั่งหนึ่งที่ใช้ได้ผลกับผู้ใช้ทั่วไปในการพิสูจน์ว่าอุปกรณ์ Gooroom ได้รับการจัดการหรือไม่ องค์กรต่างๆ สามารถปรับแต่ง Gooroom ได้ และรายละเอียดการติดตั้งใช้งาน GPMS ก็อาจแตกต่างกันไป อย่างไรก็ตาม คุณสามารถรวบรวมเบาะแสได้โดยไม่ต้องเปลี่ยนแปลงอะไรเลย:
dpkg -l | grep -i gooroom
systemctl list-unit-files | grep -i gooroom
คำสั่งเหล่านี้จะแสดงรายการแพ็กเกจและบริการที่ติดตั้งซึ่งมีชื่อ Gooroom อยู่ ข้อมูลที่แสดงเป็นเพียงข้อมูลเท่านั้น การมีหรือไม่มีแพ็กเกจใด ๆ ไม่ได้เป็นหลักฐานยืนยันสถานะการจัดการอย่างแน่ชัด
ขั้นตอนการดำเนินการ: หากอุปกรณ์ลงทะเบียนอยู่ในองค์กร หรือคุณไม่แน่ใจว่าซอฟต์แวร์ได้รับอนุญาตหรือไม่ ให้สอบถามผู้ดูแลระบบว่า Google Chrome ได้รับการอนุมัติหรือไม่ อย่าปิดใช้งานการป้องกันไฟล์ปฏิบัติการ, Secure Boot, ตัวแทนกำหนดนโยบาย หรือบริการ Gooroom เพียงเพื่อให้การติดตั้งสำเร็จ
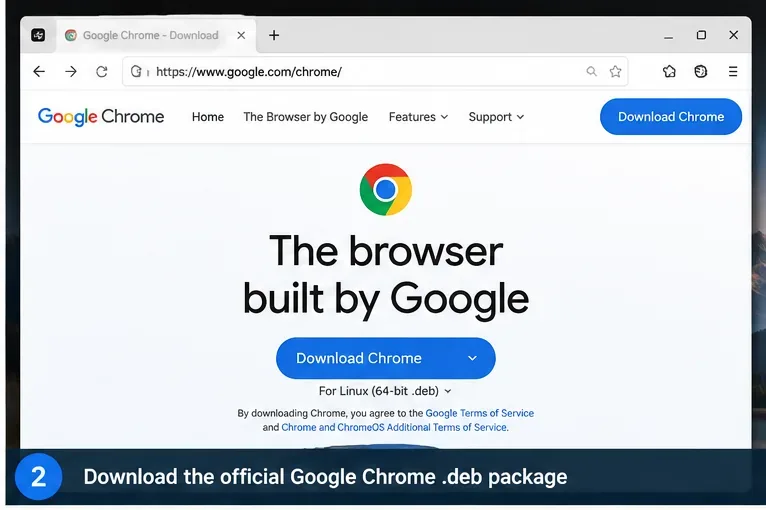
ขั้นตอนที่ 3: ดาวน์โหลด Chrome จาก Google เท่านั้น ข้อกำหนดปัจจุบันของ Google สำหรับ Linux ระบุว่ารองรับ Debian 10 หรือเวอร์ชันที่ใหม่กว่าแบบ 64 บิต เปิดคำแนะนำการติดตั้ง Chrome อย่างเป็นทางการ หรือหน้าดาวน์โหลด Chrome อย่างเป็นทางการ แล้วเลือก.debแพ็กเกจ Debian/Ubuntu
หลีกเลี่ยงการดาวน์โหลด Chrome ที่ถูกดัดแปลงจากพอร์ทัลซอฟต์แวร์ เว็บไซต์มิเรอร์ที่ไม่น่าเชื่อถือ หรือสคริปต์ที่เพิ่มคีย์ลงนามที่ไม่รู้จัก ในระบบที่เน้นความปลอดภัย การลดจำนวนแหล่งที่มาที่เชื่อถือได้นั้นมีความสำคัญเป็นอย่างยิ่ง
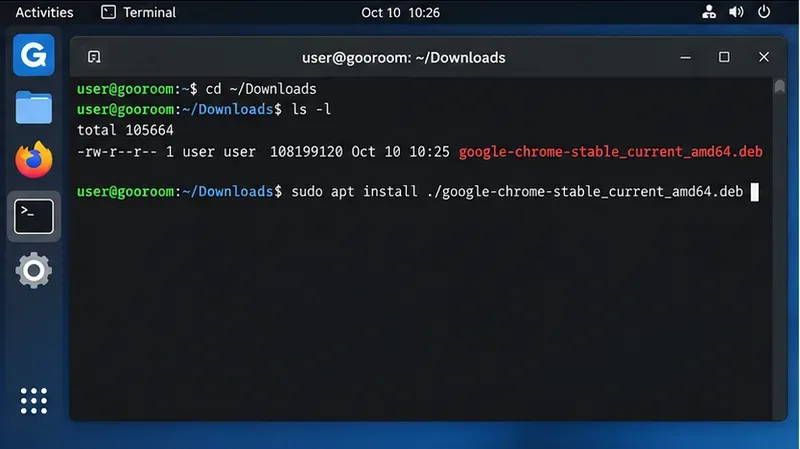
เลือกไฟล์ .deb ของ Debian/Ubuntu จากหน้าดาวน์โหลด Chrome อย่างเป็นทางการของ Google Google มีแพ็กเกจ Debian/Ubuntu สำหรับระบบ Linux 64 บิตที่รองรับ ขั้นตอนที่ 4: ติดตั้งไฟล์ .deb ที่ดาวน์โหลดมาโดยใช้ APT สำหรับการติดตั้ง Gooroom 4.5 amd64 มาตรฐาน ไฟล์ที่ดาวน์โหลดมามักจะมีชื่อคล้ายกับgoogle-chrome-stable_current_amd64.debโปรดตรวจสอบว่าไฟล์นั้นมีอยู่จริง:
cd ~/Downloads
ls -lh google-chrome*.deb
ตรวจสอบให้แน่ใจว่าไฟล์แพ็กเกจ Chrome ที่ดาวน์โหลดมาอยู่ในโฟลเดอร์ดาวน์โหลดของคุณก่อนทำการติดตั้ง จากนั้นติดตั้งไฟล์ที่คุณดาวน์โหลดมาอย่างถูกต้อง:
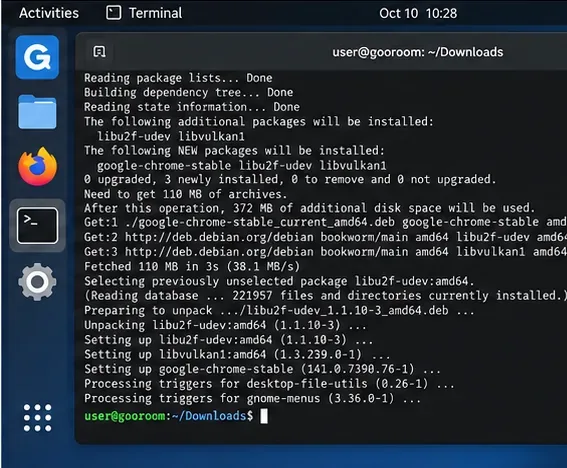
sudo apt install ./google-chrome-stable_current_amd64.debการใช้apt install ./package.debคำสั่งนี้จะช่วยให้ APT สามารถแก้ไขการพึ่งพาจากที่เก็บข้อมูลที่กำหนดค่าไว้ได้ คุณจะต้องมีรหัสผ่านผู้ดูแลระบบ อ่านสรุปธุรกรรมก่อนที่จะยอมรับ หาก APT รายงานว่าการดำเนินการถูกบล็อกโดยนโยบาย การป้องกันไฟล์ปฏิบัติการ หรือสิทธิ์ไม่เพียงพอ ให้หยุดการดำเนินการทันที นั่นเป็นเรื่องของนโยบายที่ต้องแก้ไขกับผู้ดูแลระบบ ไม่ใช่เหตุผลที่จะปิดใช้งานการควบคุมความปลอดภัย
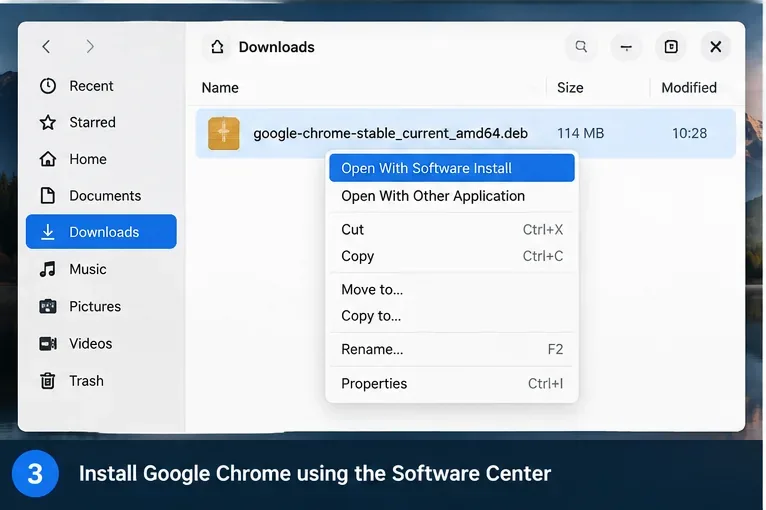
APT จะติดตั้ง Chrome และแก้ไขการพึ่งพาที่จำเป็นจากที่เก็บซอฟต์แวร์ที่กำหนดค่าไว้ในระบบ ทางเลือก GUI เมื่อการสร้างของคุณมีตัวติดตั้งแพ็กเกจ บางเวอร์ชันของ Gooroom สำหรับเดสก์ท็อปอาจเชื่อมโยงไฟล์ .deb กับโปรแกรมติดตั้งแบบกราฟิก หากเวอร์ชันของคุณเป็นเช่นนั้น การเปิดแพ็กเกจที่ดาวน์โหลดมาอาจแสดงตัวเลือกการติดตั้งและขอรหัสผ่านผู้ดูแลระบบของคุณ เนื่องจากแอปพลิเคชันบนเดสก์ท็อปแตกต่างกันไปตามเวอร์ชันของ Gooroom และการปรับแต่งขององค์กร วิธีการใช้เทอร์มินัลข้างต้นจึงเป็นวิธีการอ้างอิงที่คาดการณ์ได้มากกว่า
หาก Gooroom เวอร์ชันที่คุณใช้งานมีตัวติดตั้งแพ็กเกจแบบกราฟิก คุณสามารถเปิดไฟล์ .deb ที่ดาวน์โหลดมาได้ในนั้น แทนที่จะใช้เทอร์มินัล ขั้นตอนที่ 5: ทำความเข้าใจสิ่งที่เกิดขึ้นเมื่อมีการอัปเดต เอกสารของ Google ระบุว่า การติดตั้ง Chrome บน Linux โดยปกติจะเพิ่มคลังซอฟต์แวร์ของ Google เข้ามาด้วย เพื่อให้ตัวจัดการแพ็กเกจสามารถอัปเดต Chrome ได้อย่างต่อเนื่อง นอกจากนี้ Google ยังเผยแพร่คีย์ลงนามของ Linux ที่ใช้ในการตรวจสอบแพ็กเกจต่างๆ คุณสามารถตรวจสอบรายละเอียดอย่างเป็นทางการได้ที่ หน้าคลังซอฟต์แวร์ของ Google สำหรับLinux
วิธีนี้สะดวกสำหรับคอมพิวเตอร์ส่วนบุคคลที่ไม่ได้รับการจัดการ เนื่องจากแพตช์ความปลอดภัยของเบราว์เซอร์สามารถมาถึงได้ผ่านการอัปเดตแพ็กเกจตามปกติ อย่างไรก็ตาม สำหรับเอนด์พอยต์ Gooroom ที่ได้รับการจัดการอย่างเข้มงวด คลังเก็บข้อมูลภายนอกอาจต้องได้รับการอนุมัติเอง บางองค์กรอาจคัดลอกแพ็กเกจที่ได้รับการอนุมัติไว้ภายใน หรือปรับใช้เวอร์ชันที่แก้ไขแล้วผ่านการจัดการเอนด์พอยต์
คำแนะนำ: อย่าระงับการอัปเดต Chrome เพียงเพื่อหลีกเลี่ยงกฎของผู้ดูแลระบบ หากห้ามใช้แหล่งเก็บซอฟต์แวร์ภายนอก ให้ขอให้ผู้ดูแลระบบจัดหา Chrome ผ่านช่องทางซอฟต์แวร์ที่ได้รับอนุญาต Google มีเอกสารเกี่ยวกับวิธีการควบคุมการอัปเดต Linux สำหรับผู้ดูแลระบบ แต่เป็นเรื่องของการใช้งาน ไม่ใช่ทางลัดสำหรับผู้ใช้ทั่วไป โปรดดูเอกสารการจัดการการอัปเดต Linux ของ Google
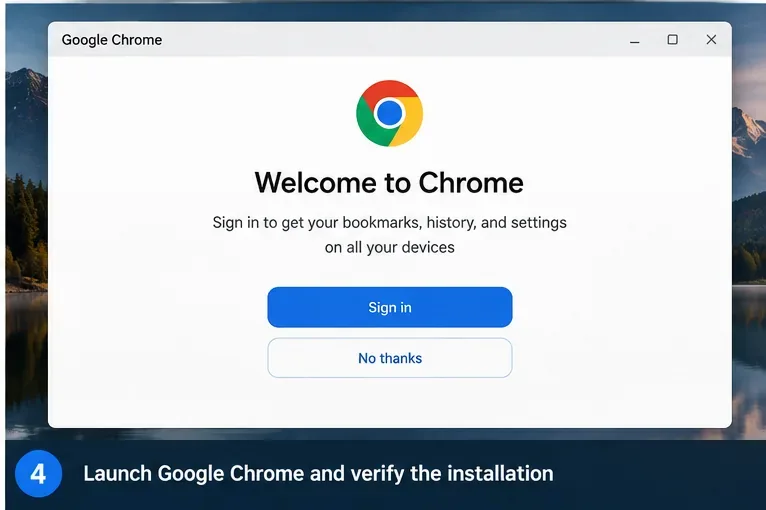
ขั้นตอนที่ 6: เปิด Chrome และตรวจสอบสถานะของเบราว์เซอร์และนโยบายทั้งสองอย่าง เปิดใช้งาน Chrome จากเมนูแอปพลิเคชัน หรือเรียกใช้คำสั่ง:
google-chromeคุณสามารถตรวจสอบเวอร์ชันที่ติดตั้งได้ด้วยคำสั่ง:
google-chrome --versionหลังจากติดตั้งเสร็จแล้ว ให้เปิด Chrome และตรวจสอบว่าเบราว์เซอร์เปิดใช้งานได้ตามปกติ สำหรับการกำหนดนโยบายระดับองค์กรเฉพาะสำหรับ Chrome ให้ป้อนchrome://policyในแถบที่อยู่ บนระบบ Linux ผู้ดูแลระบบยังสามารถปรับใช้ไฟล์ JSON นโยบาย Chrome ในตำแหน่งต่างๆ เช่น/etc/opt/chrome/policies/managedGoogle ได้อธิบายรูปแบบนี้ไว้ในคู่มือการจัดการนโยบาย Chrome ของ ตน
อย่าสับสนระหว่างนโยบายของ Chrome กับนโยบายของ Gooroom OS chrome://policyรายงานนโยบายของเบราว์เซอร์ที่ Chrome รู้จัก ไม่ได้หมายความว่าการป้องกันไฟล์ปฏิบัติการของ Gooroom, กฎ GPMS, การควบคุมเครือข่าย หรือข้อจำกัดอื่นๆ ของอุปกรณ์ปลายทางนั้นไม่มีอยู่
ควรทำอย่างไรเมื่อการติดตั้งล้มเหลว ข้อความ "ปฏิเสธการอนุญาต" หรือไม่มีสิทธิ์เข้าถึงด้วยคำสั่ง sudo บัญชีของคุณไม่ได้รับอนุญาตให้ติดตั้งแพ็กเกจระบบ บนอุปกรณ์ปลายทางที่องค์กรจัดการ นี่เป็นพฤติกรรมปกติ โปรดขอให้ผู้ดูแลระบบติดตั้ง Chrome แทนที่จะพยายามขอหรือหลีกเลี่ยงสิทธิ์ระดับสูง
ติดตั้งแพ็กเกจสำเร็จ แต่ Chrome ใช้งานไม่ได้ ในการติดตั้ง Gooroom ที่มีการรักษาความปลอดภัยอย่างเข้มงวด การป้องกันไฟล์ปฏิบัติการสามารถบล็อกโปรแกรมที่ไม่ได้รับอนุญาตหรือไม่ได้รับการอนุมัติได้ เอกสารอย่างเป็นทางการของ Gooroom อธิบายอย่างชัดเจนเกี่ยวกับการบล็อกโปรแกรมที่ติดตั้งโดยไม่ได้รับอนุญาต อย่าปิดใช้งานการป้องกันนั้น บันทึกข้อความแสดงข้อผิดพลาดและส่งไปยังผู้ดูแลระบบเพื่อให้สามารถอนุมัติแพ็กเกจผ่านกระบวนการปกติขององค์กรได้
APT รายงานข้อผิดพลาดเกี่ยวกับคีย์ลงนามหรือที่เก็บข้อมูล อย่าหลีกเลี่ยงการตรวจสอบลายเซ็นโดยการทำเครื่องหมายที่เก็บข้อมูลที่ยังไม่ได้รับการตรวจสอบว่าเป็นที่เก็บข้อมูลที่เชื่อถือได้ ก่อนอื่นให้ตรวจสอบว่าที่เก็บข้อมูลนั้นเป็นที่เก็บข้อมูลอย่างเป็นทางการของ Google และเปรียบเทียบข้อมูลคีย์ลงนามกับเอกสารประกอบที่เก็บข้อมูลของ Google ข้อผิดพลาดเกี่ยวกับลายเซ็นแพ็กเกจเป็นสัญญาณด้านความปลอดภัยและไม่ควรละเลย
คุณติดตั้ง Chrome ก่อนตรวจสอบนโยบาย หากคอมพิวเตอร์ได้รับการจัดการและ Chrome ไม่ได้รับการอนุมัติ ให้แจ้งผู้ดูแลระบบแทนที่จะพยายามปกปิดการเปลี่ยนแปลง บนเครื่องที่ไม่ได้รับการจัดการ สามารถลบ Chrome ได้โดยใช้คำsudo apt remove google-chrome-stableสั่ง `catch` บนเครื่องที่ได้รับการจัดการ ให้ฝ่ายไอทีตัดสินใจว่าจำเป็นต้องลบหรือแทนที่การกำหนดค่าที่เก็บข้อมูลที่เกี่ยวข้องด้วยมิเรอร์ภายในหรือไม่
Chrome หรือ Gooroom Browser: คุณควรใช้เบราว์เซอร์ใด? Gooroom มีเบราว์เซอร์ที่ใช้ Chromium ซึ่งออกแบบมาโดยคำนึงถึงโมเดลความปลอดภัยของ Gooroom อยู่แล้วภาพรวมอย่างเป็นทางการของ Gooroom อธิบายถึงกระบวนการเรียกดูที่แยกต่างหากระหว่างเว็บเบราว์เซอร์ที่เชื่อถือได้และไม่น่าเชื่อถือ รวมถึงนโยบายความปลอดภัยของเบราว์เซอร์ที่แตกต่างกัน Chrome อาจยังคงจำเป็นสำหรับแอปพลิเคชันเว็บขององค์กรบางแห่ง เวิร์กโฟลว์บัญชี Google ส่วนขยาย เมทริกซ์การทดสอบ หรือข้อกำหนดการสนับสนุนจากผู้จำหน่าย แต่ Chrome ไม่ได้เป็นสิ่งทดแทน Gooroom Browser โดยอัตโนมัติ
สำหรับการติดตั้ง Gooroom ส่วนบุคคล การใช้ Chrome นั้นส่วนใหญ่เป็นเรื่องความเข้ากันได้ แต่สำหรับการใช้งานในองค์กรที่มีการจัดการ การเลือกใช้เบราว์เซอร์ก็เป็นเรื่องสถาปัตยกรรมด้านความปลอดภัยด้วยเช่นกัน หากแอปพลิเคชันทำงานได้ใน Gooroom Browser การใช้เบราว์เซอร์ที่องค์กรรองรับมักจะช่วยลดความซับซ้อนในการบำรุงรักษาและนโยบาย หากจำเป็นต้องใช้ Chrome วิธีแก้ปัญหาที่เหมาะสมที่สุดคือการติดตั้งโดยได้รับอนุมัติจากผู้ดูแลระบบ พร้อมกับการอัปเดตและนโยบายเบราว์เซอร์ที่กำหนดค่าจากส่วนกลาง
รายการตรวจสอบการติดตั้งอย่างปลอดภัย โปรดตรวจสอบเวอร์ชันและสถาปัตยกรรมของ Gooroom ก่อนดาวน์โหลดแพ็กเกจ ตรวจสอบว่าอุปกรณ์ปลายทางได้รับการจัดการจากส่วนกลางหรือมีการเสริมความปลอดภัยอย่างเข้มงวดหรือไม่ ใช้เฉพาะแพ็กเกจ .deb อย่างเป็นทางการของ Google สำหรับ Debian/Ubuntu เท่านั้น ติดตั้งโดยใช้โปรแกรมจัดการแพ็กเกจตามปกติ อย่าปิดใช้งานคุณสมบัติความปลอดภัยของ Gooroom ตรวจสอบว่านโยบายขององค์กรอนุญาตให้เพิ่มคลังอัปเดตของ Google หรือไม่ ตรวจสอบว่า Chrome เริ่มทำงาน สามารถอัปเดตได้ และได้รับนโยบายระดับองค์กรที่จำเป็นทั้งหมด หากนโยบายใดๆ บล็อกการติดตั้งหรือการเรียกใช้งาน ให้หยุดการทำงานและใช้เส้นทางการติดตั้งที่ผู้ดูแลระบบอนุมัติแทน กฎที่ปลอดภัยที่สุดนั้นง่ายมาก: ให้ถือว่าการบล็อกนโยบายของ Gooroom เป็นคำสั่ง ไม่ใช่อุปสรรค บนระบบ Gooroom 4.5 ที่ไม่ได้จัดการ การติดตั้งไฟล์ .deb อย่างเป็นทางการของ Google ด้วย APT นั้นทำได้ง่าย บนเครื่องปลายทางที่ได้รับการจัดการ การติดตั้งที่ถูกต้องคือการติดตั้งที่องค์กรของคุณสามารถอนุมัติ อัปเดต ตรวจสอบ และให้การสนับสนุนได้