ข้อความ “ไม่พบอุปกรณ์ที่สามารถบูตได้” ในระบบ UEFI หมายความว่าอย่างไรกันแน่?
ในเครื่อง UEFI ข้อความนี้มักหมายความว่าเฟิร์มแวร์ไม่พบเส้นทางบูต EFI ที่พร้อมใช้งานหรือสามารถเริ่มต้นได้ ไม่ได้หมายความว่า Debian เองเสียหายโดยอัตโนมัติ ระบบไฟล์รูทที่ติดตั้งอาจยังคงสมบูรณ์ ในขณะที่รายการเฟิร์มแวร์ พาร์ติชั่นระบบ EFI (ESP) หรือไฟล์บูตโหลดเดอร์อาจหายไปหรือไม่ได้รับการยอมรับ
Debian 13 “Trixie” เป็นเวอร์ชันเสถียรปัจจุบัน ณ เดือนตุลาคม 2026 สำหรับระบบ amd64 นั้น Debian มักใช้ GRUB สำหรับการบูตแบบ UEFI โดยมีส่วนประกอบ shim และ GRUB ที่ลงนามแล้วสำหรับการบูตแบบ Secure Boot เอกสาร UEFI ของ Debian อธิบายว่าเฟิร์มแวร์มักโหลดไฟล์ปฏิบัติการ EFI เฉพาะของผู้ผลิตจาก ESP เช่น ไฟล์ที่อยู่ในEFI/debian/ดูเอกสาร UEFI ของ Debianและคู่มือการติดตั้ง Debian 13 amd64 ได้ที่ นี่
ขั้นตอนแรกที่สำคัญที่สุดคือการระบุว่าเลเยอร์ใดล้มเหลว: โหมดบูตของตัวติดตั้ง, เค้าโครง ESP, ไฟล์ EFI, รายการบูต NVRAM, ความเข้ากันได้กับ Secure Boot หรือพฤติกรรมของเฟิร์มแวร์
1. โปรแกรมติดตั้ง Debian บูตในโหมด UEFI หรือไม่?
ความเข้าใจผิดที่พบบ่อยคือ การเลือก “UEFI” ในการตั้งค่าเฟิร์มแวร์จะรับประกันว่าตัวติดตั้งจะบูตในโหมด UEFI ระบบหลายระบบจะเปิดเผย USB สติ๊กเดียวกันสองครั้ง: ครั้งหนึ่งเป็นรายการ UEFI และอีกครั้งเป็นรายการแบบดั้งเดิมหรือ CSM หากตัวติดตั้งเริ่มต้นในโหมดดั้งเดิม มันอาจติดตั้งบูตโหลดเดอร์แบบ BIOS แทนที่จะเป็นเส้นทาง UEFI ที่เฟิร์มแวร์คาดหวัง
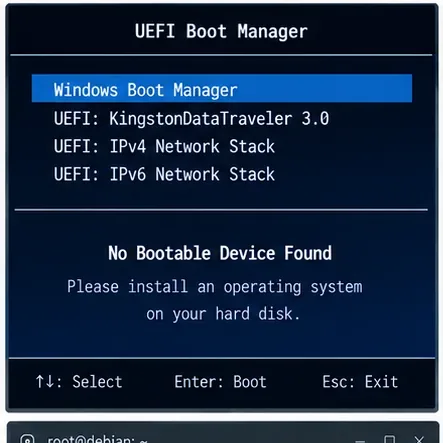
คำบรรยายภาพ: เฟิร์มแวร์สามารถแสดงรายการอุปกรณ์ที่รองรับ UEFI ได้ แต่ยังคงไม่พบรายการบูต Debian บนดิสก์ภายใน
สิ่งที่ได้รับการยืนยัน:โปรแกรมติดตั้งของ Debian รองรับ UEFI และสร้างพาร์ติชั่นระบบ EFI เมื่อติดตั้งในโหมด UEFI เอกสารประกอบการติดตั้งของ Debian ยังแยกความแตกต่างระหว่าง UEFI กับโหมดความเข้ากันได้กับ BIOS ด้วย
ขึ้นอยู่กับเครื่องของคุณ:ข้อความในเมนูบูตอาจระบุว่า “UEFI: USB,” “EFI USB Device” หรือใช้ชื่อรุ่นของ USB โดยไม่ได้ระบุ UEFI อย่างชัดเจน
วิธีแก้ไข:บูตโปรแกรมติดตั้ง Debian หรือสภาพแวดล้อมแบบ Live อีกครั้ง แล้วเลือกรายการ UEFI โดยเจตนา หลีกเลี่ยงการใช้ CSM หรือ Legacy Boot ในระหว่างการซ่อมแซม
2. สภาพแวดล้อมการกู้คืนนั้นทำงานภายใต้ UEFI หรือไม่?
ก่อนทำการซ่อมแซมรายการ NVRAM โปรดตรวจสอบให้แน่ใจว่าระบบ Live หรือ Rescue มีสิทธิ์เข้าถึง UEFI Runtime หากบูตในโหมด Legacy efibootmgrอาจล้มเหลวแม้ว่าระบบ Debian ที่ติดตั้งจะถูกต้องก็ตาม
test -d /sys/firmware/efi && echo "UEFI mode" || echo "Legacy mode"
efibootmgr
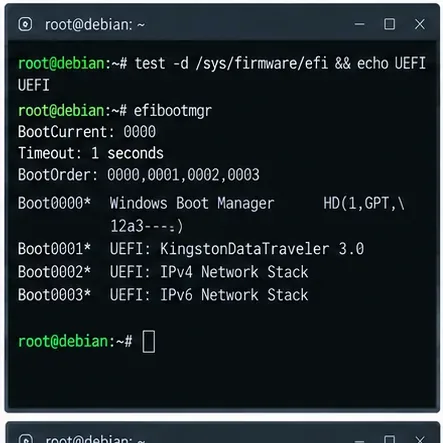
คำบรรยายภาพ: การมีอยู่ของ /sys/firmware/efi ยืนยันว่าเซสชันการกู้คืนปัจจุบันถูกบูตผ่าน UEFI
ตรวจสอบแล้ว:เอกสารการกู้คืน GRUB EFI ของ Debian แนะนำให้บูตสื่อกู้คืนในโหมด UEFI และตรวจสอบ/sys/firmware/efiหรือเรียกใช้คำสั่งefibootmgr.
ขั้นตอนการดำเนินการ:หากไม่พบไดเร็กทอรี ให้รีบูต USB ในโหมด UEFI ก่อนดำเนินการต่อ อย่าพยายามซ่อมแซม UEFI NVRAM จากเซสชันกู้คืนที่บูตในโหมดเดิม เว้นแต่คุณวางแผนที่จะติดตั้งแบบสำรองไว้เท่านั้น
3. มีพาร์ติชั่นระบบ EFI อยู่หรือไม่ และมีการเมานต์อย่างถูกต้องหรือไม่?
เฟิร์มแวร์ UEFI จะไม่บูตจากระบบไฟล์รูทของ Linux โดยตรงในขั้นตอนการตั้งค่า GRUB ปกติ แต่จะอ่านไฟล์ปฏิบัติการ EFI จาก ESP ซึ่งโดยปกติจะเป็นระบบไฟล์ FAT ที่กำหนดให้ใช้งานแบบ EFI
lsblk -f
blkid
findmnt /boot/efi
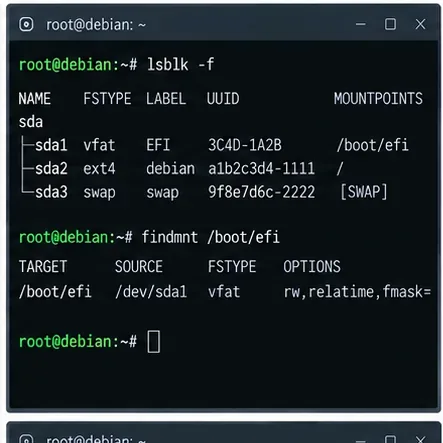
คำบรรยายภาพ: การติดตั้ง Debian UEFI ทั่วไปจะมี FAT ESP ติดตั้งอยู่ที่ /boot/efi เคียงข้างกับระบบไฟล์รูทของ Linux
ตรวจสอบแล้ว:เอกสารการติดตั้งของ Debian ระบุว่าพาร์ติชั่นระบบ EFI (EFI System Partition) คือพาร์ติชั่นที่ใช้สำหรับไฟล์บูต UEFI คำแนะนำของ Debian 13 แนะนำให้ใช้ ESP ที่มีขนาดใหญ่พอสมควรสำหรับขั้นตอนการบูตในปัจจุบัน วิกิ UEFI ของ Debian แนะนำขนาด 768 MB โดยมีพื้นที่ว่างอย่างน้อย 300 MB แต่ ESP ที่มีขนาดเล็กกว่าก็อาจใช้งานได้หากมีพื้นที่ว่างเพียงพอ
อย่าคิดไปเองว่า ESP จะต้องเป็นพาร์ติชันแรกหรือต้องใช้ชื่ออุปกรณ์เฉพาะ เช่น ระบบ NVMe มักใช้ ชื่อ/dev/sda1เช่น/dev/nvme0n1p1
ขั้นตอนการปฏิบัติ:ระบุ ESP โดยใช้ประเภทของระบบไฟล์และข้อมูลเมตาของพาร์ติชัน ไม่ใช่โดยการคัดลอกชื่ออุปกรณ์จากตัวอย่าง หากไม่มี ESP อยู่ การสร้าง ESP อาจเกี่ยวข้องกับการแบ่งพาร์ติชันใหม่และมีความเสี่ยงต่อการสูญเสียข้อมูล โปรดสำรองข้อมูลก่อนทำการเปลี่ยนแปลงตารางพาร์ติชัน
4. ไฟล์บูต EFI ของ Debian มีอยู่จริงหรือไม่?
หาก ESP ติดตั้งได้ตามปกติ ให้ตรวจสอบไดเร็กทอรี Debian ของมัน บนระบบ Debian amd64 ที่ใช้ GRUB คุณมักจะพบไฟล์อยู่ภายใต้/boot/efi/EFI/debian/. หากติดตั้งการสนับสนุน Secure Boot แล้ว โดยปกติจะมี shim เข้ามาเกี่ยวข้องก่อนที่ GRUB ที่ลงนามแล้วจะถูกโหลด
ls -la /boot/efi/EFI/debian/
find /boot/efi/EFI -maxdepth 2 -type f
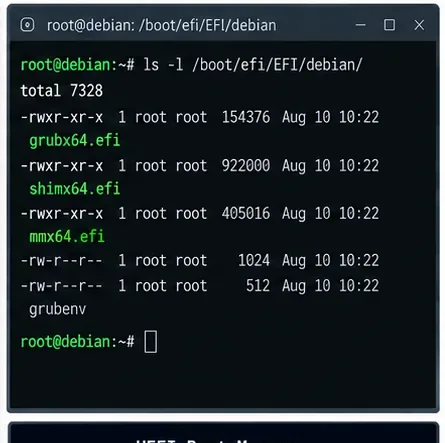
คำบรรยายภาพ: ไฟล์ตัวโหลด EFI ของ Debian ภายใต้ EFI/debian บ่งชี้ว่าไฟล์บูตโหลดเดอร์มีอยู่จริง แม้ว่าเฟิร์มแวร์จะไม่ได้เลือกไฟล์เหล่านั้นในขณะนี้ก็ตาม
ตรวจสอบแล้ว:เอกสาร UEFI ของ Debian ระบุเส้นทางผู้จำหน่ายปกติEFI/debian/และอธิบายว่า GRUB EFI เป็นตัวโหลดบูต UEFI เริ่มต้นของ Debian เอกสาร Secure Boot ของ Debian ระบุว่ามีเคอร์เนล Debian ที่ลงนามแล้วและการรวมชิม (shim) ให้ใช้งานได้
ขั้นตอนการดำเนินการ:หากEFI/debianมีข้อมูลอยู่ ให้ดำเนินการตรวจสอบ NVRAM ก่อนที่จะติดตั้งอะไรใหม่ หากไม่มีข้อมูล การติดตั้ง GRUB EFI ใหม่จะเหมาะสมกว่า
5. มีรายการ Debian ใน UEFI NVRAM หรือไม่?
โดยปกติเฟิร์มแวร์จะจัดเก็บรายการบูตไว้ใน NVRAM ESP อาจมีไฟล์ Debian ที่ถูกต้องสมบูรณ์อยู่ภายใน ในขณะที่เฟิร์มแวร์ไม่มีรายการที่ชี้ไปยังไฟล์เหล่านั้น
efibootmgr -v
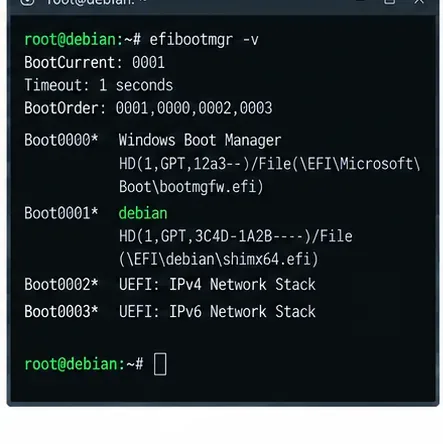
คำบรรยายภาพ: รายการ Boot#### ของ Debian ที่ชี้ไปยัง EFI/debian ยืนยันว่าเฟิร์มแวร์มีเส้นทางที่บันทึกไว้ไปยังตัวโหลดของ Debian
ตรวจสอบแล้ว:เอกสาร UEFI ของ Debian อธิบายโมเดล UEFI ปกติว่าเป็นตัวแปรบูตที่ชี้ไปยังตัวโหลด EFI เฉพาะของผู้ผลิตบน ESP
สิ่งที่ขึ้นอยู่กับเฟิร์มแวร์คือเครื่องบางเครื่องอาจจัดลำดับใหม่ กรอง สูญหาย หรือไม่สนใจรายการใน NVRAM เอกสาร UEFI ของ Debian ระบุไว้อย่างชัดเจนว่า การใช้งานเฟิร์มแวร์นั้นแตกต่างกัน และบางเฟิร์มแวร์อาจทำงานไม่ถูกต้องเกี่ยวกับลำดับการบูตหรือรายการของผู้ผลิต
วิธีแก้ไข:หากมีรายการ Debian อยู่ แต่ถูกจัดไว้หลังรายการอื่น คุณสามารถใช้เมนูการตั้งค่าเฟิร์มแวร์เพื่อเลื่อน Debian ให้ขึ้นมาอยู่ในลำดับการบูตที่สูงขึ้นได้ นอกจากนี้ คุณยังสามารถเปลี่ยนลำดับได้ด้วยคำสั่ง `boot####` efibootmgr -oแต่ให้ใช้ค่า `Boot####` จริงจากระบบของคุณ แทนที่จะคัดลอกตัวเลขจากตัวอย่าง
6. จะติดตั้ง GRUB EFI ใหม่จากสื่อกู้คืนของ Debian ได้อย่างไร?
ใช้เส้นทางนี้เมื่อไฟล์ EFI ของ Debian หายไป ไม่มีรายการ NVRAM หรือตัวติดตั้งล้มเหลวในการติดตั้ง GRUB อย่างชัดเจน เมานต์ระบบไฟล์รูทที่ติดตั้งแล้วและ ESP ของมัน ผูกระบบไฟล์เสมือนที่จำเป็น จากนั้น chroot เข้าสู่ระบบที่ติดตั้งแล้ว
ชื่ออุปกรณ์ด้านล่างเป็นเพียงตัวอย่างเท่านั้น โปรดแทนที่พาร์ติชันที่คุณระบุด้วยlsblk.
mount /dev/ROOT_PARTITION /mnt
mount /dev/ESP_PARTITION /mnt/boot/efi

mount --bind /dev /mnt/dev
mount --bind /dev/pts /mnt/dev/pts
mount --bind /proc /mnt/proc
mount --bind /sys /mnt/sys
mount --bind /run /mnt/run

chroot /mnt
สำหรับระบบ amd64 ที่ใช้ GRUB EFI โปรดตรวจสอบให้แน่ใจว่าได้ติดตั้งแพ็กเกจที่ถูกต้องแล้ว จากนั้นติดตั้งตัวโหลดใหม่และสร้างเมนูใหม่:
apt update
apt install --reinstall grub-efi-amd64 grub-efi-amd64-bin
apt install --reinstall shim-signed

grub-install --target=x86_64-efi   --efi-directory=/boot/efi   --bootloader-id=debian   --recheck

update-grub
efibootmgr -v
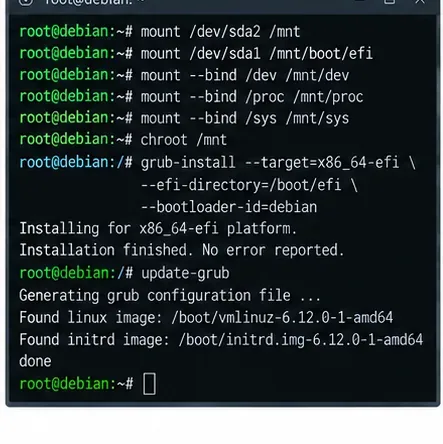
คำบรรยายภาพ: การติดตั้ง GRUB EFI ใหม่จากสภาพแวดล้อมกู้คืนที่บูตด้วย UEFI จะกู้คืนไฟล์โหลดเดอร์และโดยปกติจะสร้างรายการเฟิร์มแวร์ Debian ขึ้นมาใหม่
ตรวจสอบแล้ว:เอกสารของ Debian อธิบายการติดตั้ง GRUB EFI ใหม่จากสื่อ Live หรือ Rescue และgrub-installคู่มือฉบับปัจจุบันรองรับ--target, --efi-directory, และ--bootloader-idดูคู่มือการติดตั้ง GRUB EFI ใหม่ของ Debianและคู่มือการติดตั้ง grub ของ Debian
ข้อควรระวัง:อย่าใช้ตัว--no-nvramเลือกนี้สำหรับการซ่อมแซมปกติเมื่อคุณต้องการให้ GRUB สร้างรายการเฟิร์มแวร์ ตัวเลือกนี้จะระงับการอัปเดต NVRAM อย่างชัดเจน
7. จะเกิดอะไรขึ้นหากเฟิร์มแวร์ไม่สนใจรายการ NVRAM ของ Debian ที่ถูกต้อง?
นี่คือจุดที่ความเข้าใจผิดทั่วไปอีกอย่างหนึ่งปรากฏขึ้น: หากefibootmgr -vแสดงรายการ Debian ที่ถูกต้อง การติดตั้ง GRUB ใหม่ซ้ำๆ อาจไม่ช่วยอะไร เฟิร์มแวร์เองอาจเพิกเฉยหรือลบรายการนั้นไปแล้ว
UEFI กำหนดเส้นทางสำรองสำหรับสื่อแบบถอดได้ โดยทั่วไปแล้วในระบบ x86-64 เส้นทางนี้คือ ตัวเลือก EFI/BOOT/BOOTX64.EFIของ GRUB --removableจะติดตั้งไปยังเส้นทางสำรองนั้น
grub-install --target=x86_64-efi   --efi-directory=/boot/efi   --removable

ls -la /boot/efi/EFI/BOOT/
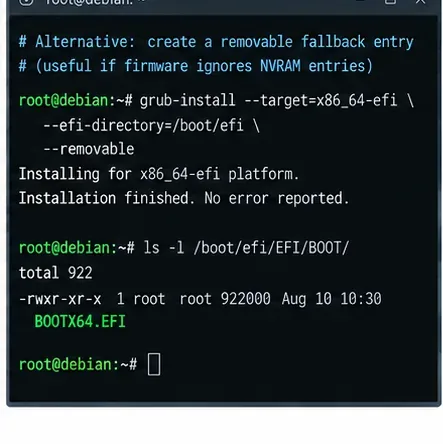
คำบรรยายภาพ: เส้นทางโหลดสำรอง UEFI สามารถช่วยได้ในกรณีที่เฟิร์มแวร์ไม่ยอมรับรายการ NVRAM ของ Debian ตามปกติ
ตรวจสอบแล้ว:grub-installคู่มือปัจจุบันของ Debian ระบุ --removableตัวเลือกสำหรับ EFI นอกจากนี้ เอกสาร UEFI ของ Debian ยังกล่าวถึงวิธีการสำรอง (fallback paths) เป็นวิธีแก้ปัญหาสำหรับเฟิร์มแวร์ที่มีปัญหาด้วย
ข้อเสีย:เส้นทางสำรองนั้นให้รายละเอียดน้อยกว่ารายการ NVRAM เฉพาะของผู้ผลิตตามปกติ และอาจขัดแย้งกับระบบปฏิบัติการหรือเครื่องมืออื่นๆ ที่คาดหวังว่าจะต้องมีรายการดังกล่าวเช่น กัน ควร EFI/BOOT/BOOTX64.EFIใช้เป็นวิธีแก้ปัญหาเพื่อความเข้ากันได้ ไม่ใช่เป็นตัวเลือกแรกโดยอัตโนมัติ
ขั้นตอนการดำเนินการ:ควรเลือกใช้รายการ NVRAM ของ Debian ปกติก่อน และใช้เส้นทางสำรองเมื่อเฟิร์มแวร์แสดงให้เห็นอย่างชัดเจนว่าไม่สนใจรายการนั้น
8. ระบบ Secure Boot อาจเป็นสาเหตุที่แท้จริงหรือไม่?
บ่อยครั้ง Secure Boot ถูกกล่าวโทษว่าเป็นสาเหตุของความล้มเหลวในการบูต UEFI แต่ข้อความ “ไม่พบอุปกรณ์บูต” ไม่ได้พิสูจน์ว่าปัญหาเกิดจากลายเซ็นของ Secure Boot เสมอไป เมื่อ Secure Boot ปฏิเสธตัวโหลด ระบบหลายระบบจะแสดงข้อผิดพลาดที่เกี่ยวข้องกับความปลอดภัยแทนที่จะแจ้งว่าไม่มีอุปกรณ์บูต
Debian รองรับ Secure Boot บนสถาปัตยกรรมที่รองรับ โดยใช้ส่วนประกอบ shim และ GRUB ที่ลงนามแล้ว นอกจากนี้ Debian 13 ยังคงมีแพ็กเกจเคอร์เนลที่ลงนามแล้วเป็นค่าเริ่มต้น
mokutil --sb-state
dpkg -l | grep -E 'shim-signed|grub-efi.*signed'
ตรวจสอบแล้ว: เอกสาร Secure Bootของ Debian อธิบายถึงห่วงโซ่ shim/GRUB ที่ลงนามแล้ว
ผลลัพธ์ขึ้นอยู่กับสถานการณ์:เคอร์เนลที่กำหนดเอง ไบนารี GRUB ที่สร้างขึ้นในเครื่อง โมดูลของบุคคลที่สามที่ไม่ได้ลงนาม หรือคีย์ Secure Boot ที่แก้ไขแล้ว อาจเปลี่ยนแปลงผลลัพธ์ได้
วิธีแก้ไข:หากคุณติดตั้งแพ็กเกจ Debian มาตรฐาน อย่าปิดใช้งาน Secure Boot โดยอัตโนมัติ ก่อนอื่นให้ตรวจสอบว่าshim-signedได้ติดตั้งแพ็กเกจเหล่านั้นและส่วนประกอบบูตที่ลงนามแล้วอย่างถูกต้อง การปิดใช้งาน Secure Boot ชั่วคราวอาจเป็นการทดสอบเพื่อวินิจฉัยปัญหา แต่หากเป็นวิธีเดียวที่ระบบสามารถเริ่มต้นได้ ให้ระบุสาเหตุที่เส้นทางการลงนามล้มเหลวก่อนที่จะพิจารณาว่าปัญหาได้รับการแก้ไขแล้ว
9. มีการติดตั้ง Debian ลงในดิสก์ตัวหนึ่ง ในขณะที่ ESP อยู่ในดิสก์อีกตัวหนึ่งใช่หรือไม่?
ระบบที่มีดิสก์หลายตัวทำให้เกิดโหมดความล้มเหลวอีกแบบหนึ่ง คือ ระบบไฟล์รูทอาจอยู่บนไดรฟ์หนึ่ง ในขณะที่ ESP ที่ใช้ระหว่างการติดตั้งอยู่บนไดรฟ์อีกตัวหนึ่ง หากดิสก์ตัวที่สองนั้นถูกถอดออก ปิดใช้งาน หรือย้ายไปอยู่หลังคอนโทรลเลอร์อื่นในภายหลัง เฟิร์มแวร์อาจรายงานว่าไม่มีอุปกรณ์บูตได้ แม้ว่าพาร์ติชั่นรูทของ Debian จะทำงานได้ปกติก็ตาม
lsblk -o NAME,SIZE,FSTYPE,PARTTYPE,PARTUUID,MOUNTPOINTS
findmnt /
findmnt /boot/efi
ขั้นตอน:ตรวจสอบให้แน่ใจว่า ESP ที่คุณกำลังซ่อมแซมนั้นอยู่ในดิสก์ที่จะยังคงใช้งานได้และเฟิร์มแวร์สามารถมองเห็นได้ สำหรับระบบ RAID หรือระบบมิเรอร์ ให้ตัดสินใจว่าคุณต้องการ ESP ที่สามารถบูตได้บนไดรฟ์ทางกายภาพมากกว่าหนึ่งตัวหรือไม่ เอกสาร GRUB ของ Debian ระบุว่าการตั้งค่า UEFI RAID ต้องการเนื้อหา ESP บนไดรฟ์ที่คุณคาดหวังว่าเครื่องจะบูตจากไดรฟ์เหล่านั้น
10. คุณตรวจสอบการซ่อมแซมอย่างไรก่อนถอด USB ออก?
อย่าพึ่งพาเพียงแค่grub-installข้อความแจ้งว่าสำเร็จเท่านั้น ตรวจสอบไฟล์ ข้อมูลเฟิร์มแวร์ และลำดับการบูตในขณะที่สภาพแวดล้อมการกู้คืนยังคงใช้งานได้อยู่
efibootmgr -v
ls -la /boot/efi/EFI/debian/
ls -la /boot/efi/EFI/BOOT/ 2>/dev/null || true
update-grub
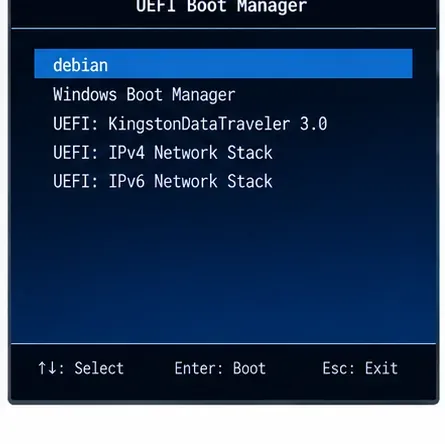
คำบรรยายภาพ: การตรวจสอบขั้นสุดท้ายที่เข้มงวดที่สุดคือการแสดงรายการบูต Debian ที่เฟิร์มแวร์สามารถเลือกได้ ตามด้วยการบูตที่สำเร็จโดยถอด USB กู้คืนออกแล้ว
จากนั้นออกจาก chroot ถอดการเมานต์อย่างถูกต้อง ปิดเครื่อง ถอด USB ออก แล้วบูตจากดิสก์ภายใน หาก Debian ปรากฏในเมนูเฟิร์มแวร์แต่ยังคงไม่เริ่มทำงาน แสดงว่าความล้มเหลวได้ลุกลามเกินกว่า "ไม่มีอุปกรณ์บูตได้" ไปสู่การแก้ไขปัญหา GRUB, เคอร์เนล, initramfs, ที่เก็บข้อมูล หรือระบบไฟล์แล้ว
คุณควรเลือกวิธีการซ่อมแซมแบบใด?
| สิ่งที่คุณสังเกตเห็น | การดำเนินการที่เหมาะสมที่สุด | ทำไม |
|---|
| สภาพแวดล้อมการกู้คืนอยู่ในโหมดดั้งเดิม | รีบูต USB อย่างชัดเจนในโหมด UEFI | การซ่อมแซม NVRAM จำเป็นต้องเข้าถึง UEFI runtime |
| ไม่มีพลังจิตเหนือธรรมชาติ | สำรองข้อมูลก่อน จากนั้นสร้าง/กำหนดค่า ESP โดยใช้แผนการแบ่งพาร์ติชันที่รองรับ | UEFI ต้องการพาร์ติชั่นระบบที่ EFI สามารถอ่านได้ |
ESP มีอยู่จริง แต่EFI/debianหายไป | Chroot และติดตั้ง GRUB EFI ใหม่ | ไฟล์โหลดเดอร์ของ Debian ตามปกติหายไป |
| ไฟล์ EFI มีอยู่ แต่ไม่มีรายการ Debian Boot#### อยู่ | ติดตั้ง GRUB ใหม่ หรือสร้างรายการเฟิร์มแวร์ขึ้นใหม่ | เฟิร์มแวร์ไม่มีการบันทึกเส้นทาง Debian ไว้ |
| มีรายการ Debian ที่ถูกต้องอยู่ แต่เฟิร์มแวร์กลับไม่สนใจ | ปรับลำดับการบูตเฟิร์มแวร์ หากจำเป็น ให้พิจารณาEFI/BOOTเส้นทาง สำรอง | การติดตั้ง GRUB ใหม่ซ้ำๆ เพียงอย่างเดียวอาจไม่สามารถแก้ไขพฤติกรรมของเฟิร์มแวร์ได้ |
| ระบบบูตจะทำงานได้ก็ต่อเมื่อปิดใช้งาน Secure Boot แล้วเท่านั้น | ตรวจสอบแพ็กเกจ GRUB ที่ลงนามแล้วและสถานะ Secure Boot | ปัญหาน่าจะอยู่ที่ลำดับการบูตที่ลงนามแล้ว ไม่ใช่ลำดับการบูตปกติ |
| ระบบไฟล์รูทและ ESP อยู่บนดิสก์คนละตัวกัน | ตรวจสอบให้แน่ใจว่ามีดิสก์ ESP อยู่เสมอ หรือติดตั้ง ESP ที่เหมาะสมลงในดิสก์บูตที่ต้องการ | เฟิร์มแวร์ไม่สามารถโหลด ESP จากดิสก์ที่หายไปได้ |
คุณควรหลีกเลี่ยงอะไรบ้าง?
- หากระบบไฟล์รูทไม่เสียหายและมีเพียงเส้นทางการบูต UEFI เท่านั้นที่ชำรุด อย่าติดตั้ง Debian ใหม่ทันที
- อย่าฟอร์แมตพาร์ติชั่นระบบ EFI ที่มีอยู่โดยไม่ตรวจสอบว่า Windows หรือระบบปฏิบัติการอื่นกำลังใช้งานพาร์ติชั่นนั้นอยู่หรือไม่
- อย่าสร้างตารางพาร์ติชันใหม่เพียงเพราะตัวอย่างการใช้งานใช้ GPT ตรวจสอบโครงสร้างปัจจุบันก่อน
- ห้ามคัดลอกหมายเลข Boot#### ของเครื่องอื่นมาใช้ใน
efibootmgrคำสั่ง
- ห้ามใช้คำสั่ง GRUB ที่กำหนดเป้าหมายไปที่ BIOS เช่น
--target=i386-pcเมื่อทำการซ่อมแซมการติดตั้ง amd64 UEFI
- อย่าปิดใช้งาน Secure Boot อย่างถาวร เว้นแต่คุณจะมีหลักฐานว่าชุดบูต Debian ที่ลงนามแล้วไม่สามารถตอบสนองต่อสภาพแวดล้อมของคุณได้
- อย่าคิดว่าการติดตั้ง GRUB ใหม่สำเร็จจะรับประกันว่าเฟิร์มแวร์ของคุณจะยอมรับรายการ NVRAM ที่ได้นั้นเสมอไป
บริบท Debian ปัจจุบัน
Debian 13 “Trixie” ยังคงเป็นเวอร์ชันเสถียรในเดือนตุลาคม 2026; Debian 13.7 เปิดตัวเมื่อวันที่ 12 กันยายน 2026 คู่มือการติดตั้งอย่างเป็นทางการที่เผยแพร่ในปัจจุบันสำหรับ Trixie คือคู่มือปี 2025 ของทีมติดตั้ง Debian สำหรับ Debian 13 หากคุณกำลังซ่อมแซม Debian เวอร์ชันเก่ากว่า ชื่อแพ็กเกจและรายละเอียด Secure Boot อาจแตกต่างกัน ดังนั้นโปรดใช้เอกสารที่ตรงกับเวอร์ชันนั้น ดูข้อมูลเวอร์ชันเสถียรของ Debian
เอกสารอ้างอิงอย่างเป็นทางการ






