How to Configure Gooroom OS Browser Isolation Settings Safely

Gooroom OS browser isolation is configured differently from a simple privacy option such as clearing history or opening a private window. Gooroom’s own product material describes a Chromium-based Gooroom Browser that can apply different user permissions according to the destination site, block specified URLs and harmful sites, and delete user data when the browser closes. It also describes centralized policy management through the Gooroom Platform Management System (GPMS). The exact menus and policy fields vary by build and deployment, and the public documentation reviewed for this guide does not provide a current, universal click-by-click setup path.

For that reason, treat the following as a safe configuration workflow: identify the installed browser and who manages it, define the site rules, have the authorized administrator apply them through the supported management route, and verify what users can access. Do not assume that a Chrome setting or a menu found in another Gooroom release applies to your installation.

What browser isolation means in Gooroom

Browser isolation separates web activity or permissions so that content from one browsing context has less ability to affect another context or the device. In Gooroom’s published material, the relevant model is associated with Gooroom Browser security and different policies for trusted and untrusted browsing destinations. A trusted site is a destination that an organization has explicitly approved for a defined work purpose; an untrusted site is handled under the more restrictive policy. These labels and the resulting permissions should be defined by your organization, rather than inferred from whether a website looks familiar.

This is different from site isolation, a Chromium security architecture that places site content into separate processes. Google documents that browser-level feature for managed Chrome, but that does not prove that every Gooroom build exposes the same switches or that changing Chrome policies configures Gooroom’s trust-based browser controls. Do not use chrome://flags or generic Chrome enterprise settings as a substitute for Gooroom’s documented management path.

The official Hancom Gooroom product brochure is dated August 19, 2022. It documents browser and GPMS capabilities at that time, not a guaranteed menu layout for every current image. Gooroom’s public browser source repository shows a Gooroom 4.0 branch/tag and continued repository activity in 2026, but source code is not a user guide. Confirm your device’s release, browser package, and local deployment with your administrator before changing policy.

Before changing a setting

  • โปรดตรวจสอบว่าอุปกรณ์ของคุณเป็นการติดตั้ง Gooroom OS แบบสแตนด์อโลน อุปกรณ์ปลายทางที่ได้รับการจัดการโดยหน่วยงานภาครัฐหรือธุรกิจ หรือเป็นอิมเมจที่ปรับแต่งเองจากผู้ให้บริการ อุปกรณ์ปลายทางที่ได้รับการจัดการอาจได้รับการตั้งค่าความปลอดภัยจากส่วนกลาง
  • บันทึกเวอร์ชันของระบบปฏิบัติการและเวอร์ชันของเบราว์เซอร์ Gooroom หากเบราว์เซอร์มีหน้า "เกี่ยวกับ" ให้จดบันทึกเวอร์ชันที่แสดงไว้ มิฉะนั้นให้สอบถามฝ่ายสนับสนุนด้านเทคนิคหรือผู้ดูแลระบบการติดตั้ง อย่าติดตั้งแพ็กเกจ Chromium อื่นเพื่อค้นหาการตั้งค่า
  • สอบถามว่าใครเป็นเจ้าของ GPMS หรือนโยบายปลายทางขององค์กร ผู้ใช้ทั่วไปอาจสามารถใช้เบราว์เซอร์ที่กำหนดให้ แต่ไม่สามารถแก้ไขกฎความเชื่อถือ URL ได้
  • เตรียมรายการทดสอบขนาดเล็ก: URL ที่ได้รับอนุมัติสำหรับใช้งานหนึ่งรายการ, URL สาธารณะทั่วไปหนึ่งรายการ และ URL ที่นโยบายควรบล็อกหนึ่งรายการ ใช้ปลายทางการทดสอบที่องค์กรอนุมัติเท่านั้น ห้ามทดสอบด้วยข้อมูลประจำตัวที่ละเอียดอ่อนหรือข้อมูลที่เป็นความลับที่ใช้งานอยู่
  • ตกลงกันว่าควรเกิดอะไรขึ้นกับไฟล์ดาวน์โหลด การเข้าถึงคลิปบอร์ด การพิมพ์ พื้นที่จัดเก็บข้อมูลในเครื่อง และข้อมูลเบราว์เซอร์เมื่อปิดโปรแกรม เอกสารแนะนำผลิตภัณฑ์ไม่ได้ระบุการควบคุมทั้งหมดเหล่านี้ ดังนั้นโปรดตรวจสอบว่ามีฟังก์ชันใดบ้างในเวอร์ชันที่คุณติดตั้ง

ขั้นตอนที่ 1: ระบุเบราว์เซอร์และเจ้าของการจัดการ

เปิดเบราว์เซอร์ที่มาพร้อมกับอิมเมจ Gooroom ของคุณ แล้วจดชื่อและเวอร์ชันโดยใช้ข้อมูล "เกี่ยวกับ" หากมี บันทึกรุ่น/บิลด์ของระบบปฏิบัติการที่แสดงโดยเครื่องมือสนับสนุนหรือเครื่องมือตรวจสอบสินค้าคงคลังตามปกติขององค์กรของคุณ จากนั้นสอบถามว่าพฤติกรรมที่เชื่อถือได้/ไม่น่าเชื่อถือของเบราว์เซอร์นั้นได้รับการจัดการต่อผู้ใช้ อุปกรณ์ แผนก หรือส่วนกลางโดย GPMS หรือไม่ สิ่งนี้จะกำหนดว่าการเปลี่ยนแปลงนโยบายควรอยู่ที่ใด: แผงการตั้งค่าที่ผู้ใช้มองเห็นได้ หากบิลด์ของคุณมี หรือคอนโซลการดูแลระบบขององค์กร

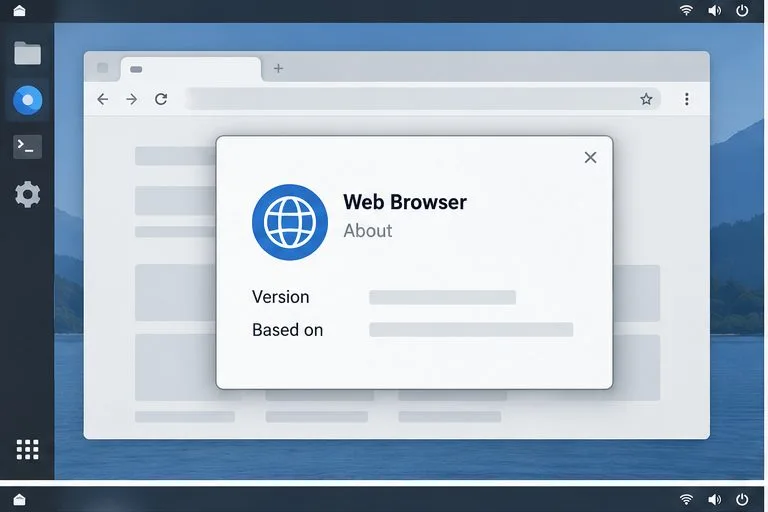
แผง "เกี่ยวกับ" ของเบราว์เซอร์บนเดสก์ท็อปทั่วไป ที่มีช่องสำหรับระบุเวอร์ชันและเบราว์เซอร์ว่างเปล่า
ใช้ข้อมูล "เกี่ยวกับ" ที่มีอยู่ในเวอร์ชันที่คุณสร้างขึ้นเพื่อบันทึกเวอร์ชันของเบราว์เซอร์ นี่เป็นเพียงภาพประกอบเชิงแนวคิด ไม่ใช่ภาพหน้าจอจาก Gooroom

หากคุณไม่สามารถระบุเวอร์ชันหรือเจ้าของนโยบายได้ ให้หยุดก่อนแก้ไขไฟล์การกำหนดค่า สอบถามผู้ดูแลระบบอุปกรณ์เกี่ยวกับเวอร์ชันเบราว์เซอร์ที่รองรับและขั้นตอนการทำงานของนโยบายที่ได้รับอนุมัติ เอกสารสาธารณะของ Gooroom อธิบายถึงการจัดการซอฟต์แวร์และนโยบายความปลอดภัยแบบรวมศูนย์ แต่ไม่ได้ระบุเมนูสำหรับผู้ใช้ปลายทางทั่วไปสำหรับส่วนควบคุมเหล่านั้น

ขั้นตอนที่ 2: กำหนดว่าปลายทางใดบ้างที่จะได้รับนโยบายแต่ละข้อ

สร้างรายการจัดประเภท URL ที่สั้นและตรวจสอบแล้ว สำหรับแต่ละรายการ ให้บันทึกวัตถุประสงค์ เจ้าของธุรกิจที่รับผิดชอบ ว่าปลายทางนั้นได้รับการอนุมัติสำหรับการเรียกดูที่เชื่อถือได้หรือไม่ และข้อจำกัดการเข้าถึงที่จำเป็น ระบุชื่อโฮสต์ที่แน่นอนหากเป็นไปได้ แทนที่จะใช้สัญลักษณ์ตัวแทนแบบกว้างๆ กฎแบบกว้างๆ เช่น โดเมนบริการคลาวด์ทั้งหมด อาจรวมถึงบัญชีส่วนบุคคล เนื้อหาที่ผู้ใช้สร้างขึ้น หรือบริการที่ไม่เกี่ยวข้อง ขอให้ทีมรักษาความปลอดภัยแก้ไขการเปลี่ยนเส้นทาง โดเมนย่อย และ URL ของผู้ให้บริการข้อมูลประจำตัวภายนอกก่อนการใช้งานจริง

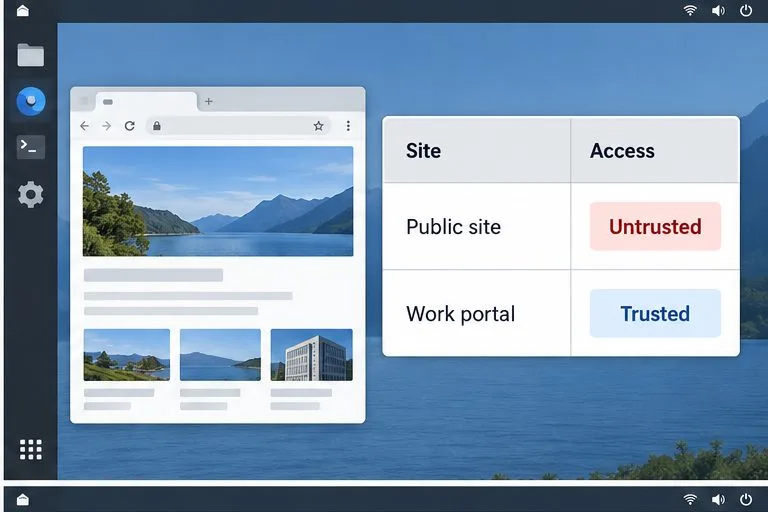
ตารางแสดงสิทธิ์การเข้าถึงเว็บไซต์เชิงแนวคิด โดยจำแนกเว็บไซต์สาธารณะเป็นเว็บไซต์ที่ไม่น่าเชื่อถือ และพอร์ทัลสำหรับงานเป็นเว็บไซต์ที่น่าเชื่อถือ
รายการจัดประเภทเว็บไซต์ขนาดเล็กช่วยให้ผู้ดูแลระบบตรวจสอบได้ว่าปลายทางใดควรได้รับนโยบายการเข้าถึงแบบใด โดยป้ายกำกับ Gooroom จริงอาจแตกต่างออกไป

อย่าทำเครื่องหมายเว็บไซต์ว่าน่าเชื่อถือเพียงเพราะใช้งานบ่อย ตรวจสอบความเป็นเจ้าของ วัตถุประสงค์ทางธุรกิจ ขั้นตอนการตรวจสอบสิทธิ์ และการจัดการข้อมูลกับเจ้าของเว็บไซต์ หากเว็บไซต์ต้องการสิทธิ์การเข้าถึง เช่น การดาวน์โหลดหรือคัดลอกข้อความ ให้ระบุเหตุผลทางธุรกิจอย่างชัดเจน เพื่อให้ผู้ดูแลระบบสามารถกำหนดสิทธิ์การเข้าถึงที่จำเป็นให้น้อยที่สุดได้

ขั้นตอนที่ 3: ให้ผู้ดูแลระบบนำนโยบายที่รองรับไปใช้

ในการติดตั้งแบบจัดการ ให้ส่งรายการ URL ที่ได้รับอนุมัติและพฤติกรรมที่ต้องการให้กับผู้ดูแลระบบ GPMS หรือผู้ดูแลระบบปลายทาง ขอให้พวกเขายืนยันว่าเวอร์ชันที่ติดตั้งนั้นแมปปลายทางไปยังการเรียกดูที่เชื่อถือได้หรือไม่น่าเชื่อถืออย่างไร วิธีจัดการกับ URL ที่ถูกบล็อก และนโยบายนั้นถูกกำหนดให้กับกลุ่มอุปกรณ์หรือกลุ่มผู้ใช้หรือไม่ โบรชัวร์อธิบายว่า GPMS รองรับการสร้างและการประยุกต์ใช้นโยบายความปลอดภัยกับปลายทาง แต่ไม่ได้เผยแพร่ชื่อฟิลด์ ปุ่ม หรือเส้นทางการคลิกในปัจจุบัน โปรดปฏิบัติตามขั้นตอนที่ให้ไว้สำหรับเวอร์ชัน GPMS ขององค์กรของคุณอย่างถูกต้อง

รายการตรวจสอบนโยบายเชิงแนวคิดที่มีแถวสำหรับ URL ที่ได้รับอนุมัติ URL ที่ถูกบล็อก และการล้างข้อมูลเมื่อเบราว์เซอร์ปิดลง
ใช้เช็คลิสต์นี้เพื่อทบทวนรายการนโยบายที่ต้องการใช้กับผู้ดูแลระบบ ไม่ใช่ส่วนติดต่อผู้ใช้ของระบบจัดการแพลตฟอร์ม Gooroom

ก่อนที่จะนำการเปลี่ยนแปลงไปใช้ในวงกว้าง ให้ขอทดลองใช้กับอุปกรณ์ทดสอบเพียงเครื่องเดียวหรือกลุ่มผู้ใช้จำนวนจำกัดก่อน ตรวจสอบให้แน่ใจว่านโยบายได้ถูกนำไปใช้กับอุปกรณ์แล้ว และผู้ดูแลระบบสามารถย้อนกลับการเปลี่ยนแปลงได้ เก็บสำเนาของกฎ URL ที่ได้รับอนุมัติและบันทึกการเปลี่ยนแปลงไว้ หากอุปกรณ์ของคุณไม่ได้รับการจัดการและไม่มีหน้าการตั้งค่าที่ระบุไว้สำหรับส่วนควบคุมเหล่านี้ อย่าคิดว่าคุณสามารถเพิ่มพฤติกรรมที่เชื่อถือได้/ไม่น่าเชื่อถือได้โดยการแก้ไขการตั้งค่า Chromium โปรดติดต่อผู้จัดจำหน่าย Gooroom หรือผู้ให้บริการการติดตั้งเพื่อขอแพ็กเกจและคำแนะนำที่ถูกต้อง

ขั้นตอนที่ 4: ทดสอบพฤติกรรมจากฝั่งผู้ใช้

หลังจากผู้ดูแลระบบยืนยันว่านโยบายถูกนำไปใช้แล้ว ให้ทดสอบปลายทางทั้งสามแห่งจากรายการที่เตรียมไว้ เว็บไซต์ที่ทำงานที่ได้รับอนุมัติควรเปิดในบริบทที่เชื่อถือได้ซึ่งกำหนดโดยองค์กร เว็บไซต์สาธารณะทั่วไปควรได้รับบริบทที่จำกัดตามที่ตั้งใจไว้ และ URL ที่ถูกบล็อกควรถูกปฏิเสธหรือจัดการตามที่นโยบายกำหนด ข้อความแจ้งเตือนหรือป้ายกำกับเบราว์เซอร์ที่ปรากฏอาจแตกต่างกันไปตามเวอร์ชัน ตรวจสอบการเข้าถึงที่เกิดขึ้น ไม่ใช่สีหรือไอคอนใด ๆ

หน้าต่างเบราว์เซอร์ทั่วไปสองหน้าต่าง แสดงหน้าเว็บสาธารณะและหน้าเข้าสู่ระบบพอร์ทัลสำหรับงานแยกต่างหาก
ทดสอบการเข้าถึงเว็บไซต์สาธารณะและเว็บไซต์สำหรับการทำงานแยกกัน และยืนยันพฤติกรรมการเข้าถึงที่ผู้ดูแลระบบกำหนดไว้ อินเทอร์เฟซที่แสดงเป็นเพียงแนวคิดเท่านั้น

จากนั้นตรวจสอบข้อจำกัดที่สำคัญสำหรับองค์กรของคุณ: ว่าเว็บไซต์สามารถเปิดไฟล์ในเครื่อง ดาวน์โหลดหรืออัปโหลดเอกสาร พิมพ์ ใช้ฟังก์ชันคลิปบอร์ด หรือเก็บรักษาข้อมูลหลังจากปิดโปรแกรมได้หรือไม่ โบรชัวร์ปี 2022 ระบุไว้อย่างชัดเจนว่าข้อมูลผู้ใช้จะถูกลบเมื่อ Gooroom Browser ปิด แต่แหล่งข้อมูลสาธารณะที่มีอยู่ไม่ได้ระบุว่าข้อมูลประเภทใดบ้างที่ครอบคลุม หรือพฤติกรรมนั้นแตกต่างกันอย่างไรในแต่ละเวอร์ชัน ทดสอบเวอร์ชันที่ใช้งานจริงด้วยบัญชีที่ไม่ละเอียดอ่อน และสอบถามผู้ดูแลระบบว่า "ข้อมูลผู้ใช้" รวมถึงอะไรบ้าง ก่อนที่จะนำไปใช้เพื่อปฏิบัติตามข้อกำหนด

ปัญหาที่พบได้บ่อยและวิธีแก้ไขอย่างปลอดภัย

URL เปิดในบริบทการเรียกดูที่ไม่ถูกต้อง

ตรวจสอบ URL การเปลี่ยนเส้นทาง และโดเมนย่อยที่ถูกต้องกับเจ้าของนโยบาย เว็บไซต์อาจเปลี่ยนเส้นทางไปยังโดเมนการเข้าสู่ระบบหรือโดเมนเนื้อหาแยกต่างหากซึ่งไม่ได้อยู่ในรายการเดิม ขอให้ผู้ดูแลระบบตรวจสอบลำดับปลายทางและปรับเฉพาะรายการที่จำเป็นเท่านั้น หลีกเลี่ยงการเพิ่มโดเมนระดับบนสุดทั้งหมด เว้นแต่จะได้รับการอนุมัติขอบเขตนั้นแล้ว

การตั้งค่าบางอย่างหายไปหรือถูกรีเซ็ตหลังจากรีสตาร์ท

เบราว์เซอร์ Gooroom ที่ติดตั้งไว้อาจไม่แสดงการควบคุมในเครื่อง หรือนโยบายส่วนกลางอาจเขียนทับการเปลี่ยนแปลงในเครื่อง ตรวจสอบเวอร์ชันและกลุ่มการกำหนดนโยบายของคุณ อย่าแก้ไขไฟล์การตั้งค่าซ้ำๆ หรือติดตั้งเบราว์เซอร์แยกต่างหาก การกระทำเหล่านั้นอาจข้ามการกำหนดค่าที่ได้รับการจัดการและทำให้การดูแลรักษาอุปกรณ์ทำได้ยากขึ้น

เว็บไซต์ที่เชื่อถือได้หยุดทำงาน

แจ้ง URL ที่ได้รับผลกระทบ กลุ่มผู้ใช้ เวอร์ชันเบราว์เซอร์ เวลา และข้อผิดพลาดที่ปรากฏให้ผู้ดูแลระบบทราบ ขอให้พวกเขาทบทวนการเปลี่ยนเส้นทางการตรวจสอบสิทธิ์และสิทธิ์การเข้าถึงเว็บไซต์ที่จำเป็น อย่าปิดใช้งานการป้องกันเบราว์เซอร์ทั่วโลกเพื่อเป็นวิธีแก้ปัญหาชั่วคราว

รายการตรวจสอบการกำหนดค่า

  • ระบบจะบันทึกเวอร์ชันของเบราว์เซอร์และระบบปฏิบัติการไว้
  • ทราบชื่อเจ้าของกรมธรรม์และช่องทางการบริหารจัดการที่รองรับแล้ว
  • ปลายทางที่เชื่อถือได้ ไม่น่าเชื่อถือ และถูกบล็อก จะได้รับการตรวจสอบอย่างละเอียด
  • มีการทดลองใช้นโยบายต่างๆ และยืนยันการกำหนดนโยบายเหล่านั้นให้กับอุปกรณ์ทดสอบ
  • ระบบจะทดสอบการเข้าถึง การดาวน์โหลด การคัดลอกและวาง หรือข้อจำกัดการพิมพ์ และการล้างข้อมูลเมื่อปิดโปรแกรม ในกรณีที่เกี่ยวข้อง
  • ผู้ดูแลระบบได้บันทึกพฤติกรรมใดๆ ก็ตามที่ไม่ได้ระบุไว้ในเอกสาร Gooroom สำหรับการเผยแพร่ของคุณแล้ว

โมเดลความปลอดภัยที่เผยแพร่ของ Gooroom Browser รองรับนโยบายตามไซต์และการล้างข้อมูลเบราว์เซอร์ แต่ส่วนติดต่อการตั้งค่าที่แน่นอนจะขึ้นอยู่กับเวอร์ชันและการใช้งานของผลิตภัณฑ์ คู่มือนี้อ้างอิงจากโบรชัวร์ Gooroom ของ Hancom ฉบับวันที่ 19 สิงหาคม 2022 คลังซอร์สโค้ด Gooroom สาธารณะที่ตรวจสอบเมื่อวันที่ 6 ตุลาคม 2026 และเอกสารอย่างเป็นทางการเกี่ยวกับการแยกไซต์ของ Chromium โปรดยืนยันการควบคุมปัจจุบันกับผู้ดูแลระบบหรือผู้จำหน่ายสำหรับอิมเมจที่ติดตั้งก่อนที่จะใช้งานนโยบายใด ๆ

แหล่งที่มา

ฝากความเห็น

วิธีการตั้งค่าขีดจำกัดหน่วยความจำของ SAP HANA บน SUSE Linux Enterprise Server

วิธีการตั้งค่าขีดจำกัดหน่วยความจำของ SAP HANA บน SUSE Linux Enterprise Server

เรียนรู้วิธีการตั้งค่าขีดจำกัดหน่วยความจำส่วนกลางและหน่วยความจำคำสั่งของ SAP HANA บน SUSE Linux Enterprise Server เปรียบเทียบขีดจำกัดของ HANA กับ SUSE MemoryLow และตรวจสอบการเปลี่ยนแปลงแต่ละครั้งอย่างปลอดภัย

How to Configure Gooroom OS Browser Isolation Settings Safely

How to Configure Gooroom OS Browser Isolation Settings Safely

Learn how Gooroom OS browser isolation works, prepare trusted and blocked URL policies, coordinate GPMS configuration, and verify the settings on your build.

คู่มือข้อกำหนดระบบและความเข้ากันได้ของระบบปฏิบัติการ Harmonica สำหรับแล็ปท็อปรุ่นเก่า

คู่มือข้อกำหนดระบบและความเข้ากันได้ของระบบปฏิบัติการ Harmonica สำหรับแล็ปท็อปรุ่นเก่า

ตรวจสอบข้อกำหนดของระบบ HamoniKR 8.0, ความต้องการของรุ่น Lite และรุ่นเต็ม และการตรวจสอบความเข้ากันได้กับแล็ปท็อป 64 บิตรุ่นเก่าก่อนทำการติดตั้ง

แก้ไขปัญหาการใช้งาน CPU สูงของ tracker-miner-3 ใน Ubuntu GNOME

แก้ไขปัญหาการใช้งาน CPU สูงของ tracker-miner-3 ใน Ubuntu GNOME

เรียนรู้ว่าเหตุใด tracker-miner-fs-3 จึงใช้ CPU สูงใน Ubuntu GNOME วิธีตรวจสอบสถานะการจัดทำดัชนี ลดจำนวนตำแหน่งที่ค้นหาได้ และสร้างดัชนี Tracker ใหม่ได้อย่างปลอดภัย

วิธีการติดตั้งระบบปฏิบัติการ Ubuntu 24.04 และ Windows 11 แบบ Dual-Boot โดยเปิดใช้งาน BitLocker

วิธีการติดตั้งระบบปฏิบัติการ Ubuntu 24.04 และ Windows 11 แบบ Dual-Boot โดยเปิดใช้งาน BitLocker

เรียนรู้ว่าเมื่อใดที่ Ubuntu 24.04 สามารถบูตแบบ Dual-boot ได้ในขณะที่เปิดใช้งาน BitLocker วิธีการปกป้องรหัสกู้คืนของคุณ และเส้นทางการติดตั้งที่ปลอดภัยบนไดรฟ์เดียวกันหรือไดรฟ์แยกต่างหาก

วิธีเชื่อมต่อไคลเอ็นต์ Pardus Linux เข้ากับโดเมน Active Directory

วิธีเชื่อมต่อไคลเอ็นต์ Pardus Linux เข้ากับโดเมน Active Directory

เชื่อมต่อ Pardus Linux เข้ากับ Active Directory ด้วย Pardus Domain Joiner ตรวจสอบ DNS และเวลา ติดตั้ง CLI เชื่อมต่อด้วย SSSD และตรวจสอบสิทธิ์การเข้าสู่ระบบโดเมน

วิธีการตั้งค่า Pardus Image Creator สำหรับการติดตั้งระบบปฏิบัติการแบบกำหนดเอง

วิธีการตั้งค่า Pardus Image Creator สำหรับการติดตั้งระบบปฏิบัติการแบบกำหนดเอง

เรียนรู้ความสามารถของ Pardus Image Writer วิธีการติดตั้ง และวิธีการใช้งานไฟล์ ISO ที่กำหนดเองซึ่งได้รับการตรวจสอบแล้วไปยัง USB อย่างปลอดภัย รวมถึงคำแนะนำในการสร้างและทดสอบ

แก้ไขข้อผิดพลาด “Failed to Start Load Kernel Modules” ระหว่างการบูต SLES

แก้ไขข้อผิดพลาด “Failed to Start Load Kernel Modules” ระหว่างการบูต SLES

ตรวจสอบและแก้ไขข้อผิดพลาดของ systemd-modules-load.service บน SLES โดยการค้นหาโมดูลที่มีปัญหา แก้ไขการกำหนดค่าการบูต และสร้าง initramfs ใหม่เฉพาะเมื่อจำเป็นเท่านั้น

วิธีการย้ายเดสก์ท็อป Debian ไปยังระบบปฏิบัติการที่ไม่สามารถเปลี่ยนแปลงได้โดยใช้ OSTree

วิธีการย้ายเดสก์ท็อป Debian ไปยังระบบปฏิบัติการที่ไม่สามารถเปลี่ยนแปลงได้โดยใช้ OSTree

เรียนรู้ว่าเหตุใด Debian จึงไม่สามารถทำให้เป็น OSTree ที่ไม่สามารถเปลี่ยนแปลงได้ด้วยการติดตั้งแพ็กเกจเพียงแพ็กเกจเดียว จากนั้นจึงทำการย้ายไปยังเดสก์ท็อป OSTree อย่างปลอดภัย หรือวางแผนสร้างอิมเมจ Debian แบบกำหนดเอง

Fix Touchpad Gestures Not Working on Wayland in Ubuntu 24.04

Fix Touchpad Gestures Not Working on Wayland in Ubuntu 24.04

Fix missing three-finger touchpad gestures on Ubuntu 24.04 Wayland by checking GNOME settings, libinput events, updates, and extensions.