如果數位簽章選項始終不可用,或者在嘗試傳送郵件時出現加密警告,通常表示 Thunderbird 尚未將正確的個人憑證關聯到您正在使用的電子郵件身分。 S/MIME 設定分為兩部分:匯入包含私密金鑰的證書,然後將其指派給正確的帳戶。本指南將介紹常用的憑證檔案方法和 Thunderbird 較新的憑證簽署要求方法。
S/MIME 指的是安全/多用途網路郵件擴充。它是一種用於電子郵件簽名和加密的標準。數位簽名允許收件者驗證郵件是否使用您的憑證簽名,以及簽名後是否被竄改。加密則會對郵件內容進行加密,只有擁有匹配私鑰的預期收件者才能讀取。這些是兩個獨立的操作:設定證書並不意味著每封郵件都會自動加密。
開始之前:您擁有哪種證書文件?
個人 S/MIME 憑證將電子郵件身分與公鑰綁定。與之匹配的私鑰可讓您對郵件進行簽名,並解密發送給您的郵件。證書頒發機構 (CA) 負責核發或驗證證書。 Thunderbird 需要此憑證及其私鑰才能用於您的帳戶;僅憑公鑰憑證不足以進行簽署或解密。
.p12 或 .pfx 檔案: 這是一個受密碼保護的 PKCS#12 軟體包,通常包含憑證和私鑰。請從您所在組織的管理員或憑證提供者取得此文件,並透過可信任管道取得匯入密碼。.cer、.crt 或 .pem 檔案: 這些檔案通常只包含公鑰憑證。它們可能是收件者的證書、憑證授權單位 (CA) 的證書,也可能是您建立要求後頒發的證書。請與憑證授權單位確認相符的私鑰是否已儲存在 Thunderbird 中,或是否單獨提供。CSR( 憑證簽署請求)包含公鑰和發行者的識別資訊。它並非證書,不能用於簽署郵件。 Thunderbird 128 及更高版本可建立 CSR;CA 會傳回已簽署的憑證供您匯入。
對於工作郵箱,請先查看您所在組織的憑證策略。請使用與您計劃配置的電子郵件地址或身分完全一致的憑證。如果您有智慧卡或硬體令牌,請遵循您所在組織的說明;如果金鑰需要保留在該裝置上,請勿匯入私鑰檔案。
Thunderbird 的端對端加密設定包含所選電子郵件帳戶的 S/MIME 憑證控制。 選項 1:導入 .p12 或 .pfx 證書
如果您的服務提供者向您提供了包含其私鑰的個人憑證包,這是最快捷的途徑。選單措辭可能會因作業系統和 Thunderbird 版本而略有不同,但憑證管理員可透過帳戶設定和 Thunderbird 的憑證設定存取。
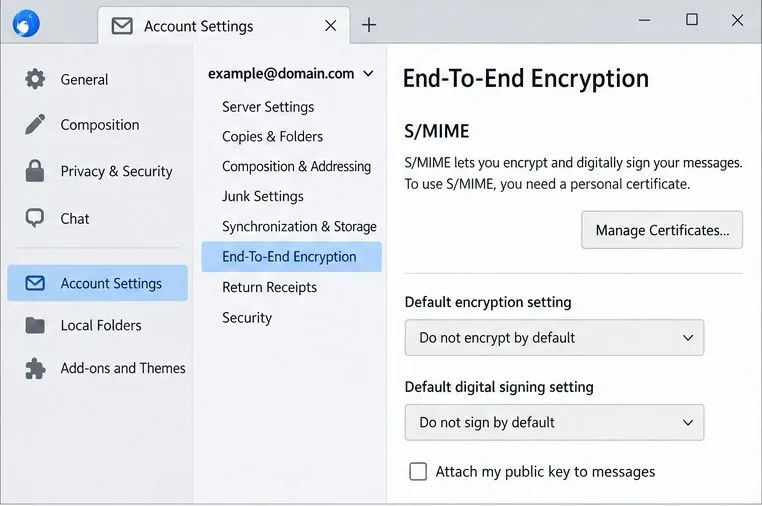
開啟 Thunderbird,選擇應用程式選單 (≡) >帳戶設定 。選擇與憑證相符的電子郵件帳戶或身份,然後開啟端對端加密 。
在 S/MIME 下,選擇「管理 S/MIME 憑證」 或名稱類似的憑證管理按鈕。
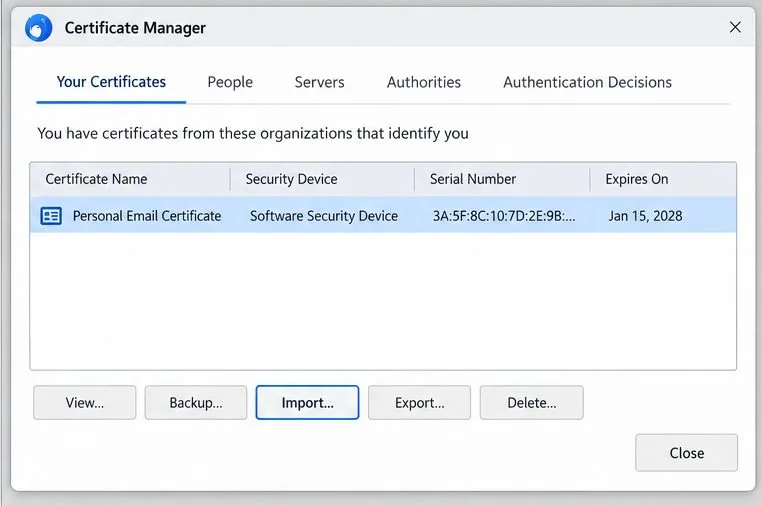
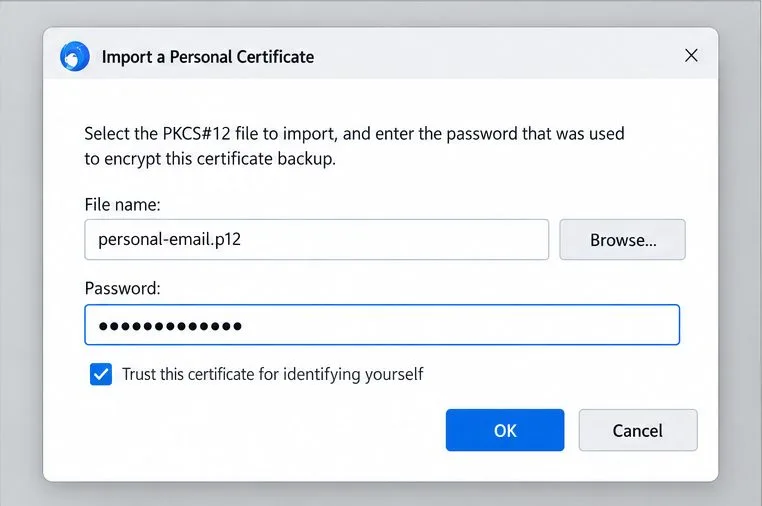
在憑證管理員中,開啟“您的憑證” 並選擇“匯入” 。從您的提供者選擇 .p12 或 .pfx 檔案。
請輸入用於保護憑證包的密碼。此密碼不一定與 Thunderbird 的主密碼相同。如果系統提示您設定或解鎖主密碼,請仔細閱讀提示;主密碼用於保護本機儲存的私鑰。
返回「我的證書」 頁面,確認個人證書已顯示。勾選證書,然後選擇「檢視」 ,即可查看其電子郵件地址、頒發機構、有效期限和證書用途。
匯入後,個人憑證及其私鑰將顯示在「您的憑證」標籤中。 範例匯入對話方塊顯示了檔案、套件密碼欄位和身分信任選項;請根據憑證授權單位和貴組織的說明檢查任何信任選擇。 在使用憑證之前,請先備份該憑證。
在「您的證書」 中,選擇證書,然後選擇「備份」 或「匯出」 以建立受保護的備份。將備份儲存在與電腦分離的安全位置,並將密碼保存在密碼管理器中。包含私鑰的備份必須像敏感憑證一樣對待:切勿將其作為附件新增至電子郵件、放置在公有雲資料夾或與收件者共用。遺失私鑰可能會導致舊的加密郵件無法讀取。
選項 2:使用 Thunderbird(版本 128 或更高版本)申請證書
如果您希望 Thunderbird 建立金鑰對,並且您的 CA 接受 CSR,請使用此方法。 Mozilla 目前的說明指出,此功能從 Thunderbird 128 版本開始可用。 Thunderbird 會在本機上建立私鑰,並儲存一個包含公鑰的請求檔;CA 會根據該請求頒發憑證。 Mozilla 不建議特定的 CA,因此請根據您個人或組織的需求選擇合適的 CA。
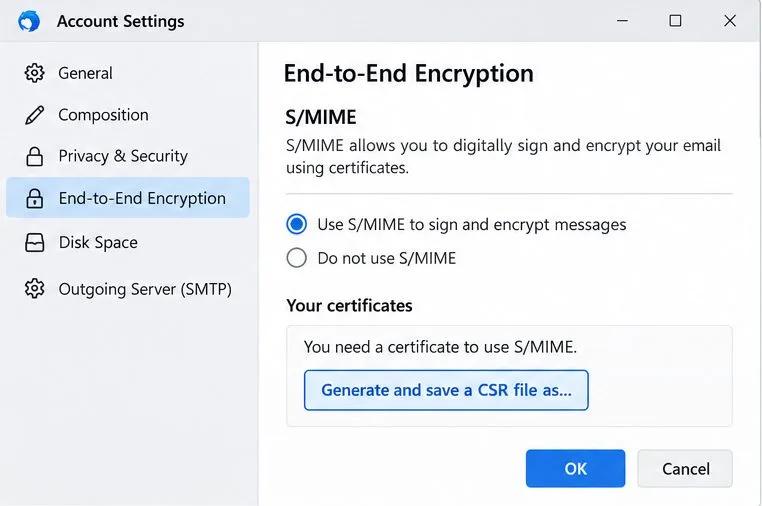
開啟帳戶設定 > 相關帳戶的端對端加密 頁面。捲動至 S/MIME 並選擇“產生 CSR 檔案並另存為…” 。
將請求檔案儲存到您可以再次找到的位置。如果系統詢問加密設定,而您沒有要遵循的策略,Mozilla 建議使用預設設定。
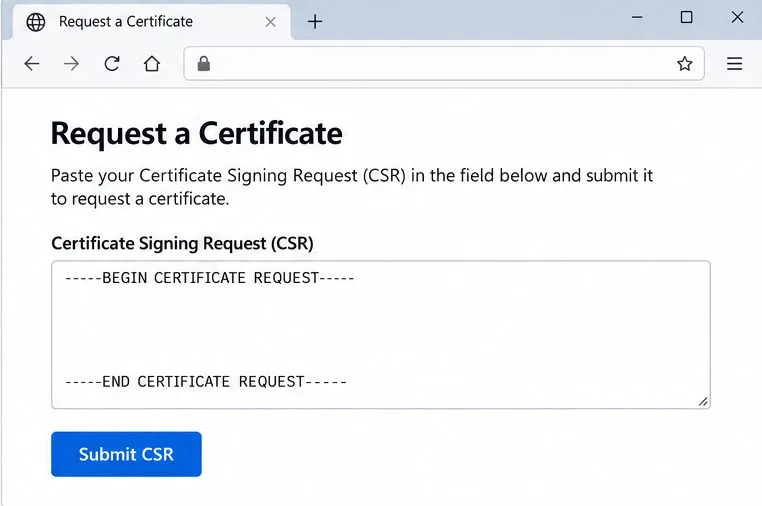
將完整的 CSR 文字提交給接受 CSR 的 CA。第一行應為 [此處應填寫 CSR 文本] -----BEGIN CERTIFICATE REQUEST-----。依照 CA 的驗證步驟操作,並下載已核發的憑證。
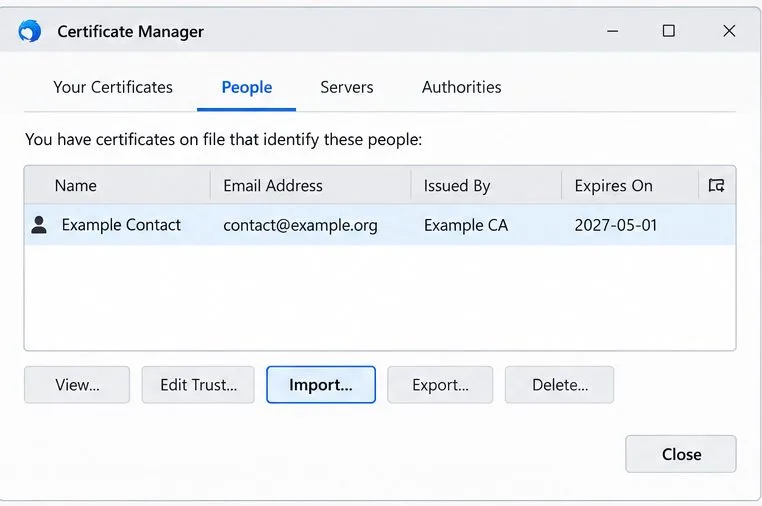
返回 Thunderbird 的憑證管理員。對於為 Thunderbird 中建立的金鑰所頒發的證書,請依照 Mozilla 的說明,從「人員」標籤匯入已頒發的證書。然後檢查 「您的憑證」 以確認 Thunderbird 已將其與本地儲存的私鑰配對。
如果 CA 提供中間證書,請按照其說明和 Mozilla 的指南匯入這些證書。中間憑證有助於建立信任鏈;如果沒有明確的理由,請勿將不熟悉的 CA 標記為受信任。如果您提交 CSR 後,CA 會傳回 .p12 或 .pfx 文件,請詢問其中是否包含 Thunderbird 建立的私鑰。 Mozilla 指出,這種檔案類型可能意味著 CA 產生了不同的私鑰,該私鑰與 Thunderbird 中儲存的請求不符。
當您使用接受請求的 CA 時,Thunderbird 128 及更高版本可以從 S/MIME 部分產生 CSR。 證書頒發機構可能會要求您貼上完整的 CSR 文字;頁面和驗證流程因提供者而異。 對於 Thunderbird 產生的 CSR 傳回的證書,Mozilla 的指南指示您從「人員」標籤匯入已頒發的證書,然後在「您的證書」下驗證它。 將證書指派給簽章和加密
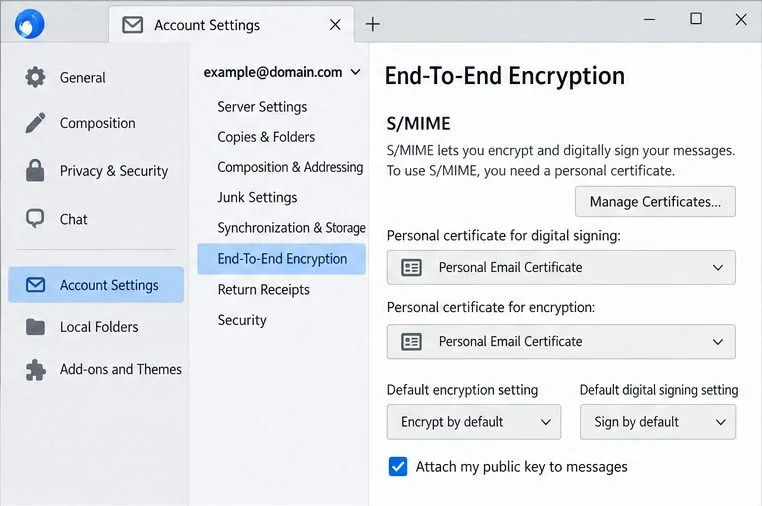
傳回「帳戶設定」 > 符合的帳戶或身分 >端對端加密 。在 S/MIME 部分,使用「數位簽章的個人憑證」 旁的「選擇…」按鈕 ,選擇您的憑證並確認。對「用於加密的個人憑證」 重複此操作。如果 Thunderbird 詢問是否將相同憑證用於這兩個用途,請僅在該憑證確實用於這兩個用途且您所在組織的策略允許的情況下確認。
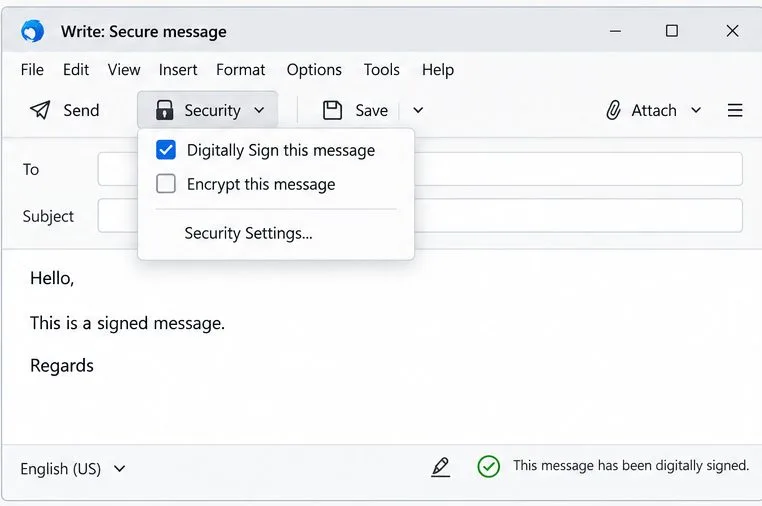
預設的簽章和加密行為設定應符合您的需求。許多人一開始會選擇“預設不簽署”和“預設不加密”,然後為每個訊息選擇相應的操作。若要進行簽名測試,請新建一則訊息,然後使用「安全性」 功能表選擇「對此訊息進行數位簽章 」。向您可核查的帳戶發送低風險訊息,並驗證收到的訊息是否已標記為已簽署。在此測試期間,請勿發送任何機密內容。
選擇 S/MIME 用途旁的個人憑證。此頁面還包含用於設定可選預設簽章和加密行為的單獨控制項。 要進行基本測試,請在撰寫視窗中選擇“對此郵件進行數位簽名”,並驗證收到的郵件上的簽名。 在加密發送給其他人之前,你需要了解哪些資訊?
僅憑您自己的憑證無法加密傳送給所有聯絡人的郵件。 Thunderbird 需要郵件中每位收件者(包括抄送收件者)都擁有有效的公鑰 S/MIME 憑證。取得聯絡人公鑰憑證的常用方法是接收該聯絡人發送的數位簽章郵件;您也可以透過「聯絡人」 標籤匯入他們與您共用的憑證。對於私密郵件,請在使用前驗證憑證是否屬於目標位址。如果證書已過期、已被撤銷、不受信任或頒發給了其他地址,請停止郵件發送並與證書頒發者或收件人聯繫解決問題,而不是忽略警告。
需要避免的常見問題
簽章選項缺失或出錯: 請確認憑證已列在「您的憑證」下,包含相符的私鑰,未過期,並且已為發送方身分選擇。僅提供公鑰 .cer 或 .pem 檔案無法對您的電子郵件進行簽署。Thunderbird 一直要求輸入密碼: 請檢查提示訊息是否要求輸入 .p12/.pfx 匯入密碼或 Thunderbird 的主密碼。如果密碼被拒絕,請聯絡寄件者確認軟體包密碼;不要重複猜測或更改信任設定。加密不可用: 請為每位收件者匯入或取得可用的公鑰憑證。確認憑證與收件者的實際電子郵件地址關聯,且憑證鏈受信任。證書可見但不可選擇: 請檢查證書上的地址和識別資訊、有效期限及其允許的用途。如果您使用了 CSR,請確認 CA 已為該特定請求傳回證書,並且 Thunderbird 已將其與私鑰配對。您混淆了 S/MIME 和 OpenPGP: 它們是不同的電子郵件安全系統。 OpenPGP 金鑰不能用作 S/MIME 證書,S/MIME 證書也不能取代 OpenPGP 金鑰。
最終核查清單
當「您的證書」 中出現正確的證書,且已在匹配帳戶的數位簽名欄位中選擇該證書,並且收到帶有有效簽名指示的測試郵件時,即可進行簽名設定。只有當 Thunderbird 也擁有收件人的有效公鑰證書,並且允許您加密發送給該收件人的郵件時,才能進行加密。請妥善保管私鑰備份,記下憑證的到期日期,並在憑證到期前續約或更換憑證。
官方雷鳥參考資料