كيفية تفعيل إعادة توجيه HTTPS في خادم بروكسي زيمبرا
استخدم خاصية وكيل Zimbra zimbraReverseProxyMailModeلإعادة توجيه طلبات الويب من HTTP إلى HTTPS. فعّلها redirectعلى كل عقدة من عقد وكيل Zimbra، ثم أعد تشغيل خدمة الوكيل وتحقق من وجود Location: https://...ترويسة في استجابة HTTP. قبل ذلك، تأكد من أن اسم مضيف HTTPS العام يُشير بالفعل إلى الوكيل أو موازن الأحمال الخاص بك، وأن الشهادة صالحة.
هذا الإعداد مخصص للوصول إلى الويب عبر Zimbra Proxy. وهو لا يقوم تلقائيًا بتكوين HTTPS لمخزن البريد، أو تثبيت شهادة، أو ضمان اتباع جميع تطبيقات البريد لإعادة التوجيه. إذا كنت بحاجة إلى رفض طلبات HTTP بشكل كامل، ففكّر في استخدام وضع الوكيل HTTPS فقط بدلاً من إعادة التوجيه.
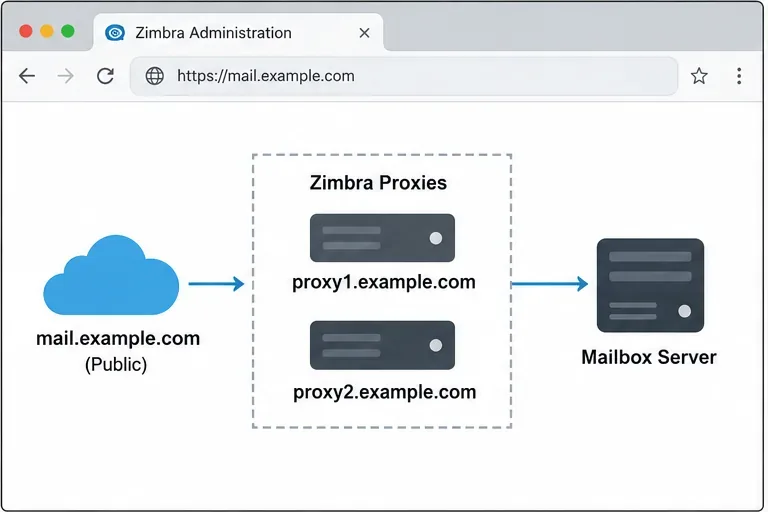
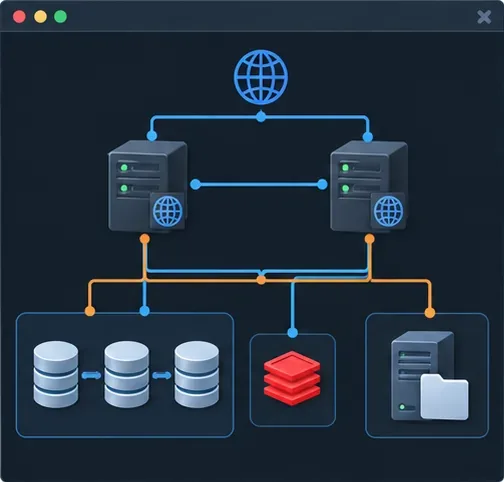
مثال على بنية الشبكة: يصل اسم مضيف البريد العام إلى طبقة الوكيل قبل تمرير الطلبات إلى خادم صندوق البريد.
اختر السلوك الذي يناسب عملية النشر الخاصة بك
وضع البريد الإلكتروني عبر الوكيل
ماذا يحدث لبروتوكول HTTP؟
متى يُستخدم؟
redirect
يقوم الخادم الوكيل بإرجاع استجابة HTTP 302 لتوجيه العميل إلى HTTPS.
مفيد عندما لا يزال الأشخاص يدخلون عنوان URL من نوع HTTP ويجب إرسالهم إلى عنوان الويب الآمن.
https
يقوم الخادم الوكيل بخدمة عميل الويب عبر بروتوكول HTTPS؛ فهو لا يوفر نفس تدفق إعادة التوجيه من HTTP إلى HTTPS.
يفضل هذا الخيار عندما لا ينبغي للعملاء بدء جلسة عبر بروتوكول HTTP.
bothأوmixed
هذه أوضاع بروكسي منفصلة ذات سلوك مختلف لبروتوكول HTTP/HTTPS.
استخدمه فقط عندما يتطلب النشر تحديدًا السلوك الموثق؛ لا تفترض أنهم يفرضون إعادة توجيه HTTP.
تحذر إرشادات أمان Zimbra من أن بعض العملاء، بما في ذلك عملاء ActiveSync، قد لا يستجيبون لإعادة توجيه HTTP، وقد يرسلون بيانات الاعتماد في الطلب الأولي غير المشفر. لذا، تُعد إعادة التوجيه مفيدة لتسهيل استخدام المتصفح، ولكنها ليست بديلاً عن الوصول عبر HTTPS فقط عندما يتعين على جميع العملاء تجنب HTTP. في حال اختيار وضع إعادة التوجيه، يجب حماية مستمع HTTP على حافة الشبكة حسب الحاجة، وإبلاغ المستخدمين بعنوان URL الخاص بـ HTTPS.
قبل تغيير سلوك الوكيل، تأكد من أن اسم مضيف البريد الإلكتروني العام يفتح عبر HTTPS ويعرض مؤشر قفل موثوق.
قبل تغيير الوكيل
تأكد من نطاق التطبيق. تُغيّر هذه العملية حركة مرور الويب التي يُعالجها Zimbra Proxy. يجب أن يكون نظامك مُفعّلاً ويعمل بشكل صحيح.
تحقق من نقطة النهاية العامة. يجب أن يُشير اسم المضيف الذي يزوره المستخدمون، مثل mail.example.com، إلى الخادم الوكيل العام أو موازن الأحمال. يجب أن يعمل بروتوكول HTTPS بالفعل على اسم المضيف والمنفذ المتوقعين.
تحقق من الشهادة. ثبّت سلسلة الشهادات الخاصة باسم المضيف العام وتحقق من صحتها قبل إعادة توجيه المستخدمين. إعادة التوجيه إلى HTTPS بشهادة تالفة أو غير متطابقة لا تؤدي إلا إلى نقل المشكلة إلى الطلب التالي.
حدد كل عقدة بروكسي. في بيئة متوازنة الأحمال، دوّن اسم خادم Zimbra لكل خادم بروكسي. التغييرات التي تُطبق على بروكسي واحد لا تُهيئ بروكسي آخر تلقائيًا.
حدد فترة صيانة إذا لزم الأمر. قد يؤدي إعادة تشغيل خدمة الوكيل إلى انقطاع الاتصالات عبر تلك العقدة لفترة وجيزة. في حالة النشر الاحتياطي، قم بتطبيق التغيير على عقدة واحدة في كل مرة وراقب حالة الخدمة.
استخدم حساب Zimbra لتنفيذ الأوامر الإدارية الموضحة أدناه. استبدل proxy1.example.comباسم خادم Zimbra الخاص بعقدة الوكيل، واستبدل mail.example.comباسم مضيف البريد الإلكتروني العام. لا تقم بلصق أسماء الأمثلة حرفيًا في نظام الإنتاج.
تفعيل إعادة التوجيه من HTTP إلى HTTPS
1. سجل وضع البروكسي الحالي
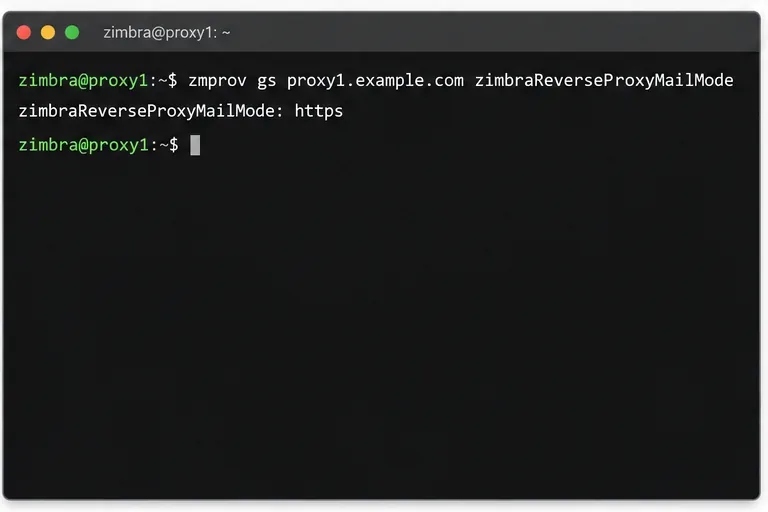
على مضيف Zimbra مع توفر أدوات سطر الأوامر، استعلم عن الإعداد الحالي للوكيل:
سجّل المخرجات لتتمكن من مقارنتها بعد التغيير أو استعادة الوضع السابق إذا لزم الأمر. gsيقرأ الأمر خصائص الخادم؛ msأما الأمر المستخدم أدناه فيُعدّلها.
يقرأ الأمر النموذجي وضع البريد الحالي على عقدة وكيل واحدة؛ قد يعرض خادمك قيمة مختلفة.
2. اضبط وضع الوكيل لإعادة التوجيه
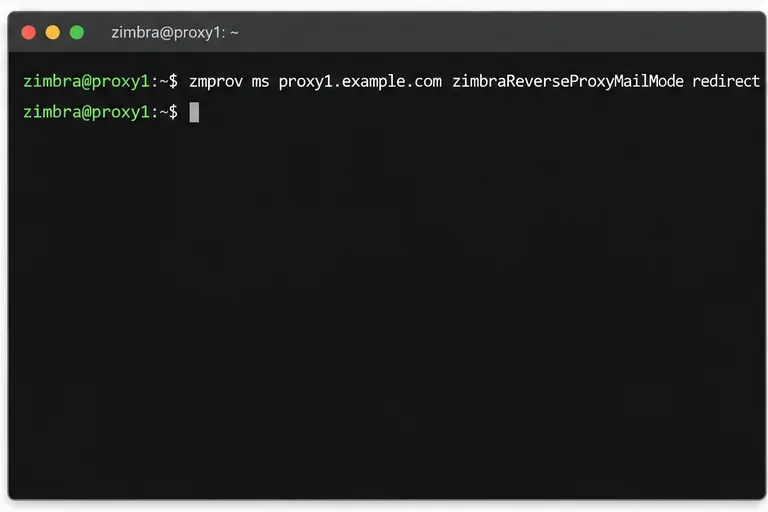
قم بتعيين السمة على كائن خادم الوكيل:
zmprov ms proxy1.example.com zimbraReverseProxyMailMode redirect
تُحدد وثائق تكوين Zimbra Proxy redirectوضع إعادة توجيه طلبات HTTP إلى HTTPS. طبّق الأمر نفسه على كل عقدة بروكسي تقبل حركة مرور الويب العامة. إذا كان بإمكان موازن الأحمال إرسال طلب HTTP إلى عدة بروكسيات، فيجب أن يكون سلوك كل بروكسي مؤهل متسقًا.
لا تخلط بين هذا الإعداد و zimbraMailMode... تُوثّق زيمبرا تلك السمة بشكل منفصل لاتصال خادم البريد. تغيير وضع تخزين البريد ليس هو الخطوة التي تُفعّل إعادة توجيه HTTP للمتصفح على الخادم الوكيل.
قم بتعيين وضع البريد الخاص بالوكيل إلى redirect؛ كرر ذلك مع كل اسم خادم وكيل في عملية نشر متعددة العقد.
3. قم بتطبيق التغيير على كل وكيل
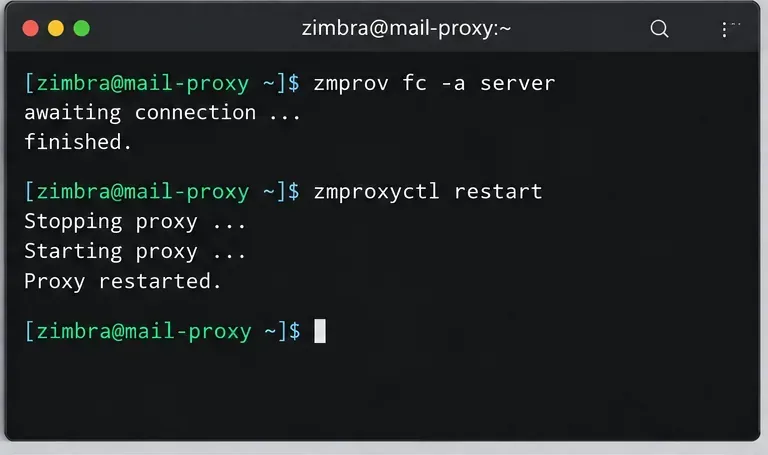
أعد تشغيل خدمة الوكيل على العقدة التي قمت بتغيير الإعداد عليها:
zmproxyctl restart
ثم تحقق من حالة الخدمة:
zmproxyctl status
أعد تشغيل كل عقدة بروكسي على حدة، إذا كان لديك طبقة احتياطية. اتبع إرشادات التشغيل الخاصة بإصدار Zimbra المُثبّت لديك إذا كانت بيئتك تتضمن عملية تحديث ذاكرة التخزين المؤقت للإعدادات أو عملية تنسيق الخدمات. تجنّب تعديل ملفات Nginx المُنشأة مباشرةً: إذ يُدير Zimbra إعدادات البروكسي من إعدادات الخادم، وقد تُستبدل التعديلات اليدوية.
تستخدم الأمثلة دليل إدارة Zimbra Daffodil v10 ووثائق Zimbra المنشورة الخاصة بالوكيل/الأمان. قد تختلف إصدارات ZCS الأقدم في التغليف أو الإجراءات المدعومة، لذا يُرجى مراجعة دليل الإدارة لمعرفة الإصدار المُثبّت لديك قبل إجراء أي تغيير.
يقوم تسلسل تشغيلي نموذجي بتحديث بيانات التكوين وإعادة تشغيل الوكيل؛ اتبع الإجراء المدعوم للإصدار المثبت لديك.
تحقق من إعادة التوجيه واستجابة HTTPS
4. تحقق من رأس استجابة HTTP
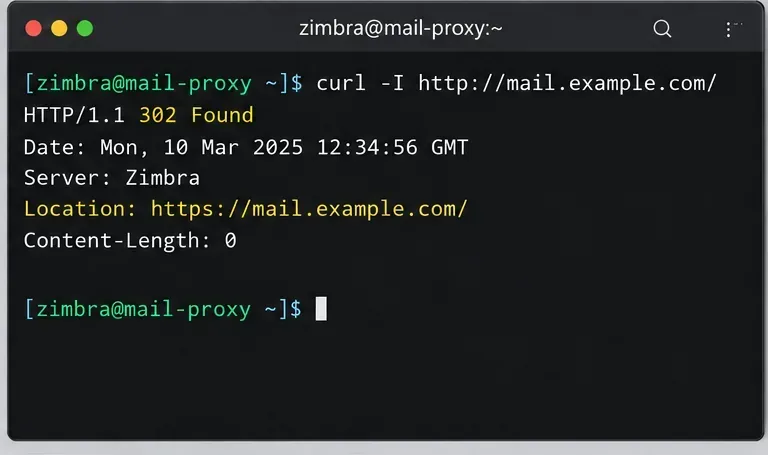
من نظام يمكنه الوصول إلى نقطة النهاية العامة، اطلب عنوان URL الخاص ببروتوكول HTTP دون اتباع عمليات إعادة التوجيه:
في وضع إعادة التوجيه، ابحث عن استجابة 302 وعنوان Locationيبدأ بـ https://mail.example.com/. قد تختلف العناوين الدقيقة ومعالجة الحالة باختلاف إصدار Zimbra والمسار وأي موازن تحميل أو بوابة ويب أمام الوكيل. الشاشة التالية مثال توضيحي لنمط العنوان المتوقع، وليست اختبارًا تم التقاطه من خادم فعلي.
نمط إعادة التوجيه المتوقع: يُعيد بروتوكول HTTP استجابة 302 ويُوجّه المتصفح إلى اسم مضيف HTTPS. ستختلف رؤوس الاستجابة والتواريخ الفعلية.
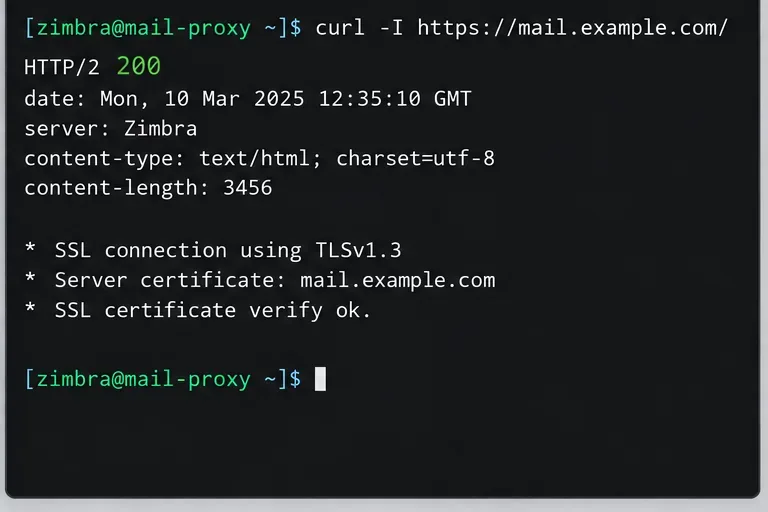
تأكد من صحة شهادة TLS لاسم المضيف، وأن الاستجابة هي صفحة البريد الإلكتروني المتوقعة أو إعادة توجيه التطبيق. لا تستخدم curl -kأي وسيلة لتجاوز التحقق من الشهادة، فهذا يخفي مشكلة الشهادة التي قد يواجهها المستخدمون. قد تُعيد صفحة تسجيل الدخول إعادة توجيه أو حالة غير 200، وذلك بحسب إصدار المنتج وآلية المصادقة، لذا قيّم الاستجابة بالتزامن مع فحص المتصفح.
يوضح المثال وصول HTTPS إلى الخدمة باستخدام شهادة مطابقة لاسم المضيف؛ تحقق من سلسلة الشهادات الفعلية على نقطة النهاية الخاصة بك.
6. اختبر في متصفح
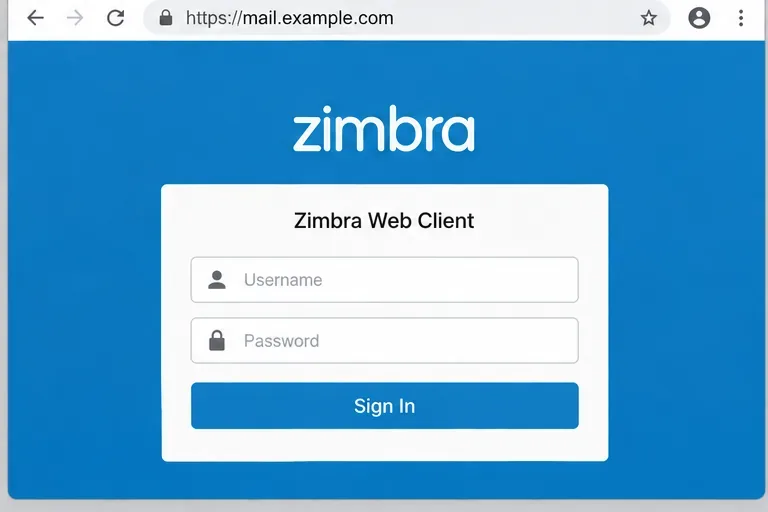
افتح http://mail.example.comالمتصفح في جلسة جديدة. يجب أن يتغير العنوان إلى عنوان HTTPS قبل إدخال بيانات الاعتماد. ثم افتح عنوان HTTPS مباشرةً وتأكد من تحميل صفحة تسجيل الدخول دون ظهور تحذير بشأن الشهادة. كرر العملية من خارج شبكتك الداخلية إذا كانت نتائج استخدام نظام أسماء النطاقات العام (DNS) أو قواعد جدار الحماية أو موازن الأحمال مختلفة.
لا تختبر العملية بإدخال كلمة مرور حقيقية بينما لا يزال شريط العنوان يعرض HTTP. إذا فشلت عملية إعادة التوجيه، فتوقف وقم بتصحيح إعدادات الخادم الوكيل أو خادم الحافة أو الشهادة أولاً.
الفحص النهائي للمتصفح: يتم عرض صفحة تسجيل الدخول على اسم مضيف HTTPS بعد إعادة التوجيه.
دليل سريع لحل المشكلات
الأعراض
ما الذي يجب فحصه؟
يبقى بروتوكول HTTP على نفس عنوان URL
استعلم zimbraReverseProxyMailModeعن الخادم الوكيل الذي تعامل مع الطلب؛ تحقق من أن كل عقدة متوازنة الأحمال تحتوي على القيمة المقصودة وتم إعادة تشغيلها.
يستخدم عنوان الموقع اسم مضيف أو منفذ خاطئ
تحقق من عنوان URL العام، وقواعد الخادم الوكيل العكسي أو موازن التحميل، وإعدادات اسم المضيف/البروتوكول/المنفذ لخدمة Zimbra العامة المستخدمة لإنشاء الروابط العامة.
يُبلغ المتصفح عن تحذير بشأن الشهادة
تأكد من تثبيت الشهادة على نقطة إنهاء TLS، وأنها تغطي اسم المضيف العام، وتتضمن شهادات السلسلة اللازمة.
يرى المستخدمون حلقة إعادة توجيه
راجع ما إذا كان موازن الأحمال الأمامي يُنهي بروتوكول TLS ولكنه يُعيد توجيه HTTP إلى Zimbra، وتأكد من قدرة الخادم الوكيل على تحديد بروتوكول الطلب الخارجي بشكل صحيح. واضبط إعدادات TLS وإعادة التوجيه على حافة الشبكة.
لا يزال برنامج البريد الإلكتروني يرسل رسائل HTTP
لا تفترض أن العميل يتبع إعادة التوجيه 302. فضل استخدام HTTPS فقط للعملاء الذين يجب ألا يرسلوا بيانات الاعتماد عبر HTTP، وقم بتكوين كل عميل باستخدام عنوان URL لخادم HTTPS.
قائمة التحقق من النشر
يتم توجيه عنوان URL العام لبروتوكول HTTPS إلى الخادم الوكيل أو موازن التحميل المقصود.
شهادة TLS صالحة لاسم المضيف العام وموثوقة من قبل العملاء.
zimbraReverseProxyMailModeيتم ضبطه redirectعلى كل عقدة وكيل قابلة للتطبيق.
تمت إعادة تشغيل خدمة البروكسي وفقًا لإجراءات إصدار Zimbra المثبت.
يقوم طلب HTTP بإرجاع Locationرأس HTTPS، ويقوم طلب HTTPS المباشر بالتحقق من صحة الشهادة.
تم تكوين المستخدمين وعملاء البريد الإلكتروني لبروتوكول HTTPS؛ ولا يتم التعامل مع وضع إعادة التوجيه كضمان لحماية كل عميل لطلبه الأول.