Wenn Sie mit der UFW-Firewall auf Ihrem Linux-PC nicht zufrieden sind und sie deinstallieren möchten, aber nicht wissen, wo Sie anfangen sollen, ist das verständlich. So gut diese Firewall auch ist, kein Mainstream-Linux-Betriebssystem geht auf die Verwendung ein.
In dieser Anleitung erfahren Sie, wie Sie die UFW-Firewall abschalten und sogar deinstallieren können. Stellen Sie zunächst sicher, dass Sie Zugriff auf Systemebene auf Ihren Linux-PC haben, da das Deaktivieren der Firewall Root-Zugriff erfordert. Dann folgen Sie unten!
UFW ausschalten – Terminal
Wenn Sie die UFW-Firewall auf Ihrem Linux-PC ausschalten müssen, können Sie dies am besten über die Befehlszeile tun. Der Grund? UFW ist eine Befehlszeilen-App, und während viele Linux-Betriebssysteme GUFW verwenden, eine GUI für die Befehlszeilen-App, ist es über das Terminal weitaus effizienter.
Öffnen Sie zunächst ein Terminalfenster auf dem Linux-Desktop. Drücken Sie dazu Strg + Alt + T auf der Tastatur oder suchen Sie im App-Menü nach „Terminal“ und starten Sie es so.
Sobald das Terminalfenster geöffnet und einsatzbereit ist, führen Sie den Befehl ufw –help aus . Dieser Befehl zeigt Ihnen alle für die UFW-Firewall verfügbaren Befehlsargumente und hilft Ihnen, diese nach Belieben ein- und auszuschalten.
ufw --help
Schauen Sie auf der Hilfeseite nach dem Abschnitt "Deaktivieren" und lesen Sie, was er tut. Lesen Sie auch den Abschnitt „Aktivieren“ und alles andere, was Ihnen hilfreich sein könnte. Wenn Sie mit dem Lesen fertig sind, führen Sie den folgenden Befehl aus, um die Firewall auszuschalten.
sudo ufw deaktivieren
Nach Eingabe des obigen Befehls fragt das System nach einem Passwort. Geben Sie über die Tastatur Ihr Benutzerkonto-Passwort ein und drücken Sie die Eingabetaste . Die UFW-Firewall sollte sofort abgeschaltet werden.
Sie können den Status der UFW-Firewall mit dem Befehl ufw status überprüfen, um festzustellen, ob sie tatsächlich ausgeschaltet ist . Wenn UFW "inaktiv" sagt, hat der Befehl funktioniert. Führen Sie andernfalls den Befehl erneut aus.
sudo ufw-Status
Möchten Sie die UFW-Firewall wieder aktivieren? Führen Sie den folgenden Befehl ufw enable aus , um die Firewall sofort einzuschalten .
sudo ufw aktivieren
UFW ausschalten – GUI
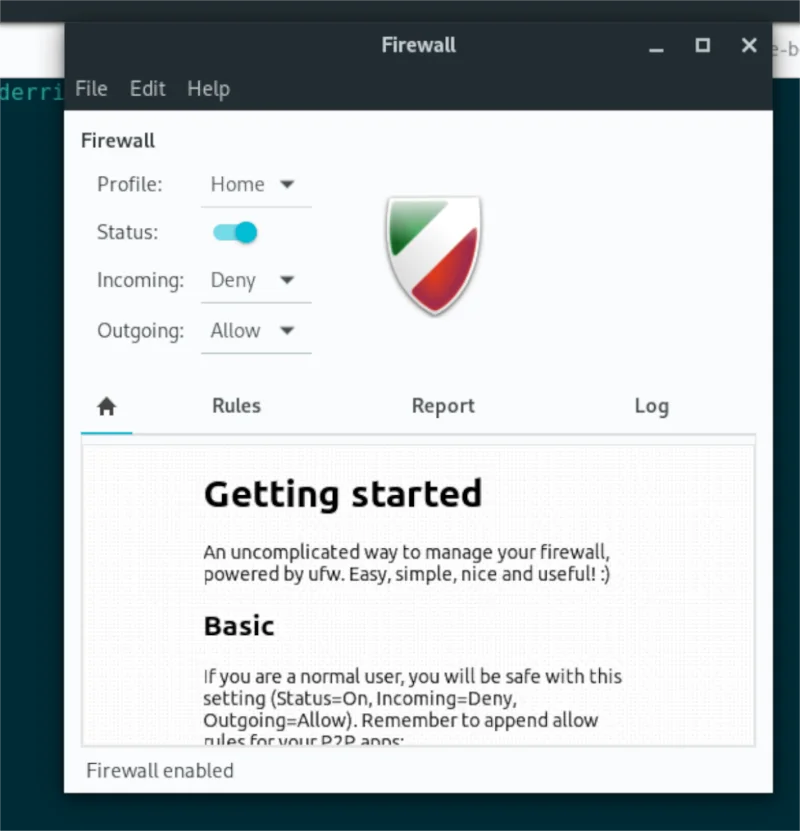
Wenn Sie Ihre UFW-Firewall mit der UFW-UI-App (GUFW) verwalten und diese deaktivieren müssen, gehen Sie wie folgt vor. Starten Sie zunächst GUFW, indem Sie die folgenden Schritte ausführen. Suchen Sie zunächst im App-Menü nach „Firewall-Konfiguration“ oder „GUFW“ und starten Sie es.

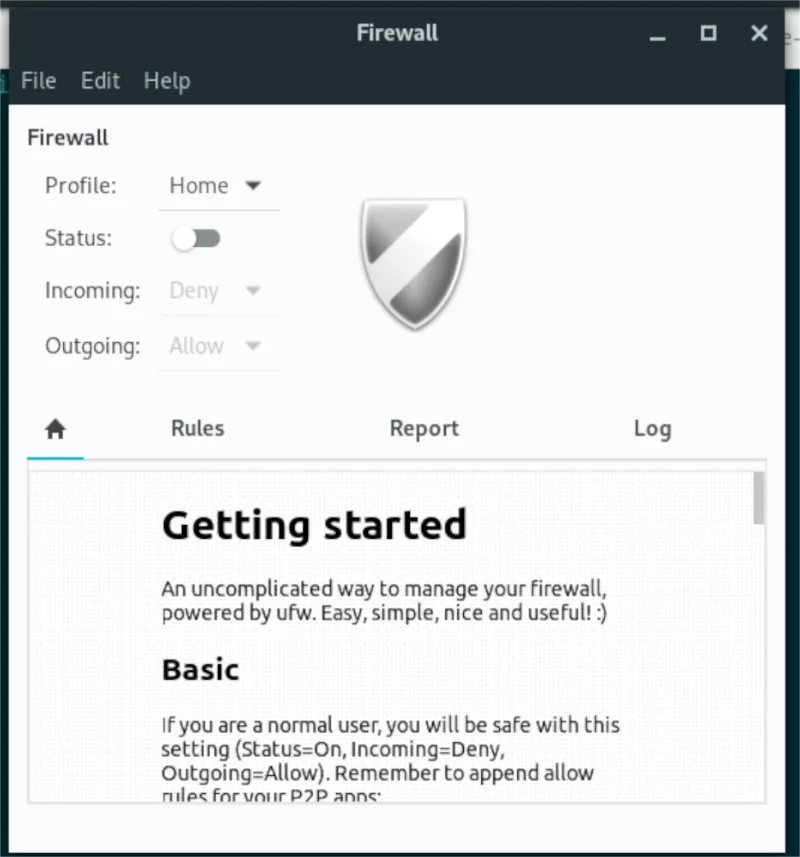
Sobald die App geöffnet und einsatzbereit ist, suchen Sie den Schieberegler „Status“ in der Benutzeroberfläche. Wenn die UFW-Firewall aktiv ist, wird dieser „Status“-Schieberegler eingeschaltet. Um es auszuschalten, klicken Sie auf den Schieberegler.

Wenn Sie die Firewall wieder einschalten möchten, klicken Sie auf den Schieberegler.
UFW/GUFW deinstallieren
Wenn Sie mit der UFW-Firewall fertig sind oder sie durch eine andere Firewall ersetzen möchten und ein vorübergehendes Abschalten nicht ausreicht, müssen Sie sie möglicherweise deinstallieren. Um es zu deinstallieren, starten Sie mit dem Starten eines Terminalfensters.
Um ein Terminalfenster auf dem Linux-Desktop zu öffnen, drücken Sie Strg + Alt + T auf der Tastatur. Oder suchen Sie im App-Menü nach „Terminal“. Sobald das Terminalfenster geöffnet und einsatzbereit ist, befolgen Sie die Deinstallationsbefehle, die dem von Ihnen verwendeten Linux-Betriebssystem entsprechen.
Ubuntu
Um die UFW-Firewall vollständig von Ubuntu zu entfernen, führen Sie den Befehl apt remove neben dem Befehlszeilenschalter –purge aus . Der Schalter –purge löscht alle Konfigurationsdateien und alles vom System.
sudo apt entfernen ufw --purge
Um die GUI-Firewall zu deinstallieren, führen Sie den obigen Befehl aus, jedoch im Paket „gufw“.
sudo apt entfernen gufw --purge
Debian
Wenn Sie die UFW-Firewall von Debian deinstallieren müssen , verwenden Sie den Befehl apt-get remove zusammen mit dem Befehlszeilenschalter –purge . Wie bei Ubuntu löscht dieser Schalter alle Konfigurationsdateien und alles vom System.
sudo apt-get ufw entfernen --purge
Um die GUI-Firewall-App loszuwerden, führen Sie den obigen Befehl aus, jedoch mit dem Paket „gufw“.
Arch Linux
Wenn Sie UFW von Arch Linux deinstallieren möchten , müssen Sie Pacman mit dem Befehlsschalter -Rsc verwenden . Dieser Befehlsschalter deinstalliert nicht nur UFW, sondern entfernt auch alle daneben installierten Abhängigkeiten. Um UFW von Ihrem Arch Linux-System zu entfernen, geben Sie den folgenden Befehl in einem Terminalfenster ein.
sudo pacman -Rsc ufw
Wenn Sie die GUI-Firewall-App von Arch Linux entfernen möchten, führen Sie den obigen Befehl aus, jedoch mit dem Paket „gufw“.
sudo pacman -Rsc gufw
Fedora
Wenn Sie Fedora Linux verwenden , können Sie die UFW-Firewall von Ihrem System entfernen, indem Sie den Befehl dnf remove verwenden . Dieser Befehl deinstalliert das Programm und entfernt es, sodass Sie es nicht mehr auf Ihrem Fedora-PC eingerichtet haben.
sudo dnf entfernen ufw
Um die GUI-Firewall zu entfernen, führen Sie den obigen Befehl aus, jedoch mit dem Paket „gufw“.
sudo dnf entfernen gufw
OpenSUSE
Wenn Sie UFW von Ihrem OpenSUSE-System entfernen müssen , können Sie den Befehl zypper remove verwenden . Dieser Befehl löscht das Paket aus dem OpenSUSE-System, sodass Sie es nicht mehr verwenden können.
sudo zypper entfernen ufw
Um die GUI-Firewall von OpenSUSE loszuwerden, führen Sie denselben Befehl aus, jedoch mit dem Paket „gufw“.
sudo zypper entfernen gufw