Startseite
» LINUX
»
Wie man in Ubuntu eine Verbindung zu einem SFTP-Server herstellt
Wie man in Ubuntu eine Verbindung zu einem SFTP-Server herstellt
Um sich unter Ubuntu mit einem SFTP-Server zu verbinden , benötigen Sie normalerweise nur den Hostnamen oder die IP-Adresse des Servers, Ihren Benutzernamen und entweder ein Passwort oder einen SSH-Schlüssel. Führen Sie im Terminal den Befehl `sft --help` aus sftp username@server. Unter Ubuntu Desktop können Sie sich auch über die Dateiverwaltung mit einer SSH-Adresse wie z. B. `/sft --help` verbinden ssh://username@server.
Was Sie vor dem Verbinden benötigen
SFTP steht für SSH File Transfer Protocol und verwendet daher eine verschlüsselte SSH-Verbindung anstelle des herkömmlichen FTP. Fragen Sie Ihren Serveradministrator oder Hosting-Anbieter nach Hostname, Benutzername, Authentifizierungsmethode und Port. Port 22 ist der übliche SSH/SFTP-Port, ein Server kann aber auch einen anderen verwenden.
Ubuntu enthält den OpenSSH-Client in vielen Installationen. Falls der sftpBefehl nicht verfügbar ist, installieren Sie das Client-Paket:
sudo apt update
sudo apt install openssh-client
Die OpenSSH-Dokumentation von Ubuntu nennt openssh-clientdas Client-Paket und openssh-serverdas Server-Paket. Sie müssen das Server-Paket nicht installieren, um sich mit dem SFTP-Server eines anderen Benutzers zu verbinden.
Stellen Sie eine SFTP-Verbindung über das Ubuntu-Terminal her.
Terminal öffnen
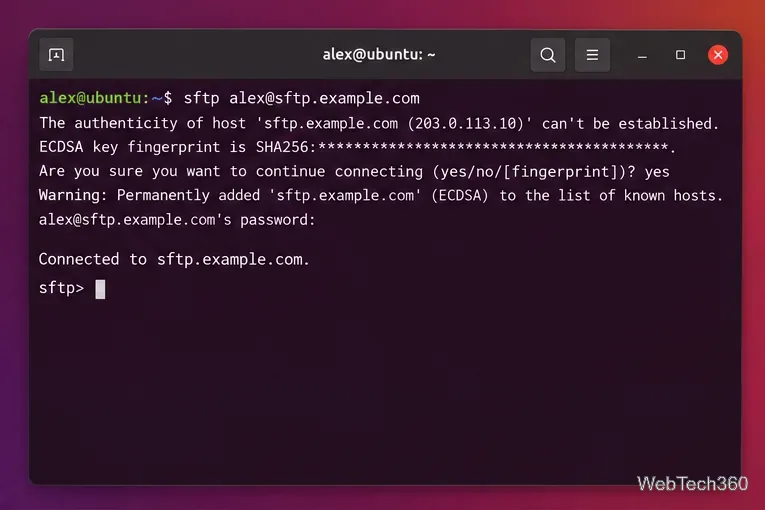
Ausführen sftp username@hostname. Zum Beispiel:
sftp alex@sftp.example.com
Bei der ersten SSH-Verbindung wird möglicherweise der Host-Key-Fingerabdruck des Servers angezeigt. Überprüfen Sie diesen Fingerabdruck mit dem Serveradministrator, bevor Sie ihn akzeptieren, insbesondere bei einem Server mit Internetzugang.
Geben Sie Ihr Passwort ein, wenn Sie dazu aufgefordert werden, oder lassen Sie OpenSSH Ihren konfigurierten SSH-Schlüssel verwenden. Nach erfolgreicher Anmeldung wird eine sftp>Eingabeaufforderung angezeigt.
Nach der Überprüfung und Authentifizierung des SSH-Hosts öffnet sich eine SFTP-Sitzung im Ubuntu-Terminal.
Wenn der Server einen anderen als den Standardport verwendet, verwenden Sie Großbuchstaben -P:
sftp -P 2222 alex@sftp.example.com
Die Handbuchseite von Ubuntu SFTP beschreibt -Pdie Einrichtung eines benutzerdefinierten Ports und -idie Auswahl einer privaten Schlüsseldatei.
Dateien durchsuchen, herunterladen und hochladen
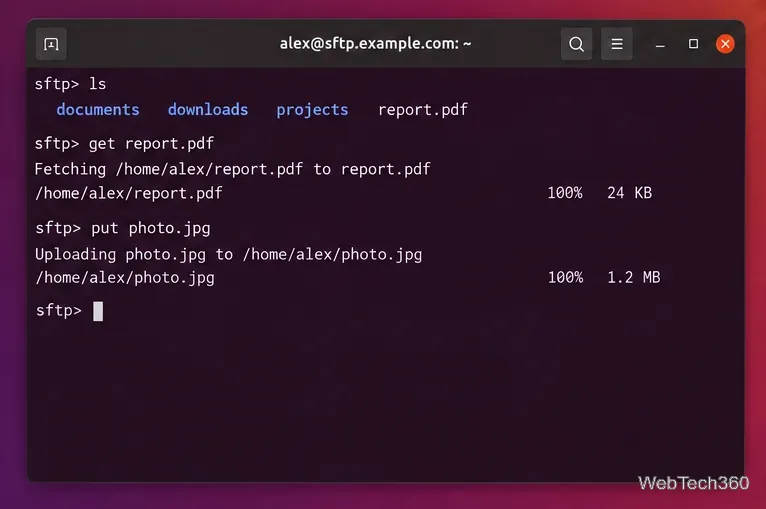
Sobald die Verbindung hergestellt ist, decken diese Befehle die meisten alltäglichen Geldtransfers ab:
ls— Dateien auf dem Remote-Server auflisten.
pwd— zeigt das aktuelle Remote-Verzeichnis an.
lpwd— zeigt Ihr aktuelles lokales Verzeichnis an.
cd folder— das Remote-Verzeichnis ändern.
lcd folder— das lokale Verzeichnis ändern.
get report.pdf— eine entfernte Datei in das aktuelle lokale Verzeichnis herunterladen.
put photo.jpg— eine lokale Datei in das aktuelle Remote-Verzeichnis hochladen.
bye— Schließen Sie die SFTP-Sitzung.
Der getBefehl lädt vom Server herunter, während puter vom lokalen Ubuntu-Rechner hochlädt.
Verbinden Sie sich mit Ubuntu Files anstatt mit der Kommandozeile.
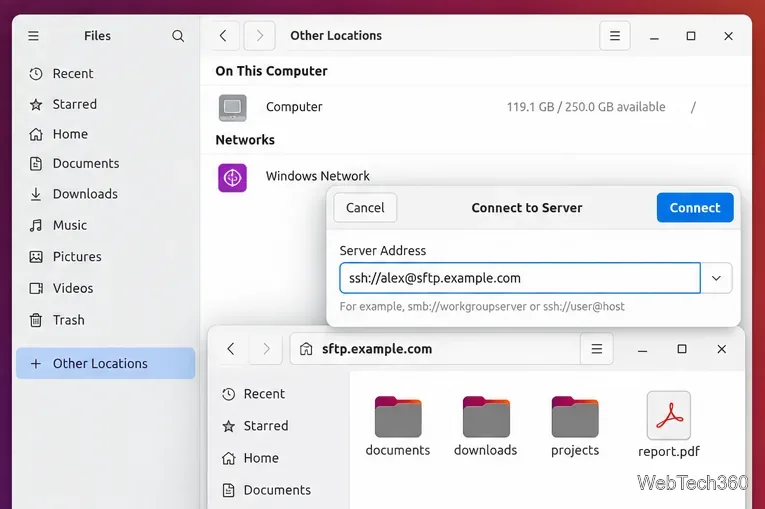
Die GNOME-Dateien-App von Ubuntu Desktop kann einen SSH-Server wie einen beliebigen Dateispeicherort durchsuchen. Die aktuelle GNOME-Hilfe verwendet ssh://für diese Verbindung das URL-Schema.
Öffnen Sie „Dateien“ und wählen Sie in der Seitenleiste „Andere Speicherorte“ aus.
Geben Sie unter „Mit Server verbinden“ Folgendes ein ssh://username@hostname: Für einen benutzerdefinierten Port fügen Sie diesen nach dem Hostnamen hinzu, z. B. ssh://alex@sftp.example.com:2222.
Klicken Sie auf „Verbinden“ und geben Sie die angeforderten Zugangsdaten ein.
Durchsuchen Sie die Remote-Ordner wie gewohnt. Dateien können per Drag & Drop zwischen dem Remote-Speicherort und den lokalen Ordnern übertragen werden.
ssh://GNOME Files kann von anderen Standorten aus über eine Serveradresse eine Verbindung zu einem SSH/SFTP-Konto herstellen .
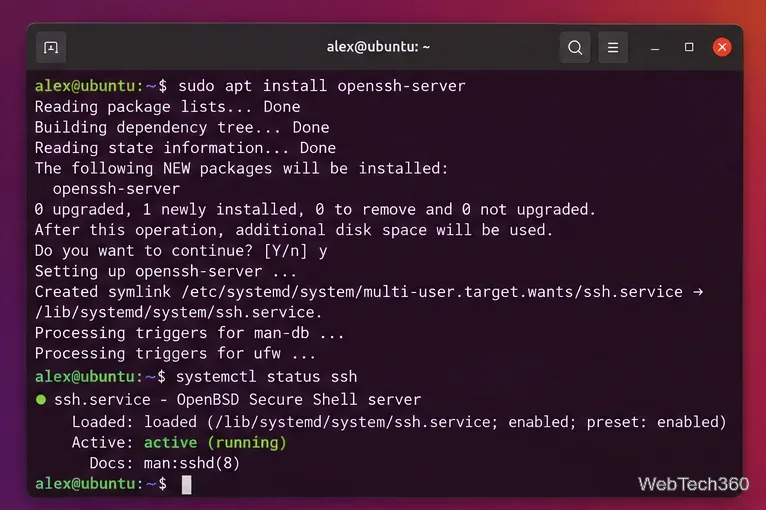
Wenn Sie den entfernten Ubuntu-Rechner kontrollieren und darauf noch kein SSH ausgeführt wird, installieren Sie den OpenSSH-Server auf diesem entfernten Rechner:
sudo apt update
sudo apt install openssh-server
systemctl status ssh
Installieren Sie den OpenSSH-Server auf dem entfernten Ubuntu-Host nur dann, wenn Sie den Rechner einrichten, der SFTP-Verbindungen akzeptieren soll.
Für die schlüsselbasierte Authentifizierung empfiehlt Ubuntu Ed25519-Schlüssel. Erstellen Sie auf Ihrem Client einen Schlüssel mit `npm install` ssh-keygen -t ed25519und installieren Sie anschließend auf einem von Ihnen verwalteten Server den öffentlichen Schlüssel mit `npm install` ssh-copy-id username@server. Bewahren Sie den privaten Schlüssel geheim auf und schützen Sie ihn gegebenenfalls mit einer Passphrase.
Häufige SFTP-Verbindungsprobleme beheben
Verbindung abgelehnt: Bitte überprüfen Sie Hostname und Port. Wenn Sie den Server verwalten, prüfen Sie, ob der SSH-Dienst ausgeführt wird und ob die Netzwerk-/Firewallregeln den SSH-Port zulassen.
Zugriff verweigert: Überprüfen Sie Benutzernamen und Authentifizierungsmethode. Stellen Sie mit Hilfe von Schlüsseln sicher, dass der korrekte öffentliche Schlüssel für dieses Konto autorisiert ist.
Verbindung wurde aufgrund einer Zeitüberschreitung unterbrochen: Überprüfen Sie DNS, Routing, VPN-Anforderungen, die öffentliche Zugänglichkeit des Servers und die Portnummer.
Hostschlüssel geändert: Die Warnung sollte nicht automatisch entfernt werden. Überprüfen Sie zunächst mit dem Serveradministrator, ob der Hostschlüssel rechtmäßig geändert wurde. Eine unerwartete Änderung kann darauf hindeuten, dass Sie auf das falsche System zugreifen oder ein Sicherheitsproblem vorliegt.
Für die meisten Ubuntu-Nutzer ist die Terminal-Methode die schnellste und transparenteste Option, während GNOME Files praktisch ist, wenn man Drag-and-Drop-Übertragungen bevorzugt.