Ubuntu Linux basiert auf dem Debian Unstable-Zweig und verwendet dieselben zugrunde liegenden Technologien wie Apt, DEB-Pakete und andere Kernkomponenten. Es ist ein sogenanntes „Derivat“ von Debian Linux.
Obwohl Ubuntu ein Derivat von Debian ist, können Debian-Benutzer PPAs nicht sehr einfach verwenden. Der Grund? PPAs sind eine einzigartige Technologie für Ubuntu und erfordert spezielle Software, um mit Launchpad zu interagieren. Da Ubuntu außerdem auf Debian Unstable basiert, verfügen die meisten Debian-Benutzer nicht über die aktuellen Pakete, die die PPAs benötigen.
Bevor wir anfangen
In diesem Handbuch erfahren Sie, wie Sie Ubuntu-PPAs von Hand hinzufügen. Es ist ein mühsamer Prozess, aber es ist der sicherste Weg, da es wichtig ist zu verstehen, wie PPAs auf dem System funktionieren und dass nicht jede PPA gut Debian funktioniert. Wenn Ihnen die manuelle Methode nicht gefällt, versuchen Sie es mit dem folgenden Befehl. Es sollte Ihnen die Verwendung von PPA-Befehlen ermöglichen, genau wie bei Ubuntu.
sudo apt install software-properties-common
Erstellen eines Backups von Softwarequellen
Das Aktivieren von PPAs unter Debian beinhaltet das Bearbeiten der Quelldatei innerhalb des /etc/apt/Verzeichnisses. Daher ist es eine gute Idee, eine Sicherungskopie dieser Datei zu erstellen. Auf diese Weise können Probleme mit PPAs leicht rückgängig gemacht werden.
Um ein Backup Ihrer Softwarequellen in Debian zu sources.listerstellen, erstellen Sie zunächst eine Kopie der Datei mit dem Befehl cp . Beachten Sie, dass dieser Befehl als Root mit dem Befehl sudo ausgeführt werden muss.
sudo cp /etc/apt/sources.list /etc/apt/sources.list.bak
Wenn Sie sudo nicht aktiviert haben, verwenden Sie alternativ den Befehl su .
su - cp /etc/apt/sources.list /etc/apt/sources.list.bak
Wenn etwas schief gelaufen ist und Sie das Backup wiederherstellen müssen, gehen Sie jederzeit in einem Terminal wie folgt vor.
Schritt 1: Löschen Sie die Listendatei mit defekten Quellen /etc/apt/mithilfe des Befehls rm.
sudo rm /etc/apt/sources.list
oder
su - rm /etc/apt/sources.list
Schritt 2: Erstellen Sie eine Kopie der Sicherungsdatei und benennen Sie sie wie sources.listbeim Befehl cp um.
sudo cp /etc/apt/sources.list.back /etc/apt/sources.list
oder
su -
cp /etc/apt/sources.list.bak /etc/apt/sources.list
Schritt 3: Verwenden Sie den Befehl apt update , um die Softwarequellen zu aktualisieren . Dieser Befehl entfernt die PPAs und stellt die Standard-Repositorys wieder her.
sudo apt-Update
PPAs für Debian finden
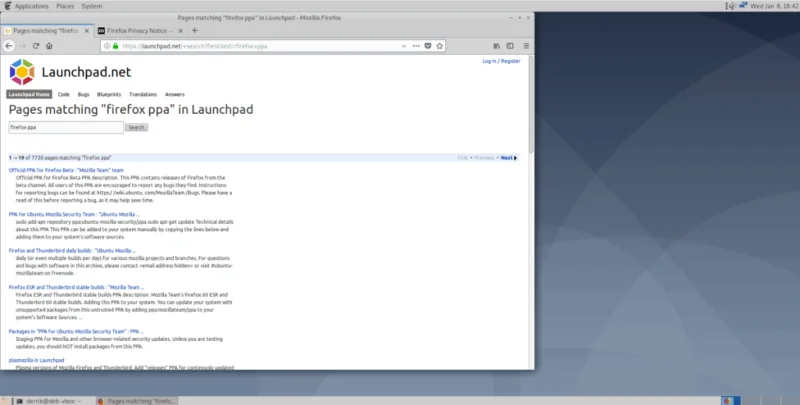
PPAs zu finden, die Debian hinzugefügt werden können, geschieht am besten über die Launchpad.net- Website. Der Grund? Suchmaschinen wie Google oder Bing oder DuckDuckGo lassen aus unbekannten Gründen oft bestimmte PPAs aus.
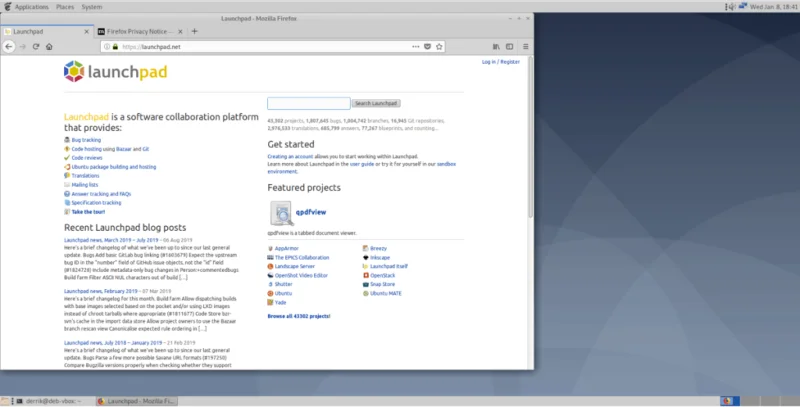
Wenn Sie einen neuen PPA für Ihren Debian Linux-PC suchen möchten, gehen Sie wie folgt vor. Um beispielsweise ein PPA für die neueste Version von Firefox zu finden, verwenden Sie den folgenden Suchbegriff.

firefox ppa
Klicken Sie dort mit der Maus auf die PPA-Seite und Sie gelangen auf die PPA-Seite. Von hier aus sehen Sie die PPA-Beschreibung, gefolgt von „Hinzufügen dieses PPA zu Ihrem System“ und den Ubuntu-spezifischen Anweisungen zur Installation.
Hinzufügen des PPA zu Debian
Nachdem Sie nun ein PPA für die Verwendung mit Debian gefunden haben, müssen Sie das Software-Repository zum System hinzufügen. Befolgen Sie die Schritt-für-Schritt-Anleitung, um zu erfahren, wie Sie das PPA auf Ihrem Debian-PC hinzufügen.
Schritt 1: Suchen Sie auf der PPA-Seite den grünen Text „Technische Details zu diesem PPA“. Klicken Sie dann mit der Maus darauf, um es anzuzeigen. Diese Details sind die vollständigen Repository-Informationen, die der sources.listDatei hinzugefügt werden müssen.
Schritt 2: Starten Sie ein Terminalfenster auf dem Desktop, indem Sie Strg + Alt + T oder Strg + Umschalt + T auf der Tastatur drücken . Verwenden Sie dann das Terminal, um die sources.listDatei im Nano-Texteditor zu öffnen .
sudo nano -w /etc/apt/sources.list
oder
su - nano -w /etc/apt/sources.list
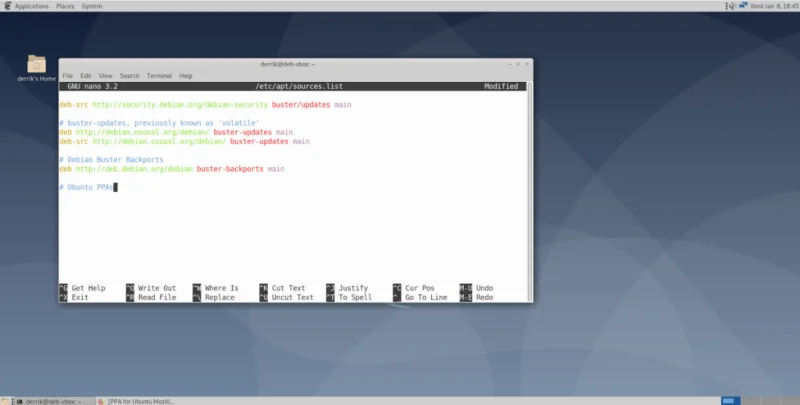
Schritt 3: Gehen Sie zum Ende der sources.listDatei, indem Sie die Abwärtspfeiltaste auf der Tastatur drücken. Schreiben Sie dann den folgenden Text ein.

# Ubuntu PPAs
Schritt 4: Nehmen Sie den Code im Abschnitt „Technische Details“ und kopieren Sie ihn in Ihre Zwischenablage. Achten Sie darauf, alles zu kopieren.
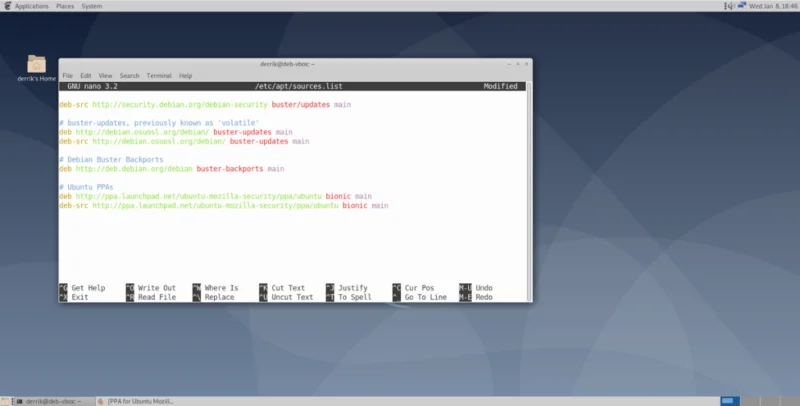
Schritt 5: Gehen Sie zum Nano-Texteditor im Terminal und drücken Sie die Eingabetaste , um eine neue Zeile unter # Ubuntu PPAs zu erstellen. Drücken Sie dann Strg + Umschalt + V, um den Code einzufügen.
Schritt 6: Sehen Sie sich den unter eingefügten Code an # Ubuntu PPAsund suchen Sie YOUR_UBUNTU_VERSION_HERE. Löschen Sie es und ersetzen Sie es durch „ Bionic“, wenn Sie Debian 10 Buster verwenden. Ubuntu 18.04 Bionic Beaver und Debian 10 Buster sind in den Paketen sehr identisch, daher haben PPAs, die auf Bionic eingestellt sind, normalerweise die höchsten Chancen, zu funktionieren.
Wenn Sie mehrere PPAs zu Debian hinzufügen möchten, fügen Sie sie bitte alle unter # Ubuntu PPAs. Es hilft Ihnen zu erkennen, welche Repositories PPAs sind.
Hinweis: Der folgende Code ist ein Beispiel. Ihre PPA-URLs unterscheiden sich.

deb https://ppa.launchpad.net/ubuntu-mozilla-security/ppa/ubuntu bionic main
deb-src https://ppa.launchpad.net/ubuntu-mozilla-security/ppa/ubuntu bionic main
Schritt 7: Speichern Sie die Änderungen an der Datei sources.list, indem Sie Strg + O drücken , und verlassen Sie sie mit Strg + X .
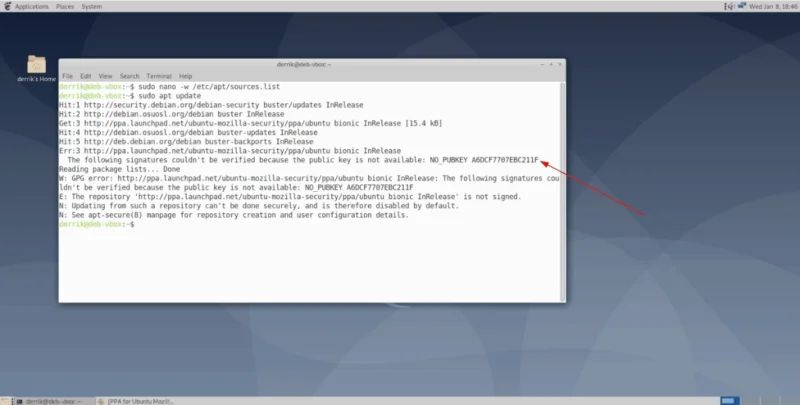
Schritt 8: Führen Sie den Befehl apt update aus . Sobald der Befehl ausgeführt wird, tritt ein Fehler auf. Dieser Fehler lautet: "Die folgenden Signaturen konnten nicht überprüft werden, da der öffentliche Schlüssel nicht verfügbar ist: NO_PUBKEY."
Markieren Sie mit der Maus die Zahl neben „NO_PUBKEY“ und speichern Sie sie mit Strg + Umschalt + C in der Zwischenablage .

Schritt 9: Verwenden Sie den GPG-Schlüsselwiederherstellungsbefehl, um den Fehler „NO_PUBKEY“ mit dem PPA zu beheben, den Sie dem System hinzugefügt haben. Achten Sie darauf, die auf Ihre Tastatur kopierte Zahl nach –recv-keys einzufügen .
Um die Schlüsselnummer einzufügen, drücken Sie Strg + Umschalt + V .
sudo apt-key adv --keyserver hkp://keyserver.ubuntu.com:80 --recv-keys IHRE-SCHLÜSSELNUMMER-HIER
Schritt 10: Führen Sie den Befehl apt update erneut aus und stellen Sie sicher, dass keine Fehler vorliegen. Vorausgesetzt, es liegen keine Fehler vor, installieren Sie Ihre Software vom PPA.