Startseite
» NETZWERK-ADMIN
»
6 der besten kostenlosen Syslog-Server für die zentrale Protokollierung
6 der besten kostenlosen Syslog-Server für die zentrale Protokollierung
Wenn Sie Router-, Firewall-, Server- und Anwendungsprotokolle zentral verwalten möchten, ohne für eine kommerzielle Plattform zu bezahlen, gibt es einige gute kostenlose Alternativen. Die beste Lösung hängt davon ab, ob Sie einen einfachen Empfänger, eine benutzerfreundliche Windows-Oberfläche oder eine umfassende, durchsuchbare Protokollverwaltungslösung benötigen. Unsere aktuellen Empfehlungen sind ManageEngine EventLog Analyzer Free, PRTG Freeware, Graylog Open, rsyslog, syslog-ng Open Source Edition und NXLog Community Edition .
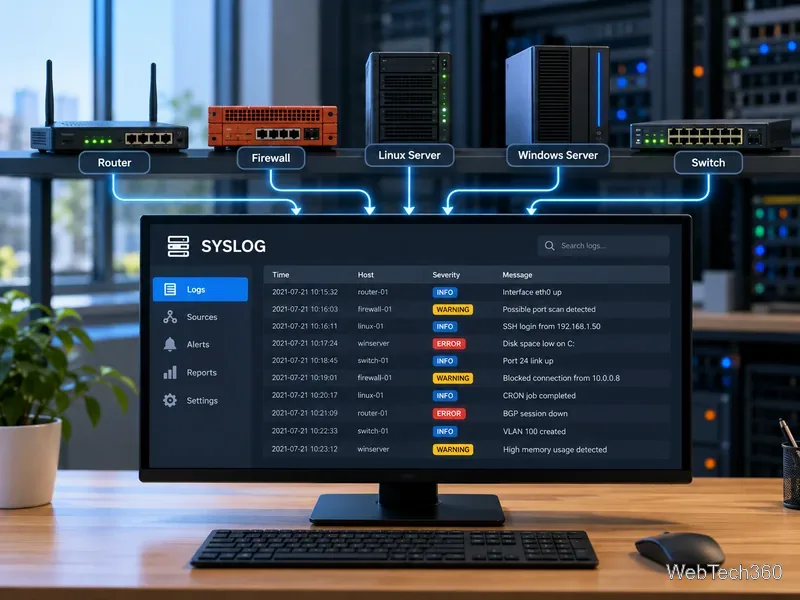
Ein zentralisiertes Syslog ermöglicht es Infrastrukturgeräten, einen durchsuchbaren Ereignisstrom zu erzeugen, anstatt Protokolle über einzelne Systeme zu verstreuen.
Was ein Syslog-Server tatsächlich tut
Syslog ist ein Standardverfahren zum Senden von Ereignisbenachrichtigungen zwischen Systemen. Das moderne Nachrichtenformat ist in RFC 5424 definiert . Ein zentraler Collector empfängt diese Nachrichten, speichert oder leitet sie weiter und kann Such-, Filter-, Dashboard- oder Warnfunktionen hinzufügen.
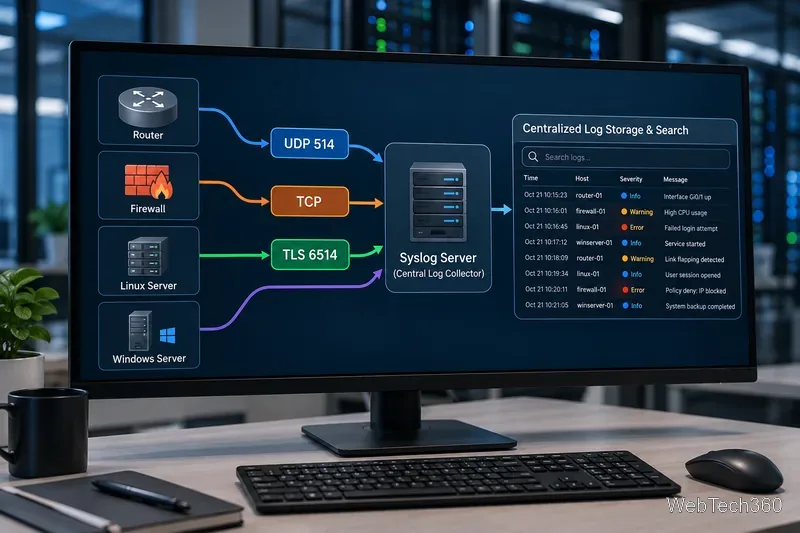
Auch der Transport ist wichtig. Herkömmliche Implementierungen nutzen oft UDP, da es einfach ist, aber UDP garantiert keine Zustellung. TCP ist zuverlässiger, und RFC 5425 definiert Syslog über TLS und legt TCP-Port 6514 als Standard für diesen sicheren Transport fest. Für den Produktiveinsatz sollten Sie TCP oder TLS bevorzugen, sofern Ihre Geräte und der Datensammler dies unterstützen.
Das Windows-Ereignisprotokoll ist nicht dasselbe wie Syslog. Wenn Sie Windows-Ereignisse in derselben Verarbeitungskette benötigen, wählen Sie ein Produkt, das Windows-Protokolle direkt erfassen kann, oder verwenden Sie einen Agenten, der diese konvertiert und weiterleitet.
Die 6 besten kostenlosen Syslog-Server und -Collector
Werkzeug
Kostenloses Angebot
Am besten geeignet für
ManageEngine EventLog Analyzer
Bis zu 5 Protokollquellen
Kleines GUI-basiertes Labor
Paessler PRTG
100 Sensoren kostenlos – ein Leben lang
Syslog- und Netzwerküberwachung
Graylog Open
Kostenlose, selbstverwaltete Version ohne Beschränkung des Aufnahmevolumens.
Suche, Dashboards und Benachrichtigungen
rsyslog
Open Source
Leichtgewichtiger Linux-Server oder Relay
syslog-ng OSE
Open Source
Flexibles Parsen und Weiterleiten
NXLog Community Edition
Kostenlose Open-Source-Edition
Plattformübergreifende Sammlung und Weiterleitung
1. ManageEngine EventLog Analyzer (kostenlos)
EventLog Analyzer ist ein praktischer Einstieg, wenn Sie eine browserbasierte Oberfläche bevorzugen, anstatt Konfigurationsdateien zu bearbeiten. Die kostenlose Version unterstützt bis zu fünf Protokollquellen und ist zeitlich unbegrenzt nutzbar. Sie umfasst die zentrale Protokollerfassung, Compliance-Berichte und Protokollforensik. Erweiterte Echtzeitkorrelation und Benachrichtigungen sind jedoch den kostenpflichtigen Versionen vorbehalten.
2. Paessler PRTG Freeware
PRTG ist primär eine Netzwerküberwachungsplattform, deren Syslog-Empfänger-Sensor jedoch Syslog-Meldungen erfassen und analysieren kann. Die Freeware-Version beinhaltet 100 Sensoren mit lebenslanger Lizenz und eignet sich daher ideal für Heimnetzwerke oder kleinere Umgebungen, in denen zusätzlich Ping-, SNMP-, Bandbreiten- oder Serverüberwachung benötigt wird. Eine wichtige Einschränkung: Der aktuelle Syslog-Empfänger-Sensor unterstützt ausschließlich UDP.
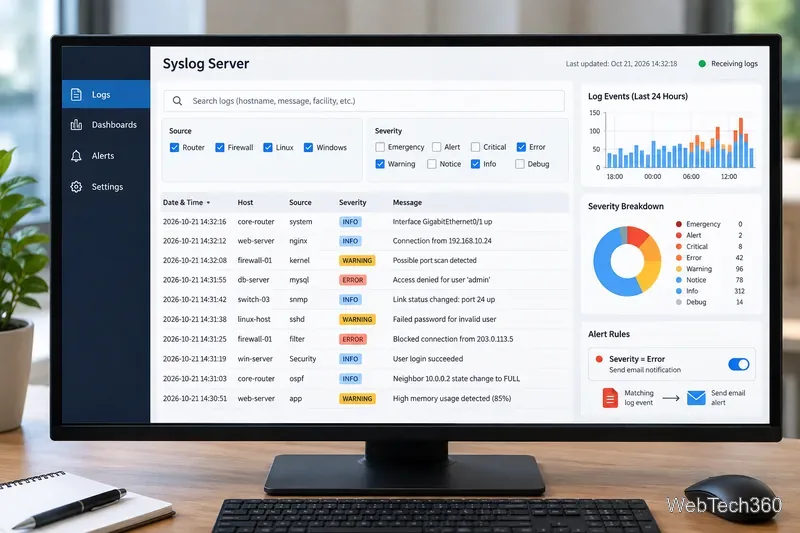
Ein GUI-basierter Collector kann die Suche nach Rohereignissen, das Filtern nach Schweregrad, die Visualisierung und das Weiterleiten in Alarmierungs-Workflows vereinfachen.
3. Graylog Open
Graylog Open ist eine deutlich umfassendere Log-Management-Plattform. Laut Graylog ist die Open Edition dauerhaft kostenlos, ohne tägliche Aufnahmebegrenzung oder Volumenlimit, und beinhaltet Log-Erfassung, Suche, Dashboards und Benachrichtigungen. Die Syslog-Eingänge unterstützen sowohl TCP als auch UDP, was Graylog zu einer guten Wahl macht, wenn Sie mit einem SIEM-ähnlichen Workflow anstelle eines einfachen Empfängers experimentieren möchten. Der Nachteil besteht darin, dass Sie den zugehörigen selbstverwalteten Stack betreiben müssen.
4. rsyslog
rsyslog ist eine der praktischsten Optionen für Linux. Es handelt sich um ein leistungsstarkes, modulares Logging-Framework, das Syslog-Meldungen über UDP oder TCP empfangen, Nachrichten anhand von Regeln weiterleiten, in Dateien schreiben und Daten an andere Systeme senden kann. TCP-Eingänge können über den entsprechenden Netzwerk-Stream-Treiber auch TLS verwenden. Da es kein ausgereiftes, integriertes Dashboard gibt, eignet sich rsyslog am besten, wenn ein schlanker Server, ein Relay oder eine Pipeline-Komponente benötigt wird.
5. syslog-ng Open Source Edition
syslog-ng Open Source Edition ist eine weitere ausgereifte Open-Source-Lösung für die zentrale Protokollierung. Es kann Protokolle sammeln, analysieren, klassifizieren, umschreiben, filtern und an verschiedene Ziele weiterleiten. Die aktuelle Dokumentation enthält Konfigurationen für Client-, Server- und Relay-Rollen und ist daher besonders nützlich, wenn Sie lernen möchten, wie eine flexible Protokollierungspipeline aufgebaut wird, anstatt nur eine GUI-Anwendung zu installieren.
Syslog-Kollektoren können Protokolle über verschiedene Transportprotokolle empfangen; TLS schützt den Datenverkehr während der Übertragung, während UDP zwar einfach bleibt, aber keine Zustellung garantiert.
6. NXLog Community Edition
NXLog Community Edition ist ein kostenloser Open-Source-Datensammler für Windows und GNU/Linux. Er empfängt Protokolldaten über UDP und TCP, analysiert Syslog-Meldungen, erfasst Daten aus dem Windows-Ereignisprotokoll und leitet Ereignisse an andere Plattformen weiter. Besonders nützlich ist er, wenn Sie eine schlanke Agenten- oder Sammlertechnologie für verschiedene Betriebssysteme benötigen. Er stellt jedoch kein vollständiges Analyse-Dashboard dar.
Welchen kostenlosen Syslog-Server sollten Sie wählen?
Für das einfachste kleine GUI-Labor: ManageEngine EventLog Analyzer.
Für Syslog-Überwachung in Verbindung mit Netzwerküberwachung: PRTG Freeware.
Für durchsuchbare Dashboards und einen umfassenderen Log-Management-Stack: Graylog Open.
Für einen ressourcenschonenden Linux-Empfänger oder -Relay: rsyslog.
Für fortgeschrittenes Open-Source-Parsing und Routing: syslog-ng OSE.
Für Windows- und Linux-Sammlungen mit einer Agentenfamilie: NXLog Community Edition.
Warum Kiwi Syslog Server nicht mehr auf dieser kostenlosen Liste steht
Ältere Versionen dieses Artikels empfahlen die kostenlose Version des SolarWinds Kiwi Syslog Servers. SolarWinds kennzeichnet diese Version derzeit als „Demnächst verfügbar“ , der Download bietet jedoch eine voll funktionsfähige 14-tägige Testversion. Da sie aktuell nicht dauerhaft kostenlos zum Download bereitsteht, haben wir sie nicht unter den sechs oben genannten kostenlosen Tools aufgeführt. Den aktuellen Status können Sie auf der offiziellen Kiwi Syslog Server-Seite überprüfen .