Startseite
» NETZWERK-ADMIN
»
Beheben Sie die hohe CPU-Auslastung von Zimbra mit ClamAV oder FreshClam.
Beheben Sie die hohe CPU-Auslastung von Zimbra mit ClamAV oder FreshClam.
Wenn ein Zimbra-Server plötzlich langsamer wird, sehen Administratoren oft clamdeinen freshclamhohen Wert in der Statusleiste topund vermuten, dass der Virenschutzdienst hängt. Das kann vorkommen, aber die beiden Prozesse haben unterschiedliche Aufgaben: freshclamClamAV lädt Signatur-Updates herunter und überprüft sie, während clamdClamAV Dateien und Nachrichten scannt. Eine überlastete E-Mail-Warteschlange, ein Datenbank-Neuladen, eine fehlgeschlagene Update-Schleife oder ein zweiter Virenschutz-Daemon können alle den Eindruck erwecken, dass „ClamAV zu viel CPU-Leistung verbraucht“. Identifizieren Sie den ressourcenintensiven Prozess, bevor Sie etwas neu starten oder die Virenschutzeinstellungen ändern.
Diese Anleitung führt Sie von Prüfungen mit geringem Risiko bis zur Wiederherstellung des Dienstes. Die unten aufgeführten Befehle und Pfade beziehen sich auf gängige Zimbra-Installationen; der genaue Pfad zum mitgelieferten ClamAV und die unterstützten Wiederherstellungsschritte variieren je nach Zimbra Collaboration-Version. Überprüfen Sie diese anhand Ihrer installierten Version, bevor Sie Änderungen vornehmen.
1. Prüfen Sie, welcher ClamAV-Prozess die CPU-Leistung beansprucht.
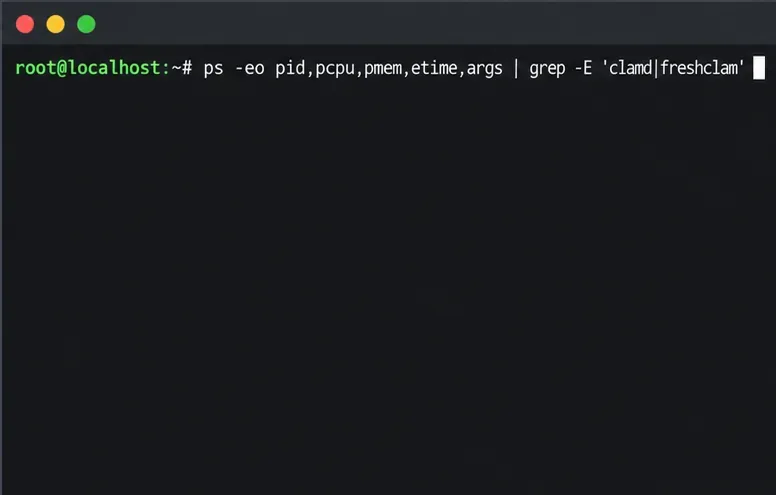
Beginnen Sie mit der Aufzeichnung des Prozessnamens, der CPU-Auslastung, der verstrichenen Zeit und des Befehlspfads. Führen Sie dies als Root oder mit einem Konto aus, das die Berechtigung zur Überprüfung von Systemprozessen besitzt:
Beobachten Sie anschließend den verdächtigen Prozess für kurze Zeit mit dem Befehl `cd` top -p PID, PIDwobei Sie `cd` durch die Nummer aus dem ersten Befehl ersetzen. Eine einzelne Messung reicht nicht aus, um ein anhaltendes Problem zu diagnostizieren: ` pscd` liefert eine Momentaufnahme, während ` topcd` Ihnen zeigt, ob die CPU-Auslastung nach einem Scan oder Update hoch bleibt oder sinkt. Beachten Sie außerdem, ob der Pfad zu Zimbra (üblicherweise unter `/usr/bin/`) /opt/zimbraoder zu einem separaten Betriebssystempaket gehört.
Ein Terminalbefehl filtert die Prozessliste, sodass Sie feststellen können, ob clamd oder freshclam aktiv ist.
Wenn freshclamdie Auslastung kurzzeitig ansteigt und der Prozess nach einer erfolgreichen Aktualisierung beendet wird oder in den Leerlauf zurückkehrt, unterscheidet sich dies von einem Prozess, der clamddauerhaft ausgelastet ist. Falls es sich um einen permanenten Verbraucher handelt, deutet dies eher auf das Scannen von Nachrichten oder das Laden der Datenbank hin. Beenden Sie keinen der Prozesse, nur weil ein einzelner Wert hoch ist; überprüfen Sie zuerst die Protokolle und ob noch E-Mails empfangen werden.
2. Lesen Sie die Antivirenprotokolle, bevor Sie die Einstellungen ändern.
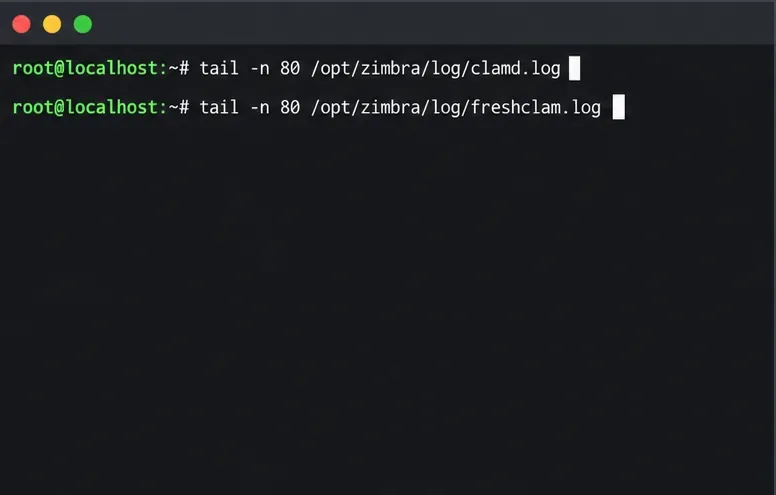
Die Protokollreferenz von Zimbra listet die Antivirus-Protokolle im Protokollverzeichnis auf. Bei vielen Installationen können Sie die letzten Einträge mit folgendem Befehl überprüfen:
Betrachten Sie die Zeitstempel neben dem CPU-Spitzenwert. clamd.logWiederholte Scan-Anfragen oder Datenbank-Lademeldungen können die CPU-Auslastung mit E-Mail-Aktivitäten oder dem Neuladen von Signaturen in Verbindung bringen. freshclam.logEin abgeschlossenes Update, gefolgt von einer Ruhephase, deutet auf routinemäßige Aktualisierungsarbeiten hin; wiederholte Verbindungsfehler, Wiederholungsversuche, Prüfsummenfehler oder ein Update, das nie abgeschlossen wird, erfordern eine genauere Untersuchung. Überprüfen Sie etwa zur gleichen Zeit auch das Zimbra-Mail-Protokoll, da ein Anstieg eingehender Nachrichten oder Anhänge die Anzahl der Scans erhöhen kann.
Verwenden Sie die beiden Log-Befehle, um die Scanneraktivität mit der Signaturaktualisierungsaktivität zu vergleichen.
Nutzen Sie die Protokolldateireferenz von Zimbra, um die Speicherorte der Protokolle für Ihre Version zu bestätigen. Der FreshClam-Leitfaden von ClamAV zur Fehlerbehebung erläutert häufige Updater-Fehler, darunter DNS-, Download- und Ratenbegrenzungsprobleme. Eine Warnung, dass eine Engine älter als die neueste Upstream-Version von ClamAV ist, beweist nicht automatisch eine beschädigte Datenbank; Zimbra packt eine getestete Engine in jede ZCS-Version.
3. Prüfen Sie, ob ein doppelter Updater installiert ist, der Speicherplatz knapp wird oder eine Arbeitslastspitze vorliegt.
Bevor Sie irgendwelche Einstellungen vornehmen, schließen Sie häufige Ursachen aus, die den Dienst überlasten können:
Doppelte Prozesse: Prüfen Sie, ob mehrere clamdProzesse freshclamvorhanden sind. Ein separat installierter ClamAV-Dienst auf Betriebssystemebene oder ein benutzerdefinierter Cronjob startet möglicherweise eine zweite Instanz neben dem von Zimbra verwalteten Dienst. Deaktivieren Sie keinen Dienst, bevor Sie bestätigt haben, welches Produkt ihn verwaltet und wodurch er gestartet wird.
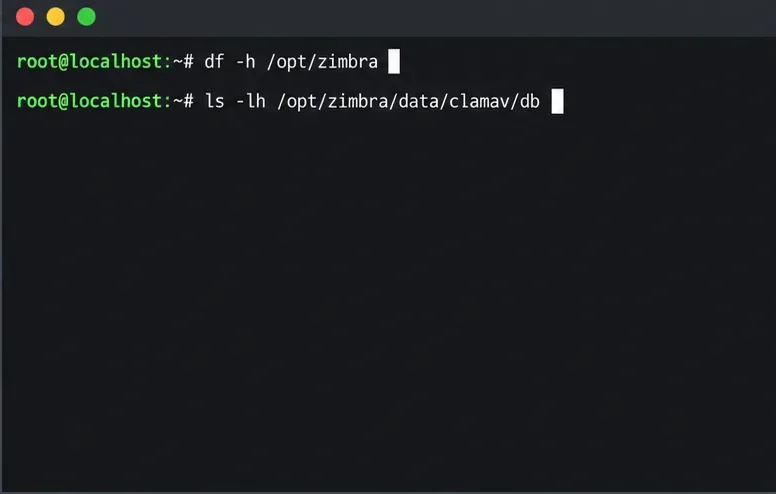
Festplattenauslastung: Überprüfen Sie den verfügbaren Speicherplatz und die Inodes mit den Befehlen ` df -h /opt/zimbrasudo` und `sudo` df -i /opt/zimbra. Ein volles Dateisystem kann temporäre Aktualisierungen oder Protokollierungsvorgänge verhindern und zu Wiederholungsversuchen führen. Entfernen Sie Signaturdateien nicht manuell, um Speicherplatz freizugeben.
E-Mail-Volumen: Vergleichen Sie die CPU-Auslastungsspitze mit dem eingehenden Nachrichtenvolumen, der Anhangsgröße, den in der Warteschlange befindlichen E-Mails und kürzlich erfolgten Massenzustellungen. Ein hoher Scan-Aufwand kann clamddie Auslastung selbst bei ansonsten einwandfreier Serverleistung erhöhen.
Verbindungsaktualisierung: Falls freshclamdie Aktualisierung weiterhin fehlschlägt, überprüfen Sie die DNS-Auflösung des Hosts, die Systemzeit, die ausgehende Verbindung und alle erforderlichen Proxy-Einstellungen. Beheben Sie das zugrunde liegende Netzwerk- oder Proxy-Problem, anstatt wiederholt manuelle Aktualisierungsaufträge zu starten.
Prüfen Sie den freien Speicherplatz und das Verzeichnis der Signaturdatenbank, bevor Sie versuchen, die Datenbank wiederherzustellen.
ClamAV beschreibt in seinem Konfigurationshandbuch, wie die Konfiguration von FreshClam das Update-Verhalten und die Protokollierung steuert . Auch Zimbra dokumentiert ein Attribut zur Häufigkeit von Virendefinitions-Updates; dessen Wert und Konfiguration sollten jedoch für Ihre ZCS-Version überprüft werden. Reduzieren Sie die Update-Häufigkeit nicht, um die CPU-Auslastung kurzfristig zu senken: Veraltete Signaturen schwächen den Schutz, und ein fehlerhafter DNS- oder Proxy-Pfad führt unabhängig vom Update-Zeitplan weiterhin zu Fehlern.
4. Wenden Sie die am wenigsten störende Lösung an, die den vorliegenden Erkenntnissen entspricht.
Wenn clamd während eines E-Mail-Ansturms ausgelastet ist
Lassen Sie die aktuelle Arbeit laufen, während Sie CPU-Auslastung und E-Mail-Zustellung überwachen. Sollte sich dasselbe Muster wiederholen, korrelieren Sie es mit der Nachrichtengröße, komprimierten Anhängen und dem eingehenden E-Mail-Volumen. Überprüfen Sie anschließend die Serverkapazität und die Richtlinie Ihrer Organisation zum Scannen von Anhängen. Vermeiden Sie es, undokumentierte ClamAV-Beschränkungen hinzuzufügen oder Dateitypen auszuschließen, ohne die Sicherheitsauswirkungen zu bewerten und zu prüfen, welche Kontrollen Zimbra in der installierten Version unterstützt.
Wenn freshclam wiederholt fehlschlägt
Beheben Sie die im Protokoll angezeigten Probleme mit DNS, Proxy, Firewall, Uhrzeit oder ausgehendem Netzwerkzugriff. Stellen Sie sicher, dass nur der vorgesehene Zimbra-Updater ausgeführt wird. Planen Sie keine häufigen manuellen Aufrufe und laden Sie keine Signaturdatenbanken mit Ad-hoc-Skripten herunter; ClamAV erkennt FreshClam oder cvdupdate als unterstützte Update-Methoden, und die integrierte Zimbra-Lösung sollte weiterhin die maßgebliche Informationsquelle für einen Zimbra-Server sein.
Wenn die Datenbank beschädigt zu sein scheint oder clamd nicht startet
Fehler wie eine fehlerhafte Datenbank, ein Prüfsummenfehler oder ein fehlgeschlagener Datenbankladevorgang erfordern eine versionsspezifische Wiederherstellung. Die ClamAV-Definitionsreset-Prozedur von Zimbra enthält unterschiedliche Anweisungen für verschiedene ZCS-Generationen, einschließlich unterschiedlicher Pfade zu den FreshClam-Binärdateien. Lesen Sie die vollständige Prozedur für die von Ihnen verwendete Version, bevor Sie Datenbankdateien verschieben oder neu erstellen. Bewahren Sie eine Kopie der bestehenden Datenbank auf, bis die Wiederherstellung bestätigt ist, und wenden Sie niemals Befehle aus einer alten Versionsanleitung ohne weitere Prüfung an.
Ersetzen Sie die ClamAV-Binärdateien von Zimbra nicht als primäre Leistungsverbesserung durch eine eigenständige Upstream-Version. Die Zimbra-Dokumentation weist darauf hin, dass Änderungen an der Engine außerhalb des regulären Entwicklungszyklus möglicherweise nicht unterstützt werden. Verwenden Sie stattdessen den entsprechenden ZCS-Patch oder Upgrade-Pfad, falls die mitgelieferte Engine selbst aktualisiert werden muss.
Starten Sie den Antivirendienst erst neu, nachdem Sie die Ursache überprüft haben.
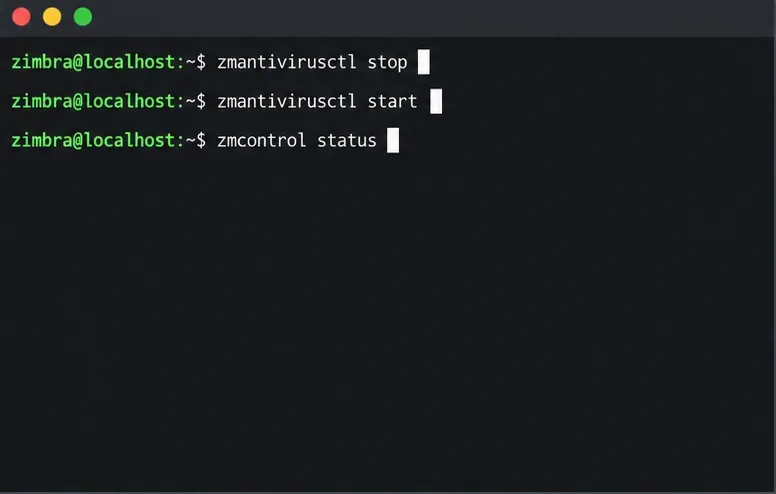
Wenn der Dienst nach Behebung des zugrundeliegenden Problems weiterhin nicht reagiert, kann ein kontrollierter Neustart des Antivirenprogramms veraltete Prozesse beenden oder die reparierte Datenbank neu laden. Planen Sie den Neustart so, dass eine kurze Unterbrechung des Scanvorgangs akzeptabel ist, und befolgen Sie die Befehlsfolge für Ihre ZCS-Version. Die Zimbra-Verfahrensdokumente dokumentieren dies zmantivirusctl stopund zmantivirusctl startführen Sie die Befehle als zimbraBenutzer aus.
su - zimbra zmantivirusctl stop zmantivirusctl start zmcontrol status
Führen Sie zmcontrol stopbei einem reinen ClamAV-Problem keine vollständige Reparatur durch, es sei denn, Ihr Wartungsplan erfordert dies. Falls der Virenschutzdienst nicht wiederhergestellt werden kann, bewahren Sie die relevanten Protokolle auf und nutzen Sie die versionsspezifische Fehlerbehebung oder den Supportkanal von Zimbra, anstatt Neustarts in einer Endlosschleife durchzuführen.
Die dokumentierten Antivirendienstbefehle und die Statusprüfung werden in der Benutzereingabeaufforderung von Zimbra angezeigt.
5. Überprüfen Sie, ob die CPU-Auslastung und die E-Mail-Scan-Funktion wieder normal funktionieren.
Nach der Korrektur oder dem Neustart wiederholen Sie die Prozessprüfung und beobachten Sie die CPU-Auslastung, anstatt sich auf einen einzelnen Momentanwert zu verlassen. Stellen Sie sicher, dass der clamdProzess läuft, freshclamnicht in einer Endlosschleife hängen bleibt und zmcontrol statusder Virenscanner als aktiv gemeldet wird. Überprüfen Sie die neuen Protokolleinträge auf erfolgreiches Laden der Datenbank und das Fehlen wiederkehrender Update- oder Scanfehler. Vergewissern Sie sich abschließend, dass normale Testnachrichten gemäß den E-Mail-Sicherheitsrichtlinien Ihrer Organisation zugestellt und verarbeitet werden.
Eine erfolgreiche Wiederherstellung ist an drei Anzeichen erkennbar: Der verantwortliche Prozess beansprucht nach Abschluss seiner Arbeit keine anhaltende CPU-Leistung mehr; die Protokolle zeigen keinen wiederholten Fehler mehr an; und der E-Mail-Verkehr sowie der Virenschutz von Zimbra funktionieren einwandfrei. Falls die CPU-Auslastung weiterhin hoch ist, erfassen Sie einen mit einem Zeitstempel versehenen Prozess-Snapshot, die zugehörigen clamd.logE freshclam.log-Mail-Protokolleinträge, die Ergebnisse der Festplattennutzung und Ihre ZCS-Version. Diese Informationen helfen, einen tatsächlichen Scannerdefekt von einem hohen E-Mail-Aufkommen oder einem fehlerhaften Update-Pfad zu unterscheiden, ohne die Malware-Erkennung als bloße Vermutung zu verfälschen.
Versionshinweis: Die Anleitung wurde am 6. Oktober 2026 geprüft. Das Zimbra Tech Center enthält sowohl aktuelle Referenzen als auch ältere, versionsspezifische Problemlösungsseiten; überprüfen Sie Befehle und Pfade anhand der Dokumentation für Ihre installierte ZCS-Version.