Die 7 besten WSUS-Tools für Updateverwaltung und Fehlerbehebung
Wählen Sie ein WSUS-Tool , das den Anforderungen entspricht: Routinegenehmigungen, unternehmensweite Bereitstellungssteuerung, Drittanbieterabdeckung oder Remote-Aufträge. Diese Auswahlliste kombiniert Microsoft-Tools mit gängigen kommerziellen Alternativen und ist nach Anwendungsfällen geordnet, nicht nach einer praktischen Rangliste.
WSUS ist weiterhin in unterstützten Windows Server-Versionen, einschließlich 2025, verfügbar. Microsoft hat die Entwicklung neuer Funktionen zwar als veraltet eingestuft, bietet aber weiterhin Support im Produktivbetrieb und erhält Sicherheits- und Qualitätsupdates über den gesamten Lebenszyklus. Prüfen Sie vor der Bereitstellung die unterstützten Versionen der einzelnen Komponenten. Weitere Informationen finden Sie in der WSUS-Übersicht von Microsoft .
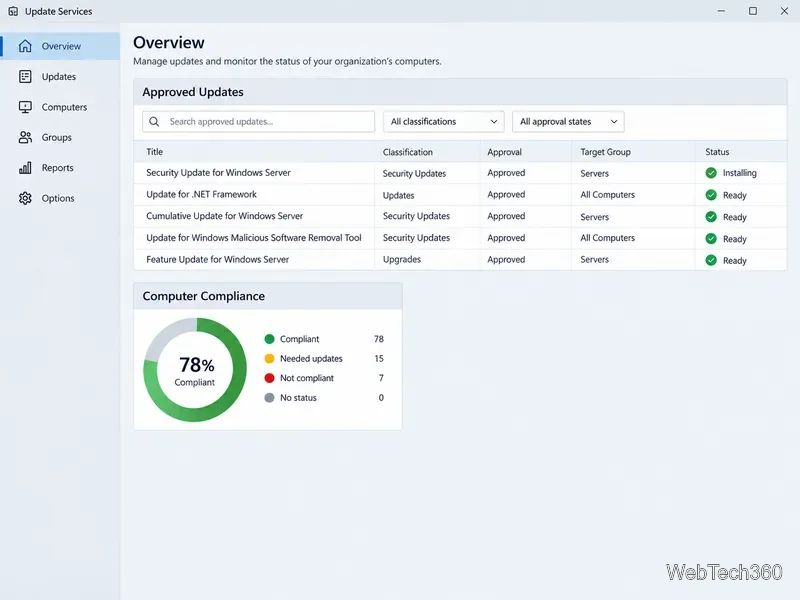
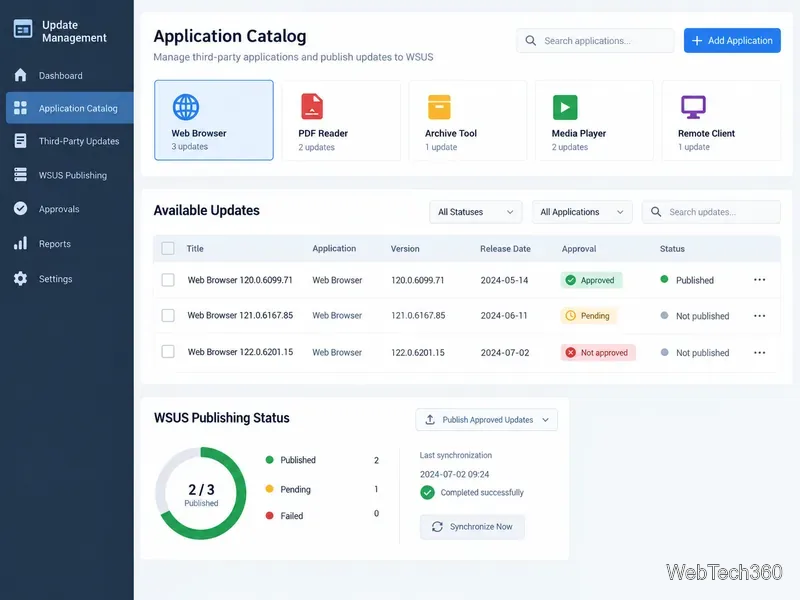
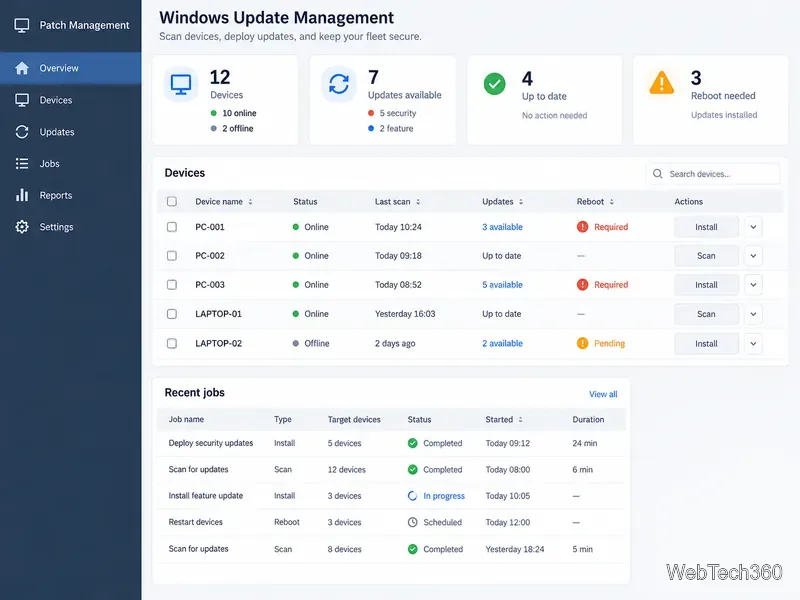
Die Abbildungen der Benutzeroberfläche sind konzeptionelle Darstellungen, keine Produkt-Screenshots.
Ein WSUS-Workflow konzentriert sich auf Update-Genehmigungen, Zielgruppen und Gerätestatus.
Sieben nützliche WSUS-Tools
1. WSUS-Verwaltungskonsole und PowerShell
Nutzen Sie die integrierte WSUS-Konsole für Synchronisierung, Computergruppen, Genehmigungen und Berichte. Das PowerShell-Modul UpdateServices automatisiert die routinemäßige Administration. Invoke-WsusServerCleanupEs führt die Konsolenbereinigungsaktionen mit skriptfähigen Optionen aus und ist somit ein idealer Ausgangspunkt für kleine und mittelgroße Bereitstellungen. Weitere Informationen finden Sie in der PowerShell-Bereinigungsreferenz .
2. Microsoft Configuration Manager
Configuration Manager eignet sich für größere Umgebungen, die stufenweise Bereitstellungen und Compliance-Übersichten benötigen. Sein Softwareupdatepunkt (SUP) nutzt WSUS für Metadaten und Scans. Planen Sie die Migration sorgfältig: Microsoft unterstützt die Installation eines SUP auf einem Server nicht, der bereits als eigenständiger WSUS zur direkten Clientverwaltung verwendet wird. Ein vorhandener WSUS-Server kann als Upstream-Quelle dienen. Beachten Sie die SUP-Anforderungen .
3. Microsoft WSUS- und Windows Update-Agent-Diagnose
Wenn Clients keine Scans oder Meldungen mehr durchführen, kann das Diagnosepaket von Microsoft relevante System-, IIS-, Ereignisprotokoll-, Registrierungs- und Windows Update-Agent-Informationen erfassen. Es hilft bei der Beweissicherung für die Fehlerbehebung und den Support. Es handelt sich nicht um eine Patch-Bereitstellungskonsole und sollte nicht mit einem automatischen Reparaturprogramm verwechselt werden. Im aktuellen Diagnoseleitfaden von Microsoft für WSUS und den Windows Update-Agent erfahren Sie, welche Daten das Paket erfasst.
4. SolarWinds Patch Manager
SolarWinds Patch Manager erweitert WSUS und Configuration Manager um Updates von Drittanbietern, benutzerdefinierte Pakete, Remote-Aufgaben und Bereitstellungsberichte. Diese kommerzielle Konsole eignet sich für Teams, die einen umfassenderen Management-Arbeitsbereich benötigen. Die Systemvoraussetzungen für Version 2026.2 setzen WSUS unter Windows Server 2025 voraus; bitte prüfen Sie vor dem Kauf die aktuelle Kompatibilität und Lizenzierung.
Drittanbieter von Patches können Anwendungsupdates zu einem WSUS-Genehmigungsworkflow hinzufügen.
5. ManageEngine Patch Connect Plus
Wählen Sie Patch Connect Plus, wenn es hauptsächlich um Updates von Drittanbieteranwendungen geht. ManageEngine dokumentiert die Veröffentlichung von Drittanbieter-Patches in WSUS, wo Administratoren diese anschließend über die WSUS-Konsole für Computergruppen freigeben können. Die Zertifikatseinrichtung ist wichtig: Der Anbieter weist darauf hin, dass vertrauenswürdige Herausgeber- und Stammzertifikate auf den verwalteten Computern bereitgestellt werden müssen, damit Clients die Updates überprüfen können. Prüfen Sie vor dem Kauf die aktuell unterstützten Produkte und Serveranforderungen; beachten Sie dazu den WSUS-Bereitstellungsworkflow des Anbieters .
6. BatchPatch
BatchPatch führt Scans, Installationen, Neustarts, Skripte und geplante Aufträge auf Windows-Computern aus. Es kann WSUS oder Windows Update/Microsoft Update verwenden. Im Offline-Modus wird der Scan-Katalog von Microsoft genutzt, der laut Herstellerangaben jedoch nicht alle online verfügbaren Updates enthält. Lesen Sie die Funktionsübersicht und die Hinweise zum Offline-Modus, bevor Sie ihn für Systeme ohne Internetverbindung verwenden.
Remote-Patch-Tools helfen Betreibern, den Scan-, Installations- und Neustartstatus geräteübergreifend zu verfolgen.
7. PDQ-Bereitstellung und -Inventarisierung
PDQ Deploy and Inventory unterstützt die gezielte Geräteauswahl und die Bereitstellung von Software oder ausgewählten Paketen, ist aber keine WSUS-Konsole und ersetzt diese auch nicht. Das Downloadverhalten von Windows Update variiert je nach Produktmodell; PDQ empfiehlt WSUS für Updates anderer Microsoft-Produkte. Um Konflikte mit anderen Richtlinien zu vermeiden, sollte die Updatequelle explizit angegeben werden. Weitere Informationen finden Sie in den PDQ-Hinweisen zu Windows Update .
Welches Werkzeug sollten Sie wählen?
Für die routinemäßige WSUS-Integritätsprüfung und -Bereinigung: Verwenden Sie die native Konsole und PowerShell; fügen Sie Microsoft-Diagnosetools hinzu, wenn ein Client oder Server ausfällt.
Für Enterprise-Bereitstellungsringe und Compliance-Berichte: Evaluieren Sie den Configuration Manager und planen Sie dessen SUP/WSUS-Design, bevor Sie die Server ändern.
Bei Updates für Drittanbieteranwendungen: Vergleichen Sie SolarWinds Patch Manager mit Patch Connect Plus und prüfen Sie die Katalogabdeckung, Zertifikate, Lizenzierung und Betriebssystemunterstützung.
Für Remote-Jobs oder einmalige Bereitstellungen: BatchPatch oder PDQ können hilfreich sein, aber dokumentieren Sie, welcher Dienst die Quelle für Updates für jedes Gerät ist.
Überprüfen Sie ältere WSUS-Dienstprogramme, bevor Sie sie verwenden.
Einige der Tools aus der ursprünglichen Übersicht von 2021 waren eher einfache Diagnoseprogramme oder Community-Hilfsprogramme als etablierte Unternehmensprodukte. Gehen Sie nicht davon aus, dass ältere Downloads, Anleitungen oder Befehle noch mit aktuellen Windows-Versionen kompatibel sind. Überprüfen Sie vor der Bereitstellung den Herausgeber, die Codesignatur, die unterstützten Betriebssysteme und den Wartungsstatus. Microsoft listet insbesondere Funktionen wuauclt.exe /detectnowab Windows Server 2025 als entfernt und nicht mehr unterstützt auf; siehe die Liste der veralteten und entfernten Funktionen . Nutzen Sie vorzugsweise die aktuellen Microsoft-Anleitungen zur Fehlerbehebung und testen Sie Reparaturprozesse zunächst an einer kleinen Gruppe, bevor Sie sie flächendeckend einsetzen.
Für die meisten Teams ist eine stabile WSUS-Konfiguration, eine klare Genehmigungsrichtlinie und präzise Clientberichte nach wie vor die beste Ausgangsbasis. Ergänzen Sie die Konfiguration um ein hilfreiches Tool, um etwaige Lücken zu schließen – beispielsweise durch Drittanbieterabdeckung, unternehmensweite Planung, Diagnose oder Remote-Ausführung – und halten Sie die Updatequelle und den Rollback-Prozess transparent.