Startseite
» NETZWERK-ADMIN
»
Nextcloud Talk-Videoanrufqualität und TURN-Serververbindung reparieren
Nextcloud Talk-Videoanrufqualität und TURN-Serververbindung reparieren
Probleme mit Nextcloud Talk-Anrufen werden oft als „schlechte Videoqualität“ beschrieben, die zugrundeliegenden Ursachen sind jedoch nicht immer dieselben. Ein Nutzer kann über ausreichend Bandbreite verfügen und trotzdem keine Verbindung herstellen, weil eine Firewall den Peer-to-Peer-WebRTC-Verkehr blockiert. Ein anderer Anruf kann zwar erfolgreich über TURN verbunden werden, fühlt sich aber langsamer an, da alle Medien übertragen werden. Bei größeren Meetings kann es selbst mit einem einwandfrei funktionierenden TURN-Server zu Problemen kommen, da die Bereitstellung noch die integrierte Peer-to-Peer-Topologie anstelle des Hochleistungs-Backends nutzt.
Der sinnvollste Ansatz zur Fehlerbehebung besteht daher darin, Konnektivität , Medienpfad und Skalierbarkeit getrennt zu betrachten . Die offizielle Nextcloud Talk-Dokumentation (Stand: 6. Oktober 2026) beschreibt TURN weiterhin als Fallback, wenn eine direkte WebRTC-Verbindung nicht möglich ist, und empfiehlt Port 443 für maximale Kompatibilität. Sie weist außerdem darauf hin, dass ein TURN-Server auch bei Verwendung des High Performance Backends erforderlich sein kann. Weitere Informationen finden Sie in der offiziellen Nextcloud Talk TURN-Dokumentation und der offiziellen coturn-Einrichtungsanleitung für Talk .
Was sollten Sie zuerst beheben: Bandbreite, TURN oder das High Performance Backend?
Nutzen Sie das Symptommuster, um die nächste Aktion auszuwählen, anstatt mehrere Einstellungen gleichzeitig zu ändern.
Symptom
Höchstwahrscheinliches Gebiet
Erste Aktion
Abtausch
Anrufe funktionieren in einem Netzwerk, schlagen aber in einem Firmen- oder Hotelnetzwerk fehl.
Firewall, NAT oder fehlender TURN-Fallback
Überprüfen Sie TURN über UDP/TCP und, falls erforderlich, TLS auf Port 443.
Relaying verbessert die Erreichbarkeit, verbraucht aber TURN-Bandbreite und kann zu Latenz führen.
Zwei-Personen-Anrufe funktionieren einwandfrei, größere Anrufe werden instabil.
Anruftopologie und Client-Upload/CPU-Auslastung
Evaluieren Sie das Nextcloud Talk High Performance Backend
Mehr Infrastruktur, aber bessere Skalierbarkeit für Anrufe mit mehreren Teilnehmern
Das Videosignal wird zwar übertragen, ist aber verpixelt oder friert ein.
Paketverlust, Latenz, WLAN, Uplink-Kapazität oder überlastete Endpunkte
Testen Sie die Verbindung über ein kabelgebundenes oder nachweislich funktionierendes Netzwerk, bevor Sie TURN ändern.
TURN kann keine Bandbreite erzeugen, die nicht verfügbar ist.
Der TURN-Test schlägt fehl, obwohl coturn ausgeführt wird.
Geheime Fehlkonfigurationen, Firewall-Probleme, NAT-Zuordnung, DNS- oder Relay-Ports
Überprüfen Sie die Anmeldeinformationen, die Zuordnung öffentlicher IP-Adressen und den Relay-Bereich.
Die Einrichtung eines großen Relaisbereichs ist einfacher; die Verengung reduziert zwar die Anzahl der exponierten Ports, erfordert aber eine sorgfältige Kapazitätsplanung.
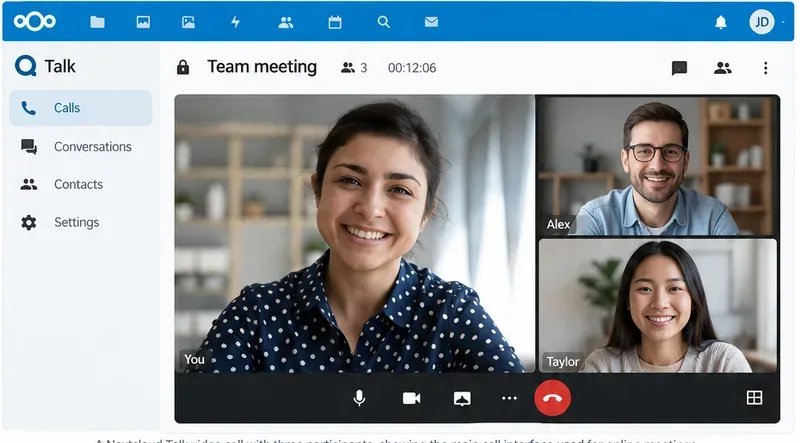
Ein typisches Talk-Gruppenanruf-Layout. Wenn kleinere Anrufe funktionieren, größere Anrufe jedoch beeinträchtigt werden, sollten Sie die Topologie und die Auslastung der Endgeräte untersuchen, anstatt anzunehmen, dass TURN allein das Problem behebt.
Schritt 1: Feststellen, ob der Fehler auf die Konnektivität oder die Medienqualität zurückzuführen ist.
Beginnen Sie mit zwei kurzen Tests. Stellen Sie zunächst einen Anruf zwischen zwei Clients in einfachen Netzwerken her, beispielsweise über zwei normale Breitbandverbindungen. Wiederholen Sie den Test anschließend in einem eingeschränkten Netzwerk wie einem Firmen-WLAN, einem VPN oder einem mobilen Hotspot. Wenn nur das eingeschränkte Netzwerk fehlschlägt, ist TURN ein starker Verdächtiger. Wenn beide Anrufe zwar zustande kommen, die Videoqualität aber schlecht ist, sammeln Sie Netzwerk- und Geräteinformationen, bevor Sie die Relay-Architektur ändern.
Die dokumentierte Verbindungssequenz von Nextcloud versucht zunächst eine direkte Peer-to-Peer-Verbindung, nutzt STUN zur Ermittlung erreichbarer Adressen und greift auf TURN zurück, wenn kein direkter Pfad hergestellt werden kann. TURN dient daher primär als Ausweichlösung für die Verbindung und nicht als universeller Verstärker der Videoqualität. Ein Relay-Pfad kann zwar zuverlässiger sein, ist aber auch länger und verlagert die Medienbandbreite auf den TURN-Server.
Schritt 2: coturn für Nextcloud Talk konfigurieren
Für selbstgehostete Installationen ist coturn die am häufigsten von Nextcloud dokumentierte TURN-Implementierung. Nextcloud empfiehlt für diese Integration die Authentifizierung mit einem gemeinsamen Geheimnis. Generieren Sie ein sicheres, zufällig generiertes Geheimnis und verwenden Sie denselben Wert sowohl in coturn als auch in den Talk-Administrationseinstellungen.
openssl rand -hex 32
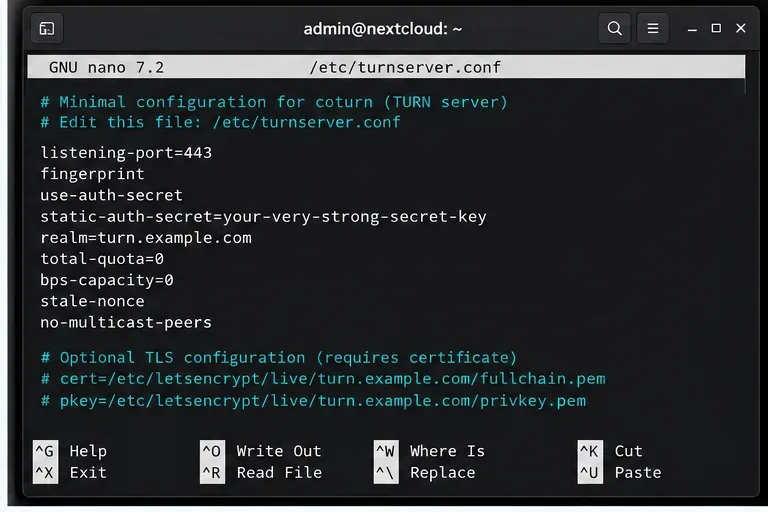
Eine minimale Konfiguration umfasst üblicherweise einen Listening-Port, Fingerprinting, Shared-Secret-Authentifizierung, einen Realm und Peer-Restrictions. Der genaue Speicherort der Dateien hängt von Ihrem Betriebssystem und der verwendeten Software ab. Ein Beispiel für eine solche Konfiguration ist:
Ältere coturn-Versionen benötigen möglicherweise Optionen, die in neueren Versionen nicht mehr erforderlich sind. Kopieren Sie daher keine alte Konfiguration unreflektiert. Die Nextcloud-coturn-Dokumentation kennzeichnet versionsabhängige Anweisungen explizit. Vergleichen Sie Ihre installierte coturn-Version mit den aktuellen Nextcloud-coturn-Anweisungen .
Befindet sich coturn hinter einem NAT-Router, konfigurieren Sie die Zuordnung von öffentlichen zu privaten Adressen korrekt. Die Konfigurationsdokumentation von coturn erläutert diese external-ipZuordnung und erfordert eine konsistente Zuordnung der Relay-Ports über NAT hinweg. Siehe die Beispielkonfiguration von coturn .
Beispielhafte coturn-Konfigurationselemente für Nextcloud Talk: Port 443, Shared-Secret-Authentifizierung, Realm-Einstellungen und optionale TLS-Zertifikatspfade.
UDP, TCP oder TLS: Welches Protokoll sollten Sie aktivieren?
Für Echtzeitmedien ist UDP üblicherweise das bevorzugte Transportprotokoll, da es die TCP-Neuübertragungen und Head-of-Line-Blocking vermeidet. Allerdings blockieren einige Unternehmens- und Gastnetzwerke UDP vollständig. In solchen Netzwerken, die nur webähnlichen Datenverkehr zulassen, können TCP oder TURN over TLS als praktikable Alternative dienen.
Für maximale Erreichbarkeit empfiehlt Nextcloud, Port 443 zu verwenden und unterstützt TURN/TLS. Die gleichzeitige Verwendung beider Protokolle turn:verbessert turns:die Kompatibilität, erfordert aber auch die Verwaltung von Zertifikaten und zusätzlichen Transportpfaden. Befinden sich alle Benutzer in kontrollierten Netzwerken, in denen UDP bekanntermaßen funktioniert, ist ein einfacheres, auf UDP basierendes Design möglicherweise leichter zu handhaben. Greifen Benutzer regelmäßig von Hotels, Kundenstandorten, gesicherten Büros oder VPNs aus zu, lohnt sich die zusätzliche Konfiguration für TCP/TLS als Fallback in der Regel.
Schritt 3: Listener- und Relay-Ports korrekt öffnen
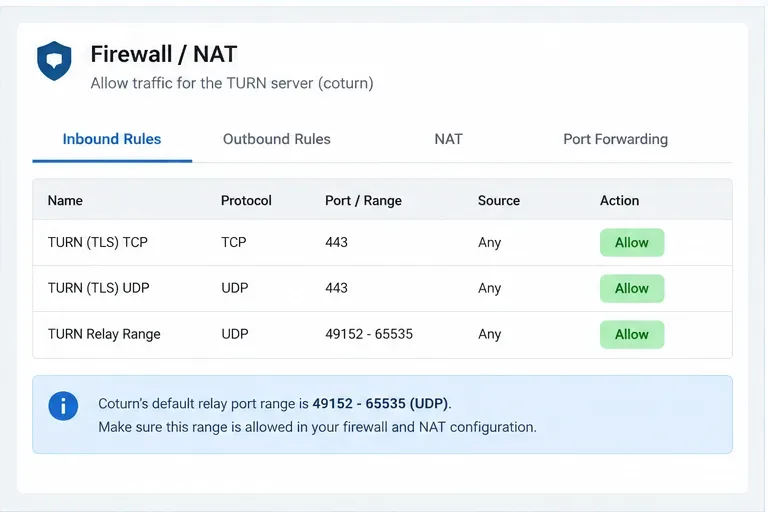
Ein häufiger Fehler ist das Öffnen nur des TURN-Listener-Ports. Der Client kontaktiert coturn zunächst über seinen Listener, coturn weist aber auch Relay-Endpunkte für die Medienübertragung zu. Standardmäßig verwendet coturn 49152-65535für die Relay-Zuweisung UDP-Ports. Wenn dieser Bereich durch die Host-Firewall, die Cloud-Sicherheitsgruppe, den Upstream-Router oder ein NAT-Gerät blockiert ist, kann die Authentifizierung zwar erfolgreich sein, die Medienübertragung jedoch weiterhin fehlschlagen.
min-portSie können den Standard-Relay-Bereich beibehalten oder ihn mit `restrict` und `restrict` bewusst reduzieren max-port. Der Kompromiss ist einfach: Ein großer Bereich ist betrieblich unkompliziert und bietet viel Zuweisungskapazität; ein kleiner Bereich lässt sich leichter in der Firewall-Richtlinie beschreiben, kann aber zu einem Kapazitätsengpass werden, wenn zu viele Relays gleichzeitig Ports benötigen. Bestimmen Sie die Größe des reduzierten Bereichs anhand der erwarteten Parallelität, anstatt eine willkürlich kleine Zahl zu wählen.
Wenn der TURN-Host eine private Adresse hinter einem Router besitzt, sollte die 1:1-Portzuordnung für den ausgewählten Relay-Bereich beibehalten und die öffentliche Adresszuordnung in coturn konfiguriert werden. Verfügt der Host über eine öffentliche IP-Adresse direkt an seiner Schnittstelle, ist der NAT-Zuordnungsschritt nicht erforderlich.
Firewall-Planung für coturn: Erlauben Sie den TURN-Listener und den konfigurierten Relay-Bereich. Der angezeigte Bereich ist der dokumentierte Standardwert von coturn und kein obligatorischer Wert.
Schritt 4: Füge den TURN-Server in Nextcloud Talk hinzu.
Öffnen Sie den Nextcloud-Administrationsbereich und gehen Sie zu den Talk-Einstellungen. Fügen Sie den TURN-Server mit Host und Port hinzu, nicht mit einer http://URL https://. Laut der aktuellen Nextcloud-Dokumentation wird das TURN-Schema separat ausgewählt, daher sollte das Serverfeld die Form haben turn.example.com:443: .tv/ ...
Geben Sie dasselbe in coturn konfigurierte gemeinsame Geheimnis ein und aktivieren Sie die Protokolle, die Ihr Server tatsächlich akzeptiert. Wenn Sie TLS verwenden, wählen Sie das entsprechende TURN-Schema und stellen Sie sicher, dass das Zertifikat mit dem TURN-Hostnamen übereinstimmt. Sie können auch Ihren eigenen TURN-Dienst als STUN-Server verwenden, was die Hostverwaltung vereinfacht. Die Trennung von STUN und TURN kann jedoch sinnvoll sein, wenn Sie unabhängige Ausfalldomänen oder geografisch verteilte Relays benötigen.
Geben Sie das gemeinsame Geheimnis nicht in Screenshots, Tickets oder öffentlichen Konfigurationsbeispielen preis. Nextcloud verwendet es, um temporäre TURN-Anmeldeinformationen für Clients abzuleiten.
Schritt 5: ICE-Kandidaten testen, anschließend aus einem restriktiven Netzwerk testen
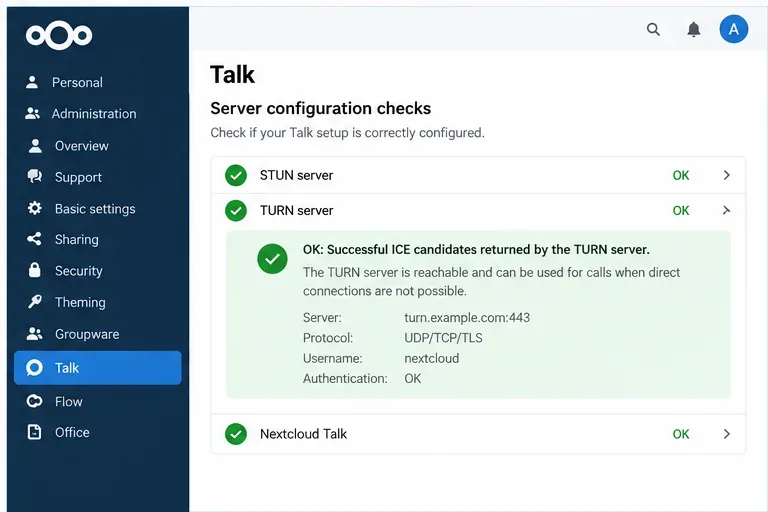
Nach dem Speichern der Talk-Konfiguration prüfen Sie mithilfe der Administration, ob der TURN-Server verwendbare ICE-Kandidaten zurückgibt. Ein erfolgreiches Ergebnis beweist, dass der Browser funktionierende Kandidaten vom konfigurierten TURN-Dienst beziehen konnte. Es garantiert jedoch nicht , dass jedes Benutzernetzwerk, jeder Relay-Pfad und jeder große Anruf einwandfrei funktionieren.
Wiederholen Sie einen realen Anruf aus mindestens einem restriktiven Netzwerk. Dies ist wichtig, da eine serverseitige Prüfung erfolgreich sein kann, während ein Benutzernetzwerk UDP, die DNS-Auflösung oder ein bestimmtes Transportprotokoll blockiert. Wenn UDP fehlschlägt, TCP/TLS über Port 443 aber funktioniert, behalten Sie den Ausweichpfad bei. Wenn alle Pfade fehlschlagen, überprüfen Sie Firewall-Protokolle, coturn-Protokolle, DNS-Einträge, die Zertifikatsgültigkeit, das gemeinsame Geheimnis und die NAT-Zuordnung.
Ein erfolgreicher ICE-Kandidatencheck ist ein starkes Konfigurationssignal, aber reale Anrufe aus restriktiven Netzwerken sind weiterhin notwendig, um die Ende-zu-Ende-Erreichbarkeit zu überprüfen.
Wann sollte das High Performance Backend hinzugefügt werden?
TURN und das High Performance Backend lösen unterschiedliche Probleme. TURN leitet den Datenverkehr weiter, wenn Clients die erforderliche WebRTC-Verbindung nicht herstellen können. Das High Performance Backend optimiert die Verarbeitung von Mediendaten mit mehreren Teilnehmern, sodass nicht jeder Teilnehmer einen separaten Stream für jeden anderen Teilnehmer hochladen muss.
Die Nextcloud Talk-Oberfläche weist darauf hin, dass der Betrieb ohne das High Performance Backend nur für sehr kleine Anrufe mit üblicherweise zwei bis drei Teilnehmern vorgesehen ist. Tritt das Problem erst bei einer größeren Teilnehmerzahl auf, kann die Hinzufügung von TURN zwar die Erreichbarkeit weiterer Clients verbessern, die Peer-to-Peer-Uploads und die CPU-Belastung bleiben jedoch bestehen. Prüfen Sie daher vor der Skalierung von Gruppenanrufen die Systemanforderungen von Nextcloud Talk und die Hinweise zum High Performance Backend des Projekts.
Auch mit dem Hochleistungs-Backend sollte TURN verfügbar bleiben, wenn sich Benutzer aus eingeschränkten Netzwerken verbinden. Nextcloud dokumentiert einen standardmäßigen WebRTC-Medienbereich 20000-40000für das Backend und weist ausdrücklich darauf hin, dass ein Client, der auf Port 443 beschränkt ist, möglicherweise trotzdem TURN benötigt, um Pakete an diesen Backend-Bereich weiterzuleiten.
Selbstgehostetes TURN vs. verwaltetes TURN
Option
Vorteile
Kosten und Grenzen
Optimale Passform
Selbstgehostete Coturn
Volle Kontrolle, Datenpfad unter Ihrer Verwaltung, vorhersehbare Konfiguration
Sie verwalten Zertifikate, Updates, Überwachung, Bandbreite, Firewall-Richtlinien und geografische Kapazität.
Organisationen mit Infrastrukturkompetenz oder strengen Kontrollanforderungen
Managed TURN
Geringerer operativer Aufwand und potenziell einfachere geografische Abdeckung
Laufende Servicekosten und Medien können über einen Drittanbieter-Relay-Anbieter abgewickelt werden.
Teams, die Wert auf operative Einfachheit und regionsübergreifende Reichweite legen.
Keine Abzweigung
Niedrigste Serverkosten und kürzester Weg, wenn direktes WebRTC immer funktioniert
Anrufe können bei symmetrischen NATs und restriktiven Firewalls fehlschlagen.
Kontrollierte Umgebungen, in denen die Client-Netzwerke bekannt sind und getestet werden
Praktische Tuning-Checkliste
Bevorzugen Sie nach Möglichkeit die direkte WebRTC-Verbindung. Dadurch werden in der Regel die Relay-Kosten und die Latenz minimiert.
Stellen Sie TURN für höhere Zuverlässigkeit bereit. Nutzen Sie es als Ausweichpfad für schwierige NAT- und Firewall-Bedingungen.
Verwenden Sie UDP zuerst und TCP/TLS für Kompatibilität. Port 443 ist der von Nextcloud empfohlene, firewallfreundlicheste Listener.
Öffnen Sie den Relay-Bereich, nicht nur den Listener. Passen Sie die Firewall- und NAT-Regeln an die tatsächliche min-port/ max-portKonfiguration an.
Überwachen Sie die TURN-Bandbreite. Weitergeleitete Anrufe können erhebliche Mediendatenmengen über den TURN-Host transportieren, daher ist die Netzwerkkapazität oft wichtiger als die CPU-Kapazität.
Trennen Sie Skalierungsprobleme von Verbindungsproblemen. Bei größeren Meetings sollten Sie das Hochleistungs-Backend evaluieren, anstatt den Datenverkehr über TURN zu erhöhen.
Validierung anhand realer Benutzernetzwerke. Ein ICE-Test ist notwendig, jedoch können sich Hotel-, Firmen-, VPN- und Mobilfunknetzwerke unterschiedlich verhalten.
Fazit
Wenn Nextcloud Talk in einigen Netzwerken funktioniert, in anderen jedoch nicht, konfigurieren Sie einen erreichbaren TURN-Dienst und überprüfen Sie Listener, Shared Secret, NAT-Mapping und Relay-Ports. Falls Anrufe zwar hergestellt werden, die Qualität aber schlecht ist, messen Sie zunächst die Netzwerk- und Endpunktlast des Clients, da TURN die Latenz erhöhen kann. Verschärft sich das Problem mit zunehmender Teilnehmerzahl, ist die Verwendung eines High Performance Backends in der Regel die geeignetere architektonische Lösung, wobei TURN als Kompatibilitätslösung für eingeschränkte Netzwerke beibehalten wird.