Startseite
» NETZWERK-ADMIN
»
Schritt-für-Schritt-Anleitung zum Upgrade von Zimbra 9 auf Zimbra 10 (Daffodil).
Schritt-für-Schritt-Anleitung zum Upgrade von Zimbra 9 auf Zimbra 10 (Daffodil).
Zimbra 9 wird nicht mehr als Produktionsumgebung für E-Mail-Systeme unterstützt. Seit Oktober 2026 hat Zimbra 9.0 das Ende seines Lebenszyklus erreicht, der Support für Zimbra 10.0 ist ebenfalls abgelaufen, und der aktive Daffodil-Branch ist Zimbra 10.1. Daher sollte ein aktueller Upgrade-Plan für Zimbra 9 in der Regel auf eine unterstützte Version von Zimbra 10.1 abzielen und nicht bei 10.0 enden. Zum Zeitpunkt der Erstellung dieses Dokuments wurde Zimbra 10.1.21 am 24. September 2026 veröffentlicht. Bitte prüfen Sie die offiziellen Versionshinweise zu Zimbra 10.1.21, bevor Sie Änderungen in der Produktion planen, da sich Patch-Anforderungen und bekannte Probleme ändern können.
Das Upgrade selbst kann bei einer Standardinstallation unkompliziert sein, die optimale Vorgehensweise hängt jedoch von Ihrem Betriebssystem, Ihrer Systemtopologie, den NG-Modulen, der benutzerdefinierten Authentifizierung, den Lizenzen und Ihrer Toleranz gegenüber Ausfallzeiten ab. Dieser Leitfaden berücksichtigt diese Auswahlmöglichkeiten ebenso wie die Befehle, sodass Sie einen für Ihre Umgebung passenden Weg wählen können, anstatt jede Bereitstellung dem gleichen Verfahren zu unterziehen.
Wählen Sie die Upgrade-Strategie, bevor Sie die Produktion berühren.
Ansatz
Vorteile
Abwägungen
Optimale Passform
Vor-Ort-Upgrade
Die bestehende Serveridentität, Datenpfade und die meisten Konfigurationen bleiben erhalten. Die offizielle Zimbra-Dokumentation unterstützt In-Place-Upgrades für Einzel- und Mehrknoten-Bereitstellungen.
Erfordert ein Wartungsfenster und lässt weniger Spielraum für die Neugestaltung eines alten Betriebssystems oder Speicherlayouts.
Ein gesundes, unterstütztes Betriebssystem mit einer herkömmlichen Zimbra 9-Konfiguration.
Rolling Multi-Server-Upgrade
Durch die Aktualisierung von Rollen in einer kontrollierten Reihenfolge lassen sich umfassende Serviceunterbrechungen reduzieren.
Eine intensivere Koordination ist erforderlich. Das Verhalten von Mailstores mit gemischten Versionen und die Konfiguration des Proxy-Login-Servers erfordern besondere Aufmerksamkeit.
Größere Multi-Node-Umgebungen, in denen die Servicekontinuität von Bedeutung ist.
Neuinstallation von Zimbra 10.1 inklusive Migration
Ermöglicht den Wechsel zu einem neueren, unterstützten Betriebssystem, neuem Speicher oder einer neu gestalteten Topologie, ohne alle bestehenden Abhängigkeiten mitnehmen zu müssen.
Erfordert Migrationsplanung, temporäre Kapazitäten, DNS-/Umstellungsarbeiten und weitere Validierung.
Ältere Betriebssysteme, größere Hardware-Aktualisierungen, umfangreiche Anpassungen oder Implementierungen, die Sie nicht vor Ort aktualisieren möchten.
Die aktuelle Dokumentation von Zimbra beschreibt sowohl In-Place- als auch Rolling-Upgrade-Pfade, einschließlich Umgebungen mit NG-Modulen. Nutzer von NG-Modulen werden jedoch auf die entsprechenden Migrationsressourcen verwiesen. Sollte das Installationsprogramm NG-Module erkennen, darf diese Prüfung nicht einfach übersprungen werden: Das Installationsprogramm warnt davor, dass die Fortsetzung der Installation NG-Pakete und zugehörige Daten löschen kann. Lesen Sie daher zuerst die offiziellen Daffodil-Upgrade-Anweisungen und den entsprechenden NG-Migrationsleitfaden.
Schritt 1: Aktuelle Zimbra-Version und Dienststatus erfassen
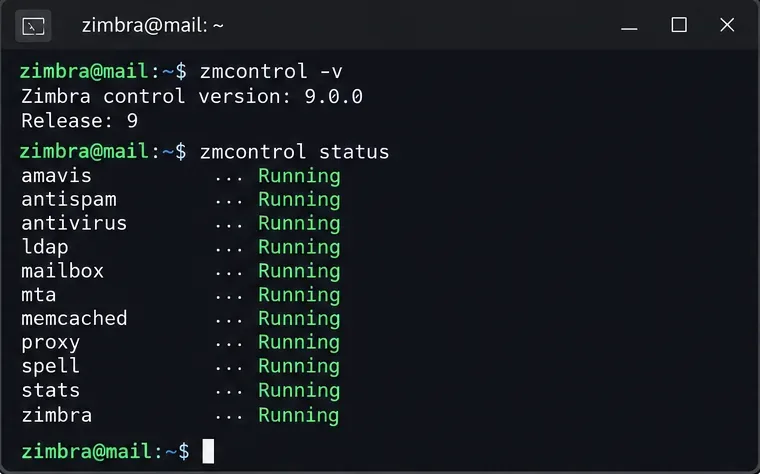
Beginnen Sie mit der Erstellung einer Ausgangsbasis. Melden Sie sich als zimbraBenutzer an und notieren Sie die installierte Version sowie den aktuellen Dienststatus:
su - zimbra
zmcontrol -v
zmcontrol status
Notieren Sie den aktuellen Release- und Servicestatus, bevor Sie Pakete ändern. Die angezeigte Terminalansicht ist eine beispielhafte Befehlsansicht und kein aufgezeichneter Produktionsserver.
Falls Dienste bereits ausfallen, beheben Sie das Problem vor dem größeren Upgrade. Ein Upgrade ist der denkbar ungünstigste Zeitpunkt, um festzustellen, dass LDAP-, Mailbox-, MTA- oder Proxy-Probleme bereits vor dem Wartungsfenster bestanden. Erstellen Sie außerdem eine Bestandsaufnahme aller benutzerdefinierten Zimlets, externen Authentifizierungsmethoden, Integrationen, Zertifikate, Relay-Regeln, Skripte und lokaler Änderungen unter [Pfad/zur /opt/zimbra...
Schritt 2: Datenbankintegritätsprüfung durchführen und Sicherungen bestätigen
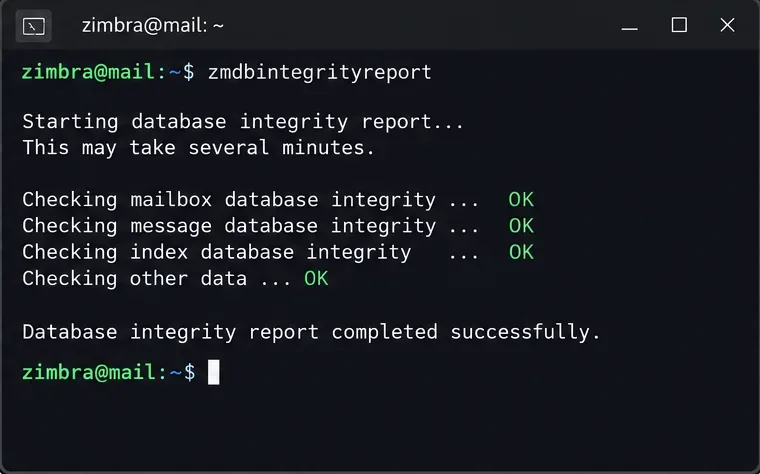
Zimbra empfiehlt dies ausdrücklich zmdbintegrityreportals nützliche Vorabprüfung vor einem Upgrade, da bereits bestehende MariaDB-Beschädigungen bei einem Versionswechsel schwieriger zu diagnostizieren sein können. Führen Sie den Test als zimbraBenutzer auf den Speicherknoten aus:
su - zimbra
zmdbintegrityreport
Führen Sie vor dem Upgrade einen Datenbankintegritätsbericht durch und untersuchen Sie die Fehler, anstatt das Upgrade als Reparaturvorgang zu behandeln.
Zimbra weist darauf hin, dass die Erstellung dieses Berichts je nach Datenbankgröße und Speicherleistung zwischen wenigen Minuten und einer Stunde dauern kann. Planen Sie die Erstellung nicht in letzter Minute für große Mailserver.
Erstellen Sie anschließend eine vollständige, wiederherstellbare Sicherung mit der für Ihre Edition und Umgebung geeigneten Sicherungsmethode. Eine Sicherung ist nur dann nützlich, wenn Sie wissen, wo sie sich befindet, die Sicherung erfolgreich war und Sie einen praktikablen Wiederherstellungsplan haben. Zimbra empfiehlt, vor größeren Upgrade-Arbeiten und nach dem Upgrade jeweils eine vollständige Sicherung durchzuführen, da sich das Datenbankschema ändern kann.
Sichern Sie außerdem SAML- und SPNEGO-Anpassungen separat. Zimbra weist darauf hin, dass diese Anpassungen beim Upgrade überschrieben werden können. Wenn Sie auf benutzerdefinierte Dateien salocal.cf.in, benutzerdefinierte SpamAssassin-Regeln oder andere lokal verwaltete Dateien angewiesen sind, vergleichen Sie die aktuellen Versionshinweise mit den Dateien, die möglicherweise ersetzt werden, und erstellen Sie vor Beginn der Aktualisierung Kopien.
Schritt 3: Bei Bereitstellungen auf mehreren Servern die Rollenreihenfolge beachten.
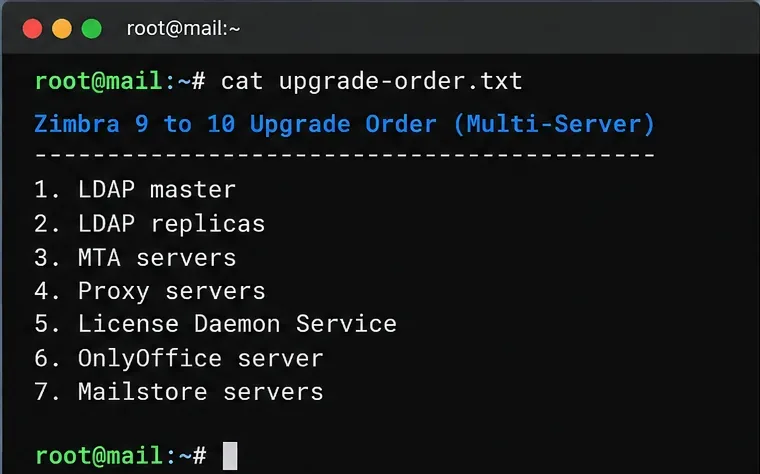
Bei einer Einzelserverinstallation kann nach den Vorabprüfungen direkt mit dem Installationsprogramm begonnen werden. Bei Installationen auf mehreren Servern ist eine strikte Reihenfolge erforderlich. Die dokumentierte Reihenfolge von Zimbra ist: zuerst LDAP-Master, dann LDAP-Replikate, MTA-Server, Proxy-Server, Lizenz-Daemon-Dienst, OnlyOffice-Server und schließlich Mailstore-Server.
Bei Umgebungen mit mehreren Servern sollte die dokumentierte Rollenreihenfolge während des Wartungsfensters sichtbar bleiben, damit abhängige Dienste nicht in falscher Reihenfolge aktualisiert werden.
Die LDAP-Masterserver müssen aktualisiert und betriebsbereit sein, bevor Sie mit den anderen Rollen fortfahren. Zimbra weist außerdem darauf hin, dass bei laufenden Aktualisierungen, wenn Zimbra 10 und ältere Mailstores parallel existieren, zimbraReverseProxyUpstreamLoginServersausschließlich Zimbra 10-Mailboxserver enthalten sollten. Andernfalls können Benutzer von Zimbra 10-Mailstores Anmeldeprobleme bei der Modern Web App haben.
Schritt 4: Betriebssystem, freien Speicherplatz und Lizenz prüfen
Gehen Sie nicht davon aus, dass das Betriebssystem eines Zimbra 9-Servers im Jahr 2026 noch zukunftssicher ist. Die aktuelle Zimbra-Dokumentation nennt neuere unterstützte Plattformen wie RHEL/Rocky/Oracle Linux 9 und Ubuntu 22.04. Die Unterstützung für Ubuntu 24.04 wurde mit Zimbra 10.1.17 allgemein eingeführt. Die Versionshinweise zu Zimbra 10.1.21 weisen zudem darauf hin, dass die Unterstützung für Ubuntu 18.04 ab der nächsten Version eingestellt wird. Falls Ihr Zimbra 9-Host auf einer älteren Plattform läuft, ist eine Neuinstallation mit anschließender Migration möglicherweise sinnvoller als die Kombination einer grundlegenden Zimbra-Änderung mit einem Betriebssystemwechsel.
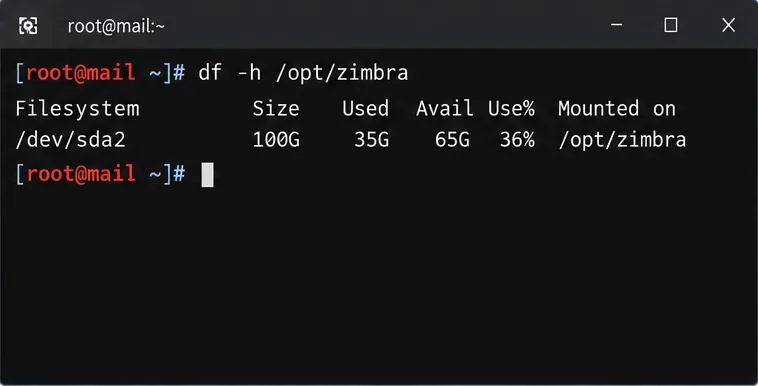
Prüfen Sie vor dem Ausführen des Installationsprogramms den verfügbaren Speicherplatz. Das Installationsprogramm von Zimbra prüft den verfügbaren Speicherplatz und stoppt, falls das System nicht über genügend Speicherplatz verfügt.
Prüfen Sie den verfügbaren Speicherplatz auf den Dateisystemen, die die Zimbra-Daten und -Software enthalten; die angezeigten Zahlen dienen nur der Veranschaulichung und stellen keine Größenempfehlung dar.
Zimbra 10.1 hat auch die Lizenzierung geändert. Das alte license.xmlFormat wird von Version 10.1 nicht mehr unterstützt. Sie benötigen den neueren alphanumerischen Lizenzschlüssel mit 18 bis 26 Zeichen vor der Installation oder dem Upgrade. Fordern Sie den korrekten Schlüssel vor dem Wartungsfenster von Zimbra an. Auf der offiziellen Zimbra-Downloadseite werden Kunden ausdrücklich darauf hingewiesen, dass sie vor der Installation die neue Lizenz für Version 10.1 benötigen.
Schritt 5: Laden Sie den richtigen Zimbra 10.1 Build herunter.
Laden Sie das Paket, das zu Ihrem unterstützten Betriebssystem und Ihrer CPU-Architektur passt, aus dem offiziellen Downloadbereich von Zimbra herunter. Verwenden Sie kein Paket, das für eine andere Distribution erstellt wurde. Speichern Sie das Archiv in einem Arbeitsverzeichnis, z. B. /var/tmp.
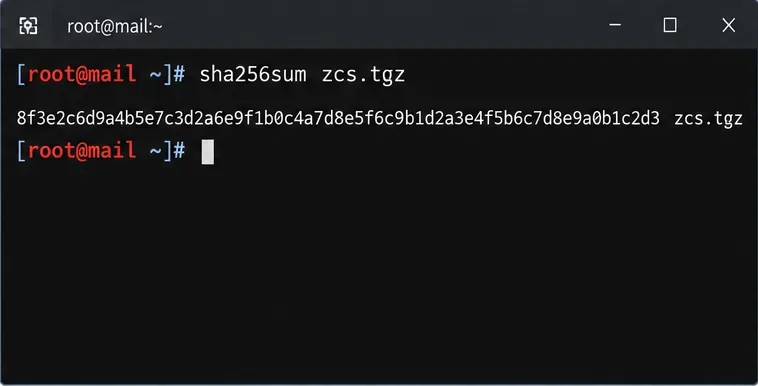
Wenn Zimbra eine Prüfsumme für das heruntergeladene Paket veröffentlicht, überprüfen Sie diese, bevor Sie das Archiv entpacken. Eine lokale Prüfsummenberechnung sieht folgendermaßen aus:
sha256sum zcs.tgz
Berechnen Sie die Paketprüfsumme lokal und vergleichen Sie sie mit dem Wert, der für den von Ihnen ausgewählten Download veröffentlicht wurde.
Die in der Abbildung dargestellte Prüfsumme ist keine Freigabeprüfsumme. Verwenden Sie ausschließlich die für Ihr tatsächliches Paket bereitgestellte Prüfsumme.
Schritt 6: Archiv extrahieren und Upgrade-Installationsprogramm starten
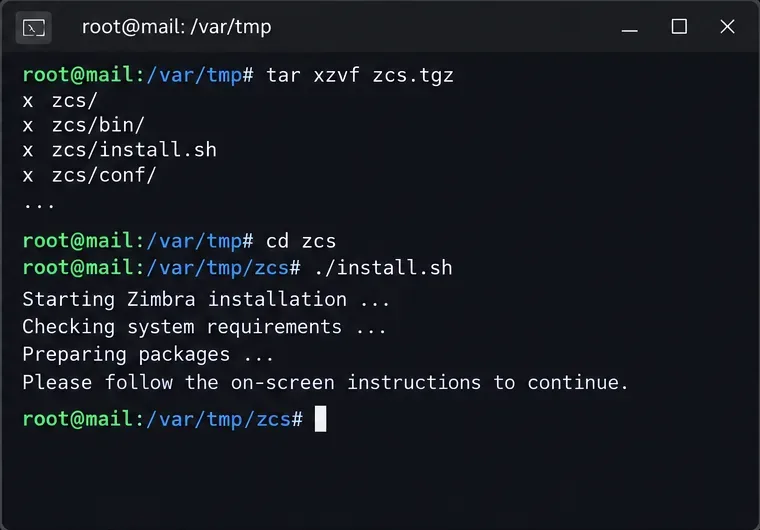
Der dokumentierte Installationsprozess von Zimbra erfordert kein manuelles Stoppen der Dienste vor dem Upgrade. Das Installationsprogramm stoppt und startet die Dienste nach Bedarf. rootExtrahieren Sie das heruntergeladene Archiv, wechseln Sie in das entpackte Verzeichnis und führen Sie folgenden Befehl aus install.sh:
cd /var/tmp
tar xzvf zcs.tgz
cd <expanded-directory>
./install.sh
Entpacken Sie das Zimbra-Archiv, wechseln Sie in das entsprechende Verzeichnis und führen Sie install.sh als Root aus. Die Verzeichnisnamen variieren je nach heruntergeladener Version.
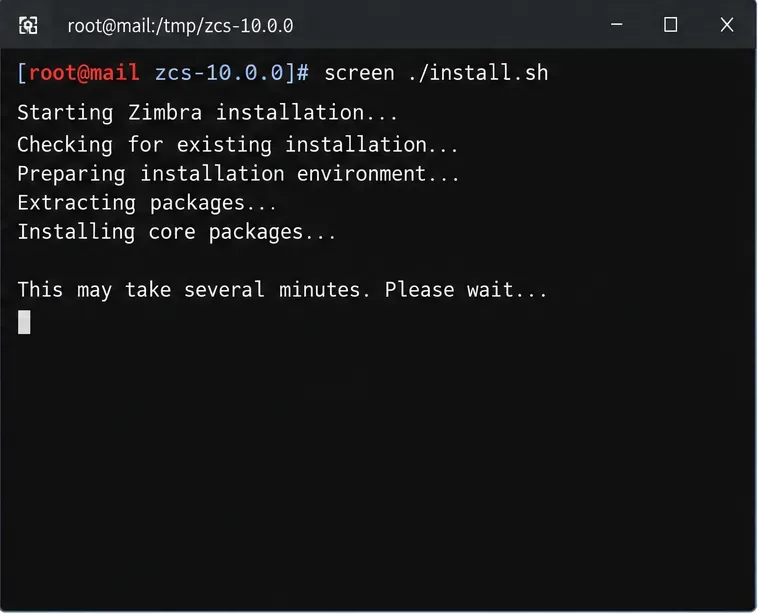
Zimbra empfiehlt, das Upgrade innerhalb eines Terminal-Multiplexers wie z. B. auszuführen screen, insbesondere bei Remote-SSH-Sitzungen, damit ein Verbindungsabbruch ein langes Upgrade nicht beendet:
screen ./install.sh
Eine Screen-Sitzung verringert das Risiko, dass eine SSH-Verbindungsunterbrechung den Upgrade-Prozess abbricht.
Schritt 7: Beantworten Sie die Installationsanweisungen bewusst.
Das Installationsprogramm erkennt die bestehende Zimbra-Installation und zeigt den Upgrade-Pfad an. Laut der aktuellen Zimbra-Anleitung müssen Sie die Verwendung des Zimbra-Paket-Repositorys akzeptieren, wenn Sie dazu aufgefordert werden, und anschließend das Upgrade bestätigen. Bei einem Upgrade auf Version 10.1 auf einem einzelnen Knoten zimbra-license-daemonist das Paket erforderlich; wird es abgelehnt, kann das Upgrade nicht fortgesetzt werden.
Bevor Sie die letzte Eingabeaufforderung beantworten, überprüfen Sie die Paketliste. The system will be modified. Continue? [N]Geben Sie den Eintrag Yerst ein, wenn Sie sich vergewissert haben, dass Backups, Lizenzen, Paketquellen, Speicher und Wartungskommunikation eingerichtet sind. Das Installationsprogramm beendet anschließend die alten Dienste, ersetzt Pakete, stellt die Konfiguration wieder her, führt Aktualisierungen durch und startet die Dienste neu. In großen Umgebungen kann die Installation deutlich länger dauern als in kleinen Testsystemen.
Wenn Sie eine Offline-/manuelle Lizenz verwenden, folgen Sie dem spezifischen Aktivierungspfad in der aktuellen Upgrade-Anleitung von Zimbra. Übertragen Sie keine Anweisungen für die Online-Lizenzierung in eine Offline-Umgebung. Auch die Vorgehensweise für Mailbox-Knoten unterscheidet sich, wenn Aktivierungsprüfungen durchgeführt werden. Verwenden Sie daher die versionsspezifische Dokumentation und nicht einen alten Befehl aus einer früheren Version.
Schritt 8: Dienste, Version, E-Mail-Fluss und Clientzugriff überprüfen
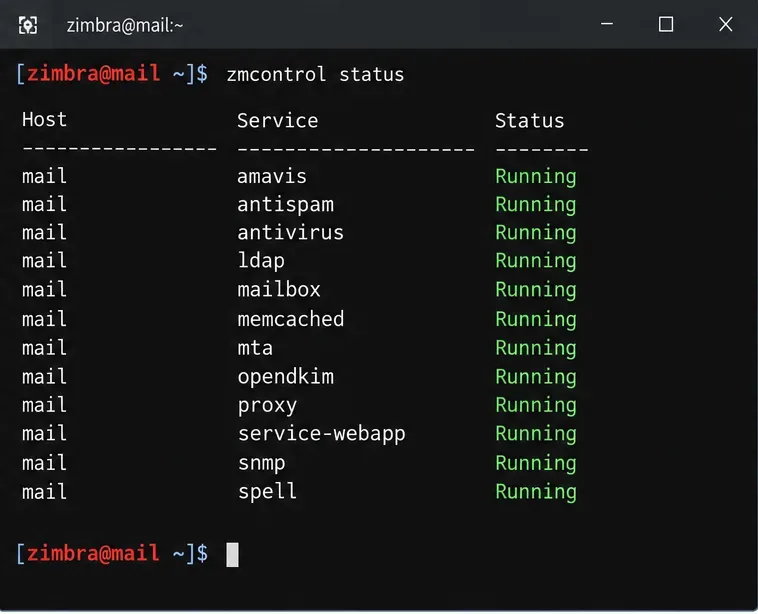
Nach Abschluss der Installation wechseln Sie zurück zum zimbraBenutzer und überprüfen Sie den Dienststatus und die installierte Version:
su - zimbra
zmcontrol status
zmcontrol -v
Die Validierung nach dem Upgrade beginnt mit dem Servicestatus, aber eine grüne Serviceliste ist nur die erste Überprüfung.
Testen Sie anschließend das Verhalten, auf das die Benutzer tatsächlich angewiesen sind: eingehende und ausgehende SMTP-Verbindungen, interne Zustellung, IMAP/POP (falls aktiviert), Anmeldungen bei modernen und klassischen Webanwendungen, delegierte Postfächer, Kalendervorgänge, mobile Synchronisierung, Outlook-Konnektivität (falls lizenziert), externe Authentifizierung, Zimlets, Datensicherungen, Überwachung und alle Anwendungen, die Zimbra SOAP- oder EWS-Schnittstellen verwenden.
Führen Sie nach dem Upgrade unbedingt versionsspezifische Maßnahmen durch. Die Versionshinweise zu Zimbra 10.1.19 und späteren Versionen weisen auf eine aktualisierte SNMP-Sicherheitsmaßnahme für Kunden hin, die von Version 10.0.x, 9.0.x oder 8.8.15 aktualisieren. Lesen Sie für ein Produktions-Upgrade im Jahr 2026 die aktuellen Patch-Hinweise und wenden Sie nach dem Hauptversions-Upgrade alle erforderlichen Maßnahmen an. Zimbra 10.1.21 enthält außerdem Sicherheitskorrekturen für den Classic Web Client, die WebDAV-Authentifizierung, die Passwortwiederherstellung, OpenJDK, NGINX und Integrationen. Dies ist ein weiterer Grund, nicht bei einer veralteten 10.0-Version zu bleiben.
Wann sollten Sie den Kurs ändern, anstatt auf der Stelle weiterzumachen?
Eine Modernisierung vor Ort ist attraktiv, da weniger bewegliche Teile ausgetauscht werden müssen, aber sie ist nicht automatisch die risikoärmere Option. Überdenken Sie den Plan, wenn eine der folgenden Bedingungen zutrifft:
Das aktuelle Betriebssystem ist veraltet oder steht kurz vor dem Ende des Zimbra-Supports.
Die Datenbankintegritätsprüfung meldet Fehler, die Sie sich nicht erklären können.
Sie haben NG-Module und haben das unterstützte Migrationsverfahren nicht validiert.
SAML, SPNEGO, Zimlets, Antivirus-/Antispam-Anpassungen oder Integrationen von Drittanbietern sind geschäftskritisch und wurden nicht mit Version 10.1 getestet.
Gleichzeitig ändern Sie auch die Speicherarchitektur, Hostnamen, das Netzwerkdesign oder die Hardware.
Die erforderliche Lizenz 10.1 kann nicht vor dem Wartungsfenster erworben werden.
In solchen Fällen erfordert eine parallele Zimbra 10.1-Umgebung mit kontrollierter Migration zwar möglicherweise mehr Vorbereitung, bietet aber klarere Rollback-Grenzen und eine bessere Möglichkeit zur Modernisierung der zugrunde liegenden Plattform.
Checkliste für praktische Upgrades
Bitte bestätigen Sie die genaue Zimbra 9-Version und den aktuellen Dienststatus.
Lesen Sie die aktuellen Versionshinweise zu 10.1 und den offiziellen Upgrade-Leitfaden.
zmdbintegrityreportAuf den Speicherknoten ausführen und Fehler beheben.
Erstellen und überprüfen Sie eine vollständige Datensicherung; speichern Sie benutzerdefinierte Authentifizierungs- und Filterkonfigurationen.
Prüfen Sie, ob das Zielbetriebssystem die Zielversion 10.1 unterstützt.
Besorgen Sie sich den neuen Lizenzschlüssel 10.1; verwenden Sie nicht einen alten license.xml.
Prüfen Sie die Festplattenkapazität und laden Sie das richtige Plattformpaket herunter.
Bei Bereitstellungen mit mehreren Servern befolgen Sie die dokumentierte Rollenreihenfolge.
Führen Sie das Installationsprogramm in screeneiner persistenten Terminal-Sitzung aus.
Überprüfen Sie Dienste, Versionen, E-Mail-Verkehr, Webclients, Authentifizierung, Integrationen und Überwachung.
Wenden Sie versionsspezifische Maßnahmen zur Risikominderung nach dem Upgrade an und erstellen Sie eine neue vollständige Datensicherung.
Fazit
Für einen fehlerfreien Zimbra 9-Server auf einem unterstützten Betriebssystem mit herkömmlicher Konfiguration ist ein direktes Upgrade auf den aktuellen Zimbra 10.1 Daffodil-Branch in der Regel der schnellste Weg. Bei einem älteren Betriebssystem, einer komplexen NG-Modul-Implementierung oder einem Server, der zudem umfangreiche Infrastrukturänderungen erfordert, kann eine Neuinstallation mit anschließender Migration eine sauberere Betriebsschnittstelle bieten, auch wenn sie mehr Aufwand bedeutet.
Die wichtigste Qualitätsprüfung beschränkt sich nicht allein auf install.shdas Erreichen des Endes. Ein erfolgreiches Upgrade bedeutet, dass der Server auf einem unterstützten 10.1-Patch läuft, alle erforderlichen Dienste einwandfrei funktionieren, E-Mail-Verkehr und Benutzerzugriff wie erwartet funktionieren, benutzerdefinierte Integrationen erneut getestet wurden, die Lizenzierung aktiv ist, versionsspezifische Sicherheitsvorkehrungen getroffen wurden und Sie über ein aktuelles Backup nach dem Upgrade verfügen. Halten Sie während der Planung die offizielle Zimbra Daffodil-Upgrade-Anleitung , die aktuellen Versionshinweise zu 10.1.21 und die offizielle Dokumentation für Multi-Server- Umgebungen griffbereit, da diese Quellen Vorrang vor älteren Befehlsbeispielen haben sollten.