Startseite
» NETZWERK-ADMIN
»
So aktivieren Sie die Aktivitätsprotokollüberwachung in ownCloud Enterprise
So aktivieren Sie die Aktivitätsprotokollüberwachung in ownCloud Enterprise
Das Aktivieren des Dateiaktivitätsfeeds von ownCloud erstellt allein kein Administrator-Audit-Protokoll. Für ownCloud Server Enterprise ist die relevante Komponente die Enterprise-exklusive Auditing- App. Diese protokolliert eine größere Anzahl von Benutzer- und Administratoraktionen im Server-Protokollsystem. Dort können Sie die Protokolle in eine separate Datei und bei Bedarf an eine Protokollanalyseplattform weiterleiten.
Diese Anleitung orientiert sich an der klassischen ownCloud Server-Bereitstellung gemäß Version 11.0. Menübezeichnungen und Konfigurationsmethoden können je nach Version und Paket variieren. ownCloud Infinite Scale (oCIS) verwendet einen separaten Audit-Dienst; wenden Sie diese Server-Anweisungen daher nicht auf eine oCIS-Bereitstellung an.
Was protokolliert die ownCloud-Überwachung?
Die Überwachungs-App kann Ereignisse wie Benutzeran- und -abmeldungen, Dateierstellung, -löschung und -verschiebung, Papierkorb- und Versionsvorgänge, Freigabe- und Berechtigungsänderungen, Gruppen- und Benutzerverwaltung, Kommentare, Tags, Änderungen der Benutzereinstellungen, Aktivierung oder Deaktivierung von Apps, Identitätswechsel und die Ausführung von OCC-Befehlen protokollieren. Die Einträge enthalten allgemeine Felder wie Zeit, Benutzer, Anfragedetails, Remote-Adresse, App, Nachricht und einen eindeutigen Aktionsnamen. Die genauen Ereignisfelder variieren je nach Aktion.
Die Überwachung unterscheidet sich von der Aktivitäts-App. Die Aktivitäts-App zeigt Benutzern einen Stream von Datei- und Ordnerereignissen an. Die Überwachung dient der administrativen Prüfung, Compliance-Workflows und der Analyse sicherheitsrelevanter Ereignisse. Aktivieren Sie die Enterprise-Überwachungs-App, wenn Sie ein serverseitiges Protokoll benötigen; verwenden Sie die Aktivitäts-App, wenn Benutzer einen praktischen Feed mit Inhaltsänderungen benötigen.
Bevor Sie die Überwachung aktivieren
Vergewissern Sie sich, dass es sich bei der Bereitstellung um ownCloud Server Enterprise handelt und dass die Auditing-App für die Instanz verfügbar ist.
Verwenden Sie ein ownCloud-Administratorkonto, um die App zu aktivieren. Ein Systemadministrator benötigt möglicherweise auch Shell- oder Containerzugriff, um die Protokollierungskonfiguration festzulegen.
Wählen Sie ein dediziertes Protokollverzeichnis mit ausreichend Speicherplatz. Stellen Sie sicher, dass der Webserver oder Container darauf schreiben kann und legen Sie fest, wer Lesezugriff hat.
Legen Sie eine Aufbewahrungs- und Rotationsrichtlinie fest, bevor Sie einen Audit-Stream mit hohem Datenvolumen aktivieren. Audit-Datensätze können Benutzer-IDs, IP-Adressen, Dateipfade, Clientdetails und Freigabemetadaten enthalten.
Schritt 1: Aktivieren Sie die Überwachungs-App
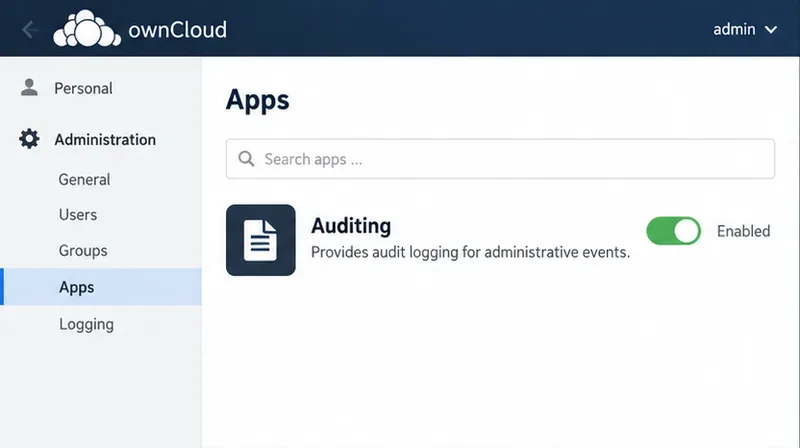
Melden Sie sich als ownCloud-Administrator an und öffnen Sie den Bereich „Apps“ in der Verwaltungsoberfläche. Suchen Sie nach „Überwachung “ und aktivieren Sie diese Funktion. Falls die App fehlt, überprüfen Sie Ihre Enterprise-Berechtigung, Ihre Serverversion und den ownCloud Marketplace oder den Supportkanal Ihres Anbieters auf das kompatible App-Paket. Gehen Sie nicht davon aus, dass die Standard-Aktivitäts-App als Ersatz geeignet ist.
Ansicht „Illustrative Apps“: Die Zeile „Auditing“ ist aktiviert. Dies ist der erste Schritt zum Aktivieren der Enterprise-Audit-App.
Schritt 2: Leiten Sie Prüfmeldungen an eine separate Datei weiter
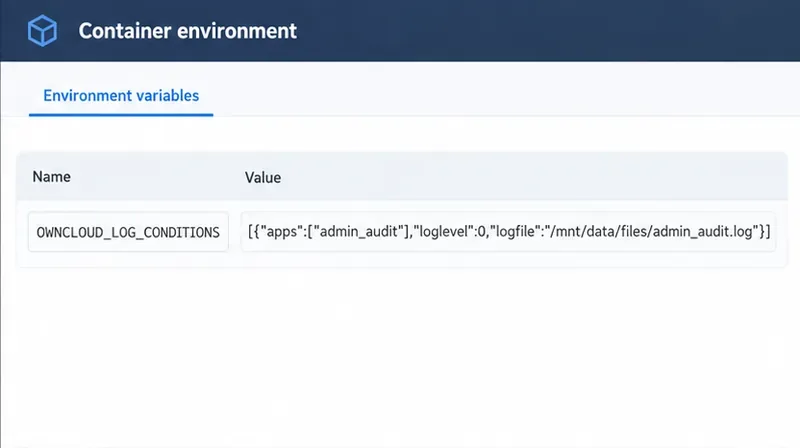
ownCloud empfiehlt, Audit-Meldungen vom allgemeinen Serverprotokoll zu trennen. Eine separate Datei vereinfacht die Festlegung von Berechtigungen, Aufbewahrungs- und Erfassungsregeln für Audit-Daten. Die aktuelle Dokumentation zu Server 11.0 enthält ein Beispiel für eine Container-Umgebungsvariable. Passen Sie das Ziel an einen Pfad an, der in Ihrer Bereitstellung existiert und vom ownCloud-Dienst beschreibbar ist.
Diese Bedingung leitet Meldungen der admin_auditAnwendung in die angegebene Datei um. Im dokumentierten Beispiel umgeht das Weiterleiten von Audit-Meldungen in eine separate Datei den globalen Protokollierungsfilter und protokolliert Meldungen unabhängig von ihrer Protokollierungsstufe. Der angegebene Pfad ist einem in Docker eingebundenen Datenvolume zugeordnet; es handelt sich um ein Beispiel, nicht um einen universellen Pfad. Speichern Sie die Umgebungsänderung mithilfe der Konfigurationsmethode für Ihre Bereitstellung und starten Sie den Dienst nur dann neu oder erstellen Sie ihn neu, wenn dies von Ihrem Container-Orchestrierungsprozess erforderlich ist.
Bei Installationen, die über ownCloud konfiguriert wurden config.php, ist der Schlüssel auch in der App-Konfigurationsreferenz von ownCloud dokumentiert log.conditions. Passen Sie den Pfad an das tatsächliche Datenverzeichnis Ihres Hosts an und behalten Sie bestehende Konfigurationseinträge bei, anstatt das gesamte Array zu ersetzen.
Wenn Sie die Audit-Ausgabe im normalen ownCloud-Protokoll speichern, anstatt sie separat weiterzuleiten, muss laut ownCloud-Audit-Leitfaden der Server-Protokollierungsgrad auf 1(INFO) oder 0(DEBUG) eingestellt sein, da sonst möglicherweise keine Audit-Meldungen geschrieben werden. Die Verwendung einer separaten Datei vermeidet zwar die Abhängigkeit vom globalen Protokollierungsgrad, die Überwachung des verfügbaren Speicherplatzes ist aber weiterhin erforderlich.
Beispielhafte Konfigurationsansicht der dokumentierten Einstellung OWNCLOUD_LOG_CONDITIONS; verwenden Sie den Pfad, der in Ihrer eigenen Bereitstellung gültig und beschreibbar ist.
Schritt 3: Überprüfen, ob ein tatsächliches Ereignis die Datei erreicht.
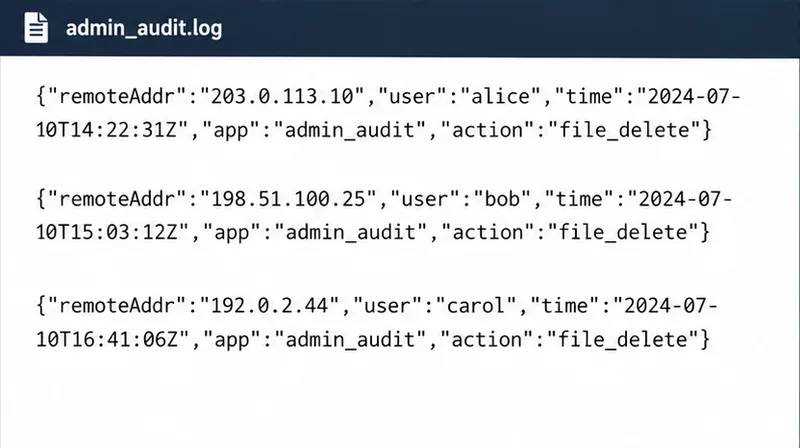
Nachdem Sie die App aktiviert und die Protokollierungskonfiguration angewendet haben, generieren Sie ein kontrolliertes Ereignis, das Ihre Richtlinie zulässt – beispielsweise das Erstellen oder Löschen einer temporären Testdatei in einem festgelegten Testkonto. Überprüfen Sie anschließend das konfigurierte Audit-Protokoll auf dem Server. Ein typischer Eintrag enthält strukturierte Daten und keine lesbare Zeitleiste der Aktivitäten. Achten Sie auf Ereigniszeitpunkt, Akteur, Anwendung, Aktion und relevante Details. Dateivorgänge können zusätzlich Pfad, Eigentümer oder Dateikennung enthalten; andere Ereignistypen verfügen über eigene Felder.
Prüfen Sie, ob nach der Konfigurationsänderung eine neu generierte Aktion angezeigt wird, deren Zeitstempel zur Zeitzone des Servers passt und ob Aktion und Benutzer mit dem Test übereinstimmen. Verwenden Sie zum Testen der Löschprotokollierung keine sensible Produktionsdatei. Falls keine Aktion angezeigt wird, vergewissern Sie sich, dass die Auditing-App aktiviert ist, das Protokollziel korrekt und beschreibbar ist, die Umgebungsvariable oder PHP-Konfiguration geladen wurde, der Server-Protokollierungsgrad bei Verwendung des Standardprotokolls ausreichend ist und der Aktionstyp von Ihrer installierten Version der Auditing-App erfasst wird.
Beispielhafte Struktur eines Prüfprotokolls. ownCloud dokumentiert allgemeine Felder wie Zeit, Benutzer, App, Remote-Adresse und eine Aktionskennung; ereignisspezifische Felder variieren.
Schritt 4: Die Prüfdatei schützen, aufbewahren und überprüfen
Die Protokollierung von Auditdaten ist nur dann sinnvoll, wenn die Aufzeichnungen verfügbar bleiben und der Zugriff kontrolliert wird. Beschränken Sie die Datei- und Verzeichnisberechtigungen auf die Betriebssystemkonten und Auditrollen, die Zugriff benötigen. Planen Sie die Protokollrotation oder -erfassung ein, damit der Speicherplatz einer stark ausgelasteten Instanz nicht voll wird. Legen Sie die Aufbewahrungsdauer der Aufzeichnungen anhand Ihrer internen Richtlinien und rechtlichen Verpflichtungen fest; ownCloud legt keine einheitliche Aufbewahrungsfrist für alle Organisationen fest.
Um eine striktere Trennung der Zuständigkeiten zu gewährleisten, sollte die Audit-Datei nach Möglichkeit außerhalb des regulären, webzugänglichen Dateibereichs gespeichert und klar definiert werden, welche Systemadministratoren und Auditoren darauf zugreifen dürfen. ownCloud dokumentiert die Rolle des Auditors und beschreibt die Trennung von Audit-Logs und allgemeinen ownCloud-Logs, einschließlich Konfigurationen, bei denen der Systemadministrator keinen Zugriff auf die Audit-Datei hat. Das Ergebnis hängt von der Konfiguration der Host-Berechtigungen und der Bereitstellung ab. Klären Sie dies daher mit Ihrem Sicherheitsteam, anstatt anzunehmen, dass ein separater Dateiname automatisch für die Trennung sorgt.
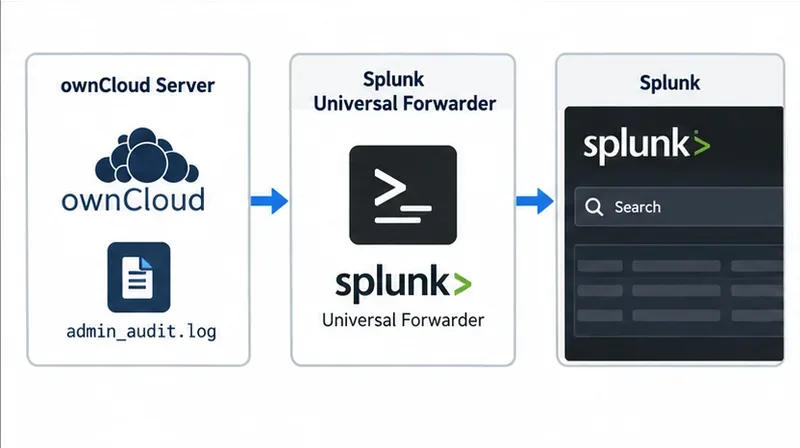
Wenn Sie Splunk verwenden, beschreibt die Audit-Dokumentation von ownCloud die Überwachung admin_audit.logmit dem Splunk Universal Forwarder und das Parsen der Ausgabe als JSON. Die Dokumentation enthält Beispiele inputs.confund props.confEinstellungen. Behandeln Sie den Forwarder und das empfangende System als Teil der Audit-Grenze: Schützen Sie Anmeldeinformationen, verschlüsseln Sie die Übertragung, sofern Ihre Protokollierungsarchitektur dies unterstützt, bestätigen Sie den Empfang von Ereignissen und alarmieren Sie bei Lücken oder Erfassungsfehlern.
Überblick über die Protokollsammlung: In der Dokumentation von ownCloud wird beschrieben, wie das dedizierte Audit-Protokoll zur Suche und Analyse an Splunk weitergeleitet wird.
Optional: Beschränken Sie die in den Einträgen angezeigten Gruppennamen.
Standardmäßig umfasst der Prüfkontext die mit einem Ereignis verknüpften Benutzer und die Gruppen, denen diese Benutzer angehören. OWNCLOUD_ADMIN_AUDIT_GROUPSSie können die Auswahl der einbezogenen Gruppennamen einschränken. Verwenden Sie diese Einstellung nur, wenn eine gezielte Filterrichtlinie erforderlich ist; die Einschränkung des Gruppenkontexts kann spätere Untersuchungen weniger aussagekräftig machen. Überprüfen Sie die resultierenden Datensätze und Ihre Datenschutzbestimmungen, bevor Sie einen Filter anwenden.
Häufige Einrichtungsprobleme
Es werden keine Prüfprotokolle angezeigt: Stellen Sie sicher, dass die Enterprise-Auditing-App aktiviert ist. Wenn Sie das Standardprotokoll verwenden, prüfen Sie, ob die globale Protokollierungsstufe INFO (1) oder DEBUG (0) ist. Wenn Sie eine separate Datei verwenden, prüfen Sie den Anwendungsstatus und den Schreibpfad.
Die erwartete Datei fehlt: Der dokumentierte Docker-Pfad setzt ein eingebundenes Volume voraus. Überprüfen Sie die Containerkonfiguration, die Volume-Zuordnung und die Berechtigungen des Dienstbenutzers.
Einträge erscheinen am falschen Ort: Überprüfen Sie die aktiven OWNCLOUD_LOG_CONDITIONSoder log.conditionsKonfigurationsregeln und vermeiden Sie doppelte oder widersprüchliche Regeln.
Der Feed scheint unvollständig zu sein: Aktivitäts- und Überwachungs-Apps sind unterschiedliche Anwendungen, und der Umfang der Überwachungs-App hängt vom Ereignistyp und der Version ab. Überprüfen Sie ein bekanntes, von der installierten Version unterstütztes Ereignis, bevor Sie schlussfolgern, dass die Protokollierung fehlerhaft ist.
Befehlszeilenereignisse fehlen: ownCloud beinhaltet standardmäßig CLI-ausgelöste Ereignisse. Überprüfen Sie, ob admin_audit ignore_cli_eventsdies auf . gesetzt wurde yes.
Checkliste zur abschließenden Überprüfung
Die Bereitstellung erfolgt über ownCloud Server Enterprise, und die kompatible Auditing-App ist aktiviert.
Das konfigurierte Ziel existiert, ist für ownCloud beschreibbar und wird nicht als normaler Benutzerinhalt angezeigt.
Eine zulässige Testaktion erzeugt einen passenden Datensatz mit einem plausiblen Zeitstempel und Akteur.
Berechtigungen, Rotation, Aufbewahrung und Zugriffsverantwortlichkeiten sind dokumentiert.
Werden Protokolle extern weitergeleitet, zeigt das empfangende System die letzten Ereignisse an, und die Überwachung kann Unterbrechungen erkennen.