Startseite
» NETZWERK-ADMIN
»
So aktivieren Sie die serverseitige Verschlüsselung in Nextcloud ohne spürbare Leistungseinbußen
So aktivieren Sie die serverseitige Verschlüsselung in Nextcloud ohne spürbare Leistungseinbußen
Die stabile Nextcloud-35-Administratordokumentation vom Oktober 2026 verdeutlicht einen wichtigen Punkt besser als viele ältere Anleitungen: Serverseitige Verschlüsselung (SSE) dient primär dem Schutz von Dateien, die auf externen Speichermedien von Drittanbietern abgelegt sind. Der standardmäßige Master-Key-Modus bietet eine bessere Performance und eine breitere Authentifizierungskompatibilität als benutzerbezogene Schlüssel. Die Dokumentation weist außerdem darauf hin, dass verschlüsselte Dateien nur noch etwa 1 % zusätzlichen Speicherplatz benötigen, verglichen mit dem deutlich höheren Speicherbedarf in Versionen vor Nextcloud 25.
Das bedeutet nicht, dass Verschlüsselung tatsächlich kostenlos ist. Jeder verschlüsselte Lese- und Schreibvorgang erfordert kryptografische Arbeit, daher kann kein seriöser Leitfaden garantieren, dass auf jedem Server keine CPU- oder Latenzkosten anfallen. Das praktische Ziel ist ein anderes: Verschlüsselung so zu aktivieren, dass die Benutzer keine spürbare Verlangsamung bemerken, die Datenbank- und Sperrlast unter Kontrolle bleibt und nur der tatsächlich benötigte Speicher verschlüsselt wird.
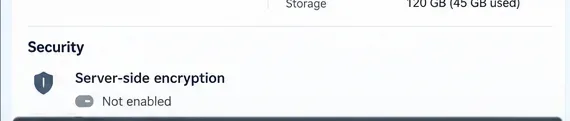
Bevor Sie Änderungen vornehmen, überprüfen Sie den aktuellen Verschlüsselungsstatus und notieren Sie einen Ausgangswert für die Instanz.
Was die serverseitige Verschlüsselung von Nextcloud schützt
Nextcloud SSE verschlüsselt Dateiinhalte auf dem Server, bevor sie gespeichert werden. Wenn ein Benutzer eine Datei über Nextcloud herunterlädt oder öffnet, entschlüsselt der Server diese, bevor er sie an den autorisierten Benutzer ausliefert. Die Verschlüsselungsschlüssel verbleiben auf dem Nextcloud-Server. Daher ist SSE besonders nützlich, wenn die eigentlichen Dateidaten bei einem externen Speicheranbieter liegen, dem Sie nicht vollständig vertrauen.
SSE verbirgt weder Dateinamen noch Verzeichnisstrukturen und schützt Dateien nicht vor einem böswilligen Nextcloud-Administrator oder einem vollständig kompromittierten Anwendungsserver. Soll selbst der Serveradministrator keine Dateien lesen können, ist die Ende-zu-Ende-Verschlüsselung von Nextcloud die geeignete Sicherheitsebene. Ein offizieller Vergleich ist in der Dokumentation zur serverseitigen Verschlüsselung von Nextcloud verfügbar .
Wählen Sie die Konfiguration, die den geringsten unnötigen Aufwand verursacht.
Entscheidung
Option mit geringeren Gemeinkosten
Wann man sich für etwas anderes entscheiden sollte
Schlüsselmanagement
Hauptschlüssel, der derzeitige Standardmodus und empfohlene Modus für die meisten Bereitstellungen.
Verwenden Sie benutzerbezogene Schlüssel nur dann, wenn dieser Sicherheitsabwägung unbedingt erforderlich ist und die damit verbundenen Einschränkungen bei Authentifizierung und Wiederherstellung akzeptabel sind.
Speicherumfang
Verschlüsseln Sie den externen Speicher, während der lokale Heimspeicher unverschlüsselt bleibt, wenn das Bedrohungsmodell vom externen Anbieter ausgeht.
Verschlüsseln Sie auch den lokalen Speicher, wenn der Schutz ruhender Daten im Nextcloud-Speicher ebenfalls erforderlich ist.
Sperrung des Backends
Transaktionsbasierte Dateisperrung mit Redis- oder Valkey-Unterstützung
Datenbanksperren mögen für sehr kleine Systeme akzeptabel sein, führen aber bei höherer Auslastung zu vermeidbarer Datenbanklast.
Schritt 1: Sichern Sie die Instanz und erstellen Sie eine Leistungsbasislinie
Verschlüsselungsschlüssel und das Instanzgeheimnis sind für die Datenwiederherstellung unerlässlich. Nextcloud empfiehlt ausdrücklich, die Instanzkonfiguration und die Verschlüsselungsschlüssel vor der Aktivierung von SSE zu sichern. Der Verlust der erforderlichen Schlüssel oder des Instanzgeheimnisses kann dazu führen, dass verschlüsselte Daten nicht wiederhergestellt werden können.
Vor der Umstellung sollten Sie eine einfache Basislinie mit der für Ihre Nutzer relevanten Arbeitslast erfassen. Messen Sie einige repräsentative Uploads und Downloads und notieren Sie die CPU-Auslastung von PHP-FPM, die Datenbanklast, die Speicherlatenz und die Antwortzeit der Dateien-App. Sie benötigen keinen Labortest. Wichtig ist ein reproduzierbarer Vorher-Nachher-Test, der Ihnen Aufschluss darüber gibt, ob die Einführung das für die Nutzer sichtbare Verhalten verändert hat.
Überlegen Sie außerdem, ob Sie Ihren Heimspeicher tatsächlich verschlüsseln müssen. Wenn Sie beispielsweise einen S3-, SMB-, Objektspeicher oder ein anderes externes Backend vor dem Speicheranbieter schützen möchten, vermeiden Sie durch die Speicherung Ihres lokalen Heimspeichers außerhalb von SSE unnötige kryptografische Operationen, die für dieses Bedrohungsmodell keinen zusätzlichen Nutzen bieten.
Schritt 2: Beheben Sie Probleme mit dem Caching und der Dateisperrung, bevor Sie die Verschlüsselung aktivieren.
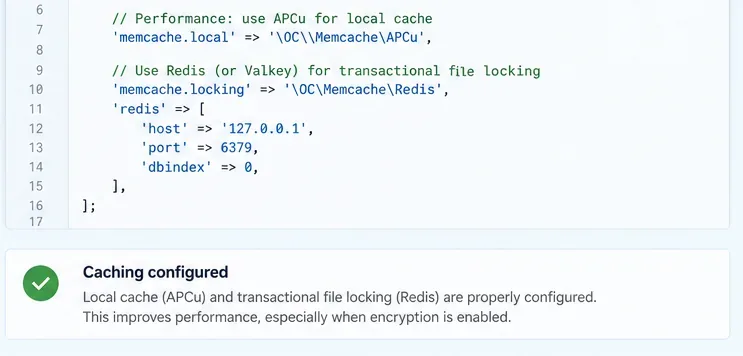
Dies ist die wichtigste Vorbereitungsmaßnahme für optimale Leistung. Nextcloud empfiehlt Memory-Caching für maximale Performance und insbesondere APCu für lokales Caching sowie Redis oder ein kompatibles Backend für transaktionales Dateisperren. Transaktionales Dateisperren ist besonders relevant für verschlüsselte Dateien, da Nextcloud Dateiänderungen sicher koordinieren muss, während Verschlüsselungs- und Speichervorgänge stattfinden.
Konfigurieren Sie lokales Speicher-Caching und ein Redis- oder Valkey-basiertes Sperr-Backend, bevor Sie die Verschlüsselungslast hinzufügen.
Eine gängige Einzelserverkonfiguration verwendet APCu für den lokalen Cache und Redis für Sperren:
Läuft Redis auf demselben Host, empfiehlt die Nextcloud-Dokumentation zur Dateisperrung nach Möglichkeit die Verwendung eines Unix-Sockets. Die neuere Nextcloud-Dokumentation (Version 35) beschreibt außerdem die integrierte KeyValueCache-Option für Redis- oder Valkey-kompatible Server, die Transaktionssperrung ohne die PHP-Erweiterung phpredis ermöglicht. Verwenden Sie die Konfiguration, die zu Ihrer Umgebung passt, anstatt ein Beispiel unreflektiert zu übernehmen.
PHP OPcache sollte aktiviert und so dimensioniert werden, dass kompilierter Code nicht wiederholt entfernt wird. Laut Nextclouds Server-Tuning-Leitfaden verbessert OPcache die Performance von PHP-Anwendungen und warnt Administratoren, wenn die konfigurierten Grenzwerte eine Auslastung von 90 % überschreiten. Lesen Sie vor der Einführung die offiziellen Leitfäden zu Memory-Caching , Transaktionsdateisperrung und Server-Tuning .
Schritt 3: Aktivieren Sie das Standardverschlüsselungsmodul und verwenden Sie den Master-Key-Modus.
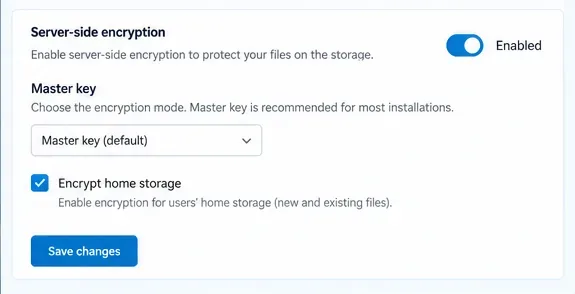
Für die meisten aktuellen Installationen ist der Masterkey-Modus der beste Ausgangspunkt. Nextcloud 35 dokumentiert ihn als Standardeinstellung, empfiehlt ihn für die meisten Installationen und weist darauf hin, dass er eine bessere Performance und Kompatibilität mit mehr Anmeldemethoden bietet. Der Nachteil ist klar: Administratoren, die den Server kontrollieren, können Benutzerdateien entschlüsseln. Wenn dies nicht akzeptabel ist, stellt SSE mit einem Masterkey die falsche Sicherheitsmaßnahme dar.
Verwenden Sie den standardmäßigen Master-Key-Modus, es sei denn, Ihre Sicherheitsanforderungen rechtfertigen ausdrücklich benutzerbezogene Schlüssel.
Öffnen Sie in der Weboberfläche den Bereich „Serverseitige Verschlüsselung“ in den Administratoreinstellungen, aktivieren Sie die serverseitige Verschlüsselung und anschließend das Nextcloud-Standardverschlüsselungsmodul unter „Apps“, falls Nextcloud meldet, dass kein Verschlüsselungsmodul geladen ist. Kehren Sie zu den Verschlüsselungseinstellungen zurück und vergewissern Sie sich, dass das Modul ausgewählt ist. Melden Sie sich ab und wieder an, damit die Verschlüsselungsschlüssel initialisiert werden.
Sie können die Verschlüsselung auch mit verwalten occ. Die aktuelle Befehlsreferenz dokumentiert die folgende Abfolge:
Wenn SSE ausschließlich für die externe Speicherung gedacht ist, sollte die Option zur Verschlüsselung des Heimspeichers deaktiviert werden, bevor eine breitere Einführung erfolgt. Dadurch kann die Datenmenge, die die Verschlüsselungsschicht durchlaufen muss, erheblich reduziert werden.
Schritt 4: Verschlüsseln Sie die vorgesehenen externen Mounts und überprüfen Sie die Verschlüsselung mit echtem Datenverkehr.
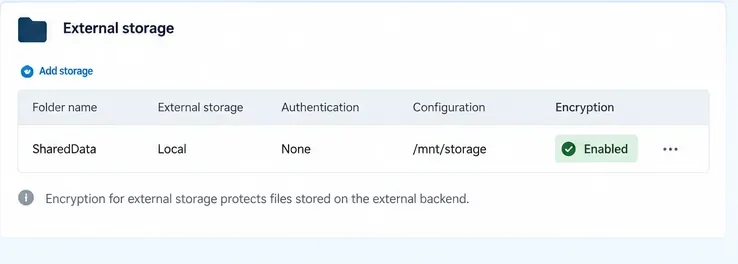
Die Verschlüsselung externer Speicher wird pro Mount konfiguriert. Aktivieren Sie die Verschlüsselung nur für die Mounts, die sie benötigen, und laden Sie anschließend eine repräsentative Datei über Nextcloud hoch und wieder herunter. Überprüfen Sie den Zugriff über denselben Workflow (Desktop, Mobilgerät, WebDAV oder Browser), den Ihre Benutzer tatsächlich verwenden.
Aktivieren Sie die Verschlüsselung nur für die externen Speichermedien, die in Ihrem Bedrohungsmodell enthalten sind, anstatt alles automatisch zu verschlüsseln.
Wiederholen Sie nach dem Funktionstest die Basismessungen aus Schritt 1. Vergleichen Sie Upload- und Downloadzeit, CPU-Auslastung, Datenbankaktivität und Speicherlatenz. Bei geringen Änderungen und stabiler, für den Benutzer sichtbarer Antwortzeit verfügt der Server über ausreichend Reserven. Bei einem starken Leistungsabfall sollte die Verschlüsselung nicht als alleinige Ursache angenommen werden. Prüfen Sie zunächst datenbankbasierte Dateisperrungen, ausgelastete PHP-FPM-Worker, langsamen externen Speicher, unzureichenden OPcache oder ein Redis-Verbindungsproblem.
Wenn Sie Dateien verschlüsseln müssen, die bereits vor der Aktivierung von SSE existierten, bietet Nextcloud eine entsprechende Funktion encryption:encrypt-all. Behandeln Sie dies als Migrationsvorgang und nicht als normale interaktive Anfrage. Da dabei große Datenmengen betroffen sein können, planen Sie den Vorgang in einem Wartungsfenster ein und stellen Sie sicher, dass Ihr Backup- und Rollback-Plan einwandfrei funktioniert. Die verfügbaren Verschlüsselungsbefehle sind in der offiziellen occ-Verschlüsselungsreferenz dokumentiert .
Wie man erkennt, ob die Einführung gesund ist
Die Nutzer bemerken keine nennenswerte Verlängerung der Upload- oder Downloadzeit. Vergleichen Sie die gleichen Dateigrößen und Clients vor und nach der Änderung.
Die Datenbanklast bleibt stabil. Ein starker Anstieg der Datenbankaktivität kann darauf hindeuten, dass die Dateisperrung weiterhin die Datenbank anstelle von Redis oder Valkey verwendet.
PHP-Worker leiden nicht unter CPU-Mangel. Die Verschlüsselung erhöht die CPU-Last, daher benötigen Instanzen, die bereits nahe an ihrer Kapazitätsgrenze arbeiten, mehr Spielraum.
Die Latenz externer Speicher ist, sofern relevant, weiterhin der entscheidende Faktor. Langsame S3-, SMB- oder Remote-Objektspeicher können die kryptografischen Kosten leicht überwiegen.
Es werden weder in der Administratorübersicht noch in den Protokollen Warnungen zu Verschlüsselung oder Schlüsseln angezeigt. Beheben Sie die Warnungen, bevor Sie die Bereitstellung ausweiten.
Häufige Fehler, die zu vermeidbaren Verzögerungen führen
Verschlüsselung des lokalen Heimspeichers, wenn nur der externe Speicher geschützt werden muss.
Dies erhöht zwar die Menge an verschlüsselter Ein-/Ausgabe, beseitigt aber nicht unbedingt eine tatsächliche Bedrohung. Passen Sie den Verschlüsselungsumfang dem Grund für die Aktivierung von SSE an.
Transaktionssperren in der Datenbank belassen
Laut Nextcloud-Dokumentation verursacht das standardmäßige Datenbank-Sperr-Backend eine erhebliche Datenbanklast. Ein auf Redis oder Valkey basierender Sperrcache ist eine der direktesten Möglichkeiten, diesen Engpass zu beseitigen.
Massenverschlüsselung während der Spitzenzeiten
Interaktiver Datenverkehr und eine vollständige Datenverschlüsselung konkurrieren um CPU-, E/A-, PHP-Worker- und Speicherbandbreite. Trennen Sie die Migrationsarbeiten vom normalen Produktionsdatenverkehr.
SSE als Schutz vor einem kompromittierten Nextcloud-Server behandeln
SSE-Schlüssel sind für den Server verfügbar, sodass ein böswilliger Administrator oder ein vollständig kompromittierter Server innerhalb der Vertrauensgrenzen bleibt. Verwenden Sie Ende-zu-Ende-Verschlüsselung, wenn Sie dieser Bedrohung begegnen müssen.
Fazit
Die sicherste Methode, die serverseitige Verschlüsselung in Nextcloud ohne spürbare Leistungseinbußen zu aktivieren, besteht darin, den Umfang gering zu halten, den Standard-Hauptschlüssel zu verwenden, wenn dessen Vertrauensmodell passt, APCu und Redis- oder Valkey-Sperrung zuerst zu konfigurieren und die tatsächliche Arbeitslast vor und nach der Änderung zu messen. Die aktuellen Nextcloud-35-Richtlinien unterstützen diesen Ansatz: Der Hauptschlüsselmodus ist die leistungsfreundliche Standardeinstellung, externer Speicher ist der Hauptanwendungsfall für serverseitige Verschlüsselung, und der Overhead durch die Größe der verschlüsselten Datei beträgt nun etwa 1 %.