Startseite
» NETZWERK-ADMIN
»
So beheben Sie die Nextcloud-Warnung „Server hat keine ausgehende Zieladresse“.
So beheben Sie die Nextcloud-Warnung „Server hat keine ausgehende Zieladresse“.
Wenn diese Warnung unter Nextclouds Administrationseinstellungen → Übersicht erscheint, prüfen Sie zunächst, ob der Nextcloud-Server seine eigene kanonische URL auflösen und erreichen kann. Legen Sie overwrite.cli.urldie URL fest, die Benutzer tatsächlich verwenden, und testen Sie diese URL anschließend vom selben Host oder Container aus, auf dem Nextcloud ausgeführt wird. Weisen Sie dem Server nicht zunächst eine feste öffentliche ausgehende IP-Adresse zu.
Die genaue Formulierung „Server hat keine ausgehende Zieladresse“ ist im aktuellen Nextcloud-Administrationshandbuch nicht bestätigt. Es könnte sich um eine Paraphrase, Übersetzung oder eine andere Warnung handeln. Die unten beschriebenen Schritte zur Fehlerbehebung entsprechen den dokumentierten Selbstverbindungsprüfungen in der Administrationsübersicht. Falls die Meldung beim Konfigurieren von E-Mails angezeigt wurde, verwenden Sie stattdessen den separaten SMTP-Abschnitt weiter unten.
Was Nextcloud prüft und was es nicht impliziert
Ab Nextcloud 28 werden die unter „Administrationseinstellungen → Übersicht“ angezeigten Einrichtungsprüfungen serverseitig und nicht mehr im Browser ausgeführt. Laut den Nextcloud-Upgrade-Hinweisen können diese Prüfungen Probleme mit DNS-Auflösung, Server-zu-Server-Erreichbarkeit, Firewalls und Container-Netzwerken aufdecken trusted_domains. overwrite.cli.urlDas bedeutet, dass der Netzwerkpfad des Servers selbst relevant ist: Eine URL, die im Browser Ihres Laptops funktioniert, kann vom Nextcloud-Host oder -Container aus dennoch nicht erreichbar sein. Die Hinweise zu den Einrichtungsprüfungen von Nextcloud 28 beschreiben diese Änderung und die zu prüfenden Bereiche.
Dies unterscheidet sich von der Veröffentlichung eines DNS-Eintrags, der den Internetverkehr auf Ihren Server umleitet. Eine private Installation kann einen internen Hostnamen oder eine interne Adresse verwenden, sofern Administratoren und Benutzer so darauf zugreifen. Externer Zugriff, Verbund, öffentliche Freigabelinks und die Ausstellung von Zertifikaten können separate Anforderungen stellen. Notieren Sie sich zunächst genau, wo Sie die Warnung gesehen haben und welche Nextcloud-Version und Installationsmethode Sie verwenden.
Auf der Übersichtsseite zeigt Nextcloud die Serverkonfigurationsprüfungen an. Die Abbildung der Benutzeroberfläche zeigt den Speicherort und stellt keine tatsächliche Warnung oder ein Testergebnis dar.
1. Lesen Sie die aktuelle URL und die Proxy-Einstellungen, bevor Sie sie bearbeiten.
Nextcloud speichert seine Hauptkonfiguration in config/config.php, aber Pfad und Befehl zum Ausführen occhängen von der Installationsmethode ab. Bei einer Quellcodeinstallation führen Sie folgenden Befehl im Nextcloud-Verzeichnis aus und ersetzen Sie dabei den Beispielpfad und das Webserver-Konto durch Ihre eigenen Angaben:
Ein nicht festgelegter Wert führt möglicherweise zu keiner Ausgabe. Führen Sie bei Snap, Docker oder einer Appliance den von der Installation unterstützten occBefehl in der vorgesehenen Umgebung aus. Ein PHP-Befehl auf dem Host liest möglicherweise die falsche oder gar keine Konfiguration. Erstellen Sie vor der Bearbeitung eine Kopie der aktiven Konfiguration und speichern Sie diese außerhalb des Nextcloud-Live- configVerzeichnisses, damit sie nicht als zusätzliche Konfigurationsdatei geladen werden kann.
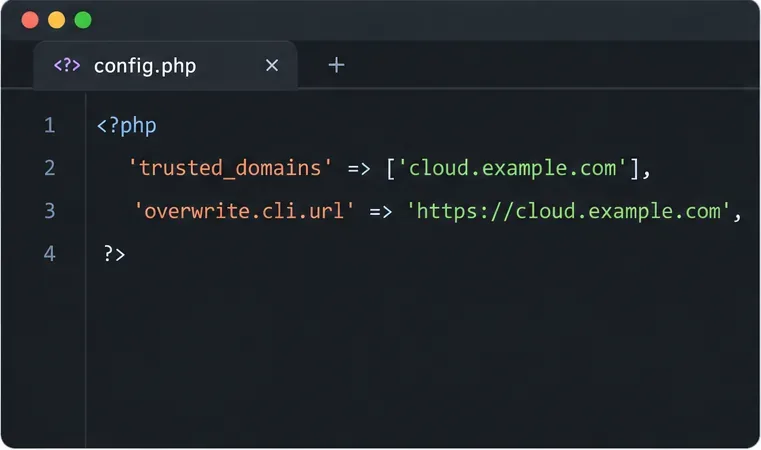
trusted_domainsDies ist die Liste der Hostnamen oder IP-Adressen, die Nextcloud für eingehende Anfragen akzeptiert. overwrite.cli.urlDies ist die kanonische Basis-URL, die verwendet wird, wenn Nextcloud URLs außerhalb normaler Webanfragen generiert, beispielsweise durch Cron- oder Kommandozeilen-Jobs. Sie sollte das Schema und gegebenenfalls das Installationsunterverzeichnis enthalten. Die aktuelle Nextcloud-Konfigurationsreferenz dokumentiert diese URL- und Proxy-Parameter.
2. DNS und HTTPS aus der Nextcloud-Umgebung testen
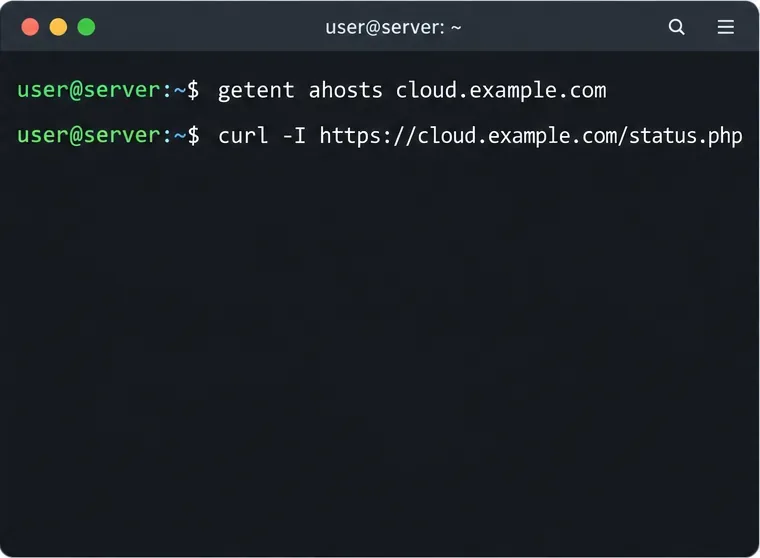
Verwenden Sie denselben Hostnamen, der in der Datei angezeigt wird overwrite.cli.url. Führen Sie diese Prüfungen auf dem Nextcloud-Server aus; falls Nextcloud in einem Container ausgeführt wird, führen Sie sie innerhalb des Anwendungscontainers oder eines entsprechenden Containers im selben Netzwerk aus:
Ersetzen Sie ` cloud.example.com<hostname>` durch Ihren tatsächlichen Hostnamen. Wenn Nextcloud in einem Unterverzeichnis wie `/usr/local/bin` installiert ist /nextcloud, fügen Sie diesen Pfad vor ` <hostname>` ein /status.php. getentDer Befehl sollte eine Adresse zurückgeben, die der Server erreichen kann. Die curlTLS-Verifizierung sollte abgeschlossen und eine normale HTTP-Antwort vom Status-Endpunkt von Nextcloud empfangen werden. Ein DNS-Fehler, ein Timeout, eine Verbindungsverweigerung, ein Zertifikatsfehler oder eine unerwartete Weiterleitung deuten auf ein Problem mit der Namensauflösung, dem Routing/der Firewall, dem Reverse-Proxy oder TLS hin. Fügen Sie keine `<hostname>`-Anweisung hinzu, -kum die Zertifikatsprüfung zu umgehen; dadurch wird das Problem nur verschleiert, anstatt es zu beheben.
Führen Sie DNS- und HTTPS-Prüfungen vom Server oder Container aus durch, auf dem Nextcloud läuft; ein Test im Client-Browser allein reicht nicht aus, um diese Route zu überprüfen.
Wenn der DNS-Server sowohl IPv4 als auch IPv6 zurückgibt, überprüfen Sie, ob beide Adressen beabsichtigt und von der Nextcloud-Umgebung aus erreichbar sind. Ein veralteter AAAA-Eintrag kann dazu führen, dass Clients oder serverseitige Prüfungen eine unbrauchbare IPv6-Route wählen. Entfernen oder korrigieren Sie einen DNS-Eintrag erst, nachdem Sie sichergestellt haben, dass die Adresse nicht mehr erreichbar ist. Wenn die Domain zu Ihrer öffentlichen IP-Adresse aufgelöst wird, der Server aber keine Verbindung über den Router herstellen kann, überprüfen Sie NAT-Loopback (auch Hairpin-NAT genannt) oder konfigurieren Sie Split-Horizon-DNS, sodass der Hostname innerhalb Ihres Netzwerks zur internen Adresse aufgelöst wird.
3. Legen Sie die kanonische URL auf die Adresse fest, die die Benutzer tatsächlich verwenden.
Bei einer Quellcodeinstallation geben Sie overwrite.cli.urldie extern oder intern verwendete Basis-URL an, einschließlich HTTPS und gegebenenfalls eines Unterverzeichnisses. Beispiel:
Wenn Benutzer auf Nextcloud unter zugreifen https://example.com/nextcloud, fügen Sie /nextcloudin den Wert ein. Geben Sie hier keinen SMTP-Hostnamen und keinen Seitenpfad wie an /settings/admin. Nextcloud beschreibt dies als kanonische Basis-URL für die Befehlszeilen- und Hintergrund-URL-Generierung. Der oben genannte Beispielpfad und das Beispielkonto gelten nur für gängige Quellcode-Installationen; Snap- und Container-Installationen benötigen einen eigenen dokumentierten Befehl.
Falls der Hostname in der Liste fehlt trusted_domains, fügen Sie ihn mithilfe des nächsten freien numerischen Index hinzu. Überprüfen Sie vorher die bestehende Liste, um einen vorhandenen Eintrag nicht zu überschreiben.
Wechseln Sie 1zu einem ungenutzten Index in Ihrer Installation. Fügen Sie nur Hostnamen oder IPs hinzu, die von Nextcloud akzeptiert werden sollen. Diese Einstellung erstellt keine DNS-Einträge und macht einen privaten Server nicht öffentlich zugänglich.
Der Hostname in trusted_domains und die vollständige kanonische URL dienen unterschiedlichen Zwecken. Verwenden Sie Ihren tatsächlichen Hostnamen und geben Sie für overwrite.cli.url das korrekte Schema und Webroot an.
4. Wenden Sie Reverse-Proxy-Einstellungen nur dann an, wenn Ihre Topologie dies erfordert.
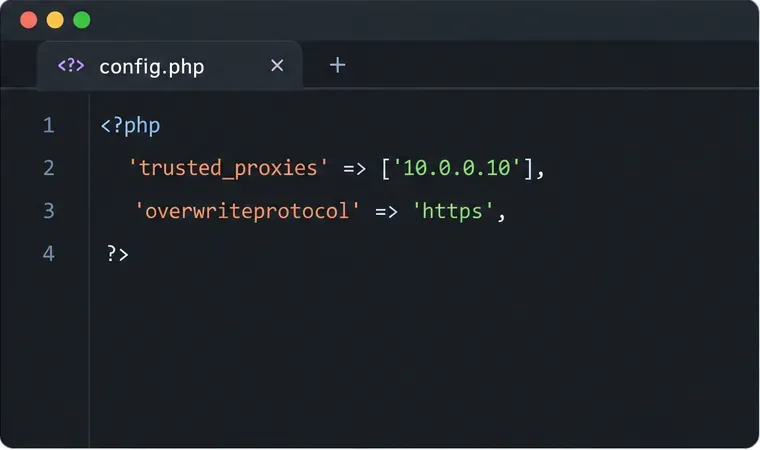
Wenn ein Reverse-Proxy HTTPS beendet und HTTP an Nextcloud weiterleitet, kann die Anwendung das interne Protokoll anstelle des für den Benutzer sichtbaren HTTPS-Schemas erkennen. Nextcloud erfordert, dass Sie die tatsächlichen Proxy-Adressen in der Konfigurationsdatei auflisten trusted_proxies. Der Proxy muss außerdem die entsprechenden weitergeleiteten Header senden. Wenn Sie einem Proxy oder einem großen Netzwerk fälschlicherweise vertrauen, können Clients ihre IP-Adresse fälschen. Kopieren Sie daher keine Beispiel-Proxy-IP-Adresse wörtlich.
Falls die automatische URL-Erkennung weiterhin fehlschlägt, legen Sie nur die benötigten Überschreibungswerte fest. Bei einem Proxy, der TLS beendet, overwriteprotocolmuss dieser Wert möglicherweise auf „true“ gesetzt werden https. Setzen Sie ihn overwritehostnur, wenn Nextcloud den vom Proxy weitergeleiteten Host nicht korrekt verwenden kann; setzen Sie ihn overwritewebrootnur, wenn der öffentliche Pfad nicht korrekt erkannt wird. Die aktuelle Nextcloud-Anleitung für Reverse-Proxys enthält Beispiele und weist darauf hin, dass die Einstellungen für vertrauenswürdige Proxys von der jeweiligen Proxy-Software und dem Netzwerk abhängen.
Vertrauen Sie nur der tatsächlichen Reverse-Proxy-Adresse. Die Beispielwerte sind Platzhalter; verwenden Sie die Adressen und das Schema Ihrer eigenen Proxy-Konfiguration.
5. Überprüfen Sie Firewall, DNS und Container-Routing, falls die URL weiterhin nicht erreichbar ist.
Wenn die URL korrekt ist, der serverseitige curlTest aber fehlschlägt, überprüfen Sie den Pfad zwischen Nextcloud und dieser URL. Stellen Sie sicher, dass ausgehende HTTPS-Verbindungen zugelassen sind, der Container DNS-Abfragen durchführen kann und der Reverse-Proxy die Anfrage an die Anwendung weiterleiten kann. Eine Host-Firewall, eine Cloud-Sicherheitsgruppe, ein Router, eine Proxy-Regel oder ein Containernetzwerk können diesen Pfad blockieren. Die Nextcloud-Dokumentation weist explizit auf die Firewall- und Containernetzwerkkonfiguration hin, wenn die serverseitigen Prüfungen die konfigurierten URLs nicht erreichen können.
Öffnen Sie keine eingehenden Ports für das gesamte Internet, nur um einen Selbsttest durchzuführen. Wenn es sich um einen bewusst privaten Nextcloud-Server handelt, verwenden Sie einen Hostnamen und eine Route, die innerhalb des privaten Netzwerks gültig sind. Öffentliche DNS-Server, Router-Weiterleitung und eine extern erreichbare Adresse sind nur für Dienste erforderlich, die extern erreichbar sein müssen. Befinden Sie sich hinter einem Provider-NAT, das eingehenden Zugriff blockiert, ist ein VPN oder eine unterstützte Reverse-Proxy-/Tunnel-Lösung möglicherweise besser geeignet als die Änderung der Liste vertrauenswürdiger Domains in Nextcloud.
Wenn die Nachricht von der E-Mail-Einstellungsseite stammt
E-Mail ist eine separate Funktion. Nextcloud enthält keinen vollständigen Mailserver, sondern verbindet sich mit einem bestehenden SMTP-Server, qmail oder Sendmail. Unter „Verwaltungseinstellungen“ → „Grundeinstellungen“ geben Sie Hostname und Port des Mailservers, Verschlüsselungsmodus, Absenderadresse und die vom jeweiligen E-Mail-Anbieter benötigten Zugangsdaten an. Testen Sie die Verbindung mit der Schaltfläche „E-Mail senden“ in Nextcloud. Eine funktionierende Nextcloud-Web-URL beweist nicht, dass SMTP erreichbar ist, und ein SMTP-Hostname ist kein Ersatz für die E-Mail-Adresse overwrite.cli.url. Die Nextcloud-Anleitung zur E- Mail-Konfiguration erklärt die aktuelle Einrichtung und den Test.
Überprüfen Sie das Ergebnis und vermeiden Sie häufige Fehldiagnosen.
Nach den Änderungen wiederholen Sie die DNS- und HTTPS-Prüfungen vom selben Server oder Container und laden Sie anschließend die Administrationseinstellungen → Übersicht neu. Stellen Sie sicher, dass sich Ihre Benutzer weiterhin über ihre gewohnte URL anmelden können und dass die im Hintergrund generierten Links das korrekte Schema und den richtigen Pfad verwenden. Falls die Warnung weiterhin angezeigt wird, notieren Sie sich den genauen Wortlaut, die Nextcloud-Version, die Installationsmethode und die Ausgabe des serverseitigen Befehls. Diese Informationen helfen Ihnen, ein Problem mit der URL-Erkennung von einem SMTP-Fehler oder einem Problem mit den Netzwerkrichtlinien zu unterscheiden.
Bestätigt: Laut der aktuellen Nextcloud-Dokumentation müssen für die serverseitigen Einrichtungsprüfungen Hostnamen und kanonische URLs konfiguriert sein, damit diese aufgelöst werden können und vom Server aus erreichbar sind.
Hängt von Ihrer Konfiguration ab: Ob die richtige Route eine öffentliche Adresse, eine private Adresse, Split-DNS, einen Reverse-Proxy, ein Containernetzwerk oder einen NAT-Loopback verwendet.
Aus dem Wortlaut allein lässt sich nicht schließen, dass Nextcloud eine feste öffentliche IP-Adresse für ausgehende Verbindungen benötigt oder dass sich die Warnung auf SMTP bezieht. Bitte überprüfen Sie die Seite und die vollständige Meldung, bevor Sie Netzwerk- oder E-Mail-Einstellungen ändern.
In den meisten Fällen, die mit der Verbindungsprüfung in der Administrationsübersicht übereinstimmen, lässt sich das zugrunde liegende Problem beheben, indem die kanonische URL korrigiert und deren Erreichbarkeit von der Nextcloud-Laufzeitumgebung sichergestellt wird. Beschränken Sie Proxy- und Firewall-Änderungen auf den Pfad, den Ihre Installation tatsächlich verwendet.