Startseite
» NETZWERK-ADMIN
»
So installieren Sie Jitsi Meet unter Ubuntu 24.04 mit Let's Encrypt SSL
So installieren Sie Jitsi Meet unter Ubuntu 24.04 mit Let's Encrypt SSL
Die Installation von Jitsi Meet unter Ubuntu 24.04 ist unkompliziert, sofern DNS-Name, Firewall und TLS-Protokoll vor dem Ausführen des Installationsprogramms korrekt konfiguriert sind. Die offizielle Jitsi-Anleitung zum Selbsthosting (zuletzt aktualisiert am 10. August 2026) unterstützt Ubuntu 22.04 und neuere Versionen; Ubuntu 24.04 LTS liegt somit im dokumentierten Unterstützungsbereich. Dieselbe Anleitung empfiehlt die Verwendung eines vertrauenswürdigen TLS-Zertifikats und schlägt Let's Encrypt als bevorzugte Zertifikatsoption während der Installation vor.
In dieser Anleitung wird meet.example.orgder Beispiel-Hostname verwendet. Ersetzen Sie ihn überall durch den vollqualifizierten Domänennamen, der tatsächlich auf Ihren Server verweist.
Was sollte vor der Installation von Jitsi Meet vorbereitet sein?
Sie benötigen einen Ubuntu 24.04-Server mit sudo-Rechten, einem öffentlichen DNS-Namen und eingehendem Netzwerkzugriff auf die von Jitsi benötigten Ports. Jitsi ist ein WebRTC-Echtzeitdienst; ein Server, der zwar Webseiten ausliefern, aber keinen UDP-Mediendatenverkehr empfangen kann, ist daher keine vollständige Installation.
Ubuntu 24.04 LTS mit Administratorrechten.
Ein DNS-A-Eintrag, der beispielsweise meet.example.orgauf die öffentliche IPv4-Adresse des Servers verweist.
Die TCP-Ports 80 und 443 sind aus dem Internet erreichbar.
UDP-Port 10000 ist für normalen Jitsi-Mediendatenverkehr erreichbar.
SSH-Zugriff, normalerweise TCP 22, sofern Sie dies nicht geändert haben.
Ausreichende Kontrolle über eine beliebige vorgelagerte Cloud-Firewall, Sicherheitsgruppe, einen Router oder ein NAT-Gerät, um dieselben Ports weiterzuleiten.
Die Jitsi-Dokumentation listet außerdem UDP 3478 für STUN-Anfragen (sofern aktiviert) und TCP 5349 für TURN-Fallback-Traffic auf. Befindet sich der Server hinter einem NAT-Router, muss die Firewall-Konfiguration sowohl auf Ubuntu als auch auf dem Router bzw. im Cloud-Netzwerk korrekt sein.
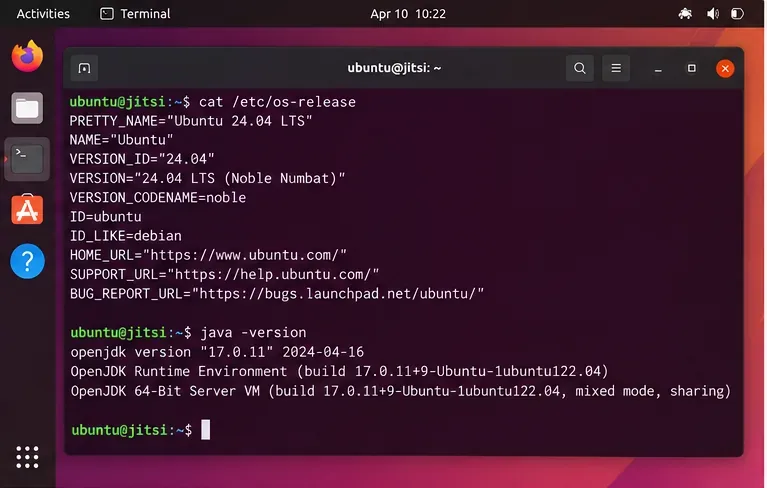
Vergewissern Sie sich, dass auf dem Server Ubuntu 24.04 läuft, und überprüfen Sie die Java-Laufzeitumgebung, bevor Sie mit der Installation von Jitsi Meet beginnen.
Muss der Hostname aufgelöst werden, bevor Let's Encrypt funktioniert?
Ja. Erstellen Sie zuerst den DNS-Eintrag und warten Sie, bis öffentliche Resolver die öffentliche Adresse des Servers zurückgeben. Let's Encrypt muss die Kontrolle über den Hostnamen überprüfen können, und die Nginx-Konfiguration von Jitsi verwendet diesen Hostnamen ebenfalls.
Für eine typische Bereitstellung erstellen Sie einen A-Record:
Typ
Name
Wert
A
meet.example.org
Die öffentliche IPv4-Adresse Ihres Servers
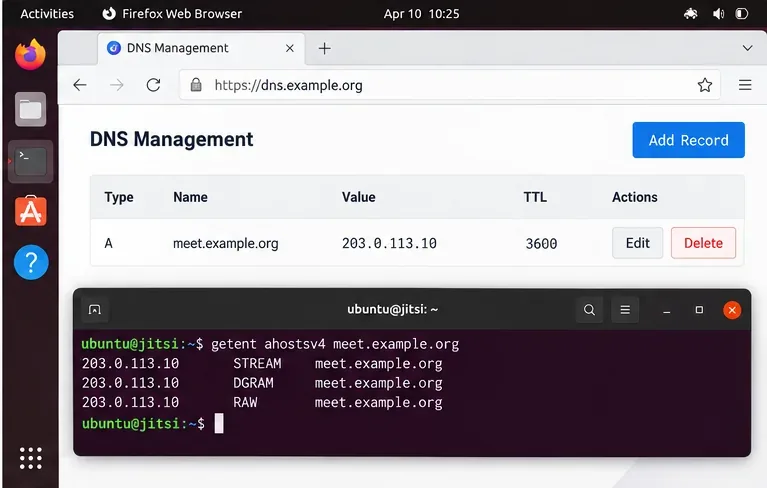
Überprüfen Sie auf dem Server, ob die Namensauflösung wie erwartet funktioniert:
getent ahostsv4 meet.example.org
Falls die falsche Adresse zurückgegeben wird, brechen Sie hier ab und korrigieren Sie die DNS-Einstellungen. Die Ausstellung eines Zertifikats vor der korrekten DNS-Konfiguration führt in der Regel zu vermeidbaren Validierungsfehlern.
Bevor Sie ein Let's Encrypt-Zertifikat anfordern, vergewissern Sie sich, dass der Hostname des Meetings zur öffentlichen Adresse des Ubuntu-Servers aufgelöst wird.
Welche Basispakete und Ubuntu-Repositories werden benötigt?
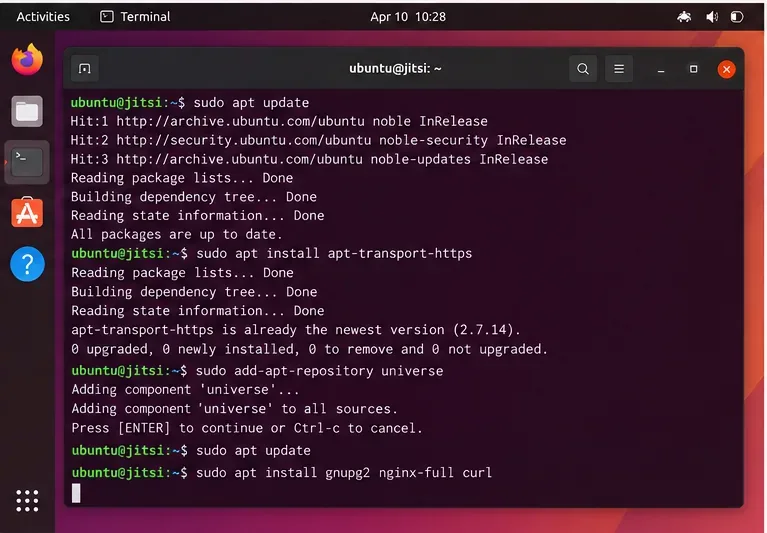
Die aktuelle Jitsi-Anleitung für Debian/Ubuntu listet die erforderlichen Schritte auf , insbesondere gnupg2die Verwendung von `sudo`. Außerdem wird darauf hingewiesen, dass OpenJDK 17 benötigt wird. Jitsi benötigt Pakete aus dem Ubuntu- Repository.nginx-fullcurlwgetsudouniverse
Das apt-transport-httpsPaket wird hier beibehalten, da es weiterhin in der aktuellen Jitsi-Schnellstartanleitung enthalten ist. Unter modernen Ubuntu-Versionen ist HTTPS bereits in APT integriert, sodass die Installation dieses Pakets eher eine Kompatibilitätsmaßnahme darstellt, als eine Funktion zu aktivieren, die ansonsten nicht vorhanden wäre.
Bereiten Sie die Paketquellen von Ubuntu vor und installieren Sie die im aktuellen Jitsi-Selbsthosting-Leitfaden genannten Voraussetzungen.
Wie fügt man die Prosody- und Jitsi-Repositories hinzu?
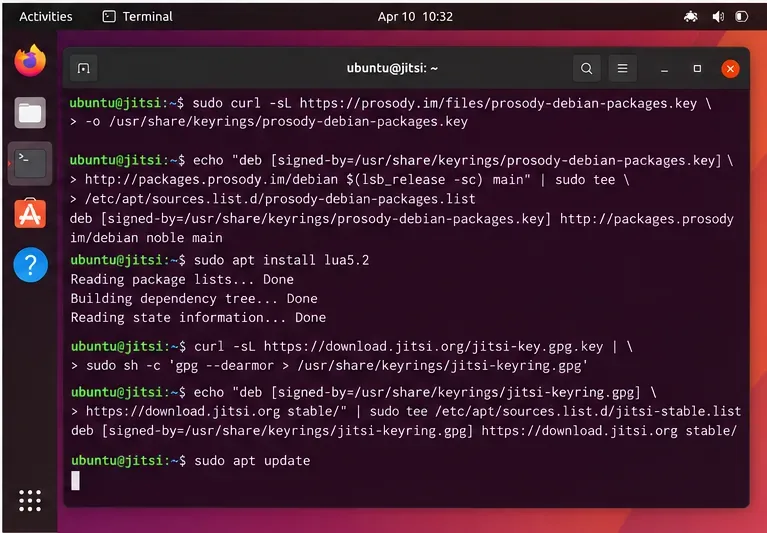
Jitsi verwendet Prosody für die XMPP-Signalisierung. Die offizielle Schnellstartanleitung weist Administratoren derzeit an, sowohl das Prosody-Paket-Repository als auch das stabile Jitsi-Repository hinzuzufügen.
Verwenden Sie anstelle dieser Repositories kein beliebiges Drittanbieter-PPA. Die Verwendung der von Jitsi dokumentierten Paketquellen verringert das Risiko, inkompatible Jitsi-, Prosody- und Ubuntu-Pakete zu vermischen.
Fügen Sie die Paketquellen hinzu, die in der aktuellen Jitsi-Installationsanleitung für Debian und Ubuntu verwendet werden, und aktualisieren Sie anschließend die APT-Metadaten.
Welche Firewall-Ports sollten vor der Installation geöffnet werden?
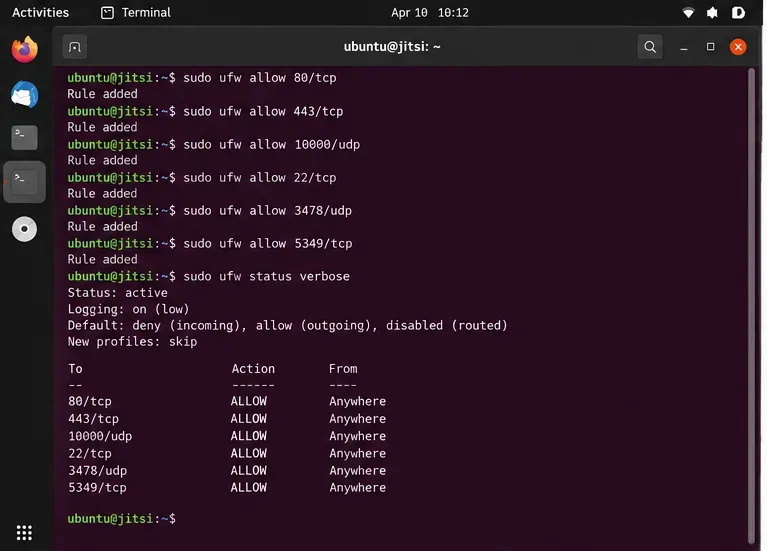
Öffnen Sie die erforderlichen Ports, bevor Sie das Zertifikat anfordern, damit die HTTP-Validierung den Server erreichen und nach der Installation Medien übertragen werden können. Für UFW gibt die aktuelle Jitsi-Anleitung folgende Regeln an:
Wenn SSH einen anderen Port verwendet, erlauben Sie diesen Port, anstatt einfach TCP 22 hinzuzufügen. Auf einer Cloud-VM duplizieren Sie die erforderlichen Regeln in der Firewall oder Sicherheitsgruppe des Anbieters. Auf einem Server hinter einem Router leiten Sie die benötigten Ports an den Ubuntu-Host weiter.
Öffnen Sie die dokumentierten Web-, Medien-, SSH-, STUN- und TURN-Ports von Jitsi in UFW und passen Sie die SSH-Regel an, falls Ihr Server einen nicht standardmäßigen Port verwendet.
Wie installiert man Jitsi Meet und wählt Let's Encrypt aus?
Installieren Sie das Metapaket aus dem Jitsi-Repository:
sudo apt install jitsi-meet
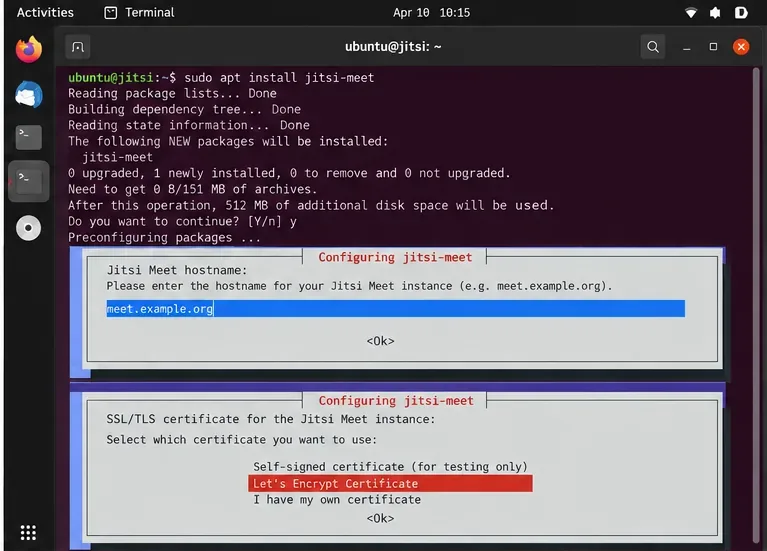
Der Installer fragt nach dem Jitsi-Hostnamen. Geben Sie den öffentlichen DNS-Namen ein, z. B. meet.example.org. Laut der aktuellen Jitsi-Dokumentation werden bei der Installation auch SSL/TLS-Zertifikate angeboten. Die Option „Let's Encrypt“ wird empfohlen. Wählen Sie „ Let's Encrypt-Zertifikat“ , sobald diese Option angezeigt wird.
Dies ist der Verwendung eines älteren, eigenständigen Zertifikatsskripts als universellen Schritt vorzuziehen. Die aktuelle Schnellstartanleitung integriert die Zertifikatsauswahl in den Installationsprozess des Pakets. Sollte sich Ihr installiertes Paket anders verhalten als in der aktuellen Dokumentation beschrieben, erfinden Sie keinen alternativen Pfad: Prüfen Sie die Paketabfragen und die versionsspezifische Jitsi-Dokumentation, bevor Sie Nginx- oder Zertifikatsdateien manuell ändern.
Geben Sie während der Paketkonfiguration den Hostnamen des öffentlichen Meetings ein und wählen Sie die Option „Let's Encrypt-Zertifikat“, wenn Ihnen diese vom Installationsprogramm angezeigt wird.
Wie kann man überprüfen, ob HTTPS und die Meeting-Seite funktionieren?
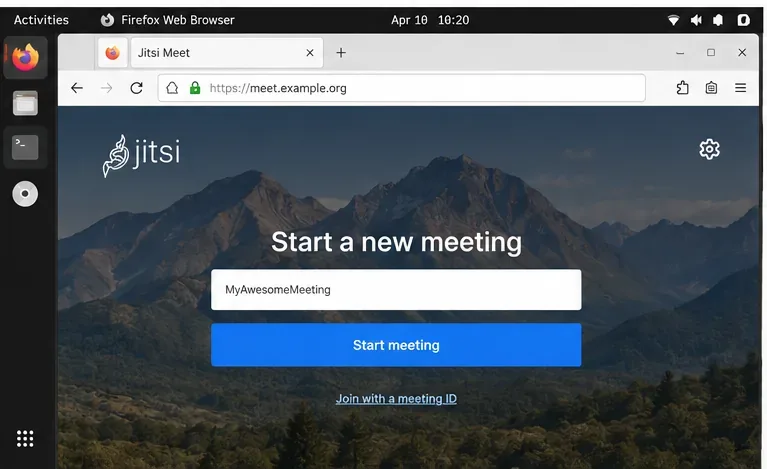
Öffnen Sie https://meet.example.orgdie Seite in einem Browser außerhalb des Servers. Bei erfolgreicher Bereitstellung sollte die Jitsi Meet-Seite ohne Browserzertifikatswarnung geladen werden. Erstellen Sie einen temporären Raum und treten Sie diesem von einem anderen Gerät oder Netzwerk aus bei.
Dieser Zweitclient-Test ist wichtig, da das Laden der Landingpage lediglich die Funktionsfähigkeit von HTTPS beweist. Er beweist nicht, dass der Mediendatenverkehr von Jitsi Videobridge erreichbar ist. Falls zwei Teilnehmer zwar beitreten können, sich aber weder hören noch sehen, überprüfen Sie zunächst UDP 10000 sowie alle NAT- oder Cloud-Firewall-Regeln.
Laden Sie die öffentliche HTTPS-URL und erstellen Sie ein Testmeeting; ein gültiges Let's Encrypt-Zertifikat sollte Browser-Vertrauenswarnungen vermeiden.
Welche Dienste sollten Sie nach der Installation überprüfen?
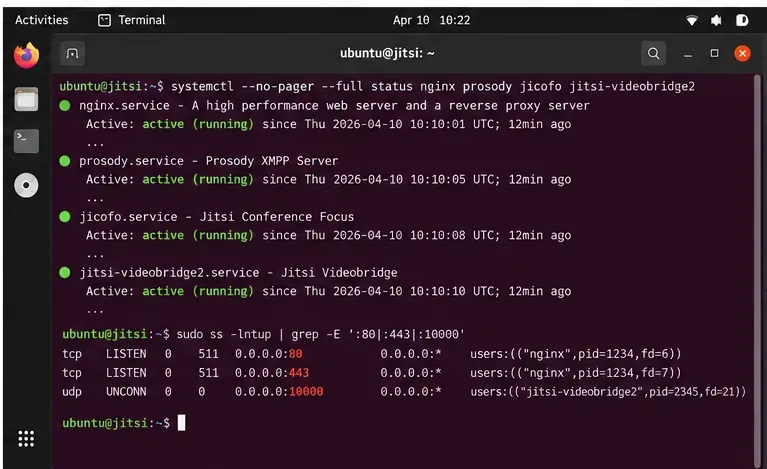
Jitsi Meet besteht aus mehreren Komponenten und nicht aus einem einzigen monolithischen Dienst. Zu den üblicherweise in einem Installationspaket enthaltenen Komponenten gehören Nginx, Prosody, Jicofo und Jitsi Videobridge. Überprüfen Sie diese einzeln:
sudo systemctl --no-pager --full status nginx prosody jicofo jitsi-videobridge2
Sie können auch die Listening-Sockets untersuchen:
sudo ss -lntup | grep -E ':80|:443|:10000'
Wenn ein Dienst nicht aktiv ist, lesen Sie dessen Protokolle, bevor Sie Pakete wiederholt neu installieren. Die Jitsi-Schnellstartanleitung verweist Administratoren speziell auf die entsprechenden Stellen /var/log/jitsi/jvb.logzur /var/log/jitsi/jicofo.logFehlerbehebung /var/log/prosody/prosody.log.
Überprüfen Sie die einzelnen Jitsi-Komponenten und vergewissern Sie sich, dass die erwarteten Web- und Medien-Sockets nach der Installation funktionieren.
Was passiert, wenn sich der Server hinter einem NAT-Router befindet?
Laut Jitsi-Dokumentation konfiguriert sich Videobridge normalerweise beim Systemstart automatisch, wenn sich der Server hinter einem NAT-Router befindet und die erforderlichen Ports weitergeleitet werden. Falls Dreiergespräche weiterhin fehlschlagen, beschreibt die Anleitung eine statische Zuordnung von lokaler zu öffentlicher Adresse in /etc/jitsi/videobridge/jvb.conf:
Verwenden Sie diese Option nur, wenn sie Ihrer Netzwerktopologie entspricht. Eine gehostete VM mit einer direkt zugewiesenen öffentlichen Adresse benötigt die Zuordnung möglicherweise nicht, während eine private VM hinter einem 1:1-NAT oder einem Heimrouter sie möglicherweise benötigt.
Sollte ein Jitsi-Server mit Internetzugang es jedem ermöglichen, Räume zu erstellen?
Nicht unbedingt. Die Standardinstallation des Pakets ermöglicht es jedem mit Serverzugriff, eine Konferenz zu starten. Für private Organisationen, Schulungsräume oder interne Dienste kann dies zu viele Berechtigungen bieten. Die aktuelle Jitsi-Dokumentation empfiehlt, die Authentifizierung zu konfigurieren, wenn Sie einschränken möchten, wer Räume erstellen kann. Behandeln Sie die Authentifizierung als separaten Sicherheitsschritt, nachdem die grundlegende HTTPS-Bereitstellung bestätigt wurde.
Checkliste zur schnellen Fehlerbehebung
Symptom
Zuerst prüfen
Let's Encrypt-Ausgabe schlägt fehl
DNS-A-Eintrag, öffentliche TCP-80-Erreichbarkeit und ob ein anderer Dienst die erwarteten Webports bereits belegt.
Die Jitsi-Seite lädt nicht.
Nginx-Status, TCP 443, DNS-Auflösung und Paketinstallationsfehler.
Der Browser zeigt eine Zertifikatswarnung an
Der Zertifikats-Hostname muss exakt mit dem Jitsi-Hostnamen übereinstimmen und von einer vertrauenswürdigen Zertifizierungsstelle ausgestellt sein.
Zwei Benutzer sind beigetreten, haben aber kein Audio/Video.
UDP 10000, Cloud-Firewall-Regeln, Router-Weiterleitung und NAT-Adresszuordnung.
Die mobile App kann keine Verbindung herstellen.
Vergewissern Sie sich, dass der Server ein vertrauenswürdiges Zertifikat verwendet; die Jitsi-Dokumentation warnt davor, dass mobile Clients im Normalfall keine selbstsignierte Bereitstellung akzeptieren.
Jeder kann Meetings erstellen.
Dies ist das Standardverhalten; konfigurieren Sie den authentifizierten Zugriff, falls dies nicht akzeptabel ist.
Wie sollte eine erfolgreiche Ubuntu 24.04-Bereitstellung aussehen?
Ein erfolgreiches Ergebnis bedeutet mehr als nur die Meldung „Installation abgeschlossen“. Ihr DNS-Name sollte zur gewünschten öffentlichen Adresse aufgelöst werden, der Browser sollte Jitsi über eine vertrauenswürdige HTTPS-Verbindung laden, Nginx und die Jitsi-Komponenten sollten aktiv sein und ein zweiter Teilnehmer sollte Audio und Video austauschen können. Sind diese Prüfungen erfolgreich, haben Sie die wichtigsten Funktionen für Web, TLS, Signalisierung und die grundlegenden Medienpfade in einer Einzelserver-Umgebung validiert.