Startseite
» NETZWERK-ADMIN
»
So konfigurieren Sie die Nextcloud Mail-App mit OAuth2-Authentifizierung
So konfigurieren Sie die Nextcloud Mail-App mit OAuth2-Authentifizierung
OAuth2 ist die bevorzugte Methode, um viele gehostete E-Mail-Konten mit Nextcloud Mail zu verbinden, da der E-Mail-Anbieter Tokens ausstellt, anstatt dass Nextcloud weiterhin das normale E-Mail-Passwort des Benutzers verwenden muss. In der Praxis wird eine gute Konfiguration jedoch nicht daran gemessen, ob ein OAuth-Zustimmungsfenster erfolgreich geschlossen wird. Das entscheidende Ergebnis ist, dass Nextcloud Mail Ordner über IMAP laden, E-Mails über SMTP versenden, die Authentifizierung ohne wiederholte Benutzerabfragen aktualisieren und dies auch nach Ablauf des ersten Zugriffstokens weiterhin tun kann.
Dieser Leitfaden beschreibt die beiden OAuth-Integrationen, die Nextcloud Mail direkt dokumentiert: Google-Konten und gehostete Microsoft Outlook-/Microsoft 365-Konten. Im Nextcloud App Store ist Mail 5.12.3 seit dem 6. Oktober 2026 als stabile Version für Nextcloud 32 bis 35 gelistet. Das aktuelle Administrationshandbuch dokumentiert die Konfiguration von Google OAuth und Microsoft XOAUTH2. Wenn Sie eine ältere Mail-Version verwenden, aktualisieren Sie diese innerhalb des von Ihrem Nextcloud-Server unterstützten Kompatibilitätsbereichs, bevor Sie versuchen, Fehler zu beheben, die sich möglicherweise bereits geändert haben.
Was eine erfolgreiche Nextcloud Mail OAuth2-Einrichtung erreichen sollte
Bevor Sie die Provider-Einstellungen ändern, definieren Sie das erwartete Ergebnis. Eine funktionierende Konfiguration sollte alle diese Prüfungen bestehen:
Der Provider leitet den Benutzer zurück zur exakten Nextcloud-Umleitungs-URI, die für den OAuth-Client konfiguriert ist.
Nextcloud Mail öffnet das Postfach und listet die Ordner auf, ohne erneut nach dem normalen Postfachpasswort zu fragen.
Neue Nachrichten treffen über IMAP ein und ein manuell aktualisierter Posteingang wird ohne Authentifizierungsfehler aktualisiert.
Eine Testnachricht, die von Nextcloud Mail gesendet wurde, wird über SMTP empfangen und erscheint im Ordner „Gesendet“.
Nach Ablauf einer gewissen Zeit, in der das kurzlebige Zugriffstoken abgelaufen ist, funktioniert das Konto weiterhin mit einem Aktualisierungstoken, anstatt jedes Mal eine erneute Anmeldung zu erzwingen.
Wenn die Einrichtung nur den Zustimmungsbildschirm erfolgreich durchläuft, die IMAP- und SMTP-Tests jedoch nicht, gilt sie als unvollständig. OAuth-Autorisierung und E-Mail-Protokollzugriff sind zwar miteinander verbunden, aber separate Schritte.
Schritt 1: Bestätigen Sie, dass Ihr Anbieter einem unterstützten OAuth-Pfad entspricht.
Nextcloud Mail bietet derzeit eine integrierte OAuth-Unterstützung für Google- und Microsoft-Konten. Die Mailserver von Google unterstützen OAuth 2.0 mit SASL XOAUTH2 für IMAP und SMTP. Microsoft dokumentiert die OAuth2-Unterstützung für IMAP, POP und SMTP in Microsoft 365 und Outlook.com. Nextcloud verwendet dann das vom Anbieter ausgestellte Token zur Authentifizierung bei den E-Mail-Protokollen.
Gehen Sie nicht davon aus, dass jeder OpenID Connect- oder OAuth2-fähige Mailserver in dieselbe Oberfläche integriert werden kann. Ein Nextcloud Mail-Erweiterungsantrag aus dem Jahr 2026 für generische OAuth/OpenID-Anbieter von Drittanbietern blieb eine Verbesserung und wurde nicht als allgemeiner Konfigurationspfad dokumentiert. Wenn Ihr Anbieter weder Google noch Microsoft ist, überprüfen Sie die Unterstützung genau dieses Anbieters, bevor Sie eine produktive Implementierung mit OAuth2 planen. Die Projektdiskussion finden Sie im entsprechenden Issue zur Nextcloud Mail-Erweiterung für generisches OAuth2 .
Gmail mit OAuth2 konfigurieren
Schritt 2: Kopieren Sie die Gmail-Weiterleitungs-URI aus Nextcloud.
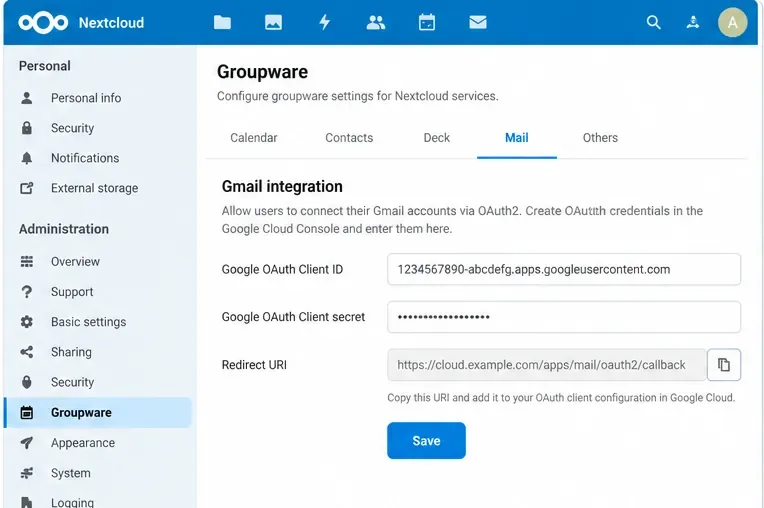
Melden Sie sich als Nextcloud-Administrator an, öffnen Sie die Administrationseinstellungen, gehen Sie zu Groupware und suchen Sie die Gmail-Integration . Laut Nextcloud-Administrationshandbuch müssen Sie in diesem Abschnitt eine Google-Client-ID und ein Client-Geheimnis eingeben. Verwenden Sie bei der Konfiguration von Google die von Ihrer eigenen Instanz angezeigte Umleitungs-URI. Erstellen Sie den Pfad nicht anhand eines Beispiels neu, da Reverse-Proxys, Änderungen des Web-Root-Verzeichnisses und die Bereitstellungsstruktur die extern sichtbare URL beeinflussen können.
In der Nextcloud-Administration wird Gmail OAuth unter Groupware konfiguriert. Kopieren Sie die von Ihrer Nextcloud-Instanz angezeigte Umleitungs-URI, anstatt eine eigene zu erstellen.
Qualitätsprüfung: Die Umleitungs-URI sollte Ihren produktiven HTTPS-Hostnamen verwenden und vom Browser des Benutzers aus erreichbar sein. Falls Nextcloud einen internen Hostnamen anzeigt, Benutzer aber auf einen öffentlichen Hostnamen zugreifen, korrigieren Sie zuerst die Nextcloud-/Proxy-URL-Konfiguration. OAuth kann eine abweichende öffentliche URL nicht kompensieren.
Schritt 3: Erstellen Sie den Google OAuth-Client
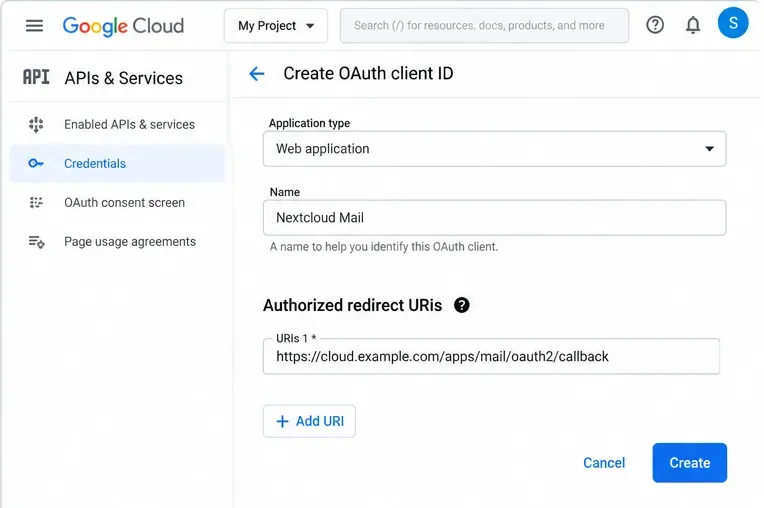
Konfigurieren Sie in Google Cloud die Einstellungen für die Google-Authentifizierungsplattform/Zustimmung für das Projekt und erstellen Sie einen OAuth-Client für eine Webanwendung . Fügen Sie die aus Nextcloud kopierte Umleitungs-URI als autorisierte Umleitungs-URI hinzu. Google verlangt, dass die Umleitungs-URI in der Autorisierungsanfrage exakt mit einem autorisierten Wert übereinstimmt; Schema, Groß-/Kleinschreibung, Pfad und abschließender Schrägstrich sind relevant. Google dokumentiert dieses Verhalten unter „ Verwenden von OAuth 2.0 für Webserveranwendungen“ .
Erstellen Sie einen Google OAuth-Client für eine Webanwendung und sorgen Sie dafür, dass die autorisierte Umleitungs-URI exakt mit dem von Nextcloud angezeigten Wert übereinstimmt.
Der Zugriff auf Gmail-E-Mails ist aus Compliance-Sicht wichtig. Google stuft den umfassenden https://mail.google.com/Zugriff, einschließlich IMAP, SMTP und POP3, als eingeschränkten Zugriff ein. Je nachdem, ob die App intern, in der Testphase oder für den produktiven Einsatz vorgesehen ist, können Google-Verifizierungsanforderungen gelten. Lesen Sie die Dokumentation zu eingeschränkten Zugriffsrechten und die Richtlinien zur OAuth-App-Verifizierung von Google , bevor Sie eine große Anzahl von Nutzern einbinden.
Schritt 4: Speichern Sie die Google-Client-ID und das Client-Geheimnis in Nextcloud.
Gehen Sie zurück zu Administrationseinstellungen > Groupware > Gmail-Integration , fügen Sie die Google-Client-ID und das Client-Geheimnis ein und speichern Sie. Vermeiden Sie es, das Geheimnis in Screenshots, Tickets, Shell-Verlauf oder geteilten Notizen offenzulegen. Wenn Sie das OAuth-Client-Geheimnis später ändern, aktualisieren Sie Nextcloud umgehend und planen Sie eine kontrollierte Überprüfung der bestehenden Konten.
Schritt 5: Gmail-Konto hinzufügen und Zustimmung erteilen
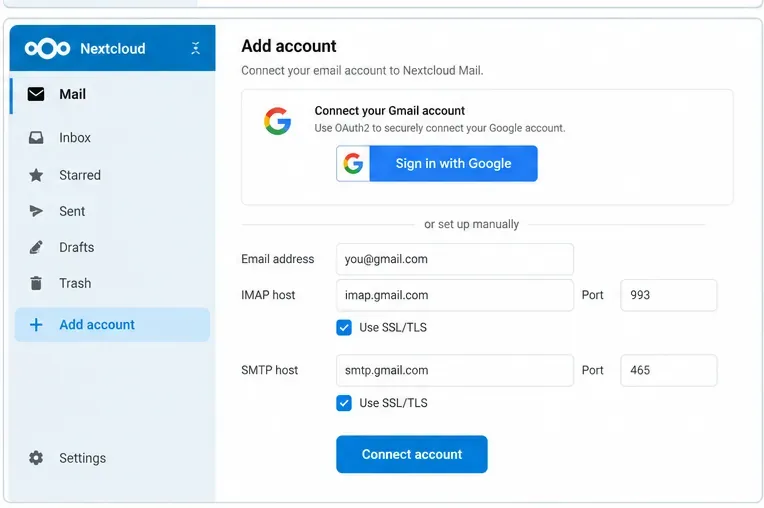
Öffnen Sie Nextcloud Mail als Benutzer und fügen Sie das Gmail-Konto hinzu. Der aktuelle Mail-Code erkennt Gmail anhand der standardmäßigen Gmail-IMAP/SMTP-Hosts und wechselt zur Authentifizierungsmethode XOAUTH2, sobald der Administrator Google OAuth konfiguriert hat. Google-Dokumente imap.gmail.com:993für IMAP über SSL und smtp.gmail.commit TLS auf unterstützten SMTP-Ports finden Sie hier.
Nachdem der Administrator die Google OAuth-Anmeldeinformationen gespeichert hat, sollte ein Gmail-Konto den Google-Autorisierungsablauf verwenden, anstatt das normale Kontopasswort zu speichern.
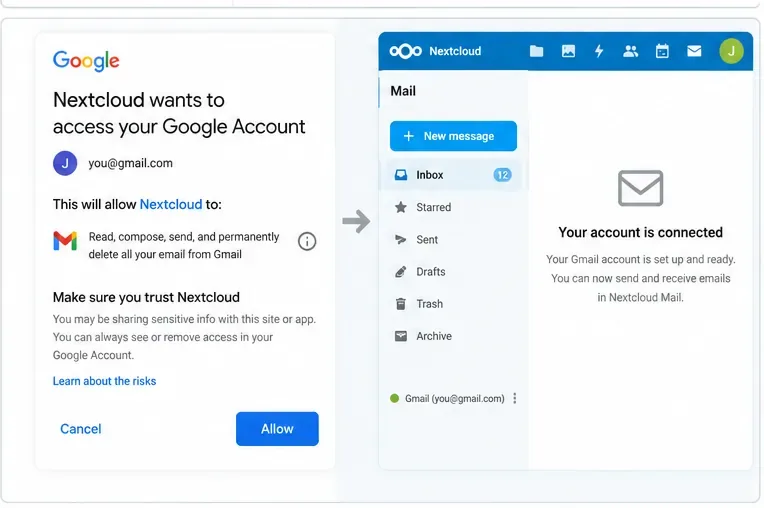
Melden Sie sich bei Google an und überprüfen Sie die Einwilligungserklärung. Der Anbieter kann Warnungen anzeigen oder den Zugriff einschränken, wenn die OAuth-App nicht für die verwendeten Bereiche und Zielgruppen konfiguriert oder verifiziert wurde.
Erteilen Sie nur die vom Anbieter vorgegebenen Berechtigungen und überprüfen Sie anschließend bei Nextcloud, ob das Postfach tatsächlich geladen wird; die Weiterleitungsseite allein ist kein ausreichender Erfolgstest.
Begnügen Sie sich nicht mit der Meldung „Konto verbunden“. Öffnen Sie Ihren Posteingang, mindestens eine Nachricht, senden Sie eine Nachricht an ein zweites, von Ihnen verwaltetes Postfach, antworten Sie darauf und bestätigen Sie die erfolgreiche Übermittlung. Dieser Test liefert deutlich mehr Beweise als die OAuth-Weiterleitung allein.
Konfigurieren Sie Microsoft 365 oder Outlook mit OAuth2
Schritt 6: Registrieren Sie die Anwendung in Microsoft Entra
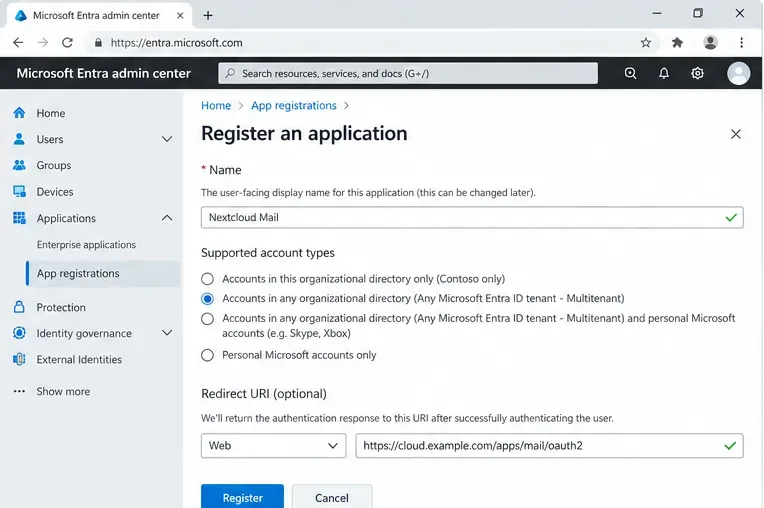
Öffnen Sie das Microsoft Entra Admin Center und erstellen Sie eine App-Registrierung. Die Nextcloud-Anleitung empfiehlt Administratoren, für das allgemeine Beispiel Kontotypen auszuwählen, die sowohl organisatorische als auch persönliche Microsoft-Konten zulassen, und eine Web- Umleitungs-URI zu konfigurieren, die von Nextcloud übernommen wurde. Wenn Ihre Organisation bewusst einen einzelnen Mandanten verwendet, sollten Sie das Beispiel für mehrere Mandanten nicht einfach übernehmen: Passen Sie die unterstützten Kontotypen und Mandanteneinstellungen an Ihre Identitätsrichtlinie an.
Registrieren Sie für Microsoft 365 oder Outlook.com eine Webanwendung in Microsoft Entra und wählen Sie unterstützte Kontotypen aus, die zu der von Ihnen beabsichtigten Mandantenstrategie passen.
Microsoft verlangt, dass Umleitungs-URIs in der Anwendung registriert werden. Eine Nichtübereinstimmung kann zu Fehlern führen AADSTS50011. Die aktuellen Richtlinien von Microsoft finden Sie unter „ Best Practices und Einschränkungen für Umleitungs-URIs“ .
Schritt 7: Client-ID notieren und Client-Geheimnis erstellen
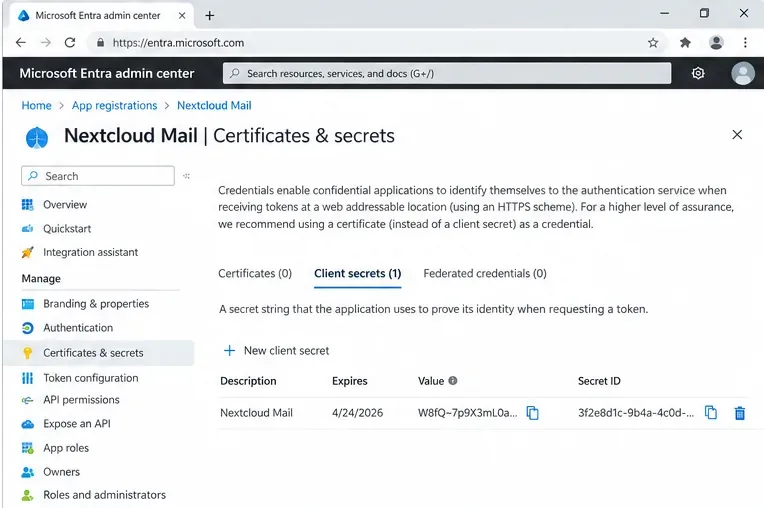
Kopieren Sie die Anwendungs-ID (Client-ID) . Öffnen Sie anschließend „Zertifikate und Geheimnisse“ , erstellen Sie ein neues Clientgeheimnis und kopieren Sie dessen Wert sofort. Microsoft weist darauf hin, dass der Wert nach dem Verlassen der Seite nicht mehr angezeigt wird. Die Gültigkeitsdauer des Clientgeheimnisses ist auf maximal 24 Monate begrenzt. In der aktuellen Dokumentation zur App-Registrierung wird eine kürzere Gültigkeitsdauer empfohlen.
Erstellen und speichern Sie den Clientgeheimniswert sicher. Microsoft weist darauf hin, dass Geheimniswerte nur einmal angezeigt werden und eine begrenzte Gültigkeitsdauer haben.
Das Ablaufdatum ist eine betriebliche Abhängigkeit und kein einmaliges Installationsdetail. Integrieren Sie das Ablaufdatum des geheimen Schlüssels in den Anmeldeinformationsrotationsprozess Ihrer Organisation. Andernfalls kann eine scheinbar stabile Nextcloud Mail-Bereitstellung später fehlschlagen, da die Token-Aktualisierung nicht mehr durchgeführt werden kann.
Schritt 8: Microsoft-Anmeldeinformationen in Nextcloud eingeben
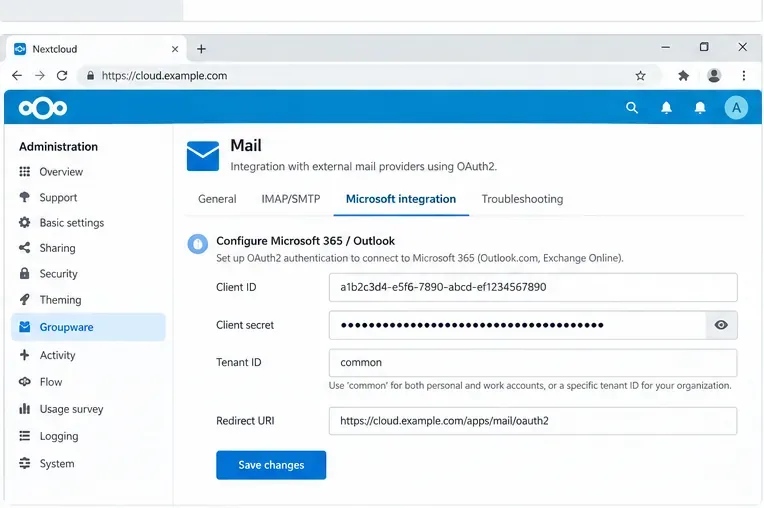
Öffnen Sie in den Nextcloud-Administrationseinstellungen den Bereich „Groupware“ und anschließend die Microsoft-Integration. Geben Sie die Client-ID und das Client-Geheimnis ein. Die offizielle Nextcloud-Anleitung verwendet den Mandantenwert commonfür die allgemeine Konfiguration von gehostetem Outlook und weist ausdrücklich darauf hin, dass eine benutzerdefinierte Mandanten-ID nicht in dieser Anleitung vorgesehen ist, es sei denn, Sie haben auch die unterstützten Kontotypen geändert.
Geben Sie die Anmeldeinformationen der Microsoft-Anwendung in Nextcloud Groupware ein. Die offizielle Nextcloud-Anleitung verwendet für ihr allgemeines Beispiel mit gehostetem Outlook den Standard-Tenant-Wert „common“.
Für die zugrunde liegenden Protokollberechtigungen dokumentiert Microsoft die delegierten Bereiche, unter anderem https://outlook.office.com/IMAP.AccessAsUser.Allfür IMAP und https://outlook.office.com/SMTP.SendSMTP, sowie offline_accessdie Fälle, in denen ein Aktualisierungstoken erforderlich ist. Nextcloud erstellt den Provider-Flow; Sie sollten dennoch überprüfen, ob die Mandantenrichtlinien und die Regeln für bedingten Zugriff den angeforderten delegierten Zugriff zulassen.
Schritt 9: Verbinden Sie das Microsoft-Konto und überprüfen Sie das Postfach.
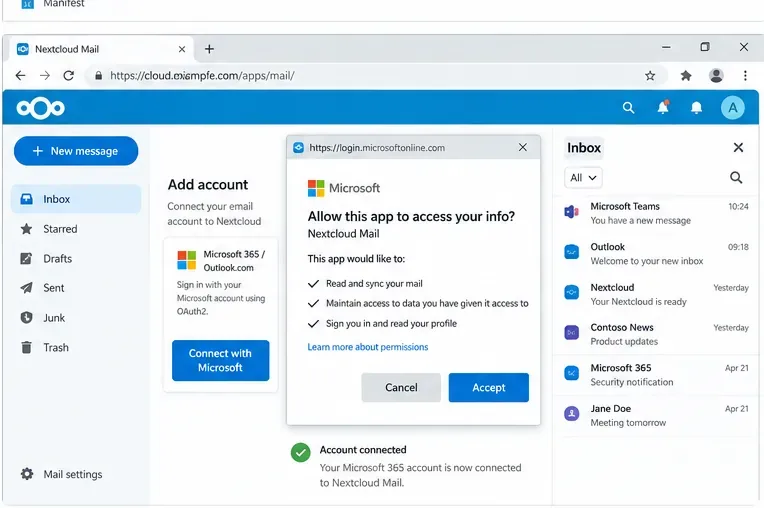
Fügen Sie die Outlook- oder Microsoft 365-Adresse in Nextcloud Mail hinzu und folgen Sie dem Microsoft-Anmelde-/Zustimmungsprozess. Im Nextcloud-Administrationshandbuch wird erklärt, dass nach der Konfiguration von OAuth das bei der Kontoeinrichtung eingegebene Passwort verworfen wird und der Benutzer zur Microsoft-Zustimmung aufgefordert wird.
Schließen Sie die Microsoft-Zustimmung ab und vergewissern Sie sich anschließend, dass die Ordner geladen werden und sowohl das Senden als auch das Empfangen funktionieren, bevor Sie die OAuth-Einrichtung als abgeschlossen betrachten.
Auch hier ist das sichtbare Ergebnis der Zustimmung nur ein Zwischenergebnis. Prüfen Sie, ob die Ordnerliste geladen wird, eine Testnachricht gelesen und gesendet werden kann und ob der Ordner „Gesendet“ die erwartete Kopie enthält.
Wie man erkennt, ob OAuth2 tatsächlich intakt ist
Signal
Was es bedeutet
Was ist als Nächstes zu tun?
Die Zustimmung wurde erfolgreich erteilt und der Posteingang wird geladen
Autorisierung und IMAP funktionieren wahrscheinlich.
Testen des SMTP-Sende- und Aktualisierungsverhaltens
Die Zustimmung wurde erfolgreich erteilt, aber die Ordner werden nicht geladen.
Die Weiterleitung wurde möglicherweise abgeschlossen, während die E-Mail-Verbindung fehlschlug.
Überprüfen Sie die Richtlinien des Anbieters, den IMAP-Zugriff, die Nextcloud-Protokolle und die Kontoeinstellungen.
Der Empfang funktioniert, aber das Senden schlägt fehl.
IMAP funktioniert; SMTP-Autorisierung oder Serverrichtlinien funktionieren möglicherweise nicht.
Überprüfen Sie den SMTP-Dienst, die delegierten Berechtigungen und die Einschränkungen des Mandanten/Anbieters.
Es funktioniert zunächst, fordert später aber wiederholt zur Anmeldung auf.
Möglicherweise liegt ein Fehler bei der Verwendung des Aktualisierungstokens, der Gültigkeit des Geheimnisses, dem App-Status oder den Richtlinien des Anbieters vor.
Prüfen Sie den Ablauf des geheimen Schlüssels, den Veröffentlichungs-/Verifizierungsstatus der OAuth-App, Tokenfehler und die letzten Richtlinienänderungen.
Weiterleitungsfehler
Die registrierte Callback-URL stimmt nicht exakt mit der Anfrage überein.
Kopieren Sie die URI von Nextcloud erneut und vergleichen Sie sie Zeichen für Zeichen.
Wann Sie Ihre Vorgehensweise ändern sollten
Ändern Sie die OAuth-Anwendungskonfiguration, wenn die Umleitungs-URI, die unterstützte Zielgruppe, die Mandanteneinstellung oder die Zustimmungskonfiguration nicht mit Ihrer Bereitstellung übereinstimmen. Wiederholte Versuche beheben keine strukturelle Diskrepanz.
Ändern Sie die Deployment-URL/Proxy-Konfiguration, wenn Nextcloud eine interne, HTTP- oder anderweitig fehlerhafte öffentliche Callback-Adresse generiert. Korrigieren Sie zuerst die kanonische externe URL und erstellen oder aktualisieren Sie anschließend die Provider-Umleitungs-URI.
Verwenden Sie anbieterspezifische Verwaltungsrichtlinien anstelle allgemeiner OAuth-Annahmen, wenn bedingter Zugriff, die Richtlinie zur Administratorzustimmung, die Google-App-Verifizierung oder eingeschränkte Bereiche die Autorisierung durch Nutzer verhindern. Diese Kontrollen werden vom Identitätsanbieter bewusst durchgesetzt.
Ziehen Sie eine andere Authentifizierungsmethode nur dann in Betracht, wenn der Anbieter und Ihre Sicherheitsrichtlinie dies ausdrücklich zulassen. Beispielsweise weist die Nextcloud-Mail-Oberfläche darauf hin, dass ein Google-App-Passwort eine Alternative sein kann, wenn Google OAuth nicht konfiguriert ist und das Google-Konto die Zwei-Faktor-Authentifizierung verwendet. Dies ist jedoch nicht mit OAuth2 gleichzusetzen und sollte nicht als bevorzugte unternehmensweite Alternative angesehen werden, nur weil es einfacher einzurichten ist.
Bekannte Einschränkungen und Hinweise zur Fehlerbehebung bis 2026
Es gibt einen wichtigen diagnostischen Hinweis in der Projekthistorie von Nextcloud Mail. Im Juli 2026 bestätigten die Entwickler einen Fehlerbericht, demzufolge OAuth-Fehler auf Anbieterseite fälschlicherweise die Weiterleitungsseite „Konto verbunden“ als erfolgreiche Autorisierung anzeigen konnten. Der Bericht betraf Microsoft direkt und identifizierte dasselbe Controller-Muster auch für Google. Ein weiterer Bericht aus dem Jahr 2026 beschrieb Schwierigkeiten beim erneuten Verbinden eines Kontos, nachdem dessen Aktualisierungstoken ungültig geworden war. Diese Berichte bezogen sich auf Code aus der Zeit von Mail 5.10.7. Gehen Sie nicht davon aus, dass jede Version dauerhaft betroffen ist, und verwenden Sie die Weiterleitungsseite nicht als einzigen Nachweis für eine erfolgreiche Autorisierung.
Prüfen Sie, ob die installierte Version der Mail-App mit Ihrer Nextcloud-Serverversion kompatibel ist.
Verwenden Sie die von der aktuellen Nextcloud-Instanz angezeigte Umleitungs-URI und registrieren Sie diese exakt beim Anbieter.
Prüfen Sie für Google die OAuth-Zielgruppe, die Einwilligungskonfiguration, die Anforderungen an den eingeschränkten Bereich und den Produktions-/Teststatus.
Prüfen Sie für Microsoft die unterstützten Kontotypen, die Mandantenauswahl, die Client-ID, die Gültigkeit des Clientgeheimnisses sowie alle Richtlinien für bedingten Zugriff oder Administratorzustimmung.
Verbinden Sie ein Pilotkonto, bevor Sie die Konfiguration allgemein ausrollen.
Testen des Ladens des Posteingangs, des Lesens und Sendens von Nachrichten, der Speicherung im Ordner „Gesendet“ und der späteren Aktualisierung des Tokens.
Protokollieren Sie Ablaufdatum und Inhaberschaft der Kundengeheimnisse, damit die Rotation der Zugangsdaten nicht zu einem ungeplanten Ausfall führt.
OAuth2 verbessert das Authentifizierungsmodell für Nextcloud Mail, beseitigt aber nicht die Notwendigkeit, Providerrichtlinien, Umleitungs-URIs, Anwendungsanmeldeinformationen und den Zugriff auf das E-Mail-Protokoll zu verwalten. Eine Konfiguration ist produktionsreif, wenn der gesamte Prozess – Providerautorisierung, Token-Aktualisierung, IMAP-Abruf und SMTP-Versand – gemäß den für Ihre Benutzer geltenden Richtlinien zuverlässig funktioniert.