Startseite
» NETZWERK-ADMIN
»
So konfigurieren Sie die Schlüsselsicherung und die gegenseitige Signierung in Element: Optionen, Abwägungen und Wiederherstellung
So konfigurieren Sie die Schlüsselsicherung und die gegenseitige Signierung in Element: Optionen, Abwägungen und Wiederherstellung
Schlüsselsicherung und Cross-Signing lösen unterschiedliche Probleme
In Element sind Schlüsselsicherung und Cross-Signing eng miteinander verbunden, aber nicht austauschbar. Die Schlüsselsicherung schützt den Zugriff auf die kryptografischen Schlüssel, die zum Entschlüsseln des verschlüsselten Raumverlaufs benötigt werden. Cross-Signing erstellt eine kryptografische Identität, die es Ihren vertrauenswürdigen Sitzungen ermöglicht, für Ihre anderen Sitzungen und – bei der Verifizierung von Personen – auch für deren Identität zu bürgen. Für die meisten Nutzer ist es optimal, einen verschlüsselten Schlüsselspeicher zu verwenden, einen Wiederherstellungsschlüssel einzurichten und die Sitzungen verifiziert zu halten.
Die aktuellen Hilfeseiten von Element beschreiben die Schlüsselspeicherung als Mechanismus, der verschlüsselte Kopien der Nachrichtenschlüssel auf dem Server Ihres Kontoanbieters speichert, damit neue Geräte den Verlauf wiederherstellen können. Der Wiederherstellungsschlüssel entsperrt diese gespeicherten Schlüssel und kann auch zur Verifizierung eines neuen Geräts verwendet werden. Element gibt an, dass die Schlüssel das Gerät erst nach der Verschlüsselung verlassen. Weitere Informationen finden Sie in den offiziellen Element-Hilfe-FAQs und der Anleitung zum Wiederherstellungsschlüssel .
Es gibt eine Komplikation in der Benutzeroberfläche: Element Web/Desktop, Element X/Pro und ältere Element Classic-Clients verwenden nicht immer dieselben Bezeichnungen. Die aktuelle Web-Dokumentation verweist auf „ Alle Einstellungen → Verschlüsselung“ , während andere Element-Dokumentationen möglicherweise noch auf „Sicherheit & Datenschutz“ , „Sichere Datensicherung“ oder einen separaten Abschnitt zur Cross-Signierung verweisen . Verwenden Sie die unten beschriebenen Funktionsnamen, anstatt davon auszugehen, dass alle Bildschirme pixelgenau übereinstimmen.
Welche Konfiguration sollten Sie wählen?
Konfiguration
Was Sie gewinnen
Hauptkompromisse
Optimale Passform
Schlüsselspeicherung aktiviert, Wiederherstellungsschlüssel aktiv
Neue Sitzungen können den verschlüsselten Verlauf wiederherstellen; die Wiederherstellung funktioniert auch nach dem Verlust aller vorhandenen Geräte; Identitätsgeheimnisse können ebenfalls wiederhergestellt werden.
Sie müssen ein wichtiges Wiederherstellungsgeheimnis schützen; verschlüsseltes Schlüsselmaterial wird auf dem Homeserver gespeichert.
Die meisten Nutzer, insbesondere solche, die mehrere Geräte verwenden
Schlüsselspeicherung aktiviert, kein Wiederherstellungsschlüssel
Gesicherte Nachrichtenschlüssel können die Gerätemigration verbessern, während Sie noch über eine vertrauenswürdige Sitzung verfügen.
Der Verlust all Ihrer vertrauten Geräte kann dazu führen, dass Sie Ihre Identität und Ihre Vergangenheit nicht mehr wiederherstellen können.
Vorübergehende oder streng kontrollierte Einsätze, die über einen anderen Wiederherstellungsplan verfügen.
Schlüsselaufbewahrung aus
Es wird keine Sicherungskopie der Zimmerschlüssel auf dem Server gespeichert.
Neue oder Ersatzgeräte können ältere Nachrichten möglicherweise nicht entschlüsseln; der Verlust eines Geräts wird dadurch deutlich kostspieliger.
Spezielle Bedrohungsmodelle, bei denen die Minimierung des auf dem Server gespeicherten verschlüsselten Schlüsselmaterials die Wiederherstellbarkeit überwiegt.
Dieser Vergleich orientiert sich an Elements aktueller Erklärung zur Schlüsselspeicherung und -wiederherstellung. Es wird nicht behauptet, dass eine Konfiguration generell die sicherste ist: Verfügbarkeit und Vertraulichkeit sind unterschiedliche Ziele. Eine verschlüsselte Datensicherung verringert das Risiko eines dauerhaften Datenverlusts, während die Deaktivierung der Datensicherung die Menge des vom Kontoanbieter gespeicherten verschlüsselten Schlüsselmaterials reduziert.
Schritt 1: Öffnen Sie die Verschlüsselungseinstellungen von Element.
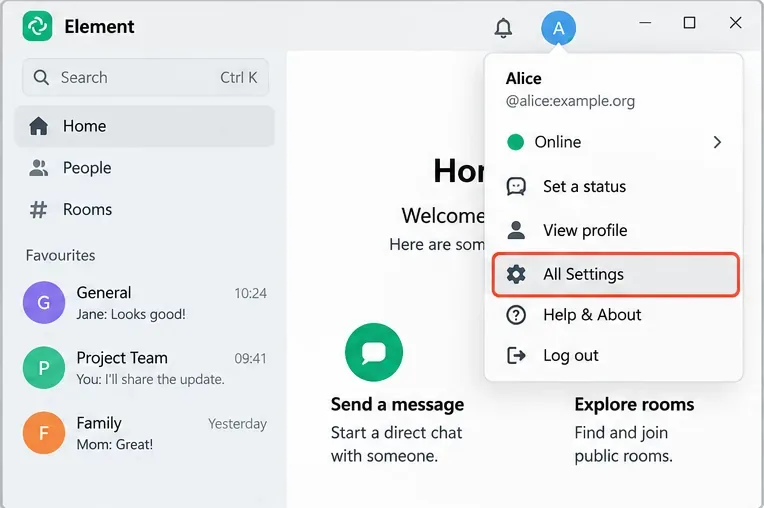
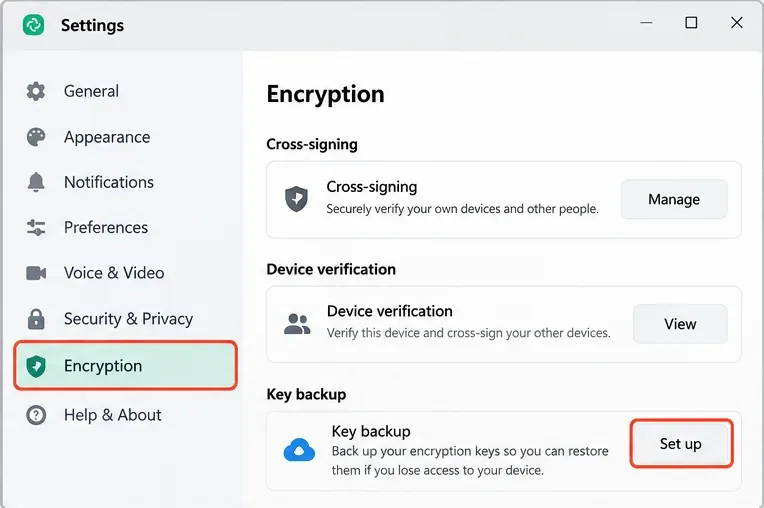
Öffnen Sie in Element Web oder Desktop Ihr Avatar-Menü, wählen Sie „ Alle Einstellungen“ und anschließend „Verschlüsselung“ . Bei einigen Mobilgeräten oder älteren Clients heißt der entsprechende Bereich „ Sicherheit & Datenschutz“ . Die offizielle Element-Wiederherstellungsanleitung weist ausdrücklich darauf hin, dass die Web-Anweisungen auch für die Desktop-Apps unter Windows, macOS und Linux gelten.
Öffnen Sie das Kontomenü und wählen Sie „Alle Einstellungen“. In der aktuellen Dokumentation zu Element Web/Desktop sind die Verschlüsselungseinstellungen über den Hauptbereich der Einstellungen erreichbar.Auf der Seite „Verschlüsselung“ können Sie die Geräteverifizierung, den Status der Kreuzsignatur und die Schlüsselsicherung überprüfen. Die genauen Bezeichnungen können je nach Element-Client und -Version variieren.
Bevor Sie Änderungen vornehmen, überprüfen Sie den Status der aktuellen Sitzung. Falls die Seite anzeigt, dass das Gerät nicht verifiziert ist, verifizieren Sie es von einem bereits vertrauenswürdigen Gerät aus oder verwenden Sie einen gültigen Wiederherstellungsschlüssel. Beide Vorgehensweisen werden in der Geräteverifizierungsanleitung von Element beschrieben.
Schritt 2: Prüfen Sie, ob die Schlüsselsicherung bereits aktiv ist.
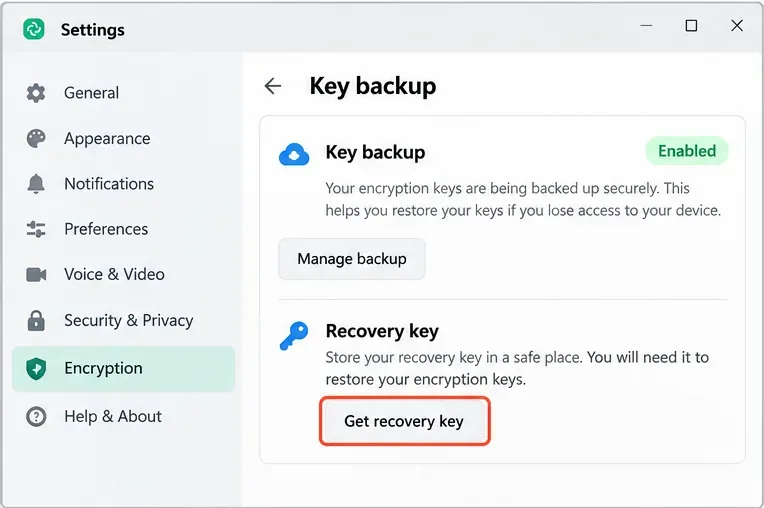
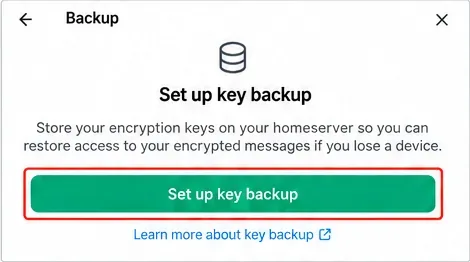
Erstellen Sie kein neues Backup, nur weil ein Verschlüsselungsmenü angezeigt wird. Überprüfen Sie zuerst den Abschnitt „Backup“ oder „Sicheres Backup“. Wenn Element meldet, dass die Sitzung Schlüssel sichert, ist die nächste wichtige Frage, ob Sie den Wiederherstellungsschlüssel noch besitzen. Wenn die Benutzeroberfläche „ Wiederherstellungsschlüssel abrufen“ anbietet , bedeutet dies laut der aktuellen Webanleitung von Element, dass Sie noch keinen erhalten haben. Wenn die Option „Wiederherstellungsschlüssel ändern“ angeboten wird , ist die Wiederherstellung bereits konfiguriert.
Nachdem die Datensicherung aktiviert wurde, vergewissern Sie sich, dass der Client meldet, dass Ihre Verschlüsselungsschlüssel gesichert werden und dass die Wiederherstellungsschlüsselsteuerung verfügbar ist.
Wenn Sie einen Client verwenden, der noch "Start using Key Backup" oder "Set up Secure Backup" anzeigt , handelt es sich dabei um die ältere Formulierung für dasselbe praktische Ziel: das Erstellen einer verschlüsselten serverseitigen Kopie der Schlüssel, die zur Wiederherstellung des Nachrichtenverlaufs benötigt werden.
Schritt 3: Wiederherstellungsschlüssel einrichten oder beschaffen
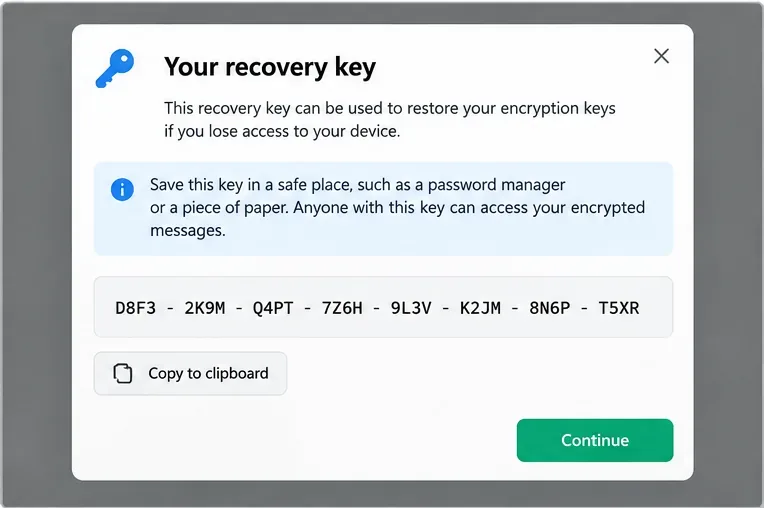
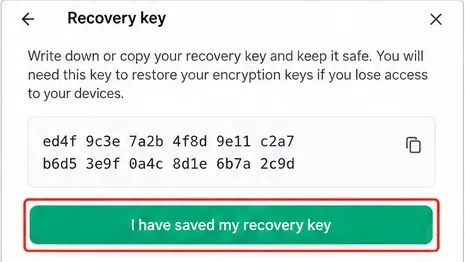
Folgen Sie den Anweisungen zur Wiederherstellung und lassen Sie Element den Wiederherstellungsschlüssel generieren, sofern diese Option verfügbar ist. In den aktuellen FAQ von Element wird dieser als ein eindeutiger, 48-stelliger Wiederherstellungsschlüssel beschrieben. Es wird empfohlen, ihn in einem Passwort-Manager, auf einem hardwareverschlüsselten USB-Stick oder als Papierkopie an einem sicheren Ort aufzubewahren. Dieser Schlüssel ist unabhängig von Ihrem Kontopasswort.
Bewahren Sie den Wiederherstellungsschlüssel an einem geräteunabhängigen Ort auf. Der hier angegebene Beispielwert dient nur der Veranschaulichung und darf niemals wiederverwendet werden.Falls Ihr Client weiterhin einen separaten Bildschirm zur Einrichtung der Schlüsselsicherung anzeigt, starten Sie die verschlüsselte serverseitige Sicherung von diesem Steuerelement aus.
Ein generierter Wiederherstellungsschlüssel ist vorzuziehen, wenn er sicher gespeichert werden kann, da er eine hohe Entropie aufweist und nicht von der Wahl des Passworts durch einen Benutzer abhängt. Einige Element-Installationen oder mobile Clients ermöglichen die Verwendung einer benutzerdefinierten Wiederherstellungsphrase/eines benutzerdefinierten Wiederherstellungsschlüssels. Die Dokumentation der Element-Serversuite weist jedoch darauf hin, dass eine benutzerdefinierte Phrase schwächer sein kann und niemals einfach das Kontopasswort wiederverwendet werden sollte. Weitere Informationen finden Sie in den Hinweisen von Element zu benutzerdefinierten Wiederherstellungsschlüsseln .
Schritt 4: Bestätigen Sie, dass der Wiederherstellungsschlüssel tatsächlich verwendbar ist.
Das Speichern einer Zeichenkette reicht nicht aus, wenn Sie nicht sicher sind, ob sie zur aktuellen kryptografischen Identität gehört. Element empfiehlt daher folgende praktische Validierungsmethode: Melden Sie sich in einem anderen Browser bei Element Web an, starten Sie die Geräteverifizierung und verwenden Sie den Wiederherstellungsschlüssel. Wird dieser von der neuen Sitzung akzeptiert, stimmt er mit Ihren aktuellen Wiederherstellungseinstellungen überein.
Vergewissern Sie sich, dass Sie den Wiederherstellungsschlüssel gespeichert haben, bevor Sie die Einrichtung abschließen; der Verlust aller verifizierten Geräte und des Wiederherstellungsschlüssels kann dazu führen, dass die alten verschlüsselten Daten nicht wiederhergestellt werden können.
Dieser Test verursacht zusätzliche Kosten: Es wird eine weitere Sitzung erstellt, die Sie anschließend überprüfen sollten. Wenn Sie diese nicht behalten möchten, melden Sie sich nach Abschluss der Überprüfung ab. Führen Sie keine destruktiven Resets durch, nur um die Wiederherstellung zu testen.
Schritt 5: Verstehen, wie das gegenseitige Unterzeichnen ins Spiel kommt
Cross-Signing bildet die Vertrauensebene, nicht die Protokollsicherung. Matrix definiert drei Cross-Signing-Schlüssel: einen Master-Schlüssel, einen Selbstsignatur-Schlüssel für eigene Geräte und einen Benutzersignatur-Schlüssel für die Master-Schlüssel anderer Benutzer. Dadurch entfällt die Notwendigkeit, jedes Gerätepaar manuell zu verifizieren. Die technische Dokumentation von Matrix erläutert die Vertrauenskette detailliert in der Dokumentation zur Cross-Signing-Implementierung .
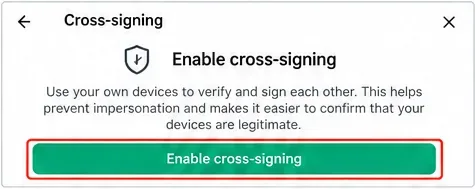
In aktuellen Element-Clients müssen Sie diese drei Schlüssel in der Regel nicht manuell erstellen oder verwalten. Die Anwendung initialisiert die kryptografische Identität durch Wiederherstellungs- und Geräteverifizierungsprozesse. Ältere Element-Dokumentationen enthalten einen separaten Bildschirm zur Einrichtung der Cross-Signatur. Daher ist es nicht ungewöhnlich, dass diese Formulierung bei selbstgehosteten oder Langzeitsupport-Bereitstellungen angezeigt wird.
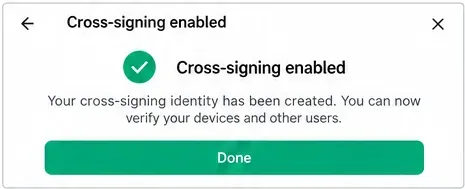
Bei einigen Element-Versionen wird die Cross-Signierung als separater Einrichtungsschritt durchgeführt; neuere Versionen integrieren sie möglicherweise in die Wiederherstellung und Geräteverifizierung.Eine vollständig abgeschlossene Cross-Signing-Identität ermöglicht es vertrauenswürdigen Sitzungen, andere Sitzungen zu signieren und zu verifizieren, ohne dass jedes Gerätepaar manuell als vertrauenswürdig eingestuft werden muss.
Schritt 6: Überprüfen Sie ein zweites Gerät
Melden Sie sich auf dem zweiten Gerät an. Element kann die Sitzung mit dem Wiederherstellungsschlüssel verifizieren oder eine bereits verifizierte Sitzung um Bestätigung bitten. Bei Verwendung einer anderen vertrauenswürdigen Sitzung bietet Element möglicherweise QR-Code-Scanning oder Emoji-Vergleich an. Die Sicherheit beruht auf dem Vergleich der Verifizierungsdaten zweier unabhängiger Sitzungen und nicht auf dem bloßen Bestätigen der Eingabeaufforderungen.
Nach der Verifizierung öffnen Sie einen verschlüsselten Raum mit älteren Nachrichten. Bei erfolgreicher Konfiguration werden die bisherigen Nachrichten lesbar, sobald die neue Sitzung die erforderlichen Sicherungsschlüssel erhält. Die Dokumentation zum Onboarding von Element beschreibt das Onboarding verifizierter Sitzungen und das Verhalten bei der sicheren Datensicherung.
Schritt 7: Wählen Sie zwischen Wiederherstellungsschlüssel und einem anderen verifizierten Gerät
Verwenden Sie ein anderes verifiziertes Gerät, wenn es auf Komfort ankommt.
Wenn Sie noch eine vertrauenswürdige Sitzung auf Ihrem Smartphone oder Desktop-Computer haben, geht die Genehmigung einer neuen Anmeldung von diesem Gerät aus schnell und erspart Ihnen die Eingabe eines langen Wiederherstellungsschlüssels. Der Nachteil besteht darin, dass diese vertrauenswürdige Sitzung verfügbar und intakt sein muss.
Nutzen Sie den Wiederherstellungsschlüssel, wenn Resilienz wichtig ist.
Der Wiederherstellungsschlüssel ist für den Fall gedacht, dass kein Gerät mehr verfügbar ist. Daher ist er wichtiger als die üblichen Anmeldedaten. Bewahren Sie ihn getrennt vom Laptop oder Smartphone auf, auf dem Element läuft. Ein Passwort-Manager mit starkem Kontoschutz ist für viele Nutzer praktisch; eine Offline-Kopie auf Papier oder verschlüsselt auf Hardware kann die Unabhängigkeit von Online-Konten erhöhen.
Verwenden Sie eine einprägsame Formulierung nur dann, wenn Ihr Kunde und Ihre Richtlinien dies zulassen.
Eine einprägsame Phrase ist zwar leichter zu merken, aber nur so sicher wie die Phrase selbst. Element warnt Unternehmen ausdrücklich davor, von Nutzern bereitgestellte Wiederherstellungsschlüssel einer Risikobewertung zu unterziehen, da schwache Phrasen oder die Wiederverwendung von Passwörtern den Schutz gespeicherter kryptografischer Geheimnisse gefährden können.
Schritt 8: Überprüfen Sie die abgeschlossene Einrichtung
Die aktuelle Sitzung wird als verifiziert angezeigt.
Der Backup-/Schlüsselspeicher meldet, dass die Schlüssel gesichert werden, anstatt auf die Einrichtung zu warten.
Sie haben einen Wiederherstellungsschlüssel an einem vom aktuellen Gerät unabhängigen Ort gespeichert.
Eine neu verifizierte Sitzung kann zumindest eine Stichprobe älterer verschlüsselter Verlaufsdaten entschlüsseln, die Ihrem Konto zur Verfügung stehen sollten.
Alte oder unbekannte Sitzungen werden überprüft und abgemeldet, wenn sie nicht mehr benötigt werden.
Führen Sie das Zurücksetzen auf die Werkseinstellungen nicht routinemäßig zur Fehlerbehebung durch. Element warnt davor, dass das Zurücksetzen der kryptografischen Identität zum Verlust des Zugriffs auf zuvor verschlüsselte Nachrichten führen und eine erneute Verifizierung der Kontakte erforderlich machen kann, wenn Sie keine verifizierten Geräte und keinen funktionierenden Wiederherstellungsschlüssel besitzen. Die offiziellen Richtlinien zur Kontosicherheit und zum Wiederherstellungsschlüssel erläutern diese Konsequenz ausführlich.
Was tun, wenn der Schlüsselspeicher meldet, dass er nicht synchronisiert ist?
Laut den aktuellen FAQs von Element überwachen die Apps, ob die Schlüssel zur Festlegung Ihrer digitalen Identität lokal vorhanden sind. Fehlt ein oder mehrere Schlüssel, erhalten Sie möglicherweise eine Warnung, dass der Schlüsselspeicher nicht synchronisiert ist, und werden zur Eingabe des Wiederherstellungsschlüssels aufgefordert. Durch Eingabe des gültigen Wiederherstellungsschlüssels kann der Client die fehlenden Identitätsgeheimnisse aus dem verschlüsselten Schlüsselspeicher abrufen. Sind die gespeicherten Daten selbst unvollständig, kann laut Element ein Zurücksetzen der digitalen Identität erforderlich sein.
Überprüfen Sie vor dem Zurücksetzen alle Geräte, auf denen Sie noch angemeldet sind. Eine verifizierte Sitzung könnte noch die benötigten Geheimnisse oder Raumschlüssel enthalten. Für fortgeschrittene Fälle dokumentiert Element auch den manuellen Export/Import von Ende-zu-Ende-verschlüsselten Raumschlüsseln. Dies ist jedoch ein separater Backup-Pfad zur normalen Schlüsselspeicherung.
Empfohlene Konfiguration je nach Anwendungsfall
Anwendungsfall
Empfehlung
Warum
Persönliches Konto auf Smartphone und Laptop
Schlüsselspeicherung aktiviert, generierter Wiederherstellungsschlüssel in einem Passwortmanager gespeichert, beide Geräte verifiziert
Gute Genesung, ohne dass routinemäßige Gerätewechsel erschwert werden.
Kleines Team mit häufigem Geräteaustausch
Verifizierte Sitzungen und Wiederherstellungseinrichtung erforderlich; Benutzern mitteilen, wo der Wiederherstellungsschlüssel gespeichert ist.
Reduziert Helpdesk-Anfragen aufgrund verloren gegangener verschlüsselter Verlaufsdaten
Hochvertrauliche Umgebung mit strikter Serverdatenminimierung
Die Deaktivierung der Schlüsselspeicherung sollte erst nach Akzeptanz des Verfügbarkeitsrisikos und Definition eines alternativen Schlüsseltransferprozesses erwogen werden.
Minimiert zwar das auf dem Server gespeicherte verschlüsselte Schlüsselmaterial, erhöht aber die Folgen eines Geräteverlusts erheblich.
Benutzer, der über ein verifiziertes Gerät verfügt, aber den Wiederherstellungsschlüssel verloren hat
Wiederherstellungsdaten vom verifizierten Gerät generieren/ändern, bevor Sie sich abmelden
Bewahrt die bestehende kryptografische Identität und stellt gleichzeitig eine unabhängige Wiederherstellungsmethode wieder her.
Fazit
Die Schlüsselsicherung schützt den Zugriff auf verschlüsselte Nachrichtenverläufe ; die gegenseitige Signierung stärkt das Vertrauen in Geräte und Identitäten . In modernen Element-Versionen arbeiten beide durch verschlüsselte Schlüsselspeicherung, -wiederherstellung und Sitzungsverifizierung zusammen. Für die meisten Benutzer ist die praktische Konfiguration unkompliziert: Schlüsselspeicherung aktivieren, einen generierten Wiederherstellungsschlüssel abrufen, diesen sicher und getrennt vom aktuellen Gerät aufbewahren und jede aktive Sitzung verifizieren. Alternative Konfigurationen sind nur dann sinnvoll, wenn deren Nachteile – insbesondere der dauerhafte Verlust alter verschlüsselter Nachrichten nach Geräteverlust – für Ihr Bedrohungsmodell akzeptabel sind.