Startseite
» NETZWERK-ADMIN
»
So richten Sie die Zwei-Faktor-Authentifizierung in ownCloud Infinite Scale ein
So richten Sie die Zwei-Faktor-Authentifizierung in ownCloud Infinite Scale ein
Um die Zwei-Faktor-Authentifizierung (2FA) für Anmeldungen bei ownCloud Infinite Scale zu erzwingen, konfigurieren Sie diese im OpenID Connect-Identitätsanbieter (IDP), der Ihre Benutzer authentifiziert. In vielen Fällen bedeutet dies, zeitbasierte Einmalpasswörter (TOTP) in Keycloak zu aktivieren und die Benutzer anschließend zur Registrierung aufzufordern, bevor sie die Anmeldung abschließen können. Infinite Scale bietet keine eigene allgemeine TOTP-Registrierungsmaske. Der integrierte IDP ist minimal; ownCloud empfiehlt daher für umfassendere Identitätsanforderungen die Verwendung eines externen OpenID Connect-Anbieters. Die Dokumentation verweist für 2FA auf Keycloak.
Hypothetisches Beispiel: Northstar Design ist ein fiktives Unternehmen mit 40 Mitarbeitern, dessen ownCloud Infinite Scale bereits mit einem Keycloak-Realm namens „<Realm-Name>“ verbunden ist files. Die Mitarbeiter melden sich derzeit mit einem Passwort an. Der Administrator möchte, dass sie eine Authentifizierungs-App registrieren und bei der nächsten Authentifizierung einen Code verwenden. Dieses Beispiel dient der Veranschaulichung und stellt keinen Bericht über eine reale Installation oder einen Test dar. Die folgenden Schritte setzen voraus, dass Keycloak bereits der von Infinite Scale verwendete Identitätsanbieter (IDP) ist. Falls dies nicht der Fall ist, befolgen Sie zunächst die offizielle Bereitstellungsanleitung zur Verbindung der beiden Dienste.
Die Abbildungen der Benutzeroberfläche in diesem Leitfaden sind konzeptionelle Beispiele und keine Screenshots aus einem laufenden Northstar- oder ownCloud-System. Menübezeichnungen und -layout können je nach Keycloak-Version variieren. Die Anweisungen wurden am 6. Oktober 2026 anhand der ownCloud Infinite Scale 8.2-Dokumentation und des Keycloak Server Administration Guide 26.8 überprüft.
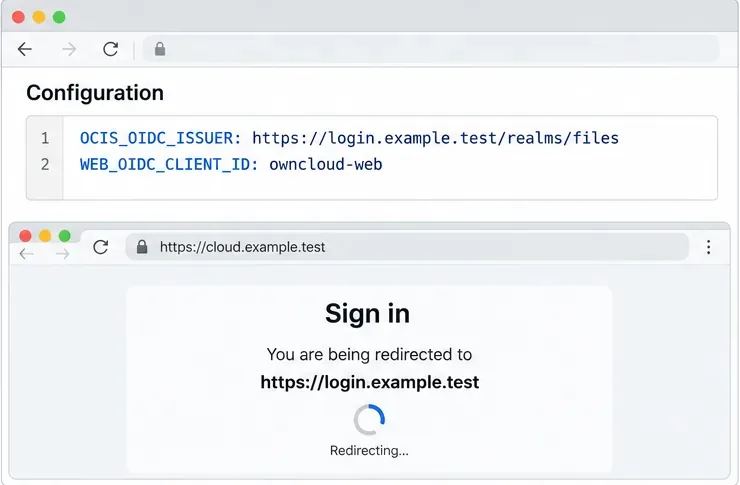
In diesem fiktiven Setup leitet Infinite Scale die Benutzer an den konfigurierten Keycloak-Issuer weiter; die genauen OIDC-Einstellungen hängen von der bestehenden Bereitstellung ab.
Welche Änderungen der Zwei-Faktor-Authentifizierung (2FA) ergeben sich bei einer Implementierung von Infinite Scale?
OpenID Connect (OIDC) ist das Anmeldeprotokoll, das es Infinite Scale ermöglicht, sich auf einen Identitätsanbieter (IDP) zu verlassen, anstatt jedes Passwort selbst zu authentifizieren. Keycloak fragt nach den primären Anmeldeinformationen und, falls erforderlich, nach einem zweiten Faktor wie TOTP. Infinite Scale erhält anschließend die resultierende OIDC-Authentifizierung. Ein TOTP ist ein kurzlebiger Code, der aus einem gemeinsamen Geheimnis und der aktuellen Zeit generiert wird. Eine Authentifizierungs-App speichert das Geheimnis, sobald ein Benutzer den Registrierungs-QR-Code scannt.
Diese Trennung ist wichtig. Die Festlegung einer OTP-Richtlinie in Keycloak ändert die Art und Weise, wie Keycloak Benutzer authentifiziert. Die Aktivierung der ownCloud-MFA-Option registriert kein Telefon und erstellt keine TOTP-Anmeldeinformationen. Die ownCloud- OCIS_MFA_ENABLEDOption dient insbesondere der zusätzlichen Authentifizierung auf bestimmten geschützten Routen, wenn der Identitätsanbieter (IDP) den OpenID Connect Authentication Context Class Reference (ACR)-Anspruch unterstützt. Es handelt sich nicht um eine Option, die bei jeder Anmeldung eine universelle TOTP-Abfrage hinzufügt.
Vor dem Wechsel des Reiches
Prüfen Sie, welchen Identitätsanbieter (IDP) und welche Domäne die Infinite Scale-Produktionsclients tatsächlich verwenden. Vergleichen Sie die OIDC-Aussteller- und Client-IDs mit der Bereitstellungskonfiguration, anstatt anhand der Browser-Adressleiste zu raten.
Sie benötigen ein Administratorkonto für den richtigen Keycloak-Bereich, eine unterstützte Authentifizierungs-App für jeden Benutzer und einen Wiederherstellungsprozess für Benutzer, die ein Gerät verlieren.
Prüfen Sie, ob die Keycloak-Anmeldeseite und Infinite Scale über HTTPS mit gültigen Zertifikaten erreichbar sind. Lassen Sie während der Authentifizierungsänderungen eine bestehende Administrator-Sitzung geöffnet und testen Sie die Änderungen zunächst mit einem Benutzerkonto ohne Administratorrechte.
Alle Anmeldepfade werden erfasst. Der Browserablauf steuert die browserbasierte OIDC-Authentifizierung; API-Zugangsdaten, Dienstkonten, App-Passwörter oder andere Authentifizierungsabläufe können separat verwaltet werden.
1. Bestätigen Sie, dass Infinite Scale den Schlüsselmantel verwendet.
Im Northstar-Beispiel bestätigt der Administrator, dass der Webclient bereits auf die filesRealm-Adresse umgeleitet wurde https://login.example.test/realms/files. Das ownCloud-Bereitstellungsbeispiel verwendet in seiner Keycloak-Konfiguration Einstellungen wie OCIS_OIDC_ISSUER, WEB_OIDC_CLIENT_IDund PROXY_OIDC_REWRITE_WELLKNOWN. Dies sind Bereitstellungskonfigurationswerte und keine Felder, die normale Benutzer in der Infinite Scale-Weboberfläche ändern.
Wenn Ihre Instanz noch den integrierten Identitätsanbieter (IDP) verwendet, planen Sie die Keycloak-Integration separat, bevor Sie OTP erzwingen. Die Anbindung eines externen IDP erfordert mehr als nur die Eingabe einer Aussteller-URL: Clientregistrierung, Weiterleitungs- und Web-Origin-Konfiguration, Token-Claims, HTTPS und die verwendeten Desktop- oder Mobilclients müssen alle kompatibel sein. Nutzen Sie das von ownCloud bereitgestellte Keycloak-Bereitstellungsbeispiel als Ausgangspunkt für Ihre spezifische Version und Topologie.
2. Wählen Sie in Keycloak eine zeitbasierte OTP-Richtlinie aus.
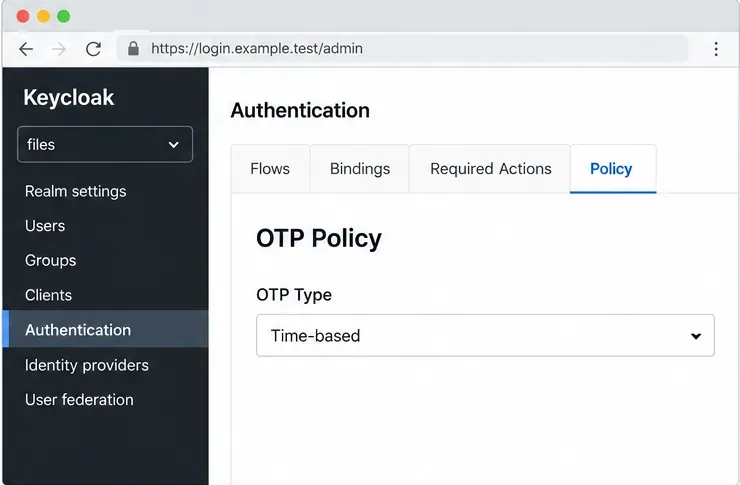
Öffnen Sie den Dateibereich in der Keycloak-Administrationskonsole und navigieren Sie zu „Authentifizierung“ , dann zu „Richtlinie“ und anschließend zu „OTP-Richtlinie“ . Wählen Sie für Authentifizierungs-Apps eine zeitbasierte Richtlinie (TOTP). Keycloak unterstützt auch zählerbasiertes HOTP, TOTP ist jedoch für Authentifizierungs-Apps auf Smartphones üblicherweise geeignet, da sich die Codes mit der Zeit ändern.
Überprüfen Sie die Richtlinie vor der Einführung. Keycloak bietet Einstellungen wie Hash-Algorithmus, Codelänge, Zeitfenster für die Zeitabweichung, Token-Gültigkeitsdauer und die Möglichkeit der Code-Wiederverwendung. Verwenden Sie zunächst Werte, die von den Authentifizierungsmethoden Ihrer Benutzer unterstützt werden. Ein größeres Zeitfenster kann die Zeitabweichung zwar verringern, verlängert aber auch das Intervall, in dem ein Code akzeptiert werden kann. Stellen Sie sicher, dass die Serveruhr synchronisiert ist, und vermeiden Sie es, das Zeitfenster zu vergrößern, um die Zeitsynchronisierung zu beheben.
Wählen Sie in diesem Bereich eine zeitbasierte OTP-Richtlinie, damit Benutzer kompatible Authentifizierungs-Apps registrieren können.
3. OTP-Registrierung für neue Benutzer vorschreiben
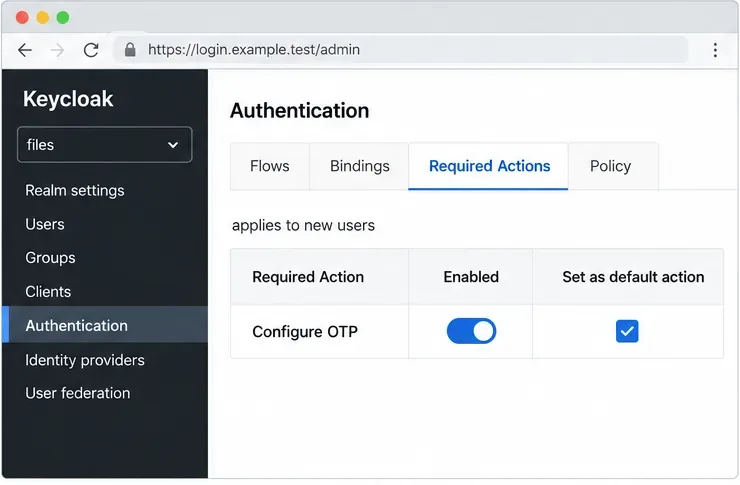
Stellen Sie unter „Authentifizierung > Erforderliche Aktionen“ sicher, dass „OTP konfigurieren“ aktiviert ist und legen Sie diese als Standardaktion fest. Laut Keycloak-Dokumentation wird eine standardmäßige erforderliche Aktion beim ersten Anmelden eines neuen Benutzers ausgeführt. Dadurch entsteht eine Registrierungspflicht; der Benutzer muss die Einrichtung abschließen, bevor TOTP-Anmeldeinformationen verfügbar sind.
Überprüfen Sie auch den Browser-Authentifizierungsablauf. Im Standard-Keycloak-Browserablauf fordert der bedingte 2FA-Subflow eine OTP-Abfrage an, wenn der Benutzer über konfigurierte OTP-Anmeldeinformationen verfügt. Wenn Benutzer keine OTP-Konfiguration benötigen, können sie ohne Zwei-Faktor-Abfrage fortfahren. Behalten Sie den normalen Passwort- oder Erst-Faktor-Schritt bei und testen Sie den Ablauf sorgfältig, bevor Sie einen benutzerdefinierten Ablauf einbinden. Änderungen am Authentifizierungsablauf wirken sich auf den gesamten Bereich aus und können bei Fehlkonfigurationen Administratoren aussperren.
Markieren Sie die OTP-Konfiguration als standardmäßig erforderliche Aktion, damit neu erstellte Konten beim ersten Login zur Registrierung aufgefordert werden.
4. Fügen Sie die Registrierungspflicht für bestehende Benutzer hinzu.
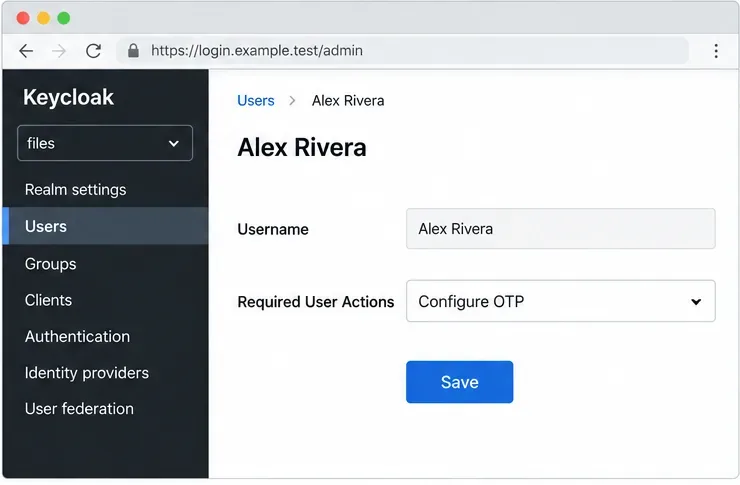
Standardaktionen gelten nicht rückwirkend für bereits bestehende Konten. Für die aktuellen Mitarbeiter von Northstar öffnet der Administrator jeden Benutzer im Keycloak-Bereich, fügt unter den erforderlichen Aktionen die Option „OTP konfigurieren“ hinzu und speichert die Änderung. Keycloak bietet außerdem unter dem Reiter „Anmeldeinformationen “ eines Benutzers die Möglichkeit, eine E-Mail zum Zurücksetzen der Anmeldeinformationen zu versenden, die den Benutzer zur OTP-Einrichtung weiterleitet. Wählen Sie die Methode, die am besten zu Ihrem Kontoverwaltungsprozess passt, und stellen Sie sicher, dass die Benutzer die E-Mail empfangen können.
Bei großen Verzeichnissen empfiehlt sich ein kontrollierter Massenprozess mithilfe einer unterstützten Keycloak-Verwaltungsoberfläche oder -Automatisierung. Gehen Sie nicht davon aus, dass die Aktivierung der Standardaktion alle Benutzer automatisch erfasst. Erstellen Sie einen Testbenutzer und überprüfen Sie das erwartete Verhalten beim ersten Login, bevor Sie die Richtlinie allgemein anwenden.
Weisen Sie für ein bestehendes Konto die Option „OTP konfigurieren“ als erforderliche Benutzeraktion zu und speichern Sie die Kontoänderung.
5. Jeder Benutzer soll einen Authentifikator registrieren.
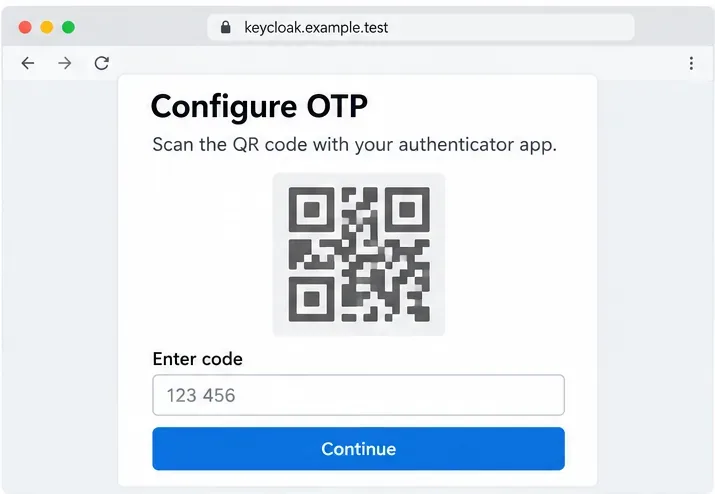
Als Alex, ein fiktiver Mitarbeiter von Northstar, sich das nächste Mal bei ownCloud anmeldet und zu Keycloak weitergeleitet wird, fordert Keycloak ihn auf, OTP zu konfigurieren. Alex öffnet eine Authentifizierungs-App, scannt den von Keycloak angezeigten QR-Code und gibt den aktuellen Code aus der App ein, um die Registrierung zu bestätigen. Der QR-Code enthält das TOTP-Geheimnis. Daher sollten Benutzer ihn wie einen Zugangsdatensatz behandeln: Senden Sie ihn nicht per E-Mail an einen Administrator, speichern Sie ihn nicht in einem gemeinsamen Ticket und scannen Sie ihn nicht mit einem nicht vertrauenswürdigen Gerät.
Kann die App den Code nicht scannen, bietet die Keycloak-Einrichtungsseite möglicherweise die manuelle Eingabe des zugrunde liegenden Schlüssels an. Nutzer sollten diesen Schlüssel ausschließlich im Authenticator speichern. Sie sollten den Verifizierungsschritt abschließen, bevor sie die Einrichtungsseite schließen. Ein Code, der die Validierung nicht besteht, kann veraltet, falsch eingegeben oder von einer App mit falscher Geräteuhrzeit generiert worden sein.
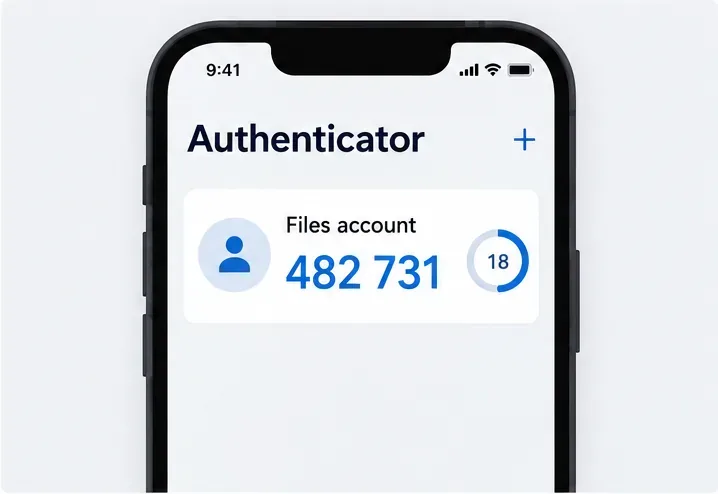
Auf der Keycloak-Registrierungsseite wird ein QR-Code angezeigt, und der Benutzer wird aufgefordert, einen Code vom Authentifikator einzugeben; das Bild ist ein konzeptionelles UI-Beispiel.Eine Authentifizierungs-App generiert einen sich ändernden Code für das Konto; die angezeigten Ziffern sind nur ein Beispiel, keine verwendbaren Anmeldeinformationen.
6. Bereiten Sie die Wiederherstellung vor, bevor Sie die Richtlinie in Kraft setzen.
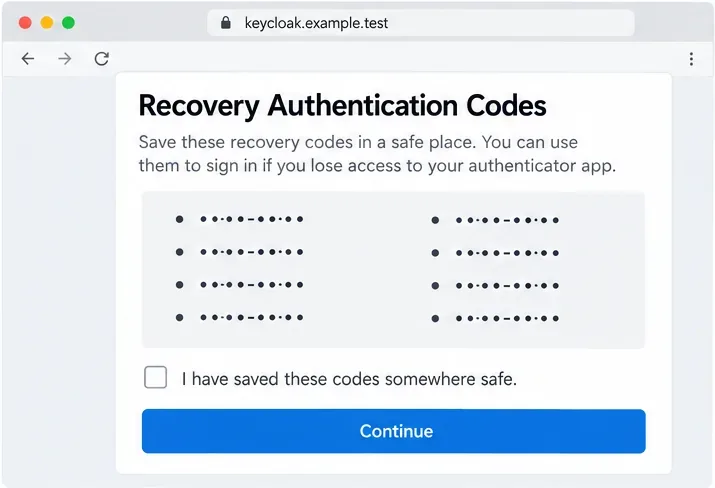
Nutzer benötigen eine Möglichkeit, den Zugriff wiederherzustellen, falls ihr Telefon verloren geht, ersetzt oder gelöscht wird. Keycloak 26.8 dokumentiert Wiederherstellungs-Authentifizierungscodes als zusätzliche Anmeldeinformation, die aktiviert und alternativ im Browser-Ablauf hinzugefügt werden kann. Wenn Ihre Keycloak-Version und Ihr Realm diese Funktion unterstützen, aktivieren und testen Sie sie sorgfältig. Nutzer sollten Wiederherstellungscodes in einem zugelassenen Passwort-Manager oder an einem anderen geschützten Offline-Speicherort aufbewahren und jeden Code vertraulich behandeln. Speichern Sie sie nicht in derselben Telefon-App, die das TOTP-Geheimnis enthält.
Falls Wiederherstellungscodes in Ihrer Domäne nicht aktiviert sind, dokumentieren Sie ein vom Administrator geleitetes Wiederherstellungsverfahren. Verlangen Sie eine Identitätsprüfung, bevor Sie ein OTP-Passwort zurücksetzen oder entfernen. Halten Sie ein separates, streng kontrolliertes Notfall-Administratorkonto bereit, damit ein Problem bei der Benutzerregistrierung nicht zu einer domänenweiten Sperrung führt.
Wiederherstellungscodes sollten, sofern sie für den Bereich aktiviert sind, an einem geschützten Ort gespeichert werden, bevor der Benutzer die Registrierung abschließt.
7. Testen Sie den vollständigen ownCloud-Anmeldepfad
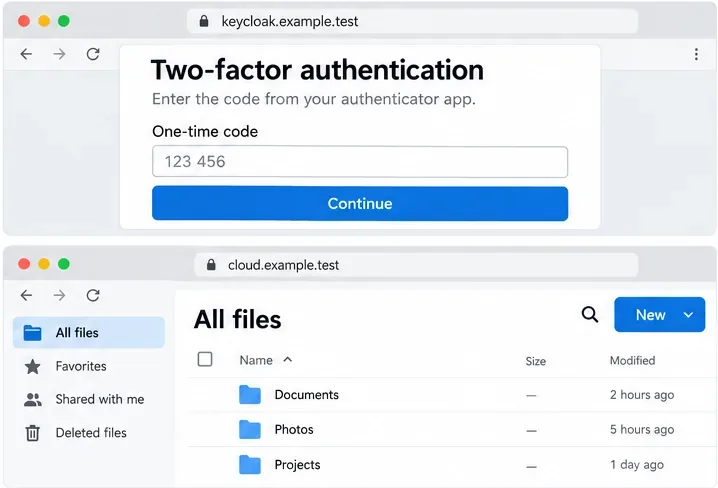
Melden Sie sich nach der Registrierung vom Testkonto ab und anschließend wieder unter der regulären Infinite Scale-Adresse an. Prüfen Sie, ob der Browser die erwartete Keycloak-Domäne erreicht, das Kontopasswort akzeptiert, den zeitbasierten Code anfordert und den Benutzer nach erfolgreicher Authentifizierung zu ownCloud zurückleitet. Testen Sie anschließend die unterstützten Desktop- und Mobilclients, freigegebene Links und alle Betriebstools, die denselben Identitätsanbieter nutzen.
Ein erfolgreicher Browsertest beweist nicht, dass jeder Client oder jedes Protokoll denselben Ablauf verwendet. Der Browserablauf von Keycloak deckt möglicherweise keinen separaten Direct-Grant-Ablauf ab, und eine bestehende Keycloak-Single-Sign-On-Sitzung (SSO) kann eine spätere ownCloud-Anmeldung ohne erneute OTP-Abfrage ermöglichen. Dies ist eine erwartete Sitzungswiederverwendung und kein Beweis für einen Fehler im Sicherheitsfaktor. Falls die Richtlinie häufiger einen neuen Sicherheitsfaktor erfordert, sollten die SSO- und Authentifizierungseinstellungen von Keycloak im Rahmen einer gezielten Sitzungsrichtlinie überprüft werden.
Der erwartete Browserpfad sieht vor, dass beim Identitätsanbieter ein Einmalcode angefordert wird und anschließend zur Cloud-Dateischnittstelle zurückgekehrt wird; dies ist ein Beispielablauf, kein Testergebnis.
Optional: Multi-Faktor-Authentifizierung nur für geschützte Routen erforderlich
Manche Bereitstellungen erfordern eine Zwei-Faktor-Authentifizierung nur beim Öffnen sensibler Ressourcen. Infinite Scale unterstützt die schrittweise Authentifizierung auf Routenebene mittels OIDC-ACR-Claims. In der Dokumentation zu Version 8.2 OCIS_MFA_ENABLEDwird die Durchsetzung aktiviert und OCIS_MFA_AUTH_LEVEL_NAMESdie ACR-Ebene benannt, die die Multi-Faktor-Authentifizierung kennzeichnet. Der Identitätsanbieter (IDP) muss die schrittweise Authentifizierung unterstützen und den entsprechenden ACR-Wert im Token ausgeben. Keycloak bietet Konfigurationen für Authentifizierungsebene und ACR für dieses Muster, jedoch müssen der Ablauf, die angeforderte Ebene und die Token-Zuordnung mit den in Infinite Scale konfigurierten Werten übereinstimmen.
Dieses Beispiel dient lediglich als Ausgangspunkt: Verwenden Sie es advancednur, wenn Keycloak tatsächlich so konfiguriert ist, dass der entsprechende ACR-Wert nach dem erforderlichen Faktor zurückgegeben wird. Wird eine geschützte Route ohne die benötigte Sicherheitsstufe angefordert, kann Infinite Scale den Zugriff verweigern und eine 403-Antwort mit einem X-OCIS-MFA-Requiredentsprechenden Header zurückgeben. Die Routen-basierte Authentifizierung ist etwas anderes als die TOTP-Pflicht bei jeder neuen Browser-Authentifizierung mit Keycloak.
Häufige Probleme und Lösungen
Symptom
Was zu überprüfen ist
Es erscheint keine OTP-Aufforderung.
Vergewissern Sie sich, dass das Konto die OTP-Registrierung abgeschlossen hat, dass der Browser-Ablauf den OTP-Schritt für konfigurierte Benutzer aufruft und dass eine bereits bestehende SSO-Sitzung die Authentifizierung nicht wiederverwendet.
Neue Benutzer werden nicht zur Registrierung aufgefordert.
Stellen Sie sicher, dass die OTP-Konfiguration aktiviert und im richtigen Bereich als Standardaktion festgelegt ist. Standardaktionen gelten für neue Benutzer; bestehenden Konten muss eine Aktion zugewiesen werden.
Der Code wurde abgelehnt
Vergewissern Sie sich, dass der Benutzer TOTP und nicht HOTP ausgewählt hat, und überprüfen Sie die Geräte- und Serveruhren. Bitten Sie den Benutzer, das nächste Codeintervall abzuwarten und den neuen Code einzugeben.
Anmeldung über Desktop, Mobilgerät oder Automatisierung schlägt fehl
Prüfen Sie, welchen OIDC- oder anderen Authentifizierungsablauf der Client verwendet. Testen Sie jeden unterstützten Client und stellen Sie sicher, dass die Änderung nicht auf einem reinen Browser-Ablauf für eine Anmeldung außerhalb des Browsers beruht.
Nach der Änderung des Ablaufs werden die Benutzer ausgesperrt.
Verwenden Sie den dokumentierten Administrator-Wiederherstellungsprozess und das geschützte Notfallkonto. Überprüfen Sie die letzte Änderung des Realm-Ablaufs, bevor Sie den Standardablauf erneut ändern.