Startseite
» NETZWERK-ADMIN
»
So richten Sie die Zwei-Faktor-Authentifizierung (2FA) in der Zimbra-Administrationskonsole ein
So richten Sie die Zwei-Faktor-Authentifizierung (2FA) in der Zimbra-Administrationskonsole ein
Der wichtigste Punkt: In der aktuellen Zimbra Daffodil-Dokumentation wird die Zwei-Faktor-Authentifizierung für ein Konto oder eine Dienstklasse (Class of Service, COS) in der Administrationskonsole aktiviert bzw. vorgeschrieben. Die Registrierung des zweiten Faktors erfolgt jedoch im Zimbra Web Client. Nach der Registrierung wird derselbe Administrator bei der Anmeldung an der Administrationskonsole zur Eingabe des zweiten Faktors aufgefordert. Durch die Trennung dieser Schritte wird der häufigste Konfigurationsfehler vermieden.
Diese Anleitung orientiert sich an der aktuellen Zimbra Daffodil (v10)-Administratordokumentation (Stand: Oktober 2026). Die Menübezeichnungen können zwischen den Versionen Classic und Modern Web App leicht abweichen. Zimbra weist daher ausdrücklich darauf hin, dass die Registrierungsseite unter „Einstellungen“ > „Konten“ oder „Sicherheit“ zu finden sein kann . Den maßgeblichen Arbeitsablauf finden Sie im Zimbra Daffodil-Administratorhandbuch .
Was Sie tatsächlich konfigurieren
Zimbra trennt Richtlinien und Registrierung. Die Richtlinien legen fest, ob 2FA verfügbar oder obligatorisch ist und welche Methoden Benutzer verwenden dürfen. Die Registrierung verknüpft ein bestimmtes Administratorkonto mit einer Authentifizierungs-App oder, sofern Ihre Bereitstellung dies zulässt, mit einer Wiederherstellungs-E-Mail-Verifizierungsmethode. Zimbra dokumentiert die 2FA-Richtlinien sowohl auf Ebene des einzelnen Kontos als auch auf COS-Ebene.
Für eine breite Einführung ist COS in der Regel der bessere Ausgangspunkt, da es einheitliche Einstellungen auf alle Konten dieser Klasse anwendet. Für ein Pilotprojekt kann ein einzelnes Administratorkonto sicherer sein, da Sie das Anmeldeverhalten überprüfen können, bevor Sie die Richtlinie erweitern. Wenn Sie delegierte Administratoren verwalten, unterstützt Zimbra – vorbehaltlich der entsprechenden Berechtigungen – auch die Zwei-Faktor-Authentifizierung für diese Konten.
Bevor Sie beginnen
Verwenden Sie ein Administratorkonto, das auf die Admin-Konsole zugreifen kann. In einer typischen Zimbra-Installation befindet sich die Konsole unter https://server.domain.com:7071/.
Stellen Sie sicher, dass sich der Administrator auch beim Zimbra Web Client anmelden kann, da die Registrierung dort abgeschlossen wird.
Wenn Sie TOTP verwenden möchten, benötigen Sie eine kompatible Authentifizierungs-App. TOTP steht für zeitbasiertes Einmalpasswort: Die App generiert kurzlebige Bestätigungscodes aus einem gemeinsamen Geheimnis.
Wenn Sie die E-Mail-Verifizierung zulassen möchten, vergewissern Sie sich, dass die Konfiguration der Wiederherstellungs-E-Mail für Ihre Bereitstellung geeignet ist. Zimbra Daffodil dokumentiert E-Mail als zusätzlichen Faktor der Zwei-Faktor-Authentifizierung.
Bevor Sie die Zwei-Faktor-Authentifizierung für ein großes Cloud-Server-System erzwingen, testen Sie diese mit mindestens einem Administrator und dokumentieren Sie einen Wiederherstellungsplan. Eine fehlerhafte Implementierung kann dazu führen, dass Benutzer von der Konsole ausgesperrt werden, selbst wenn der Server selbst einwandfrei funktioniert.
Schritt 1: Melden Sie sich bei der Zimbra-Administrationskonsole an.
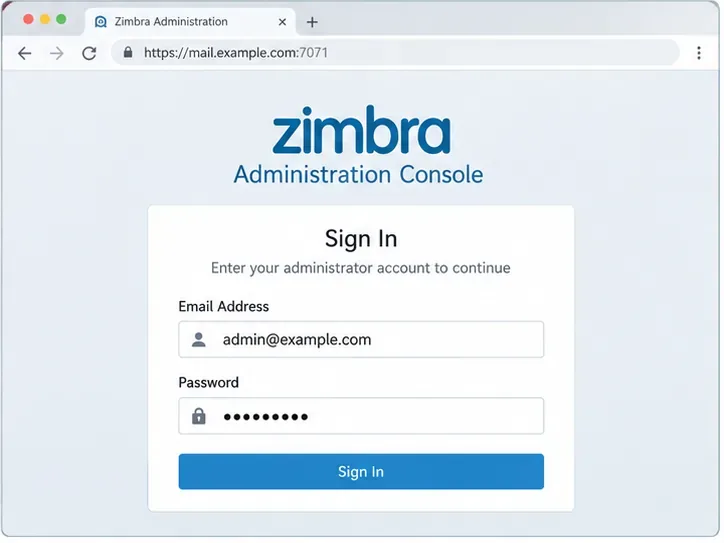
Öffnen Sie die Administrationskonsole über HTTPS und melden Sie sich mit der vollständigen Administratoradresse und dem zugehörigen Passwort an. Zimbra verwendet in einer typischen Installation standardmäßig Port 7071 für die Administrationskonsole. Ihre Bereitstellung befindet sich möglicherweise hinter einem Reverse-Proxy oder nutzt ein anderes Zugriffsmuster. Verwenden Sie in diesem Fall die übliche Administrations-URL Ihrer Organisation.
Die Anmeldung als Administrator ist der Ausgangspunkt für die Änderung der 2FA-Richtlinie. Der genaue Hostname kann von diesem Beispiel abweichen.
Schritt 2: Öffnen Sie die Dienstklasse, die Sie schützen möchten.
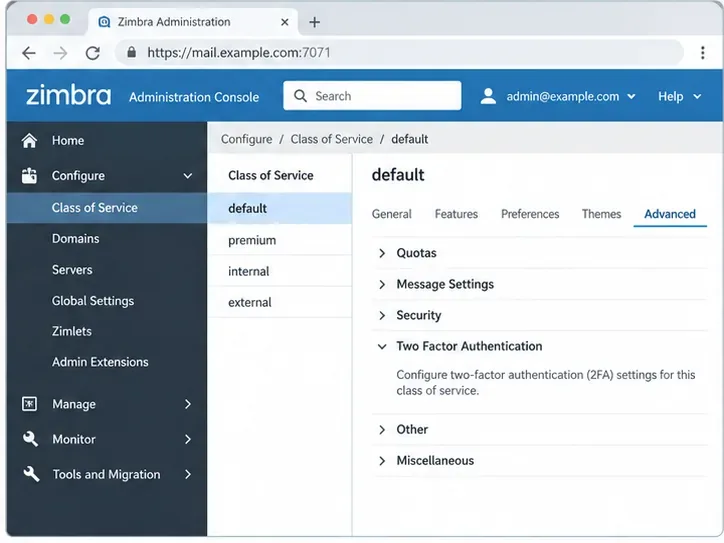
Um eine COS-weite Richtlinie festzulegen, gehen Sie zu Konfigurieren > Dienstklasse , wählen Sie die entsprechende Dienstklasse aus, öffnen Sie Erweitert und suchen Sie nach Zwei-Faktor-Authentifizierung . Die offizielle Anleitung gibt diesen Pfad wie folgt an: Startseite > Konfigurieren > Dienstklasse > Dienstklasse > Erweitert > Zwei-Faktor-Authentifizierung .
Wenn Sie nur ein einzelnes Konto schützen möchten, verwenden Sie „Verwalten“ > „Konten“ , bearbeiten Sie das Konto, öffnen Sie „Erweitert“ und scrollen Sie stattdessen zum Abschnitt „Zwei-Faktor-Authentifizierung“. Es ist sinnvoll, mit einem Konto zu beginnen, um das Verhalten zu testen, bevor Sie es für alle Konten erzwingen.
Auf der COS Advanced-Seite stellt Zimbra die Richtlinieneinstellungen für die Zwei-Faktor-Authentifizierung bereit.
Schritt 3: Aktivieren Sie die 2FA-Verfügbarkeit, bevor Sie sie benötigen.
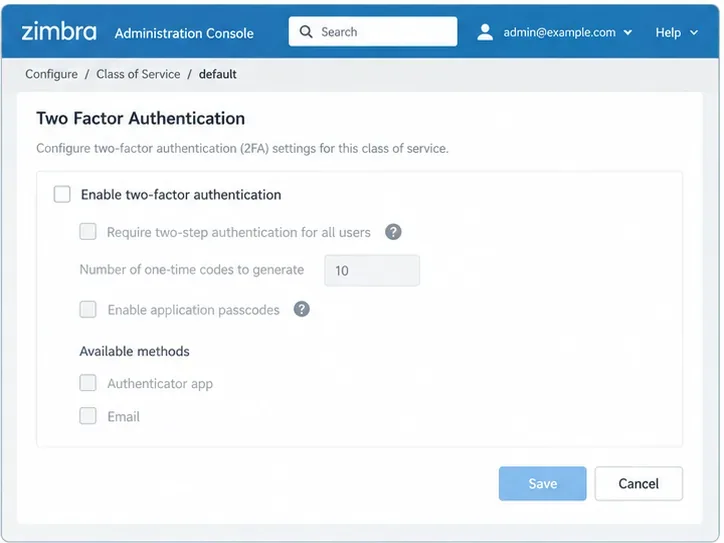
Aktivieren Sie die Zwei-Faktor-Authentifizierung . Dadurch wird die Funktion für das ausgewählte Konto oder COS verfügbar. Verwechseln Sie diese Einstellung nicht mit der Zwei-Schritt-Authentifizierung : Durch Aktivieren ist die Registrierung möglich; durch Aktivieren ist sie obligatorisch.
Diese Unterscheidung ist bei einer stufenweisen Bereitstellung wichtig. Beispielsweise können Sie zunächst die Zwei-Faktor-Authentifizierung (2FA) für einen Administrator-COS aktivieren, zwei oder drei Administratorkonten registrieren und testen und die Anforderung erst dann aktivieren. Die offizielle 2FA-Dokumentation von Zimbra beschreibt beide Steuerungsmethoden separat.
Vor der Aktivierung sind die abhängigen 2FA-Optionen nicht verfügbar. Aktivieren Sie zuerst die Funktion und wählen Sie dann die benötigte Richtlinie aus.
Schritt 4: Methoden und zugehörige Richtlinieneinstellungen auswählen
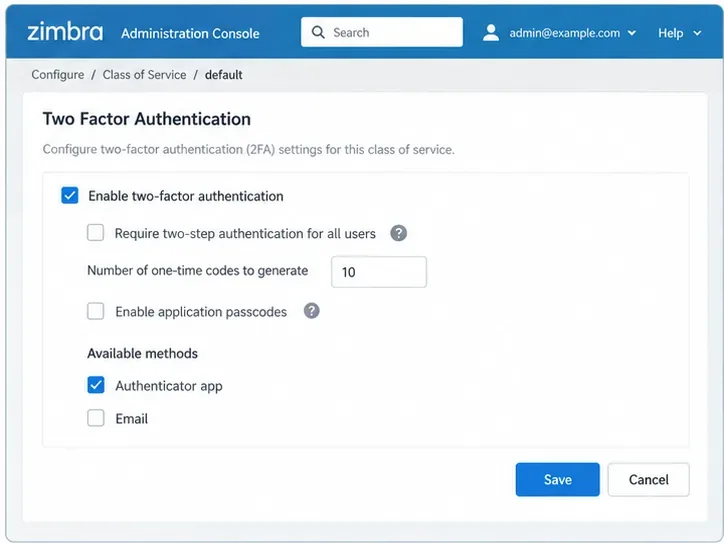
Nach Aktivierung der Funktion wählen Sie die von Ihrer Version und Bereitstellung unterstützten 2FA-Methoden aus. Die aktuelle Zimbra Daffodil-Dokumentation nennt eine Authentifizierungs-App und E-Mail als unterstützte Methoden. Die offizielle Zimbra-Richtlinie für 2024 zeigt ebenfalls, dass Administratoren die Authentifizierungs-App, E-Mail oder beides zulassen können.
Derselbe Richtlinienbereich kann die Zwei-Faktor-Authentifizierung , die Anzahl der zu generierenden Einmal-Wiederherstellungscodes und die Aktivierung von Anwendungspasswörtern umfassen . Anwendungspasswörter sind für ältere Clients vorgesehen, die keinen interaktiven 2FA-Prozess durchführen können. Aktivieren Sie diese nicht automatisch, nur weil sie vorhanden sind; verwenden Sie sie nur, wenn ein Client dies benötigt und ein Verfahren zum Widerrufen vorhanden ist.
Speichern Sie die Konfiguration, sobald die Einstellungen Ihrem Rollout-Plan entsprechen. Aktuelle Befehlszeilenäquivalente und Steuerungsmethoden finden Sie in der offiziellen 2FA-Administratoranleitung von Zimbra .
Eine Beispielrichtlinie aktiviert die Zwei-Faktor-Authentifizierung (2FA) und erlaubt die Verwendung einer Authentifizierungs-App. Die Einführung der 2FA ist eine separate Entscheidung und kann später schrittweise erfolgen.
Schritt 5: Registrieren Sie den Administrator im Zimbra Web Client
Verlassen Sie nun die Admin-Konsole und melden Sie sich mit demselben Administratorkonto beim Zimbra Web Client an. Dieser Schritt wird leicht übersehen: Laut der Zimbra-Anleitung (Daffodil) müssen Administratorkonten ihre Zwei-Faktor-Authentifizierung (2FA) über die Web-Client-Oberfläche selbst konfigurieren.
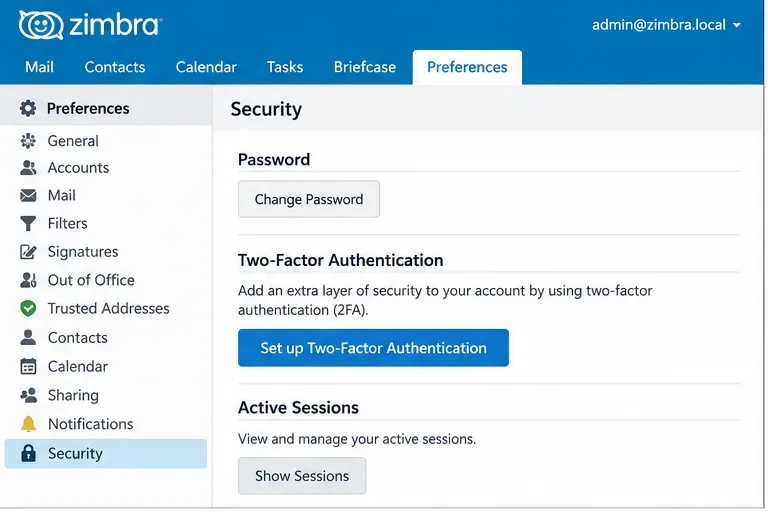
Öffnen Sie die Einstellungen und anschließend je nach Benutzeroberfläche „Konten“ oder „Sicherheit“ . Suchen Sie nach „Zwei-Faktor-Authentifizierung“ und starten Sie die Einrichtung. Falls keine Einrichtungsoption angezeigt wird, überprüfen Sie zunächst, ob die Zwei-Faktor-Authentifizierung für dieses Konto in den Kontoeinstellungen oder der übernommenen COS-Richtlinie aktiviert ist.
Die Administratorregistrierung erfolgt im Webclient, nicht vollständig innerhalb der Administratorkonsole.
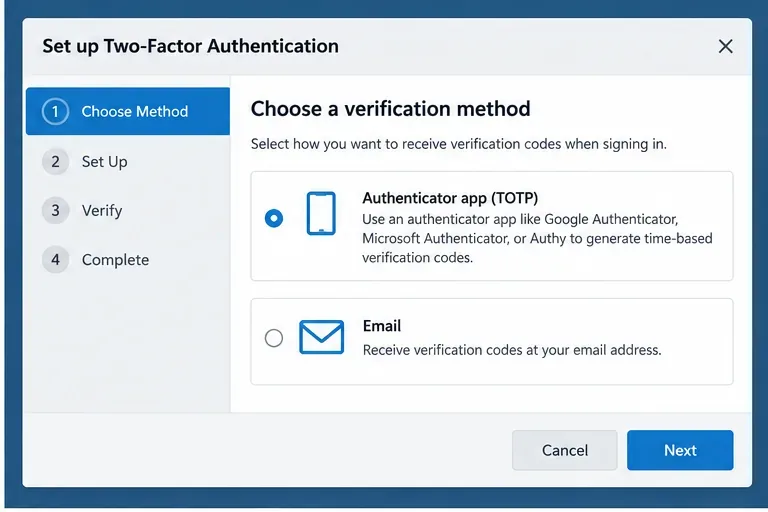
Schritt 6: Wählen Sie eine Verifizierungsmethode aus
Wählen Sie die Methode, die Ihre Richtlinien zulassen. Eine Authentifizierungs-App verwendet TOTP-Codes und ist nicht auf den Empfang einer Nachricht beim Anmelden angewiesen. Die E-Mail-basierte Verifizierung nutzt eine Wiederherstellungs-E-Mail als zusätzlichen Faktor, sofern diese Methode aktiviert und konfiguriert wurde. Wenn Ihre Organisation beide Methoden zulässt, entscheiden Sie, welche Ihren Wiederherstellungs- und Betriebsanforderungen besser entspricht, anstatt anzunehmen, dass sie austauschbar sind.
Bei privilegierten Administratorkonten sollte auch bedacht werden, was passiert, wenn der zweite Faktor nicht mehr verfügbar ist. Eine Methode ist nur dann sinnvoll, wenn der Zugriff wiederhergestellt werden kann, ohne das Konto zu schwächen oder eine unsichere Umgehungslösung zu entwickeln.
Wählen Sie eine Methode, die von den Administratorrichtlinien zugelassen wird. Die verfügbaren Optionen können je nach Zimbra-Version und Bereitstellungseinstellungen variieren.
Schritt 7: Authentifizierungseinrichtung abschließen und Code bestätigen
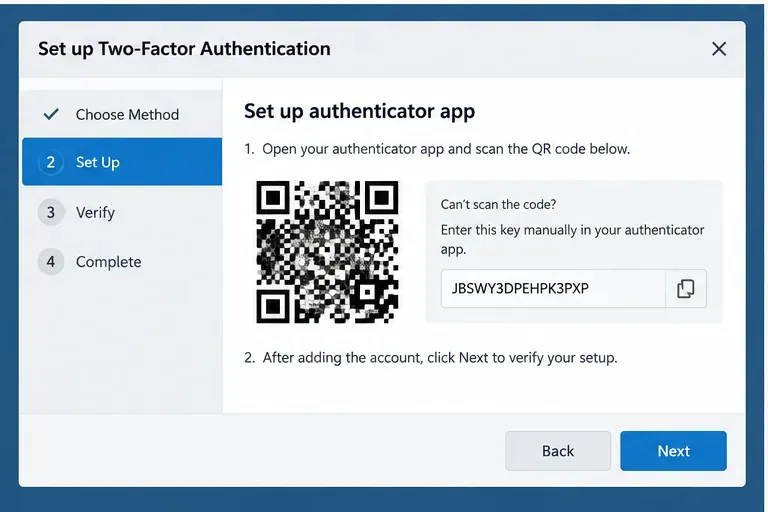
Wenn Sie eine Authentifizierungs-App verwenden, folgen Sie den Anweisungen auf dem Bildschirm, fügen Sie Ihr Zimbra-Konto hinzu und geben Sie den von Zimbra angeforderten Bestätigungscode ein. Je nach Client-Version wird Ihnen entweder ein QR-Code oder ein manuell einzugebender Schlüssel angezeigt. Behandeln Sie diesen Schlüssel als vertrauliche Zugangsdaten; jeder, der ihn erhält, kann damit gültige TOTP-Codes generieren.
Bewahren Sie nach der Registrierung die Einmal-Wiederherstellungscodes sicher auf, sofern Ihre Konfiguration diese vorsieht. Im aktuellen Leitfaden für moderne Web-Apps wird erläutert, dass jeder Wiederherstellungscode nur einmal verwendet werden kann, und es wird empfohlen, die Codes an einem sicheren Ort aufzubewahren. Derselbe Leitfaden dokumentiert App-Passwörter für E-Mail-Programme, die keine Zwei-Faktor-Authentifizierung ermöglichen: Zimbra Daffodil Modern Web App User Guide .
Bei der Authenticator-Registrierung wird das Zimbra-Konto mit einer TOTP-App verknüpft. Anschließend fragt Zimbra nach einem Code zur Bestätigung der Einrichtung.
Schritt 8: Testen Sie eine neue Anmeldung an der Administratorkonsole.
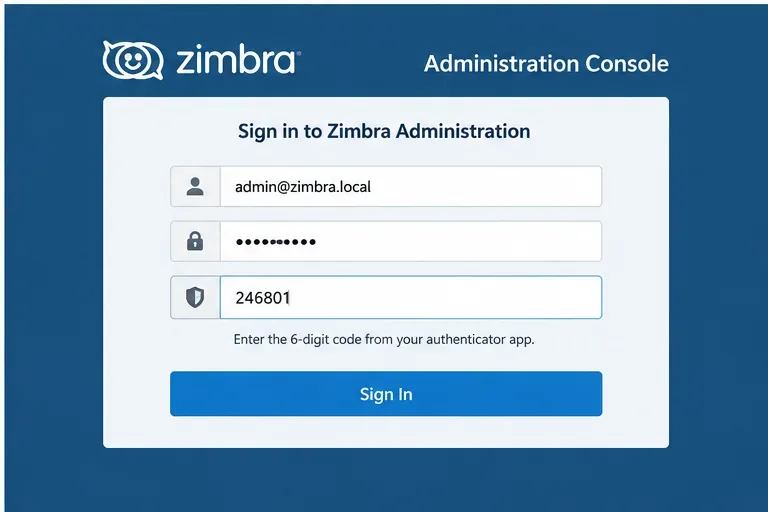
Melden Sie sich von der Admin-Konsole und dem Webclient ab und starten Sie anschließend eine neue Sitzung in der Admin-Konsole. Geben Sie den Benutzernamen und das Passwort des Administrators ein. Ein korrekt registrierter Administrator wird dann aufgefordert, den zusätzlichen Verifizierungsschritt abzuschließen. Laut Zimbra-Administratorhandbuch ist der Code für die Anmeldung sowohl im Webclient als auch in der Administrationskonsole erforderlich, sobald die Zwei-Faktor-Authentifizierung (2FA) für das Administratorkonto aktiviert ist.
Die Änderung gilt erst dann als abgeschlossen, wenn dieser Test erfolgreich war. Falls die Anmeldung weiterhin nur mit dem Passwort funktioniert, überprüfen Sie erneut, ob Sie das gewünschte Konto oder COS geändert haben, ob die Kontoregistrierung tatsächlich abgeschlossen ist und ob das Konto das erwartete COS übernimmt. Sollte die Anmeldung nach der Passwortänderung fehlschlagen, verwenden Sie Ihren dokumentierten Wiederherstellungsprozess, anstatt wiederholt nicht relevante Einstellungen zu ändern.
Die Erfolgsbedingung ist eine erneute Anmeldung an der Admin-Konsole, die nach dem Passwort den registrierten zweiten Faktor erfordert.
Sollten Sie die Zwei-Faktor-Authentifizierung aktivieren oder vorschreiben?
Einstellung
Was es tut
Wenn es passt
Aktivieren Sie die Zwei-Faktor-Authentifizierung.
Aktiviert die Zwei-Faktor-Authentifizierung für das Konto oder den Kundenservice.
Pilotprojekte, stufenweise Einführung, freiwillige Anmeldung vor der Durchsetzung.
Zwei-Faktor-Authentifizierung erforderlich
Macht den zweiten Faktor für den ausgewählten Anwendungsbereich obligatorisch.
Nachdem sich die Administratoren registriert haben und die Wiederherstellungsverfahren getestet wurden.
Authentifizierungs-App
Verwendet zeitbasierte Einmalcodes.
Gut, wenn Administratoren eine dedizierte Authentifizierungsmethode pflegen können.
E-Mail
Verwendet eine konfigurierte Wiederherstellungs-E-Mail als zusätzlichen Faktor.
Nur wenn Ihre Zimbra-Version, die Einrichtung der Wiederherstellungs-E-Mail und Ihre Sicherheitsrichtlinie dies unterstützen.
Anwendungspasswörter
Stellt Anmeldeinformationen für Clients bereit, die den interaktiven 2FA-Ablauf nicht durchführen können.
Kompatibilität mit älteren Clients, mit kontrollierter Ausstellung und Widerrufung.
Was zu prüfen ist, wenn die 2FA-Optionen fehlen
Prüfen Sie zunächst die tatsächliche Zimbra-Version und -Edition, die Sie verwenden, anstatt Screenshots einer anderen Version als gültig anzusehen. Prüfen Sie anschließend, ob die Zwei-Faktor-Authentifizierung (2FA) für das Konto über die Kontoverwaltungseinstellungen (COS) oder die Kontoeinstellungen verfügbar ist und ob der Administrator über die erforderlichen Berechtigungen verfügt. Zimbra dokumentiert Lizenz- und Funktionsberechtigungen in Daffodil. Daher sollte eine Umgebung mit fehlenden Sicherheitsfunktionen anhand der aktivierten Lizenz und der offiziellen Supportinformationen überprüft werden, anstatt Attribute willkürlich festzulegen.
Ältere Zimbra-Wiki-Artikel weisen darauf hin, dass die Zwei-Faktor-Authentifizierung (2FA) mit Version 8.7 eingeführt wurde und ältere Mailbox-Server nicht kompatibel sind. Dies betrifft hauptsächlich ältere Umgebungen oder Umgebungen mit gemischten Versionen. Für eine aktuelle Installation befolgen Sie bitte die Dokumentation, die zu Ihrer installierten Daffodil-Version passt.
Woran man erkennt, dass die Einrichtung abgeschlossen ist
Der Vorgang ist abgeschlossen, wenn alle vier Bedingungen erfüllt sind: Für das betreffende Konto oder COS ist die Zwei-Faktor-Authentifizierung aktiviert; der Administrator hat eine zulässige Methode im Web Client registriert; Wiederherstellungscodes oder genehmigte Ausweichverfahren sind gegebenenfalls dokumentiert; und eine erneute Anmeldung an der Administrationskonsole kann nicht allein mit dem Passwort erfolgen.
Wenn Sie lediglich einen Administrator mit hohen Berechtigungen schützen möchten, verwenden Sie kontobezogene Einstellungen und testen Sie dieses Konto. Soll die Richtlinie unternehmensweit durchgesetzt werden, validieren Sie zunächst eine Pilot-COS und erweitern Sie die Richtlinie anschließend gezielt. Die grundlegende Einrichtung ist unkompliziert; die sorgfältige Planung der Einführung, die Wiederherstellung und die Kompatibilität mit Clients, die den normalen Zwei-Faktor-Authentifizierungsprozess nicht durchführen können, sind jedoch entscheidend.
Offizielle Referenzen
Zimbra Daffodil (v10) Administratorhandbuch — Zugriff auf die Administratorkonsole, Konto-/COS-2FA-Einstellungen, Administratorregistrierung, E-Mail als 2FA und 2FA-Anmeldung für die Administratorkonsole.