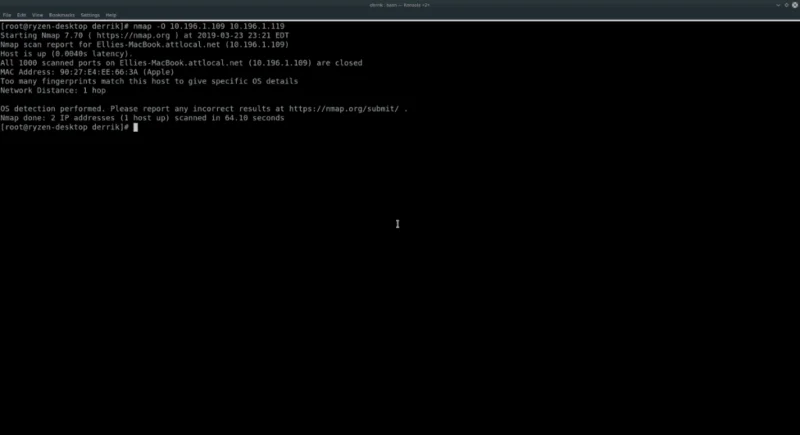
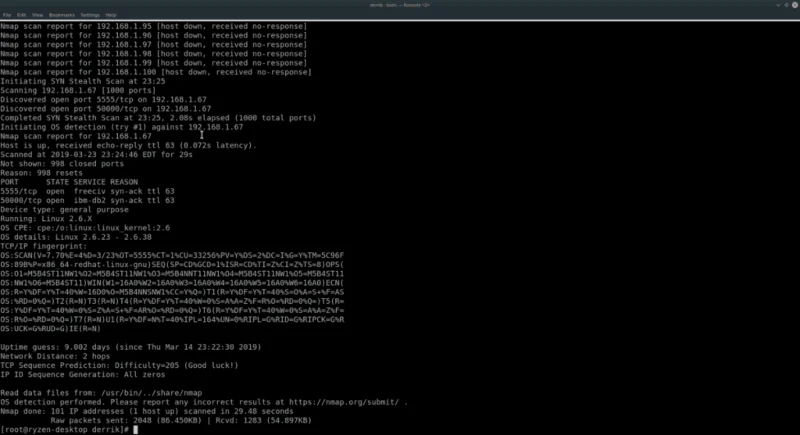
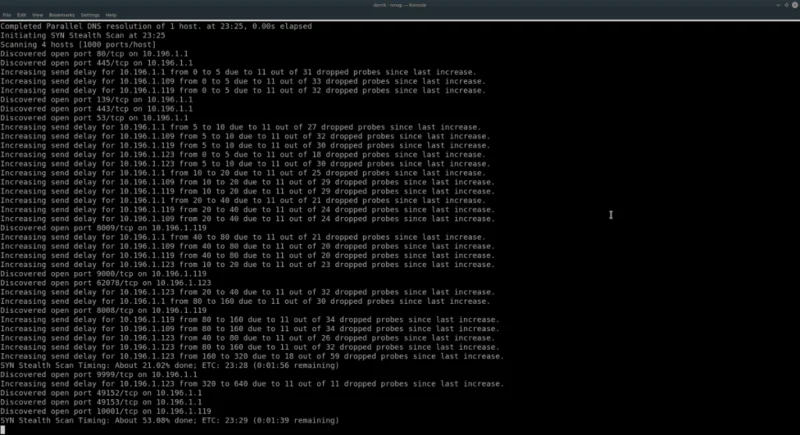
Nmap es una poderosa herramienta de escaneo de red para Linux , BSD y otros sistemas operativos. Tiene docenas de características excelentes, como escanear direcciones IP en busca de puertos abiertos, mapear dispositivos activos en una red, identificar servicios que se ejecutan en objetivos de escaneo y mucho más.
En esta guía, veremos cómo usar esta poderosa herramienta de administración de red en Linux y cubriremos cómo hacer uso de algunas de sus funciones más útiles, incluido el escaneo de host, el mapeo de redes y mucho más.
Nota: Nmap es una herramienta de línea de comandos. Si necesita una buena herramienta de mapeo de red pero no es fanático del terminal, consulte Zenmap . Es una interfaz gráfica de usuario para Nmap que tiene las mismas características pero está empaquetada en una interfaz elegante.
Escanear un solo host
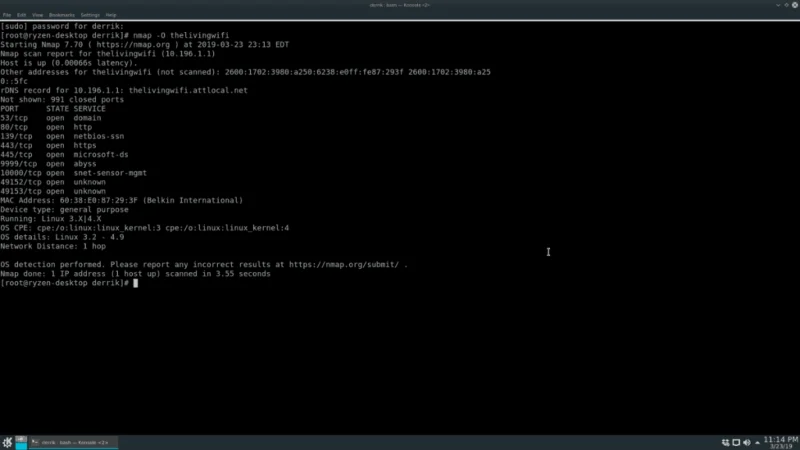
Una de las características más básicas de Nmap es su capacidad para escanear un objetivo (también conocido como host) en busca de puertos abiertos, información del sistema, etc. Para iniciar un escaneo, inicie una ventana de terminal en Linux presionando Ctrl + Alt + T o Ctrl + Shift + T . Desde allí, eleva la terminal a Root con su o sudo -s .
su -
O
sudo -s
Después de obtener acceso de raíz en la terminal, es posible realizar un escaneo básico ejecutando nmap junto con la dirección IP de destino, el nombre de host o el sitio web.
Nota: para que Nmap escanee los nombres de dominio de sitios web remotos, es posible que deba agregar https: // delante de la dirección.
nmap dirección IP local o remota de destino
¿Necesita averiguar el sistema operativo que está ejecutando su objetivo? Utilice la opción O.
nmap -O dirección-IP-local-o-remota-de-destino
La ejecución del escaneo con el comando O revela información del sistema operativo sobre los escaneos de Nmap de destino, pero para algunos, esto no es suficiente información. Afortunadamente, el conmutador de línea de comandos V puede mostrar incluso más información (puertos abiertos, etc.)
nmap -O -v dirección-IP-local-o-remota-de-destino
Para obtener aún más información, siéntase libre de usar el interruptor V dos veces.
nmap -O -vv dirección-IP-local-o-remota-de-destino
Escanear varios hosts
Con Nmap, es posible escanear varios hosts a la vez. Para hacerlo, escriba el comando que usaría para un solo objetivo, pero agregue otras direcciones al final del comando. Por ejemplo, para verificar cuáles son los dos sistemas operativos de destino separados, haría:

nmap -O dirección-IP-local-o-remota-de-destino-1 dirección-IP-local-o-remota-de-destino-2
Para encontrar más información sobre los dos hosts analizados anteriormente, use el conmutador V.
nmap -O -v dirección-IP-local-o-remota-de-destino-1 dirección-IP-local-o-remota-de-destino-2
o
nmap -O -vv dirección-IP-local-o-remota-de-destino-1 dirección-IP-local-o-remota-de-destino-2
Nmap no tiene un límite en la cantidad de nombres de host individuales o direcciones IP que agrega al final del comando, ¡así que siéntase libre de agregar tantos como necesite!
Escanear rango de IP
Escanear hosts individuales enumerándolos uno tras otro es una forma de hacerlo. Aún así, si tiene muchas computadoras o dispositivos de red para mirar, es más inteligente hacer un escaneo de rango de IP con Nmap.
Para hacer un escaneo de un rango de IP, ejecute Nmap contra una IP, use el interruptor sn . Por ejemplo, para escanear una red local que se ejecuta en el rango 192.168.1, pruebe el siguiente ejemplo.
Nota: asegúrese de reemplazar la X y la Y en el siguiente comando por el número máximo de IP para escanear. Como 0-50, 1-100, etc.

nmap -sS 192.168.1.XY
Si desea tener más información en su escaneo de rango de IP, considere agregar los interruptores de línea de comando O y VV .
nmap -sS -O -vv 192.168.1.XY
Si su red opera en 10.196.1.1, intente:
nmap -sS 10.196.1.XY
O
nmap -sS -O -vv 10.196.1.XY
¿No usas 10.196.1.1 o 192.168.1.0? Calcula el rango de direcciones IP que te gustaría escanear y usa el siguiente ejemplo a continuación.
Nota: Nmap puede escanear cualquier rango de direcciones IP . Para obtener los mejores resultados, consulte la IP del enrutador de su red local y comience desde allí.
nmap -sS xxxx-yy
O
nmap -sS -O -vv xxxx-yy
Escanear subred
El uso de la herramienta Nmap para mirar a través de un rango de direcciones IP es efectivo. Una alternativa a escanear un rango es escanear todos los dispositivos en una subred. Para hacer esto, ingrese la IP base de su enrutador (o lo que sea que use para entregar una conexión de red a cada computadora en la red) y use la notación / 24 .
Por ejemplo, para escanear cada dirección IP en un enrutador que se ejecuta desde la dirección IP base 192.168.1.1, haría lo siguiente:

nmap -sS 192.168.1.1/24
Para obtener más información con este escaneo, agregue O y VV .
nmap -sS -O -vv 192.168.1.1/24
O, para un dispositivo de enrutador con la dirección IP base de 10.196 .1.1, pruebe este comando en su lugar.
nmap -sS 10.196.1.1/24
O, para obtener más información, haga lo siguiente:
nmap -sS -O -vv 10.196.1.1/24
Los ejemplos 192.168.1.1 y 10.196.1.1 deberían funcionar para la mayoría. Sin embargo, esas no son las únicas direcciones IP de inicio que existen. Si necesita escanear dispositivos en una subred y no usa estas IP base, pruebe el siguiente ejemplo:
nmap -sS xxxx / 24
O
nmap -sS -O -vv xxxx / 24
Más información de Nmap
En esta guía, acabamos de arañar la superficie de lo que Nmap puede hacer en Linux. Si está interesado en aprender aún más al respecto, ejecute nmap con el interruptor –help . Imprimirá todas las opciones y comandos disponibles.
nmap --help