Cómo usar Nmap para realizar un rastreo de ruta y leer la ruta de red.
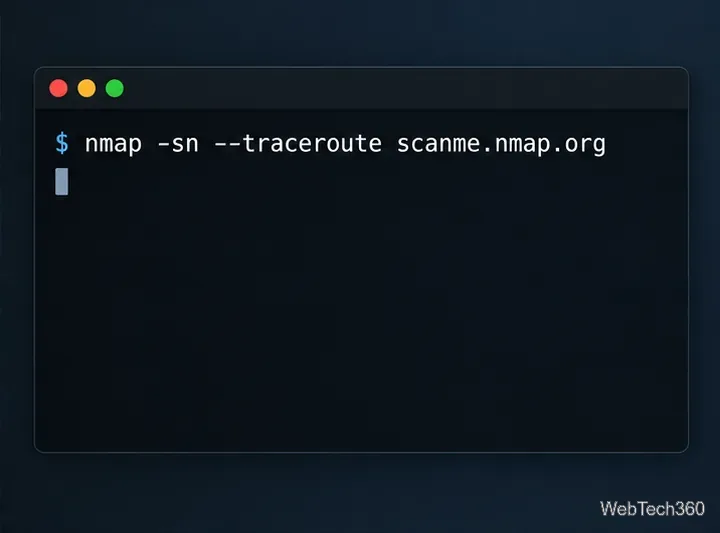
Para usar Nmap para traceroute, ejecute nmap -sn --traceroute scanme.nmap.org. La -snopción omite el escaneo de puertos mientras Nmap verifica si el host está activo; --traceroutele pide que muestre la ruta a un host que responda. Reemplace el host de ejemplo únicamente con un sistema que le pertenezca, administre o para el que tenga permiso de escaneo. Este comando de solo ruta mantiene la prueba más limitada que el escaneo de puertos predeterminado de Nmap.
Un rastreo de ruta revela los enrutadores que responden entre el ordenador que realiza el escaneo y el destino.
Lo que muestra el traceroute de Nmap
Un traceroute estima la ruta de red enviando paquetes con diferentes valores de tiempo de vida (TTL) o límite de saltos IP. Cada enrutador reduce dicho valor; cuando llega a cero, puede devolver un mensaje ICMP de "Tiempo excedido". La herramienta de escaneo utiliza estas respuestas para identificar los saltos y medir el tiempo de ida y vuelta (RTT). El TTL cuenta los saltos, no los segundos.
El método de Nmap difiere del clásico tracerouteo de Windows tracert. Nmap realiza un traceroute después de su escaneo y utiliza los resultados para seleccionar un puerto y protocolo que probablemente alcancen el objetivo. Comienza con un TTL alto y cuenta hacia abajo, mientras que muchas herramientas de traceroute tradicionales comienzan en uno y cuentan hacia arriba. Como resultado, la ruta que muestra Nmap está vinculada al escaneo y las sondas que realizó; no es un mapa completo de todas las rutas posibles ni de la ruta de retorno.
Ejecuta un traceroute de Nmap en cuatro pasos.
1. Instala Nmap y comprueba que se ejecuta.
Descarga Nmap desde la página oficial de descargas de Nmap . Elige el instalador para Windows o macOS, o sigue las instrucciones de instalación oficiales para tu distribución de Linux. Abre el Símbolo del sistema, PowerShell, Terminal o una consola de Linux e introduce el comando nmap --version. Si no se encuentra el comando, completa la instalación o añade Nmap a tu ruta de comandos.
Algunas funciones de escaneo y rastreo de ruta requieren privilegios elevados de captura de paquetes o de socket sin procesar. En macOS o Linux, intente anteponer el comando sudosi Nmap informa de un problema de permisos; en Windows, abra la terminal con derechos de administrador cuando sea necesario. Utilice únicamente el nivel de privilegio necesario para su prueba autorizada.
2. Elija un anfitrión que tenga permiso para probar.
Para una práctica segura, el proyecto Nmap permite explícitamente escaneos de Nmap en scanme.nmap.org. Este permiso es limitado: no pruebe exploits ni ejecute pruebas de denegación de servicio, y limite los escaneos a no más de una docena por día. Para otros hosts, obtenga primero la aprobación del propietario de la red. La guía legal y de uso de Nmap del proyecto explica el alcance de su host de prueba y por qué son importantes los permisos de escaneo.
3. Comience con un comando que solo especifique la ruta.
Ejecuta este comando en macOS o Linux:
sudo nmap -sn --traceroute scanme.nmap.org
En Windows, omita este paso sudoy utilice una terminal con privilegios de administrador si es necesario:
nmap -sn --traceroute scanme.nmap.org
Utilice -snesta opción --traceroutepara solicitar el descubrimiento de hosts y el rastreo de rutas sin realizar un escaneo de puertos.
La documentación de referencia de Nmap para el descubrimiento de hosts muestra ambas opciones. Nmap sigue enviando sondeos de red; -snsignifica "sin escaneo de puertos", no "sin tráfico". Si necesita investigar un servicio en particular, utilice un escaneo de puertos de alcance limitado contra un host autorizado, como nmap -p 443 --traceroute your-authorized-host.example. Esto comprueba el puerto TCP 443 antes de rastrear y puede enviar más tráfico que el comando path-only.
4. Lee la lista de lúpulos y guárdala si te resulta útil.
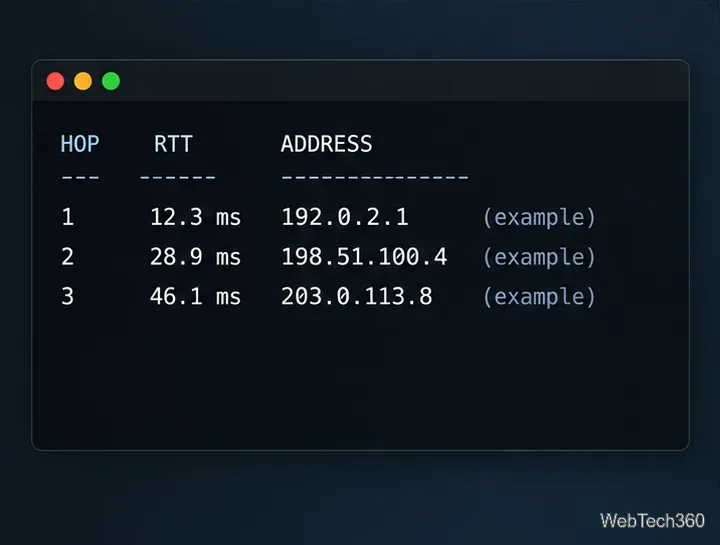
Busque la TRACEROUTEsección y sus columnas HOP, RTT, y ADDRESS. Un número de salto marca la posición observada a lo largo de la ruta. El RTT es el tiempo que tarda una sonda en llegar a ese salto y en que regrese una respuesta; no es una medición unidireccional ni una medición directa del enlace por sí solo. Las direcciones pueden mostrarse como números IP o, cuando la resolución de nombres es exitosa, como nombres de host.
Ejemplo de diseño: las direcciones de salto y los tiempos de respuesta varían según la red y la hora del día.
Para conservar una copia de texto normal para compararla, agregue la opción de salida de Nmap:
Al comparar los resultados, ejecute el mismo comando desde la misma red de origen. Un cambio de ruta puede reflejar modificaciones en el enrutamiento, el equilibrio de carga o un filtrado temporal, en lugar de un fallo en sí mismo.
Solucionar problemas de saltos faltantes o confusos
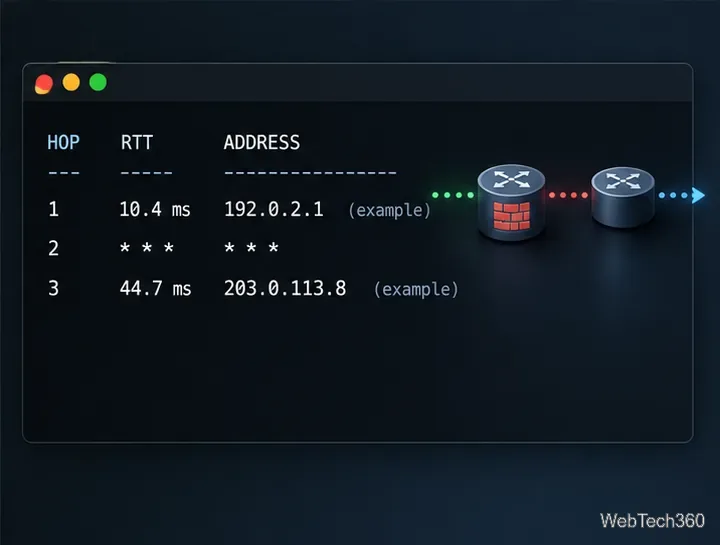
Aparece un asterisco:* * * significa que Nmap no recibió una respuesta útil para esa sonda antes de que expirara su tiempo de espera. Un enrutador puede filtrar o limitar la velocidad de las respuestas y aun así reenviar el tráfico, por lo que un salto silencioso no demuestra que la ruta esté interrumpida.
El rastreo no se inicia: confirme que el nombre de host se resuelve, que el destino responde a las sondas de detección y que usted cuenta con los privilegios necesarios. Si usted controla el objetivo, verifique su firewall y las reglas de red entre este y su escáner.
Los nombres ralentizan la visualización: añada -npara omitir las búsquedas DNS inversas, por ejemplo sudo nmap -n -sn --traceroute scanme.nmap.org.
Los saltos de latencia en un solo enlace: considérelo como un indicio, no como una prueba de congestión en ese enrutador. Las respuestas ICMP pueden retrasarse o tener menor prioridad, y las rutas de ida y vuelta pueden ser diferentes.
Un salto intermedio silencioso aún puede reenviar tráfico; los saltos posteriores pueden responder normalmente.
Nmap --traceroutees útil cuando se necesita información de ruta junto con los resultados de descubrimiento de hosts o escaneo de puertos. Lea la lista de saltos como evidencia de una sola fuente, a la vez, utilizando sondas específicas. Los firewalls, el balanceo de carga y el enrutamiento asimétrico pueden ocultar o alterar partes de la información.