Entrada vs. Salida: ¿Cuál es la diferencia en redes?
El tráfico de entrada se refiere al tráfico que ingresa a una red, dispositivo o interfaz definida; el tráfico de salida se refiere al tráfico que sale de ella. Estos términos son relativos al punto de medición, no etiquetas permanentes asociadas a un paquete. Una solicitud de una computadora portátil a un servicio en la nube se considera salida de la computadora portátil o de la red de la oficina y entrada al servicio en la nube. Para las reglas de firewall, las plataformas en la nube suelen definir el tráfico de entrada como los paquetes que ingresan a un destino y el tráfico de salida como los que salen de él. Consulte la definición de tráfico de entrada y salida de Google Cloud .
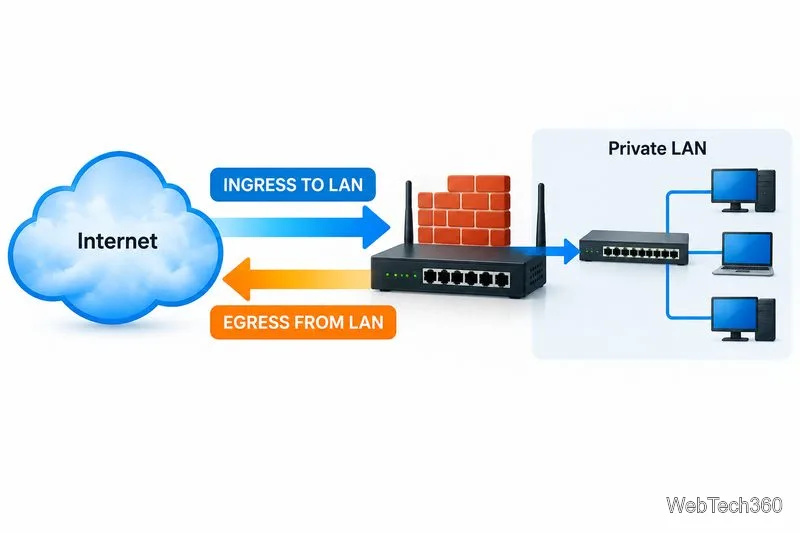
En el límite de la LAN, el tráfico que entra en la red privada es de entrada; el tráfico que sale de ella es de salida.
Entrada y salida de un vistazo
Término
Significado relativo al límite elegido
Ejemplo
Entrada
Entrante; recibido por el destinatario
Una conexión que llega a un servidor web o a una máquina virtual en la nube.
Salida
Saliente; enviado desde el destino
Un portátil subiendo un archivo al almacenamiento en la nube.
Por qué importa el punto de vista
Imaginemos a un empleado abriendo un sitio web. La solicitud sale del portátil del empleado y de la red LAN de la oficina, por lo que se trata de una salida de esos sistemas. Al llegar a la puerta de enlace de la empresa, el paquete entra por su interfaz LAN y sale por su interfaz de internet. En el servidor del sitio web, la misma solicitud es de entrada. La respuesta sigue la ruta inversa.
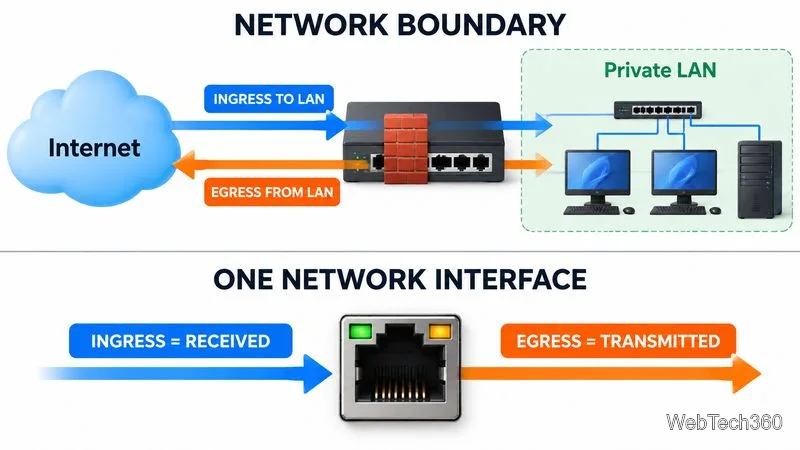
Por eso, las herramientas de red pueden mostrar tráfico de entrada/salida , recibido/enviado o Rx/Tx , en lugar de simplemente entrada y salida. El valor "entrada" de un panel de control suele describir el tráfico recibido por la interfaz específica que se está midiendo, no necesariamente el tráfico que ingresa a toda la organización. Siempre verifique si el contexto es un host, una interfaz, una subred, un firewall, un recurso en la nube o toda la red.
El acceso y la salida dependen del límite: una vista a nivel de red difiere de una vista de interfaz única.
Cómo controlar la entrada y la salida
El software de monitorización de red recopila contadores de interfaz, rendimiento, errores y descartes, latencia y disponibilidad de dispositivos. El Protocolo simple de administración de red (SNMP) suele consultar conmutadores, enrutadores, cortafuegos y servidores compatibles. La especificación MIB del Grupo de Interfaces de la IETF (RFC 2863) define ifInOctetsy ifOutOctetscontabiliza los bytes recibidos y transmitidos. Utilice contadores de alta capacidad de 64 bits en enlaces rápidos cuando estén disponibles.
SNMP muestra el volumen de tráfico, pero no siempre indica qué aplicaciones o dispositivos lo generaron. NetFlow, IPFIX, sFlow o jFlow permiten añadir direcciones IP de origen/destino, puertos, protocolos y volúmenes de flujo. La captura de paquetes proporciona información más detallada, pero puede requerir mayor capacidad de almacenamiento y exponer información confidencial. Se recomienda utilizar SNMPv3 cuando sea compatible y restringir el acceso a la monitorización.
Herramientas de monitoreo de red para evaluar
SolarWinds Network Performance Monitor realiza un seguimiento de la utilización de la interfaz, el estado de los dispositivos, las rutas, las alertas y las tendencias de rendimiento en los entornos de red.
ManageEngine OpManager proporciona monitorización de dispositivos e interfaces, visibilidad del tráfico, detección e informes; las capacidades adicionales de análisis de flujo dependen de los componentes seleccionados.
Paessler PRTG combina la monitorización de la interfaz SNMP con protocolos de flujo y alertas de ancho de banda configurables.
Compare la compatibilidad con dispositivos, los protocolos, la retención, las alertas, la implementación y la cantidad de interfaces o métricas que necesita. SNMP muestra el ancho de banda total; los datos de flujo ayudan a identificar qué lo consume. La monitorización por sí sola no bloquea el tráfico.
Salida en seguridad de datos
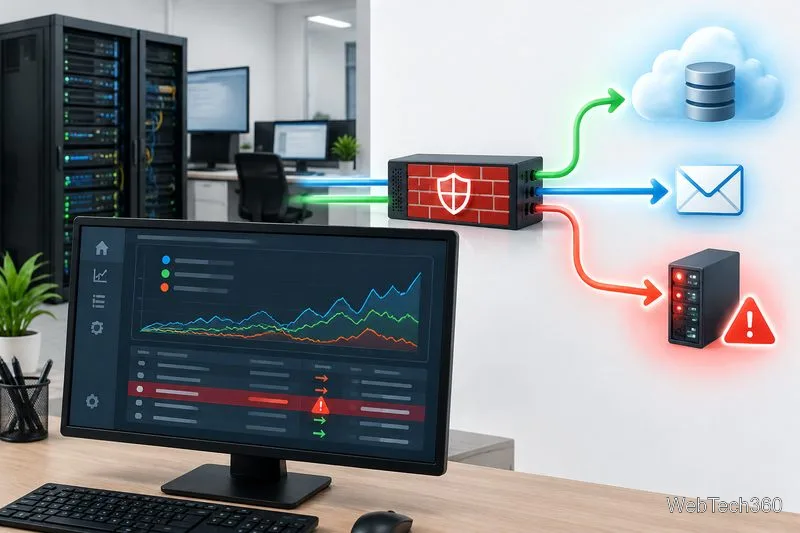
El tráfico saliente es normal; el riesgo reside en la fuga de datos no autorizada , como el envío de archivos confidenciales a correos electrónicos personales, servicios en la nube no autorizados o servidores externos sospechosos. Una carga de gran volumen por sí sola no demuestra una brecha de seguridad. Busque un destino nuevo, un volumen inusual, una aplicación o cuenta desconocida, actividad fuera del horario laboral o una transferencia que difiera de la configuración habitual de la organización.
La monitorización del tráfico de salida resulta más útil cuando los destinos y patrones de transferencia inusuales desencadenan una investigación.
Utilice controles por capas en lugar de depender de un único panel de control:
Definir la política: enumerar los servicios aprobados, clasificar los datos confidenciales y explicar las normas para compartirlos.
Restrinja el acceso saliente: utilice reglas de firewall, puertas de enlace web seguras o filtrado DNS para limitar los destinos y servicios innecesarios.
Recopilar registros: correlacionar eventos de firewall, punto final, identidad, nube y acceso a archivos; alertar sobre desviaciones significativas del tráfico normal.
Proteja los datos confidenciales: considere la prevención de pérdida de datos (DLP) y los controles de los puntos finales para las cargas, copias y medios extraíbles. Pruebe las políticas para evitar interrupciones en el trabajo legítimo.
Dónde encajan las herramientas SIEM
Una plataforma de gestión de información y eventos de seguridad (SIEM) centraliza los registros y correlaciona los eventos para que los analistas puedan investigar posibles robos de datos o cuentas comprometidas. Complementa, pero no reemplaza, las reglas de firewall, la prevención de pérdida de datos (DLP) ni la protección de endpoints. Algunas opciones son SolarWinds Security Event Manager , Splunk Enterprise Security y ManageEngine Log360 . Compare las características, las licencias, el volumen de datos y la retención actuales.
Una lista de verificación rápida
Anote el límite exacto: host, interfaz, subred, firewall o recurso en la nube.
Confirma qué entiende la herramienta por entrada/salida, recibido/enviado y Rx/Tx.
Análisis del tráfico base por dirección, destino, protocolo, hora y proceso de negocio.
Configura alertas útiles y define quién las investiga.
Pruebe las restricciones de salida tanto para los flujos de trabajo aprobados como para los destinos no autorizados.
En resumen: ingress significa “entrada” y egress significa “salida”, pero solo después de identificar por dónde entra o sale el tráfico. Utilice contadores de interfaz y datos de flujo para comprender el rendimiento y, a continuación, correlacione la actividad saliente con los registros de identidad, punto final y aplicación para investigar los riesgos de seguridad.