Accueil
» ADMINISTRATEUR RÉSEAU
»
6 outils de surveillance réseau Linux pour les périphériques, les hôtes et le trafic
6 outils de surveillance réseau Linux pour les périphériques, les hôtes et le trafic
Choisir un outil de supervision réseau Linux commence par définir vos besoins. Pour les commutateurs et routeurs multi-constructeurs, LibreNMS ou Zabbix sont des solutions à considérer. Prometheus avec SNMP Exporter s'intègre à un pipeline de métriques personnalisé ; Cacti privilégie les graphiques ; Nagios Core utilise des plugins pour les contrôles de service ; Netdata fournit des métriques détaillées des hôtes Linux.
Tableau de bord conceptuel présentant les vues d'interface courantes : sens du trafic, état des liens et erreurs.
Quelles mesures de surveillance du réseau
La surveillance peut concerner les périphériques réseau, les hôtes Linux ou les flux de trafic. Le protocole SNMP est couramment utilisé pour les commutateurs et les routeurs ; les agents et les exportateurs collectent les métriques des hôtes. NetFlow, sFlow et IPFIX permettent d'identifier les sources de trafic et les échanges, tandis que les compteurs d'interface ne rendent compte que du volume.
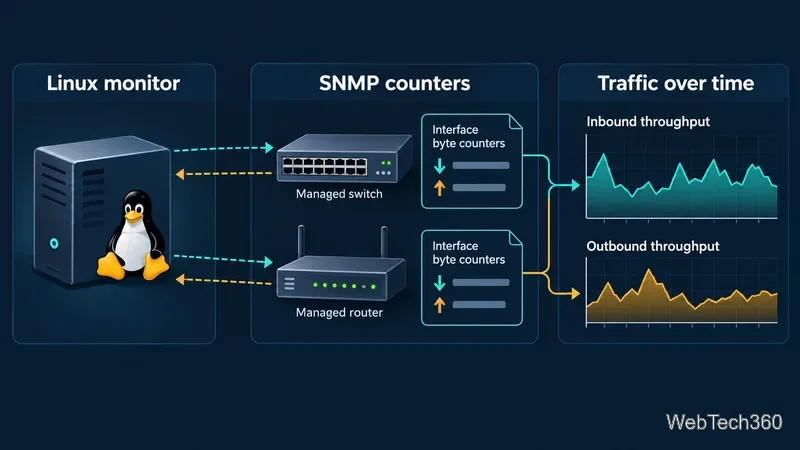
Les compteurs d'octets de l'interface SNMP sont cumulatifs. Pour estimer le débit binaire, soustrayez la valeur précédente de la valeur actuelle, multipliez par huit et divisez par le nombre de secondes écoulées. Il s'agit d'une moyenne calculée sur l'intervalle d'interrogation, ce qui permet d'atténuer les pics de débit. Des intervalles plus courts permettent d'obtenir des données plus précises, mais augmentent également la charge de travail liée à l'interrogation et au stockage.
L'interrogation SNMP lit les compteurs d'interface des périphériques réseau ; la variation entre les interrogations donne une estimation du débit de trafic.
Les versions 1 et 2c du protocole SNMP envoient les chaînes de communauté sans chiffrement. Lorsque cela est possible, utilisez SNMPv3 avec authentification et confidentialité, et limitez l'interrogation au réseau surveillé. Consultez la documentation de l'exportateur SNMP et la spécification de sécurité SNMPv3 de l'IETF .
Six outils de surveillance réseau Linux à considérer
Ces outils se recoupent, mais diffèrent en termes de couverture des appareils, de niveau de détail et d'effort de configuration.
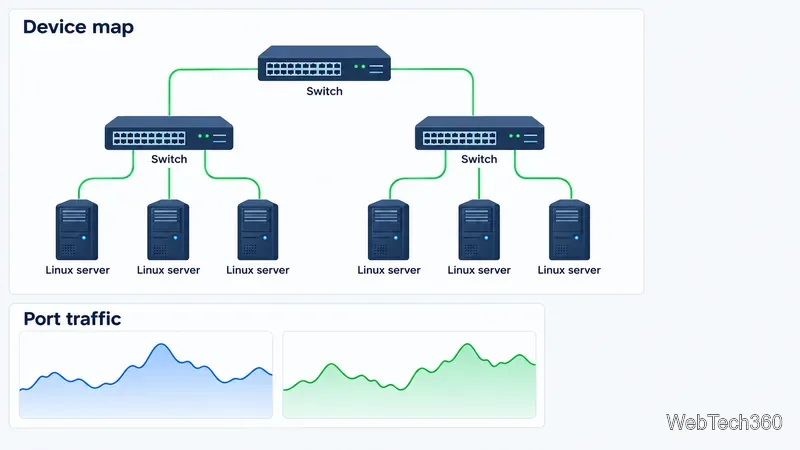
Une carte conceptuelle des périphériques et une vue du trafic, éléments de base communs aux tableaux de bord d'exploitation du réseau.
1. LibreNMS : idéal pour la découverte des périphériques réseau
LibreNMS se concentre sur le matériel réseau, avec la découverte automatique, les alertes, les métriques des périphériques et des ports, et l'interrogation distribuée. C'est un excellent point de départ pour les commutateurs et routeurs multi-constructeurs. Consultez sa liste de fonctionnalités et son guide de découverte pour vos périphériques ; la découverte nécessite un matériel accessible et des identifiants SNMP valides.
2. Zabbix : idéal pour une infrastructure centralisée dans un seul système
Zabbix combine la surveillance SNMP des périphériques avec des contrôles basés sur des agents pour les serveurs, applications et services Linux. Ses modèles, règles de découverte, déclencheurs et tableaux de bord lui confèrent une grande polyvalence, mais sa configuration nécessite une planification. Consultez son guide SNMP et sa documentation sur la découverte du réseau .
3. Prometheus avec exportateur SNMP : idéal pour les pipelines de métriques personnalisés
Prometheus collecte des métriques de séries temporelles auprès d'exportateurs. L'exportateur SNMP met les données des périphériques réseau à la disposition de Prometheus ; l'exportateur de nœuds fournit les métriques des hôtes Linux, telles que les compteurs d'interface. Cette architecture flexible convient aux équipes maîtrisant les requêtes et la configuration des métriques. Il ne s'agit pas d'une console réseau prête à l'emploi : vous choisissez les exportateurs, configurez la collecte des données et ajoutez des tableaux de bord selon vos besoins. Consultez le guide de l'exportateur de nœuds et le projet de l'exportateur SNMP .
4. Cactus : idéal pour les graphiques simples à long terme
Cacti collecte des données et les transforme en graphiques. Il interroge les périphériques SNMP et utilise des modèles pour les diagrammes d'interface et les comparaisons historiques. Privilégiez-le lorsque la visualisation graphique est essentielle ; il ne s'agit pas d'une plateforme d'alerte tout-en-un. Consultez le guide de création de graphiques réseau et les paramètres du module d'interrogation .
5. Nagios Core : idéal pour les contrôles de service personnalisables
Nagios Core fonctionne sous Linux et exécute des plugins pour contrôler les hôtes et les services. Ajoutez les plugins nécessaires pour vérifier l'accessibilité, les points de terminaison d'application ou les requêtes SNMP. Son utilisation est manuelle : vous configurez vous-même les contrôles et ajoutez éventuellement des graphiques. Privilégiez-le pour des vérifications d'état explicites plutôt que pour des graphiques de topologie et de trafic automatiques. Consultez la présentation de Core et la documentation des plugins .
6. Netdata : idéal pour les métriques détaillées des hôtes Linux
Netdata offre une visibilité détaillée des hôtes Linux, incluant la bande passante par interface, l'état et les métriques d'erreur. Sa documentation complète sur la surveillance réseau couvre également les périphériques SNMP, la topologie et les sources de flux lorsqu'elles sont configurées. Commencez par le guide des interfaces réseau et la présentation de la surveillance réseau .
Choisissez l'outil qui correspond à votre tâche de surveillance.
Dispositifs réseau : LibreNMS pour la découverte ; Zabbix si vous avez également besoin de contrôles de serveurs et de services.
Séries temporelles personnalisées : exportateurs Prometheus ; choisissez Netdata pour une vue hôte davantage axée sur l’agent.
Graphiques d'interface historiques : Cactus.
Contrôles de disponibilité basés sur des plugins : Nagios Core.
Avant de déployer
Confirmez quels périphériques, interfaces et indicateurs sont concernés, et vérifiez si des MIB ou des modèles de fournisseur sont nécessaires.
Utilisez des identifiants SNMP en lecture seule et limitez l'interrogation aux hôtes de surveillance approuvés.
Choisissez les intervalles d'interrogation et la durée de conservation des données en fonction de vos besoins en capacité ; des intervalles plus longs peuvent masquer de brèves pointes.
Définissez des seuils d'alerte en fonction du trafic normal et acheminez les alertes vers une personne capable d'y répondre.