Entrée vs. Sortie : Quelle est la différence en matière de mise en réseau ?
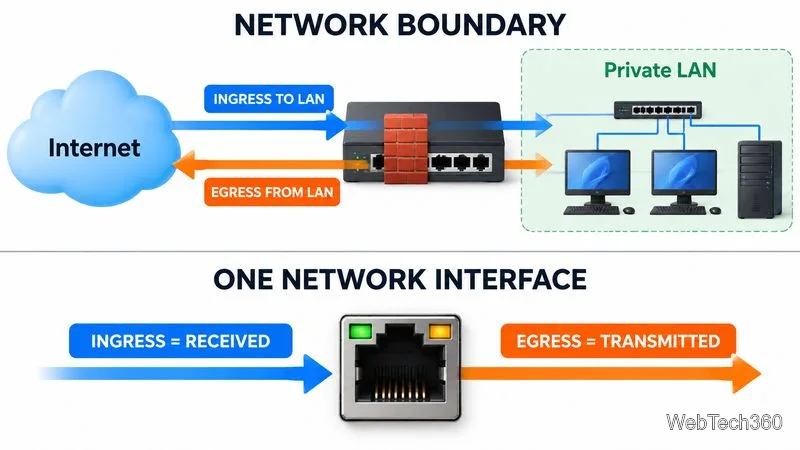
Le trafic entrant correspond au trafic réseau qui pénètre dans un réseau, un périphérique ou une interface définie ; le trafic sortant correspond au trafic qui en sort. Ces termes sont relatifs au point de mesure et ne constituent pas des étiquettes permanentes apposées à un paquet. Une requête d'un ordinateur portable vers un service cloud représente un trafic sortant du réseau de l'ordinateur portable ou du réseau de l'entreprise et un trafic entrant vers le service cloud. Pour les règles de pare-feu, les plateformes cloud définissent généralement le trafic entrant comme les paquets qui pénètrent dans une cible et le trafic sortant comme les paquets qui en sortent. Consultez la définition du trafic entrant et sortant de Google Cloud .
À la limite du réseau local, le trafic entrant dans le réseau privé est appelé trafic entrant ; le trafic sortant est appelé trafic sortant.
Entrée et sortie en un coup d'œil
Terme
Signification relative à la limite choisie
Exemple
Entrée
Entrant ; reçu par la cible
Une connexion arrivant à un serveur web ou à une machine virtuelle cloud
Sortie
Sortant ; envoyé depuis la cible
Un ordinateur portable télécharge un fichier vers un espace de stockage cloud
Pourquoi le point de vue est important
Imaginez un employé ouvrant un site web. La requête quitte son ordinateur portable et le réseau local de l'entreprise ; il s'agit donc d'une requête sortante. Lorsqu'elle atteint la passerelle de l'entreprise, le paquet y entre par son interface réseau et en sort par son interface Internet. Sur le serveur du site web, la même requête est une requête entrante. La réponse emprunte le chemin inverse.
C'est pourquoi les outils réseau peuvent afficher les entrées/sorties , les données reçues/envoyées ou Rx/Tx plutôt que simplement le trafic entrant et sortant. La valeur « entrée » d'un tableau de bord décrit généralement le trafic reçu par l'interface spécifique mesurée, et non nécessairement le trafic entrant dans l'ensemble de votre organisation. Vérifiez toujours si le contexte concerne un hôte, une interface, un sous-réseau, un pare-feu, une ressource cloud ou le réseau entier.
L'entrée et la sortie dépendent de la limite : une vue au niveau du réseau diffère d'une vue à interface unique.
Comment surveiller les entrées et les sorties
Les logiciels de surveillance réseau collectent les compteurs d'interface, le débit, les erreurs et les paquets rejetés, la latence et la disponibilité des périphériques. Le protocole SNMP (Simple Network Management Protocol) interroge généralement les commutateurs, routeurs, pare-feu et serveurs compatibles. La spécification MIB du groupe Interfaces de l'IETF (RFC 2863) définit ifInOctetsles ifOutOctetscompteurs d'octets reçus et transmis. Utilisez des compteurs 64 bits haute capacité sur les liaisons rapides lorsqu'elles sont disponibles.
SNMP indique le volume de trafic, mais pas toujours les applications ou les points de terminaison qui l'ont généré. NetFlow, IPFIX, sFlow ou jFlow peuvent ajouter les adresses IP source et destination, les ports, les protocoles et les volumes de flux. La capture de paquets fournit des informations plus détaillées, mais peut nécessiter davantage d'espace de stockage et exposer des données sensibles. Privilégiez SNMPv3 lorsqu'il est disponible et limitez l'accès à la surveillance.
Outils de surveillance réseau à évaluer
SolarWinds Network Performance Monitor surveille l'utilisation des interfaces, l'état des périphériques, les chemins d'accès, les alertes et les tendances de performance dans les environnements réseau.
ManageEngine OpManager assure la surveillance des périphériques et des interfaces, la visibilité du trafic, la découverte et la génération de rapports ; des fonctionnalités d’analyse de flux supplémentaires dépendent des composants sélectionnés.
Paessler PRTG combine la surveillance des interfaces SNMP avec les protocoles de flux et les alertes de bande passante configurables.
Comparez la compatibilité des périphériques, les protocoles, la durée de conservation, les alertes, le déploiement et le nombre d'interfaces ou de métriques nécessaires. Le protocole SNMP indique la bande passante globale ; les données de flux permettent d'identifier les éléments qui la consomment. La surveillance seule ne bloque pas le trafic.
Sortie dans la sécurité des données
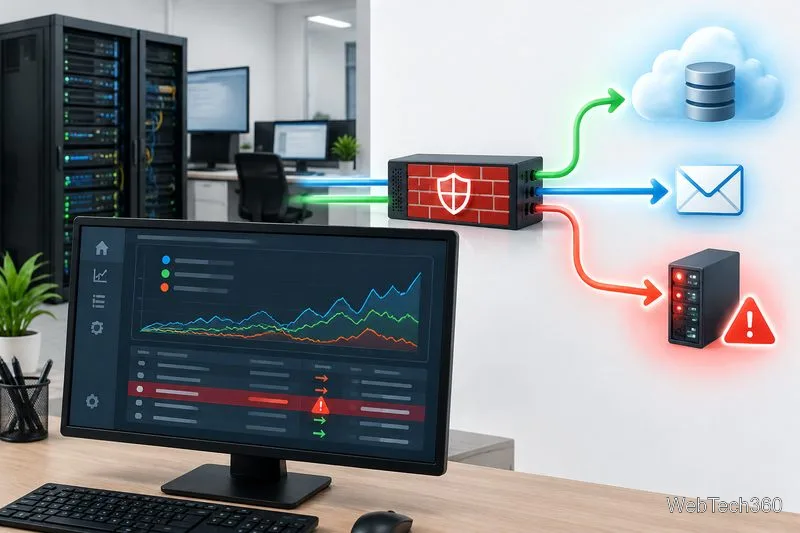
Le trafic sortant est normal ; le risque réside dans la sortie non autorisée de données , comme l’envoi de fichiers sensibles vers une adresse e-mail personnelle, un service cloud non autorisé ou un serveur externe suspect. Un volume important de transferts ne constitue pas à lui seul une preuve de violation de données. Recherchez une nouvelle destination, un volume inhabituel, une application ou un compte inconnu, une activité en dehors des heures de bureau ou un transfert différent des habitudes de l’organisation.
La surveillance du trafic sortant est particulièrement utile lorsque des destinations et des schémas de transfert inhabituels déclenchent une enquête.
Utilisez des commandes à plusieurs niveaux plutôt que de vous fier à un seul tableau de bord :
Définir la politique : lister les services approuvés, classer les données sensibles et expliquer les règles de partage.
Limitez l'accès sortant : utilisez des règles de pare-feu, des passerelles Web sécurisées ou le filtrage DNS pour limiter les destinations et les services inutiles.
Collecter les journaux : corréler les événements de pare-feu, de point de terminaison, d’identité, de cloud et d’accès aux fichiers ; alerter sur les écarts significatifs par rapport au trafic normal.
Protégez les données sensibles : envisagez la prévention des pertes de données (DLP) et le contrôle des terminaux pour les chargements, les copies et les supports amovibles. Testez les politiques de sécurité afin d’éviter toute interruption des activités légitimes.
Où les outils SIEM trouvent leur place
Une plateforme de gestion des informations et des événements de sécurité (SIEM) centralise les journaux et met en corrélation les événements afin que les analystes puissent enquêter sur d'éventuels vols de données ou comptes compromis. Elle complète, sans toutefois les remplacer, les règles de pare-feu, la protection contre la perte de données (DLP) ou la protection des terminaux. Parmi les solutions disponibles, citons SolarWinds Security Event Manager , Splunk Enterprise Security et ManageEngine Log360 . Comparez les fonctionnalités, les licences, le volume de données et la durée de conservation.
Une liste de contrôle rapide
Indiquez la limite exacte : hôte, interface, sous-réseau, pare-feu ou ressource cloud.
Veuillez confirmer ce que l'outil entend par entrant/sortant, reçu/envoyé et Rx/Tx.
Trafic de référence par direction, destination, protocole, heure et processus métier.
Configurez des alertes utiles et définissez qui est chargé de les examiner.
Tester les restrictions de sortie par rapport aux flux de travail approuvés et aux destinations non autorisées.
En résumé : « ingress » signifie « entrée » et « egress » signifie « sortie », mais seulement après avoir identifié la nature du trafic entrant et sortant. Utilisez les compteurs d’interface et les données de flux pour analyser les performances, puis corrélez l’activité sortante avec les journaux d’identité, de points de terminaison et d’applications afin d’identifier les risques de sécurité.
(28) Commentaires
Eliott -
L'idée d'ingress et egress m'a toujours paru un peu floue, mais grâce à toi, je vois beaucoup plus clair. Merci
Pablo -
C'est bien de voir que beaucoup de gens s'intéressent à ces différences. C'est souvent négligé
Lucas -
C'est vraiment utile d'apprendre la différence, surtout dans un monde où la connectivité est essentielle pour tout le monde
Duy Sinh 6789 -
J’ai une question ! Si on parle de sécurité des données, comment cela affecte-t-il l'ingress et l'egress
Jules -
Merci pour cet article bien écrit ! J'aimerais en savoir plus sur l'impact de l'egress sur la sécurité des informations.
Remi -
C’est bien de rappeler que l’ingress et l’egress sont cruciaux pour la performance du réseau. Quelle clarté
Celeste -
Il me semble que c'est une excellente base pour ceux qui veulent comprendre les architectures réseau. Partagez plus d'articles comme celui-ci !
Inès -
Les termes techniques comme ingress et egress peuvent être intimidants. Merci de les expliquer de manière simple
Romain -
Pour ceux qui cherchent à approfondir, des livres ou des guides en ligne existents ? Je suis preneur de recommandations
Amandine -
C'est incroyable à quel point ces concepts peuvent changer notre compréhension du réseau. Continuez à écrire !
Sophie -
Merci pour cet article ! J'ai enfin compris comment ces termes sont utilisés dans le domaine de l'informatique
Quang vn -
@Duy Sinh 6789, ça dépend vraiment des systèmes utilisés pour contrôler ces flux de données. Tu parles de sécurité en IT, non
Elise -
Je suis d'accord que c'est un sujet souvent négligé, mais tellement essentiel pour le bon fonctionnement des systèmes
Flore -
L'article était vraiment enrichissant. En tant que novice, j'apprécie la simplicité avec laquelle tu as abordé le sujet
Louise -
De belles explications, mais j'aimerais voir des études de cas réels. Ça pourrait illustrer encore mieux tes propos !
Nicolas -
Le sujet est complexe, mais tellement crucial pour les professionnels de l'informatique. Merci pour ces éclaircissements
Hương Đà Nẵng -
Je ne savais pas que l'egress et l'ingress avaient autant d'importance dans le contexte du réseau. Merci pour cette révélation
Olivier -
J'adore le fait que tu aies inclus des exemples concrets pour illustrer la différence. Ça aide beaucoup à la compréhension
Phúc IT -
Mon ami me parle souvent de cette différence, mais je ne savais pas que ça pouvait avoir un impact aussi significatif sur la performance du réseau
Matthieu -
Je vois que ce sujet suscite beaucoup de discussions ! Est-ce que vous pensez que cela devrait être enseigné en classe
Manon -
Bravo pour l'article ! Vous avez réussi à rendre un sujet technique accessible à tous. J'adore !
Thùy Linh -
Super article ! J'avais toujours du mal à comprendre la différence entre ingress et egress. Merci pour ces éclaircissements
Juliette -
Wow, je viens de découvrir que l'ingress et l'egress ne se limitent pas seulement au réseau mais aussi à d'autres secteurs ! Éclaircissant
Mèo con -
Les exemples que tu as utilisés sont très clairs ! Ça aide beaucoup à saisir le concept. Bravo !
Linh mèo -
C'est vraiment intéressant ! Est-ce que cela s'applique aussi à d'autres domaines comme le réseau informatique ?
Alexandre -
Une petite question pour les experts : comment l'apprentissage supervisé pourrait influencer l'ingress et l'egress des données
Hương KT -
Il est essentiel de comprendre cela dans le cadre de la gestion des réseaux, surtout quand on parle de trafic réseau. Bien joué !
Bianca -
Je suis tellement contente d'avoir trouvé cet article, il m'aide à préparer un projet sur la gestion des flux. Milles mercis










Eliott -
L'idée d'ingress et egress m'a toujours paru un peu floue, mais grâce à toi, je vois beaucoup plus clair. Merci
Pablo -
C'est bien de voir que beaucoup de gens s'intéressent à ces différences. C'est souvent négligé
Lucas -
C'est vraiment utile d'apprendre la différence, surtout dans un monde où la connectivité est essentielle pour tout le monde
Duy Sinh 6789 -
J’ai une question ! Si on parle de sécurité des données, comment cela affecte-t-il l'ingress et l'egress
Jules -
Merci pour cet article bien écrit ! J'aimerais en savoir plus sur l'impact de l'egress sur la sécurité des informations.
Remi -
C’est bien de rappeler que l’ingress et l’egress sont cruciaux pour la performance du réseau. Quelle clarté
Celeste -
Il me semble que c'est une excellente base pour ceux qui veulent comprendre les architectures réseau. Partagez plus d'articles comme celui-ci !
Inès -
Les termes techniques comme ingress et egress peuvent être intimidants. Merci de les expliquer de manière simple
Romain -
Pour ceux qui cherchent à approfondir, des livres ou des guides en ligne existents ? Je suis preneur de recommandations
Amandine -
C'est incroyable à quel point ces concepts peuvent changer notre compréhension du réseau. Continuez à écrire !
Sophie -
Merci pour cet article ! J'ai enfin compris comment ces termes sont utilisés dans le domaine de l'informatique
Quang vn -
@Duy Sinh 6789, ça dépend vraiment des systèmes utilisés pour contrôler ces flux de données. Tu parles de sécurité en IT, non
Elise -
Je suis d'accord que c'est un sujet souvent négligé, mais tellement essentiel pour le bon fonctionnement des systèmes
Flore -
L'article était vraiment enrichissant. En tant que novice, j'apprécie la simplicité avec laquelle tu as abordé le sujet
Louise -
De belles explications, mais j'aimerais voir des études de cas réels. Ça pourrait illustrer encore mieux tes propos !
Nicolas -
Le sujet est complexe, mais tellement crucial pour les professionnels de l'informatique. Merci pour ces éclaircissements
Hương Đà Nẵng -
Je ne savais pas que l'egress et l'ingress avaient autant d'importance dans le contexte du réseau. Merci pour cette révélation
Olivier -
J'adore le fait que tu aies inclus des exemples concrets pour illustrer la différence. Ça aide beaucoup à la compréhension
Phúc IT -
Mon ami me parle souvent de cette différence, mais je ne savais pas que ça pouvait avoir un impact aussi significatif sur la performance du réseau
Matthieu -
Je vois que ce sujet suscite beaucoup de discussions ! Est-ce que vous pensez que cela devrait être enseigné en classe
Manon -
Bravo pour l'article ! Vous avez réussi à rendre un sujet technique accessible à tous. J'adore !
Thùy Linh -
Super article ! J'avais toujours du mal à comprendre la différence entre ingress et egress. Merci pour ces éclaircissements
Juliette -
Wow, je viens de découvrir que l'ingress et l'egress ne se limitent pas seulement au réseau mais aussi à d'autres secteurs ! Éclaircissant
Mèo con -
Les exemples que tu as utilisés sont très clairs ! Ça aide beaucoup à saisir le concept. Bravo !
Linh mèo -
C'est vraiment intéressant ! Est-ce que cela s'applique aussi à d'autres domaines comme le réseau informatique ?
Alexandre -
Une petite question pour les experts : comment l'apprentissage supervisé pourrait influencer l'ingress et l'egress des données
Hương KT -
Il est essentiel de comprendre cela dans le cadre de la gestion des réseaux, surtout quand on parle de trafic réseau. Bien joué !
Bianca -
Je suis tellement contente d'avoir trouvé cet article, il m'aide à préparer un projet sur la gestion des flux. Milles mercis