6 serveurs Syslog gratuits à essayer pour la journalisation centralisée
Si vous souhaitez centraliser les journaux de votre routeur, pare-feu, serveur et application sans investir dans une plateforme commerciale, plusieurs solutions gratuites et performantes existent. Le choix de la solution idéale dépend de vos besoins : un simple récepteur, une interface graphique conviviale pour Windows ou une suite complète de gestion et de recherche de journaux. Nos recommandations actuelles sont : ManageEngine EventLog Analyzer Free, PRTG Freeware, Graylog Open, rsyslog, syslog-ng Open Source Edition et NXLog Community Edition .
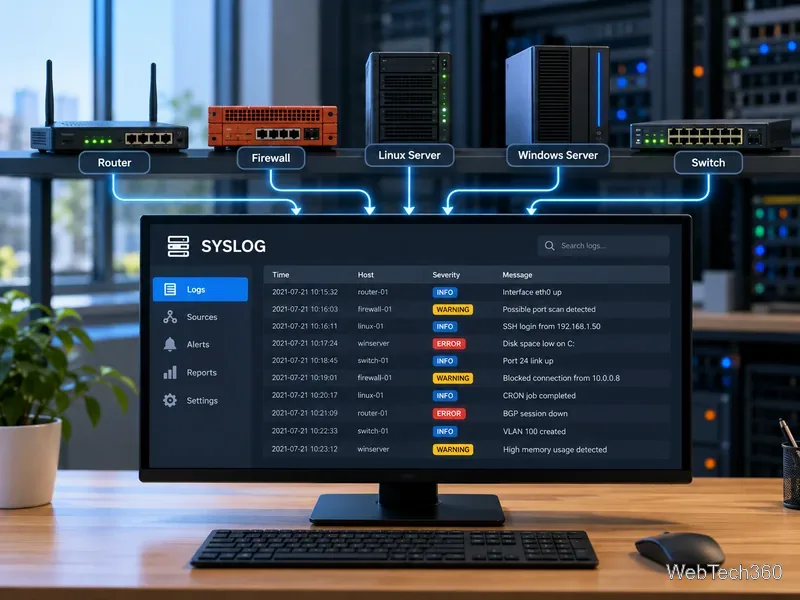
La centralisation des journaux système permet aux périphériques d'infrastructure d'alimenter un flux d'événements unique et consultable, au lieu de laisser les journaux dispersés sur différents systèmes.
Que fait réellement un serveur syslog ?
Syslog est une méthode standard pour envoyer des notifications d'événements d'un système à un autre. Le format de message moderne est défini dans la RFC 5424. Un collecteur central reçoit ces messages, les stocke ou les transfère, et peut y ajouter des fonctionnalités de recherche, de filtrage, des tableaux de bord ou des alertes.
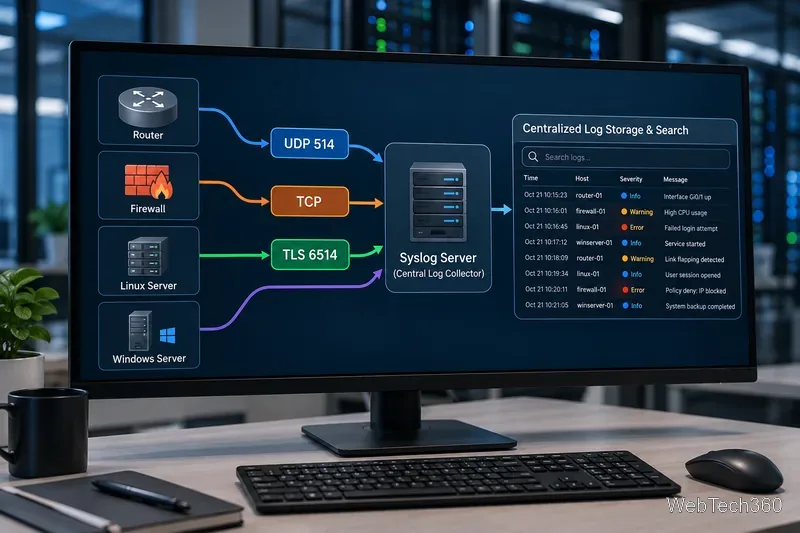
Le protocole de transport est également important. Les déploiements traditionnels utilisent souvent UDP en raison de sa simplicité, mais UDP ne garantit pas la livraison des messages. TCP est plus fiable, tandis que la RFC 5425 définit syslog sur TLS et désigne le port TCP 6514 comme port par défaut pour ce transport sécurisé. En production, privilégiez TCP ou TLS si vos périphériques et votre collecteur les prennent en charge.
Le journal des événements Windows est différent de syslog. Si vous avez besoin d'intégrer les événements Windows dans le même flux de traitement, choisissez un produit capable de collecter directement les journaux Windows ou utilisez un agent qui les convertit et les transfère.
Les 6 meilleurs serveurs et collecteurs syslog gratuits
Outil
Offre gratuite
Idéal pour
ManageEngine EventLog Analyzer
Jusqu'à 5 sources de logs
Petit laboratoire basé sur une interface graphique
Paessler PRTG
100 capteurs gratuits à vie
Syslog et surveillance du réseau
Graylog Open
Édition gratuite et autogérée, sans limite de volume d'ingestion
Recherche, tableaux de bord et alertes
rsyslog
Source ouverte
Serveur ou relais Linux léger
syslog-ng OSE
Source ouverte
Analyse et routage flexibles
Édition communautaire NXLog
Édition libre et open source
Collecte et transfert multiplateformes
1. ManageEngine EventLog Analyzer (gratuit)
EventLog Analyzer est un point de départ pratique si vous préférez une interface web à la modification de fichiers de configuration. Son édition gratuite prend en charge jusqu'à cinq sources de journaux et est valable indéfiniment. Elle inclut la collecte centralisée des journaux, les rapports de conformité et l'analyse forensique des journaux, mais les fonctionnalités avancées de corrélation en temps réel et d'alerte sont réservées aux éditions payantes.
2. Logiciel gratuit Paessler PRTG
PRTG est avant tout une plateforme de surveillance réseau, mais son capteur Syslog Receiver permet de collecter et d'analyser les messages syslog. La version gratuite inclut 100 capteurs à vie, ce qui la rend idéale pour un laboratoire personnel ou un petit environnement nécessitant également la surveillance des requêtes ping, SNMP, de la bande passante ou des serveurs. Une limitation importante : le capteur Syslog Receiver actuel ne prend en charge que le protocole UDP.
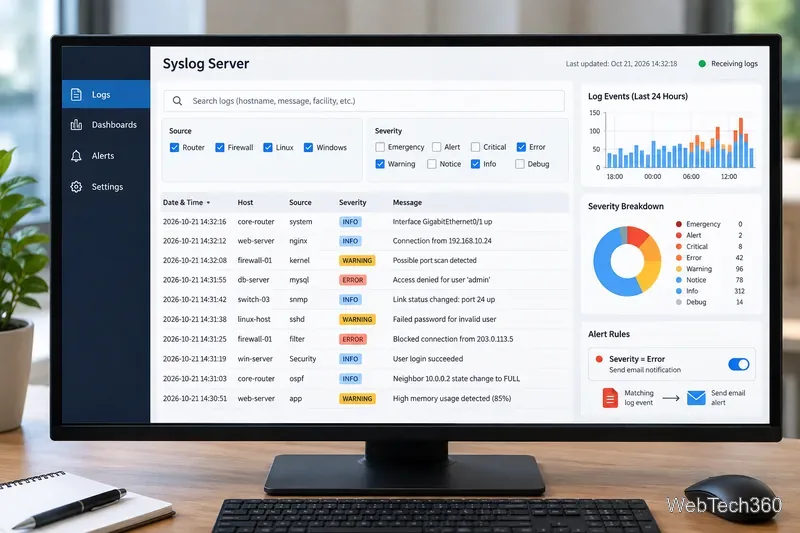
Un collecteur basé sur une interface graphique peut faciliter la recherche, le filtrage par gravité, la visualisation et l'intégration des événements bruts dans les flux de travail d'alerte.
3. Graylog Open
Graylog Open est une plateforme de gestion des logs beaucoup plus complète. Graylog affirme que son édition Open est gratuite à vie, sans limite d'ingestion quotidienne ni de volume, et inclut la collecte, la recherche, les tableaux de bord et les alertes. Ses entrées syslog prennent en charge les protocoles TCP et UDP, ce qui en fait un excellent choix pour expérimenter un flux de travail de type SIEM plutôt qu'un simple récepteur. En contrepartie, vous devez gérer vous-même la pile logicielle sous-jacente.
4. rsyslog
rsyslog est l'une des solutions les plus pratiques pour Linux. Ce framework de journalisation modulaire et performant peut recevoir les flux syslog via UDP ou TCP, router les messages selon des règles, écrire dans des fichiers et transférer des données vers d'autres systèmes. Les entrées TCP peuvent également utiliser TLS grâce au pilote de flux réseau approprié. Dépourvu d'interface utilisateur sophistiquée, rsyslog est idéal pour une utilisation en tant que serveur léger, relais ou composant de pipeline.
5. syslog-ng édition Open Source
syslog-ng Open Source Edition est une autre solution open source éprouvée pour la journalisation centralisée. Elle permet de collecter, analyser, classer, réécrire, filtrer et acheminer les journaux vers de nombreuses destinations. Sa documentation actuelle inclut des configurations pour les rôles de client, de serveur et de relais ; elle est donc particulièrement utile pour comprendre comment construire un pipeline de journalisation flexible, plutôt que de simplement installer une application graphique.
Les collecteurs Syslog peuvent recevoir les journaux via différents protocoles de transport ; TLS protège le trafic en transit, tandis que UDP reste simple mais ne garantit pas la livraison.
6. Édition communautaire NXLog
NXLog Community Edition est un collecteur open source gratuit pour Windows et GNU/Linux. Il peut recevoir des données de journalisation via UDP et TCP, analyser les journaux système (syslog), collecter les données du journal des événements Windows et transférer les événements vers d'autres plateformes. Il est particulièrement utile lorsqu'un agent léger ou une technologie de collecte est nécessaire pour une utilisation sur différents systèmes d'exploitation, même s'il ne constitue pas à lui seul un tableau de bord analytique complet.
Quel serveur syslog gratuit choisir ?
Pour le laboratoire d'interface graphique le plus simple : ManageEngine EventLog Analyzer.
Pour la journalisation système et la surveillance réseau : PRTG Freeware.
Pour des tableaux de bord consultables et une suite de gestion des journaux plus complète : Graylog Open.
Pour un récepteur ou relais Linux léger : rsyslog.
Pour l'analyse et le routage open source avancés : syslog-ng OSE.
Pour la collection Windows et Linux avec une seule famille d'agents : NXLog Community Edition.
Pourquoi Kiwi Syslog Server ne figure plus sur cette liste gratuite
Les versions précédentes de cet article recommandaient SolarWinds Kiwi Syslog Server Free Edition. SolarWinds indique actuellement que cette version gratuite sera bientôt disponible , mais la version téléchargeable proposée est une version d'essai entièrement fonctionnelle de 14 jours. N'étant pas encore disponible en téléchargement gratuit permanent, nous ne l'avons pas incluse dans la liste des six outils gratuits mentionnés précédemment. Vous pouvez vérifier son statut actuel sur la page officielle de Kiwi Syslog Server .