Les 7 meilleurs outils WSUS pour la gestion des mises à jour et le dépannage
Choisissez un outil WSUS en fonction du besoin que vous souhaitez combler : approbations de routine, contrôle des déploiements en entreprise, couverture des solutions tierces ou tâches à distance. Cette sélection comprend des utilitaires Microsoft et des solutions commerciales équivalentes, et est organisée par cas d’utilisation, et non selon un classement basé sur des critères pratiques.
WSUS reste disponible dans les versions de Windows Server prises en charge, y compris la version 2025. Microsoft a abandonné son développement pour les nouvelles fonctionnalités, mais il reste pris en charge en production et bénéficie de mises à jour de sécurité et de qualité tout au long de son cycle de vie. Vérifiez les versions prises en charge de chaque composant avant le déploiement. Consultez la présentation de WSUS sur le site de Microsoft .
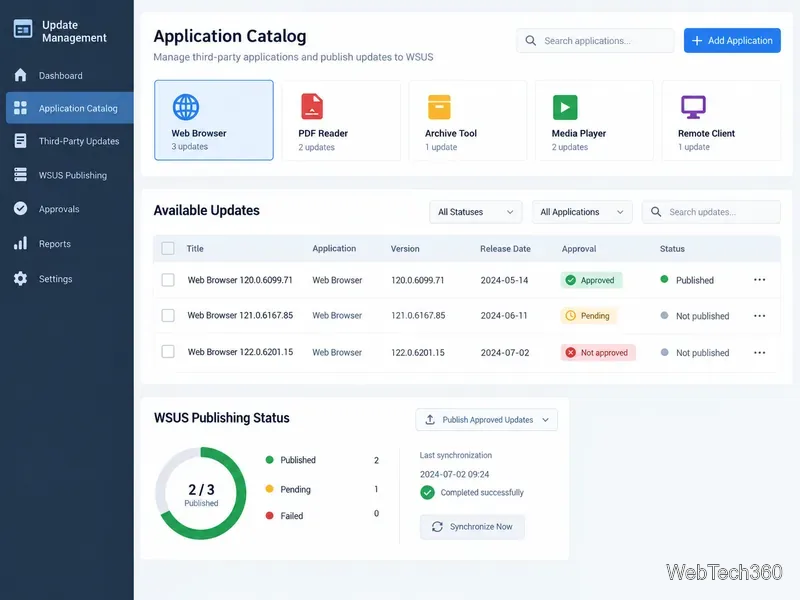
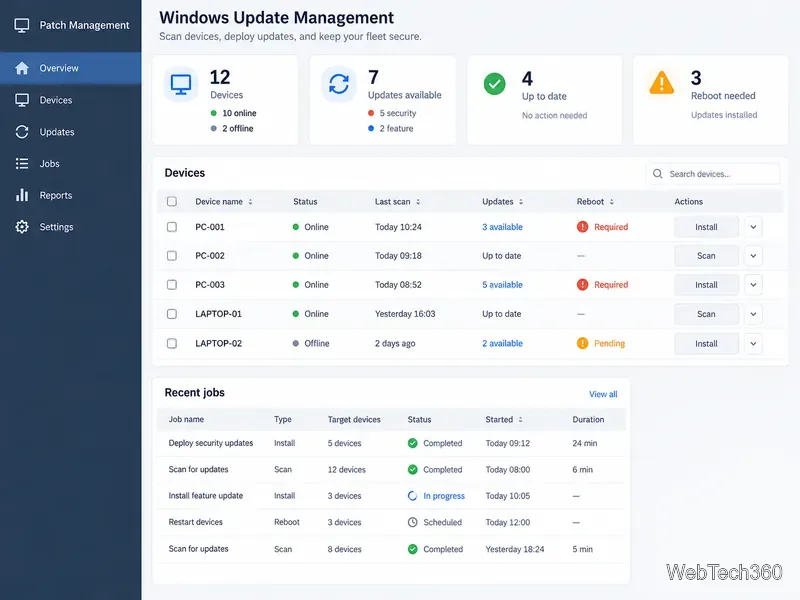
Les illustrations de l'interface sont des vues conceptuelles, et non des captures d'écran du produit.
Un flux de travail WSUS s'articule autour des approbations de mises à jour, des groupes cibles et de l'état des appareils.
Sept outils WSUS utiles
1. Console d'administration WSUS et PowerShell
Utilisez la console WSUS intégrée pour la synchronisation, les groupes d'ordinateurs, les approbations et les rapports. Le module PowerShell UpdateServices automatise l'administration courante. Invoke-WsusServerCleanupIl exécute les actions de nettoyage de la console avec des options de script, ce qui en fait un excellent point de départ pour les déploiements de petite et moyenne taille. Consultez la documentation de référence sur le nettoyage PowerShell .
2. Gestionnaire de configuration Microsoft
Configuration Manager convient aux environnements de grande taille nécessitant des déploiements progressifs et une vue de conformité. Son point de mise à jour logicielle (SUP) utilise WSUS pour les métadonnées et les analyses. Planifiez soigneusement la migration : Microsoft ne prend pas en charge l’installation d’un SUP sur un serveur déjà utilisé comme serveur WSUS autonome pour gérer directement les clients ; un serveur WSUS existant peut servir de source amont. Consultez la configuration requise pour le SUP .
3. Diagnostics de Microsoft WSUS et de l'agent Windows Update
Lorsque les clients cessent d'analyser ou de générer des rapports, le package de diagnostic de Microsoft peut collecter des informations pertinentes sur le système, IIS, les journaux d'événements, le registre et l'agent Windows Update. Il permet de rassembler des éléments de preuve pour le dépannage et l'assistance ; il ne s'agit pas d'une console de déploiement de correctifs et il ne faut pas le confondre avec un utilitaire de réparation automatique. Consultez le guide de diagnostic WSUS et de l'agent Windows Update de Microsoft pour comprendre les données collectées par le package.
4. Gestionnaire de correctifs SolarWinds
SolarWinds Patch Manager étend les fonctionnalités de WSUS et de Configuration Manager grâce à des mises à jour tierces, des packages personnalisés, des tâches à distance et des rapports de déploiement. Cette console commerciale convient aux équipes souhaitant un espace de gestion plus complet. La configuration requise pour la version 2026.2 mentionne WSUS sur Windows Server 2025 ; veuillez vérifier la compatibilité et les licences en vigueur avant tout achat.
Les éditeurs de correctifs tiers peuvent ajouter des mises à jour d'applications à un flux d'approbation WSUS.
5. ManageEngine Patch Connect Plus
Choisissez Patch Connect Plus lorsque le principal problème concerne les mises à jour d'applications tierces. ManageEngine documente la publication des correctifs tiers sur WSUS, où les administrateurs peuvent ensuite les approuver pour les groupes d'ordinateurs via la console WSUS. La configuration des certificats est essentielle : le fournisseur indique que les certificats d'éditeur approuvé et racine doivent être déployés sur les ordinateurs gérés afin que les clients puissent valider les mises à jour. Vérifiez la compatibilité actuelle des produits et la configuration serveur requise avant tout achat ; consultez le flux de travail de déploiement WSUS du fournisseur .
6. BatchPatch
BatchPatch exécute des analyses, des installations, des redémarrages, des scripts et des tâches planifiées sur les ordinateurs Windows. Il peut utiliser WSUS ou Windows Update/Microsoft Update. Le mode hors ligne utilise le catalogue d'analyses de Microsoft, qui, selon l'éditeur, ne contient pas toutes les mises à jour disponibles en ligne. Consultez la présentation des fonctionnalités et les notes relatives au mode hors ligne avant de l'utiliser sur des systèmes déconnectés.
Les outils de correction à distance aident les opérateurs à suivre l'état des analyses, des installations et des redémarrages sur l'ensemble des appareils.
7. Déploiement et inventaire PDQ
PDQ Deploy and Inventory facilite le ciblage des appareils et le déploiement de logiciels ou de packages sélectionnés, mais ne remplace pas la console WSUS. Le comportement de téléchargement de Windows Update varie selon le mode du produit ; PDQ recommande WSUS pour les mises à jour des autres produits Microsoft. Indiquez clairement la source des mises à jour afin d’éviter les conflits de stratégies. Consultez le guide de PDQ relatif à Windows Update .
Quel outil choisir ?
Pour la maintenance et le nettoyage réguliers de WSUS : utilisez la console native et PowerShell ; ajoutez les diagnostics Microsoft lorsqu’un client ou un serveur tombe en panne.
Pour les anneaux de déploiement d'entreprise et les rapports de conformité : évaluez Configuration Manager et planifiez sa conception SUP/WSUS avant de changer de serveur.
Pour les mises à jour d'applications tierces : comparez SolarWinds Patch Manager avec Patch Connect Plus, en vérifiant la couverture du catalogue, les certificats, les licences et la prise en charge du système d'exploitation.
Pour les interventions à distance ou les déploiements ponctuels : BatchPatch ou PDQ peuvent être utiles, mais documentez le service source des mises à jour pour chaque appareil.
Vérifiez les anciennes versions des utilitaires WSUS avant de les utiliser.
Certains outils présentés dans le récapitulatif initial de 2021 étaient de petits utilitaires de diagnostic ou communautaires, et non des produits d'entreprise maintenus. Ne présumez pas qu'un ancien téléchargement, tutoriel ou commande soit encore compatible avec les versions actuelles de Windows. Vérifiez l'éditeur, la signature du code, les systèmes d'exploitation pris en charge et l'état de maintenance avant tout déploiement. Microsoft indique notamment wuauclt.exe /detectnowque certains éléments sont supprimés et non pris en charge à partir de Windows Server 2025 ; consultez la liste des fonctionnalités obsolètes et supprimées . Privilégiez les recommandations de dépannage Microsoft les plus récentes et testez toute procédure de réparation sur un petit groupe avant une utilisation généralisée.
Pour la plupart des équipes, le point de départ idéal reste une configuration WSUS robuste, une politique d'approbation claire et des rapports clients précis. Il est conseillé d'ajouter un outil complémentaire pour combler un manque précis (couverture tierce, planification d'entreprise, diagnostics ou exécution à distance) et de veiller à ce que la source des mises à jour et le processus de restauration soient clairement définis.