Comment utiliser Nmap pour traceroute et lire le chemin réseau
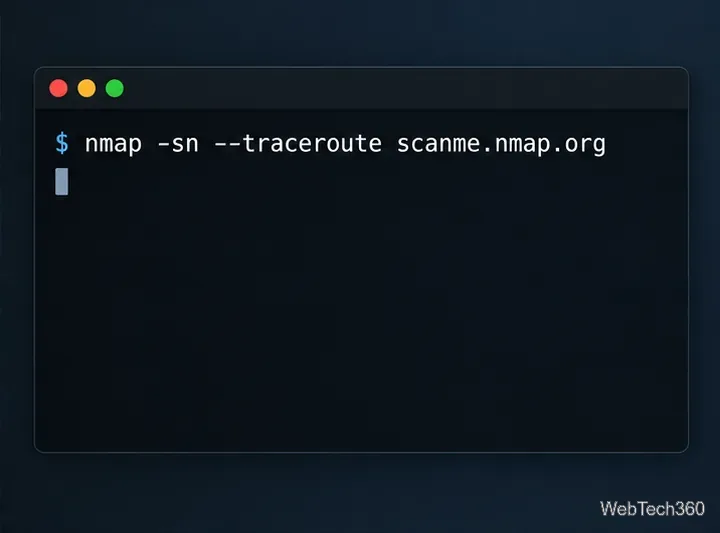
Pour utiliser Nmap avec traceroute, exécutez la commande suivante nmap -sn --traceroute scanme.nmap.org. L' -snoption `--traceroute` permet à Nmap de vérifier si l'hôte est actif sans effectuer --tracerouted'analyse de ports ; elle lui demande d'afficher la route vers un hôte répondant. Remplacez l'hôte d'exemple uniquement par un système dont vous êtes propriétaire, que vous administrez ou pour lequel vous disposez des autorisations d'analyse. Cette commande, qui ne couvre que le chemin, restreint le test à une analyse de ports par défaut de Nmap.
Un traceroute révèle les routeurs répondants entre l'ordinateur effectuant l'analyse et une destination.
Ce que Nmap traceroute affiche
Un traceroute estime le chemin réseau en envoyant des paquets avec différentes valeurs de TTL (durée de vie IP) ou de limite de sauts. Chaque routeur réduit cette valeur ; lorsqu'elle atteint zéro, un routeur peut renvoyer un message ICMP « Délai dépassé ». L'outil d'analyse utilise ces réponses pour identifier les sauts et mesurer le temps d'aller-retour (RTT). Le TTL compte les sauts, et non les secondes.
La méthode de Nmap diffère de celle des outils classiques tracerouteou de Windows tracert. Nmap effectue un traceroute après son analyse et utilise les résultats de cette analyse pour sélectionner un port et un protocole susceptibles d'atteindre la cible. Il initialise un TTL élevé et décompte, tandis que de nombreux outils de traceroute traditionnels commencent à un et incrémentent. Par conséquent, l'itinéraire affiché par Nmap est lié à l'analyse et aux sondes effectuées ; il ne s'agit pas d'une carte exhaustive de tous les itinéraires possibles ni du chemin de retour.
Exécuter un traceroute Nmap en quatre étapes
1. Installez Nmap et vérifiez qu'il fonctionne.
Téléchargez Nmap depuis la page officielle de téléchargement . Choisissez le programme d'installation pour Windows ou macOS, ou suivez les instructions d'installation officielles pour votre distribution Linux. Ouvrez l'invite de commandes, PowerShell, le terminal ou un shell Linux et saisissez la commande nmap --version. Si la commande est introuvable, terminez l'installation ou ajoutez Nmap à votre variable d'environnement PATH.
Certaines fonctions d'analyse et de traçage nécessitent des privilèges élevés pour la capture de paquets ou l'accès aux sockets brutes. Sous macOS ou Linux, essayez de préfixer la commande avec `--conf` sudosi Nmap signale un problème d'autorisations ; sous Windows, ouvrez le terminal avec des droits d'administrateur si nécessaire. Utilisez uniquement le niveau de privilège requis pour votre test autorisé.
2. Choisissez un hôte que vous êtes autorisé à tester.
Pour une cible d'entraînement sécurisée, le projet Nmap autorise explicitement les analyses Nmap de [nom de la scanme.nmap.orgcible]. Cette autorisation est toutefois limitée : il est interdit de tester des exploits ou d'effectuer des attaques par déni de service, et le nombre d'analyses ne doit pas dépasser une douzaine par jour. Pour les autres hôtes, l'autorisation du propriétaire du réseau est requise au préalable. Les directives juridiques et d'utilisation de Nmap du projet expliquent le périmètre de son hôte de test et l'importance des autorisations d'analyse.
3. Commencez par une commande contenant uniquement le chemin d'accès
Exécutez cette commande sous macOS ou Linux :
sudo nmap -sn --traceroute scanme.nmap.org
Sous Windows, omettez cette option sudoet utilisez un terminal avec privilèges élevés si nécessaire :
nmap -sn --traceroute scanme.nmap.org
Utilisez -sncette --traceroutefonction pour demander la découverte de l'hôte et le traçage du chemin sans analyse de port.
La documentation de référence de Nmap sur la découverte d'hôtes décrit les deux options. Nmap envoie toujours des requêtes réseau ; -sncela signifie « pas de scan de ports », et non « pas de trafic ». Si vous souhaitez examiner un service particulier, utilisez un scan de ports ciblé sur un hôte autorisé, par exemple ` nmap -p 443 --traceroute your-authorized-host.examplenmap -v`. Cette commande vérifie le port TCP 443 avant le traçage et peut générer plus de trafic que la commande ciblant uniquement le chemin.
4. Consultez la liste des houblons et sauvegardez-la si elle vous est utile.
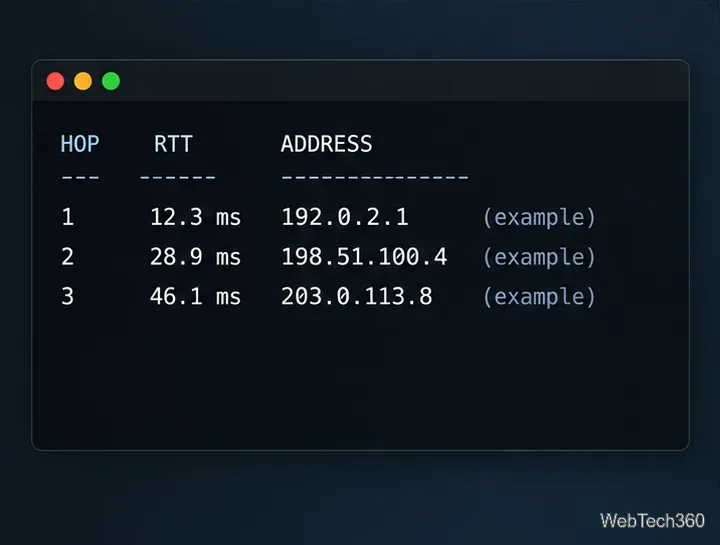
Recherchez la TRACEROUTEsection et ses HOPcolonnes RTT. ADDRESSUn numéro de saut indique la position observée sur le trajet. Le RTT correspond au temps nécessaire à une sonde pour atteindre ce saut et pour recevoir une réponse ; il ne s'agit pas d'une mesure unidirectionnelle ni d'une mesure directe de la liaison seule. Les adresses peuvent être affichées sous forme d'adresses IP ou, lorsque la résolution de noms réussit, sous forme de noms d'hôtes.
Exemple de configuration uniquement : les adresses de saut et les temps de réponse varient selon le réseau et l’heure de la journée.
Pour conserver une copie en texte normal à des fins de comparaison, ajoutez l'option de sortie de Nmap :
Pour comparer les résultats, exécutez la même commande depuis le même réseau source. Un changement d'itinéraire peut être dû à des modifications de routage, à un équilibrage de charge ou à un filtrage temporaire, et non à une panne en soi.
Résoudre les problèmes de sauts manquants ou confus
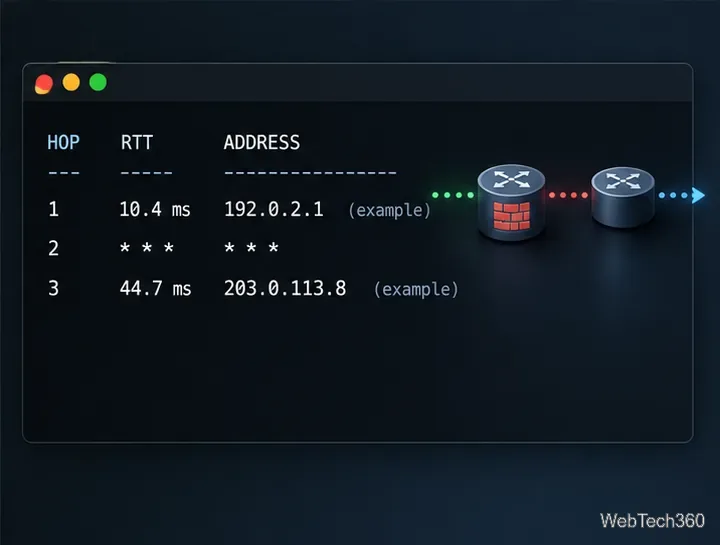
Un astérisque apparaît :* * * cela signifie que Nmap n’a pas reçu de réponse exploitable pour cette requête avant l’expiration du délai. Un routeur peut filtrer ou limiter le débit des réponses tout en continuant à acheminer le trafic ; un saut silencieux ne prouve donc pas que le chemin est interrompu.
Le traçage ne démarre pas : vérifiez que le nom d’hôte est résolu, que la destination répond aux requêtes de découverte et que vous disposez des privilèges requis. Si vous contrôlez la cible, vérifiez son pare-feu et les règles réseau entre celle-ci et votre scanner.
Les noms ralentissent l'affichage : ajoutez -npour éviter les recherches DNS inverses, par exemple sudo nmap -n -sn --traceroute scanme.nmap.org.
Une augmentation soudaine de la latence à un saut : considérez-la comme un indice, et non comme une preuve de congestion au niveau de ce routeur. Les réponses ICMP peuvent être retardées ou dépriorisées, et les routes aller et retour peuvent différer.
Un saut intermédiaire silencieux peut toujours acheminer le trafic ; les sauts suivants peuvent répondre normalement.
Nmap --tracerouteest utile pour obtenir des informations sur le chemin d'accès en plus des résultats de découverte d'hôtes ou d'analyse de ports. La liste des sauts est analysée comme une preuve provenant d'une source unique, à un instant donné, à l'aide de sondes spécifiques. Les pare-feu, l'équilibrage de charge et le routage asymétrique peuvent masquer ou modifier certains aspects du réseau.